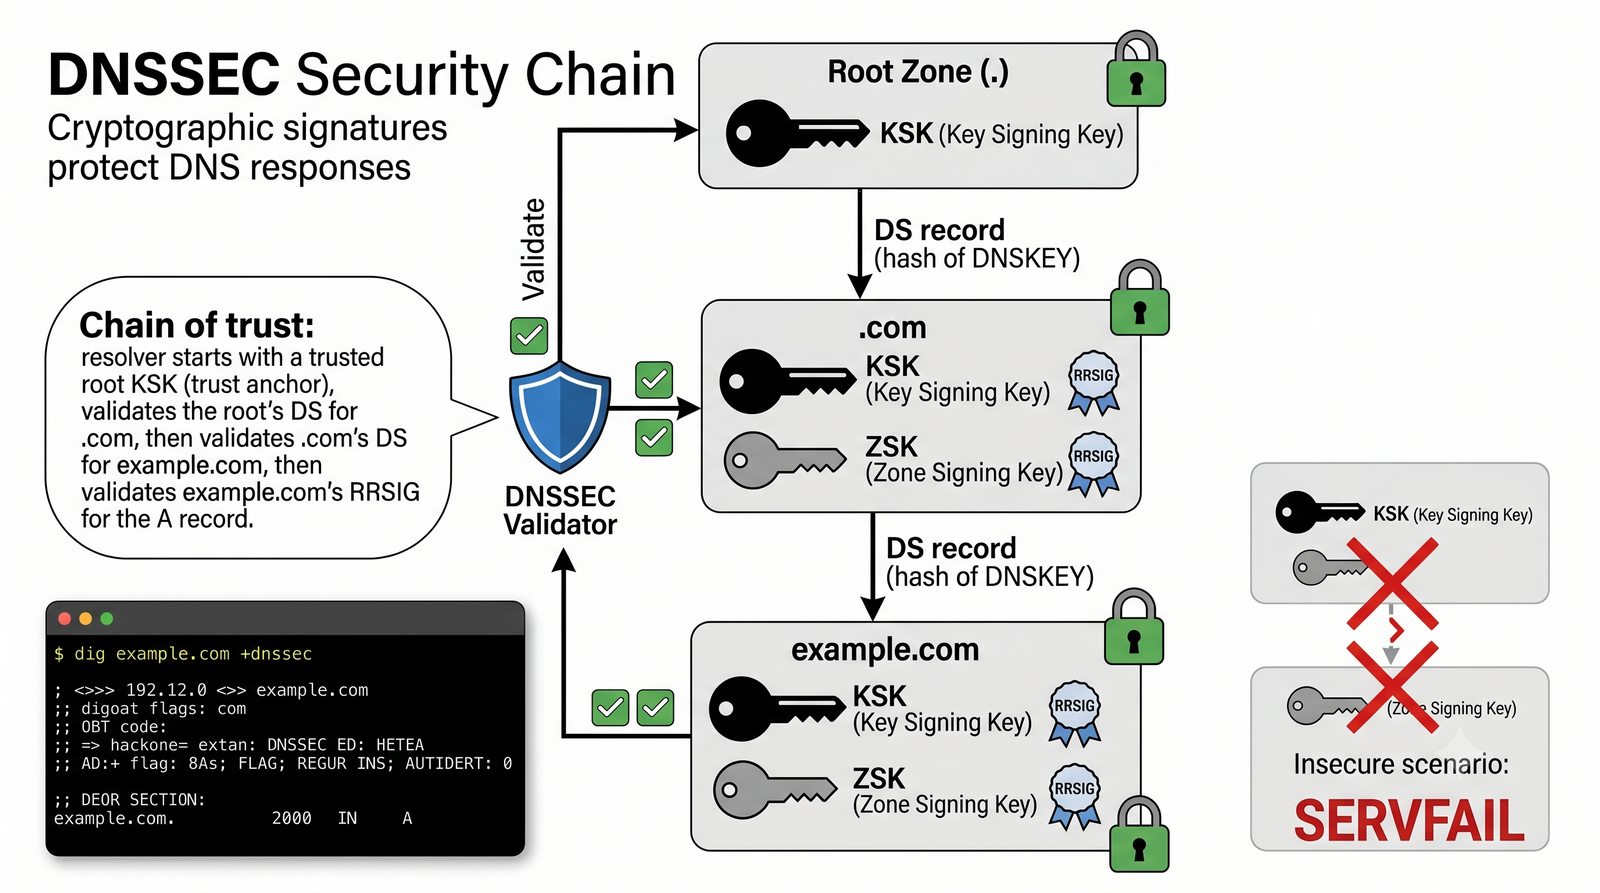
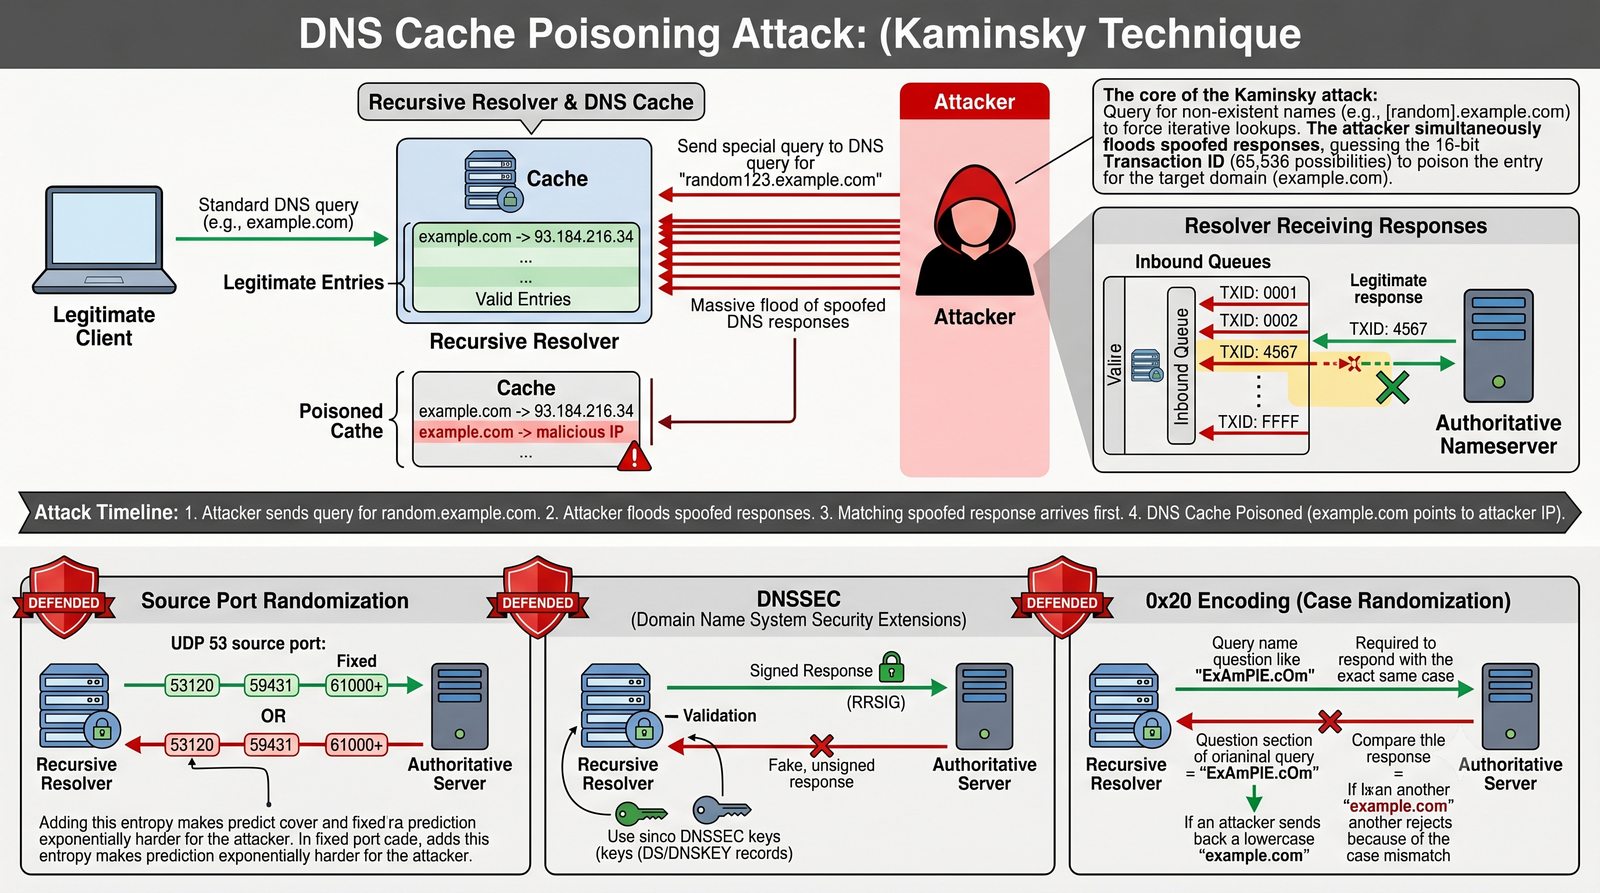
Cel slajdu: Slajd omawia zagadnienie „Ataki DDoS na infrastrukturę DNS i metody obrony” w kontekście: Jak zabezpieczyć serwery nazw przed zmasowanym paraliżem sieciowym?
Jak zabezpieczyć serwery nazw przed zmasowanym paraliżem sieciowym?
Wzmacnianie zapytań (DNS Amplification), powodzie NXDOMAIN, Response Rate Limiting (RRL) i BCP 38
- Główne wektory ataków DDoS na DNS:
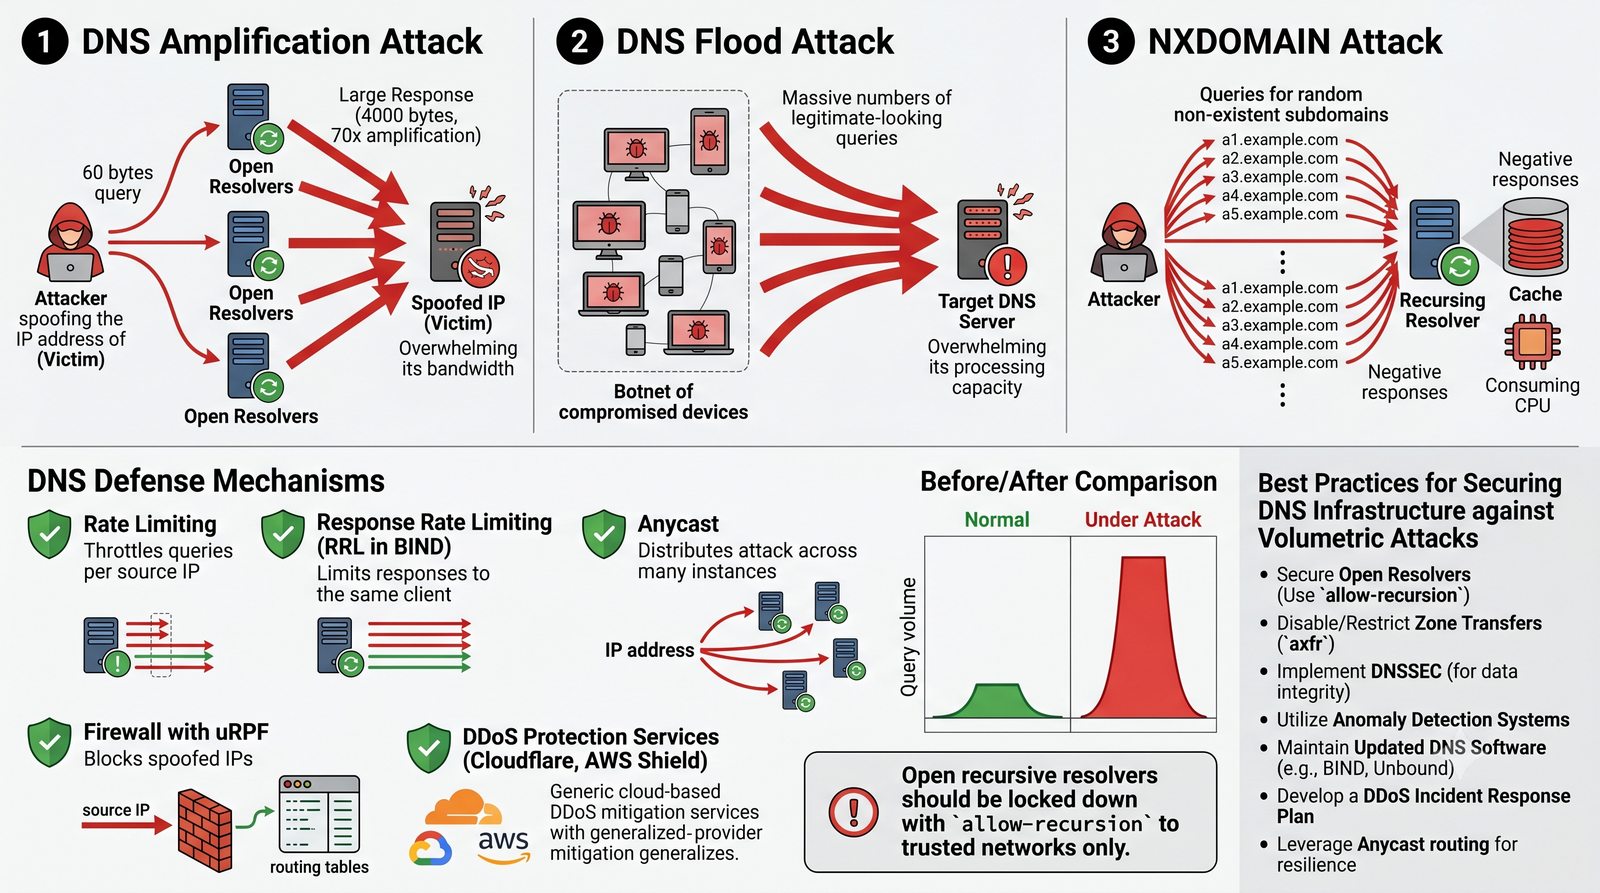
- DNS Amplification / Reflection: agresor wysyła krótkie zapytania (np. 60 bajtów) o rekord
ANY lub duże klucze DNSSEC ze sfałszowanym adresem IP ofiary (UDP IP Spoofing) do niezabezpieczonych publicznych serwerów; serwery odsyłają do ofiary gigantyczne odpowiedzi (nawet 3000–4000 bajtów), uzyskując współczynnik wzmocnienia 50x–70x;
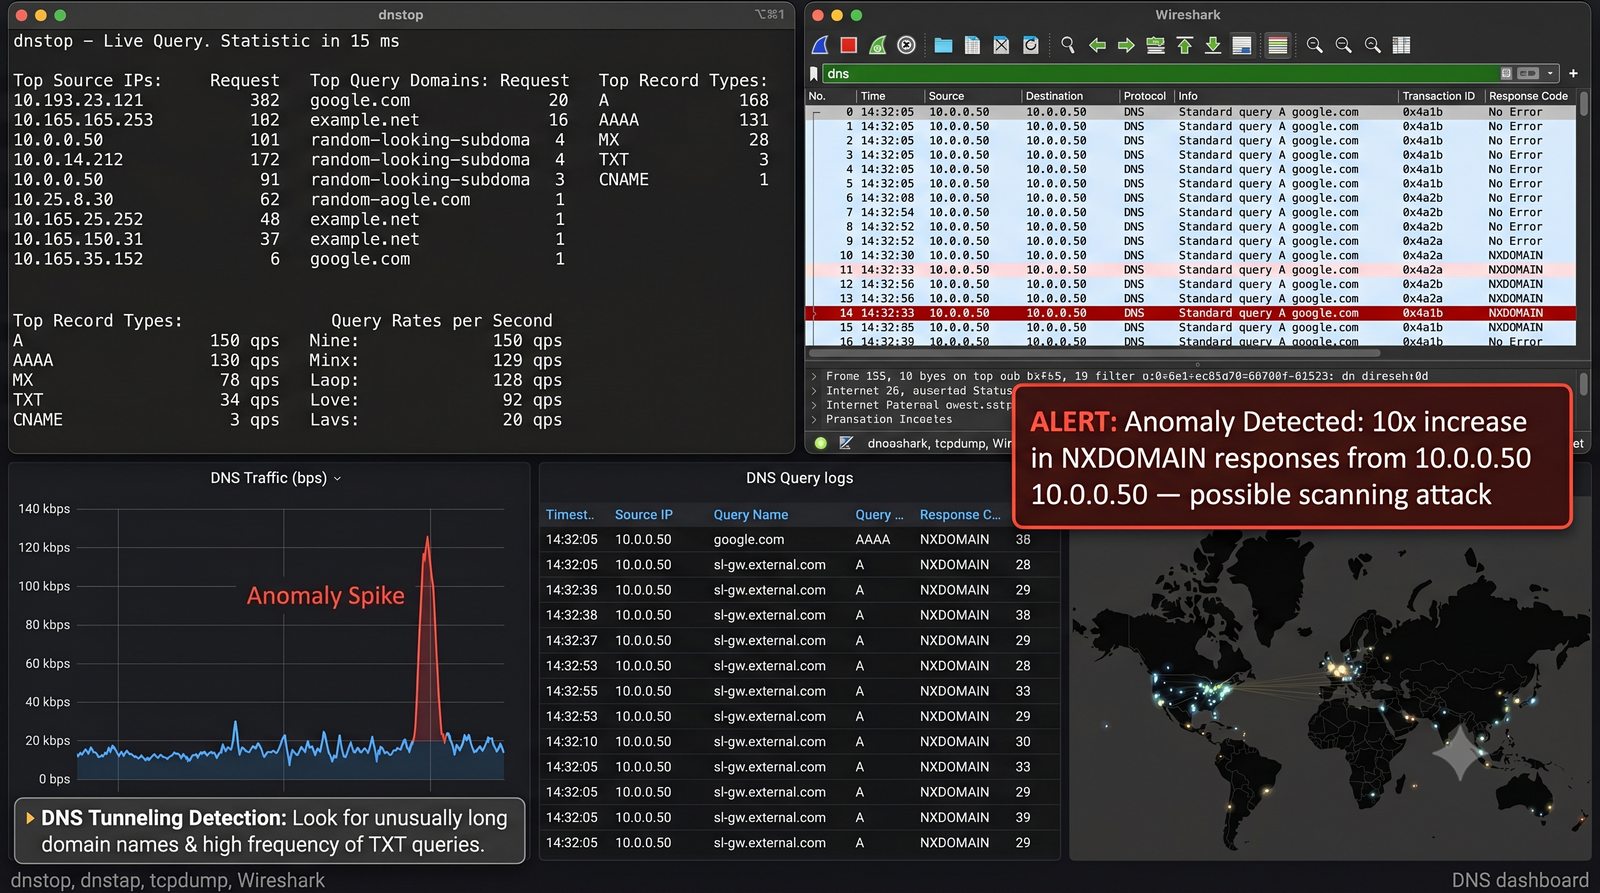
- NXDOMAIN Flood (Water Torture Attack): zalewanie serwerów rekurencyjnych milionami zapytań o losowe, nieistniejące subdomeny; paraliżuje pamięć podręczną serwera i wysyca zasoby procesora;
- Direct Authoritative Flood: bezpośrednie uderzenie wolumetryczne w serwery autorytatywne obsługujące daną strefę.
- Kluczowe mechanizmy obronne:
- Response Rate Limiting (RRL): funkcja w serwerach BIND9, NSD i Knot DNS drastycznie ograniczająca liczbę identycznych odpowiedzi zwracanych na ten sam adres/podsieć klienta w jednostce czasu;
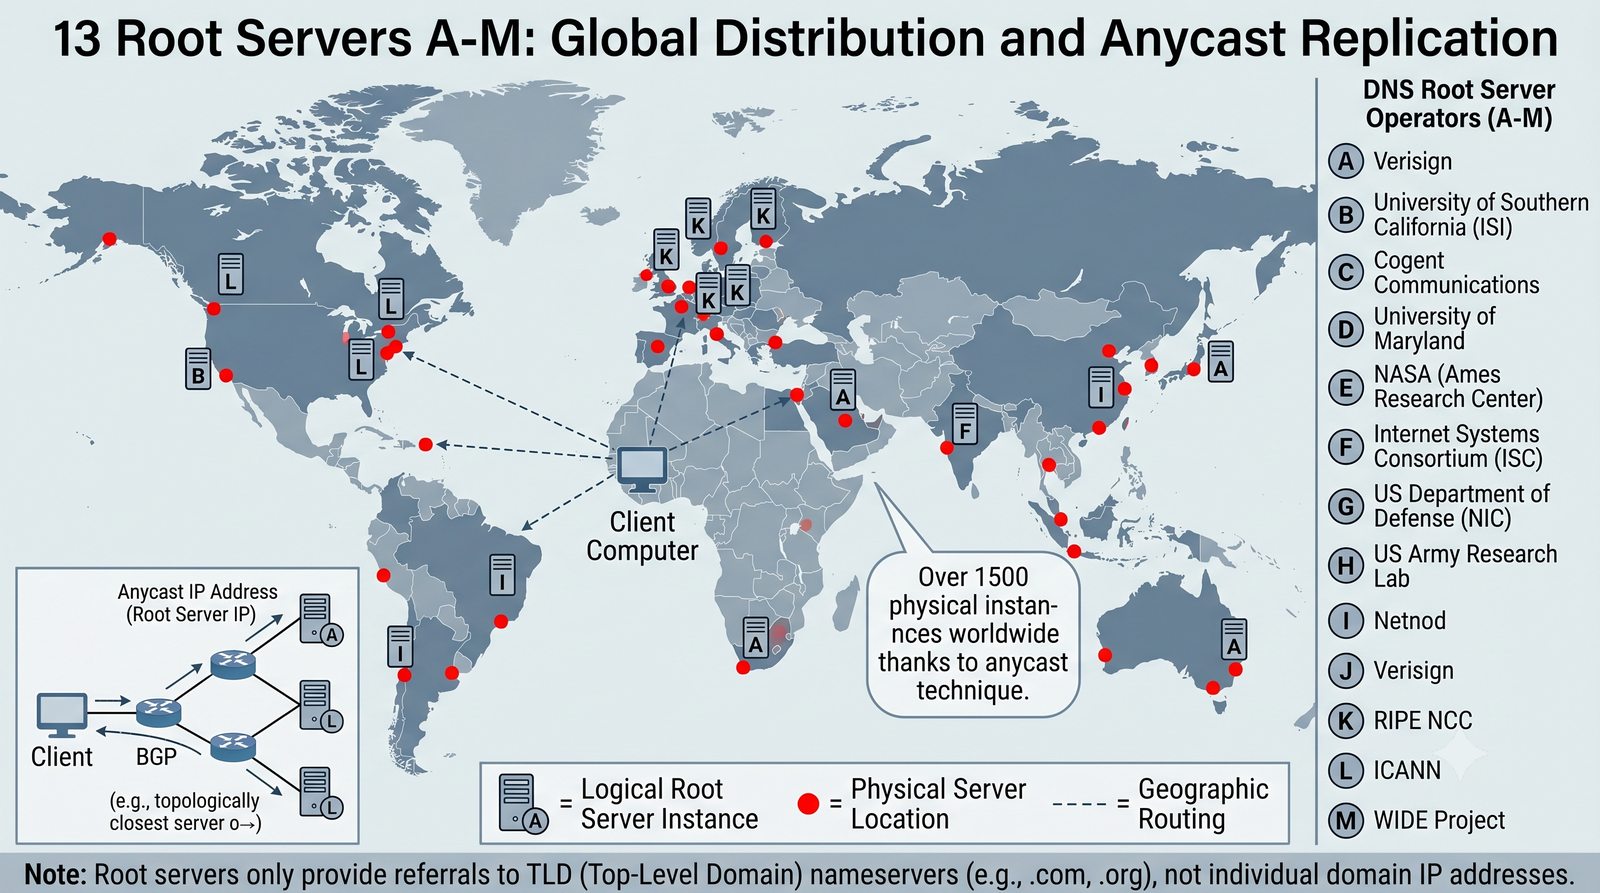
- Likwidacja otwartych resolverów (BCP 140 / RFC 5358): całkowita blokada rekurencji dla zapytań z publicznego Internetu;
- Standard BCP 38 (RFC 2827): filtrowanie ruchu wychodzącego (Ingress Filtering) u operatorów ISP w celu uniemożliwienia wysyłania pakietów ze sfałszowanym adresem źródłowym (Antispoofing).
- Konsekwencje prawne: przeprowadzanie ataków DDoS stanowi przestępstwo z art. 268a i 269b Kodeksu karnego zagrożone karą pozbawienia wolności do lat 5 (lub do lat 8 w przypadku zakłócenia infrastruktury krytycznej).
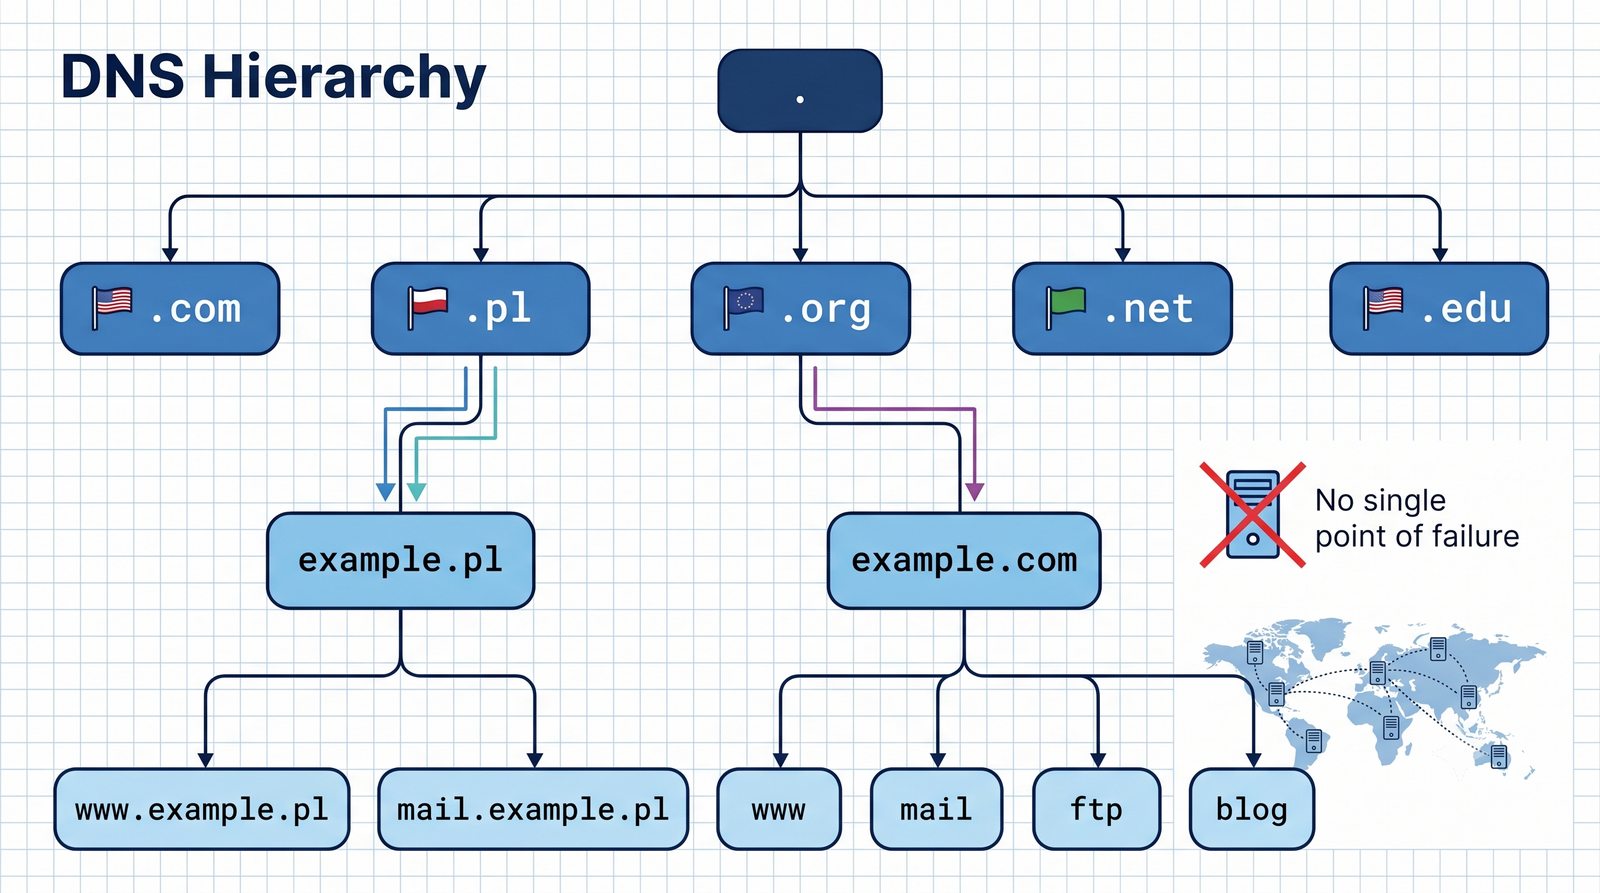
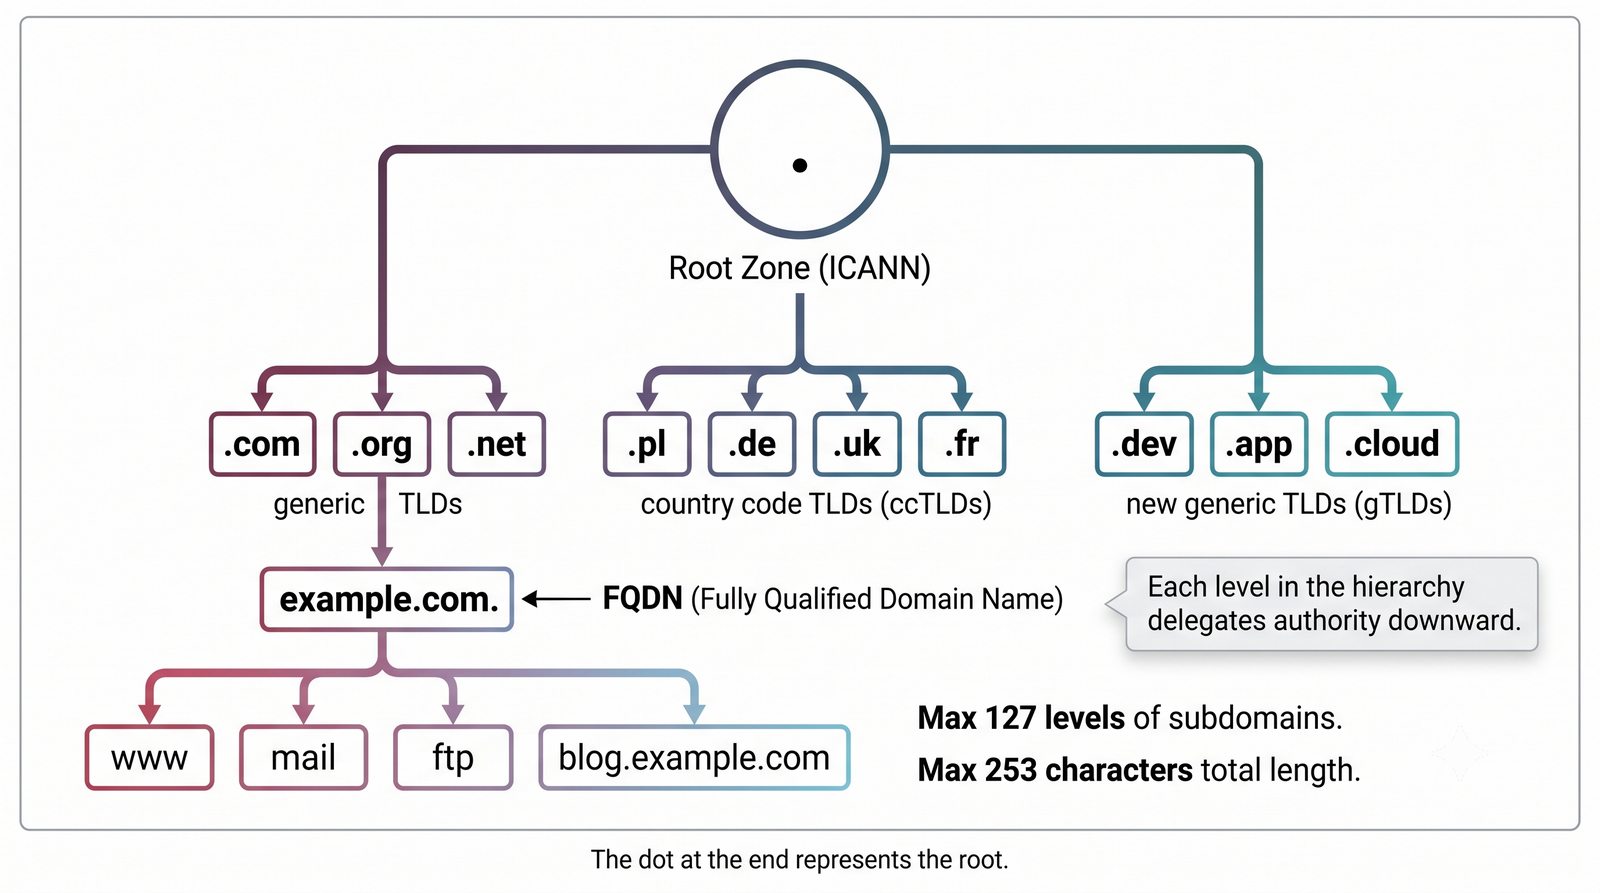
Ataki DDoS na infrastrukturę DNS i metody obrony: Slajd przedstawia zagadnienie Jak zabezpieczyć serwery nazw przed zmasowanym paraliżem sieciowym? w ramach tematu Ataki DDoS na infrastrukturę DNS i metody obrony na przykładach konfiguracji i diagnostyki w systemie Linux. Szczegóły modelu danych, formatu komunikatów i typów rekordów opisano w RFC 1034 i RFC 1035, a praktyczną implementację stanowi serwer BIND 9.
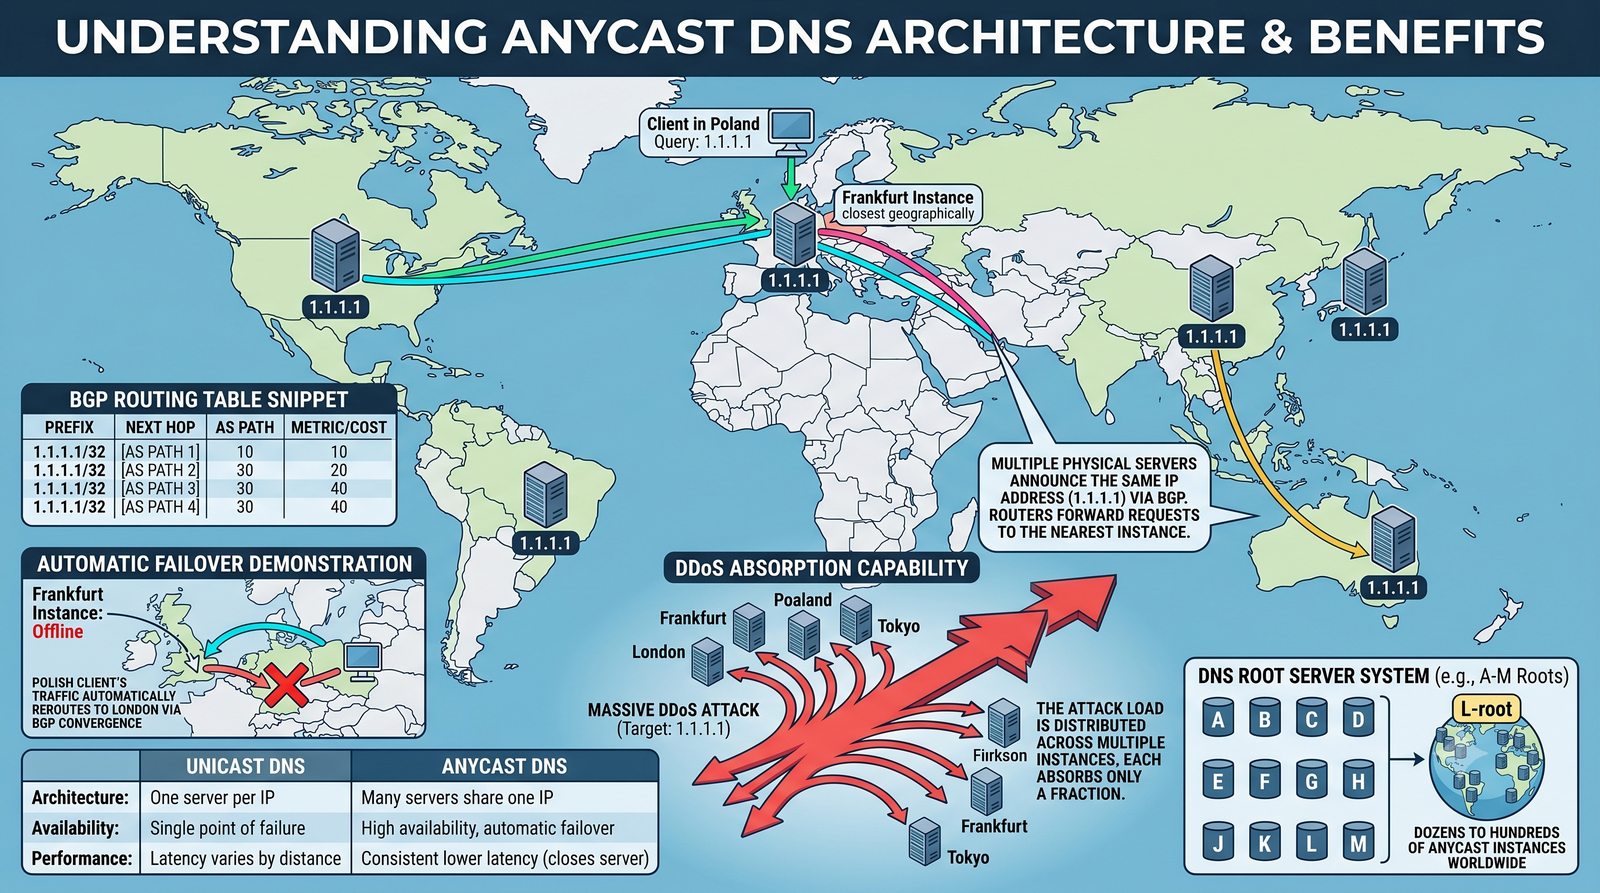
Infrastruktura DNS stanowi jeden z najbardziej newralgicznych i najczęściej atakowanych punktów globalnego Internetu. Wynika to bezpośrednio z cech protokołu transportowego UDP, który nie wymaga nawiązywania połączenia (brak handshake) i domyślnie nie weryfikuje tożsamości nadawcy. Pozwala to atakującemu na bezkarne sfałszowanie adresu IP w nagłówku pakietu (IP Spoofing).
W ataku DNS Amplification agresor wykorzystuje globalną sieć źle skonfigurowanych, otwartych serwerów resolverów (Open Resolvers). Wysyłając zapytanie o treści:
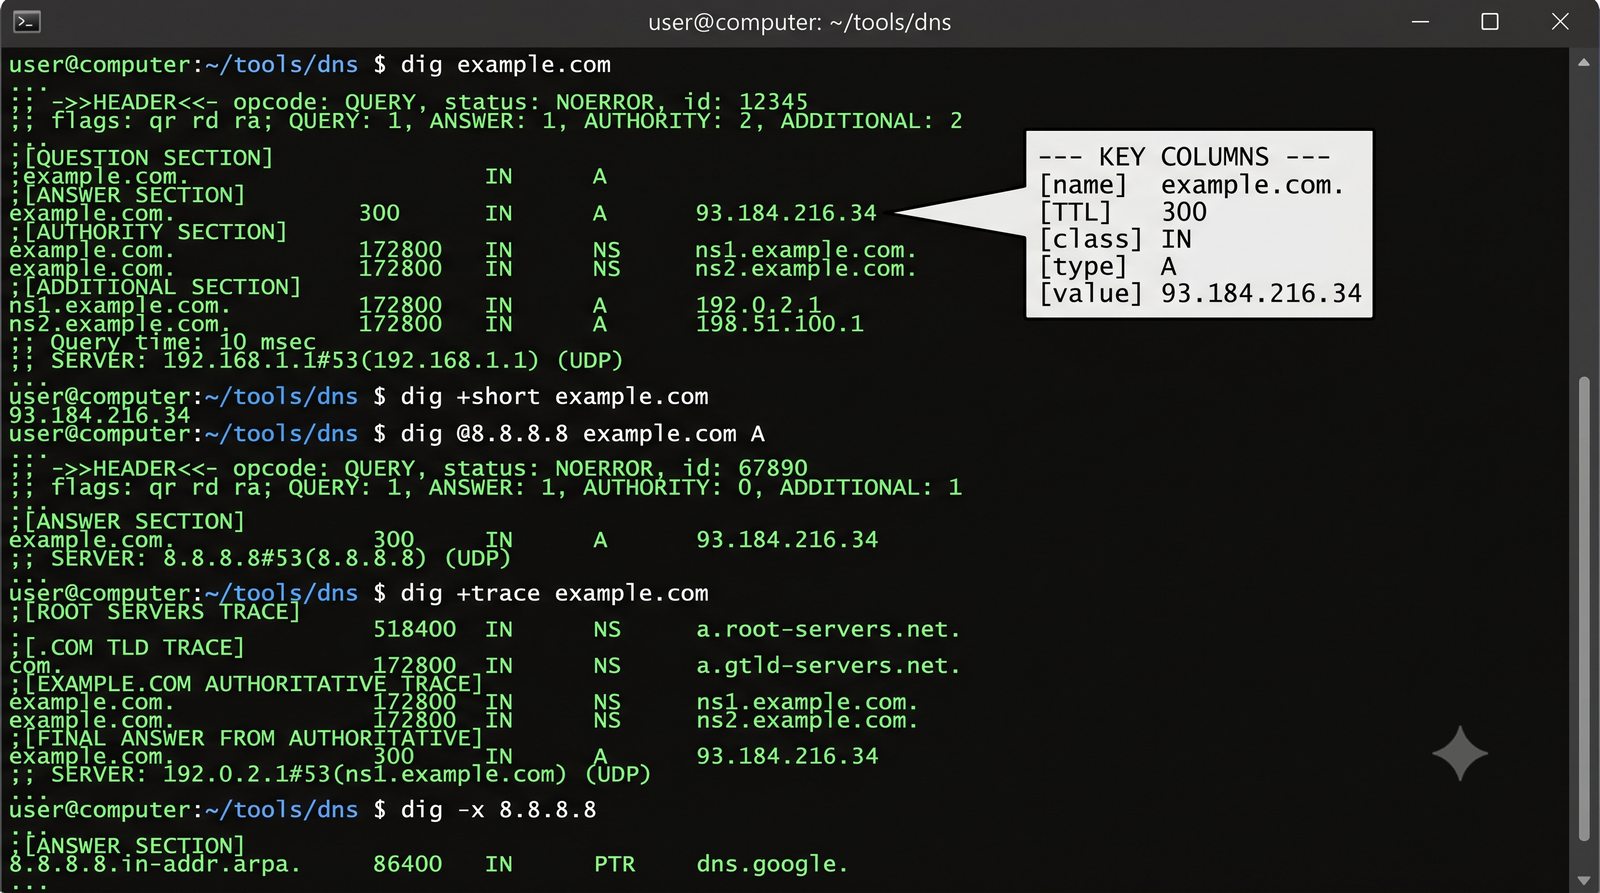
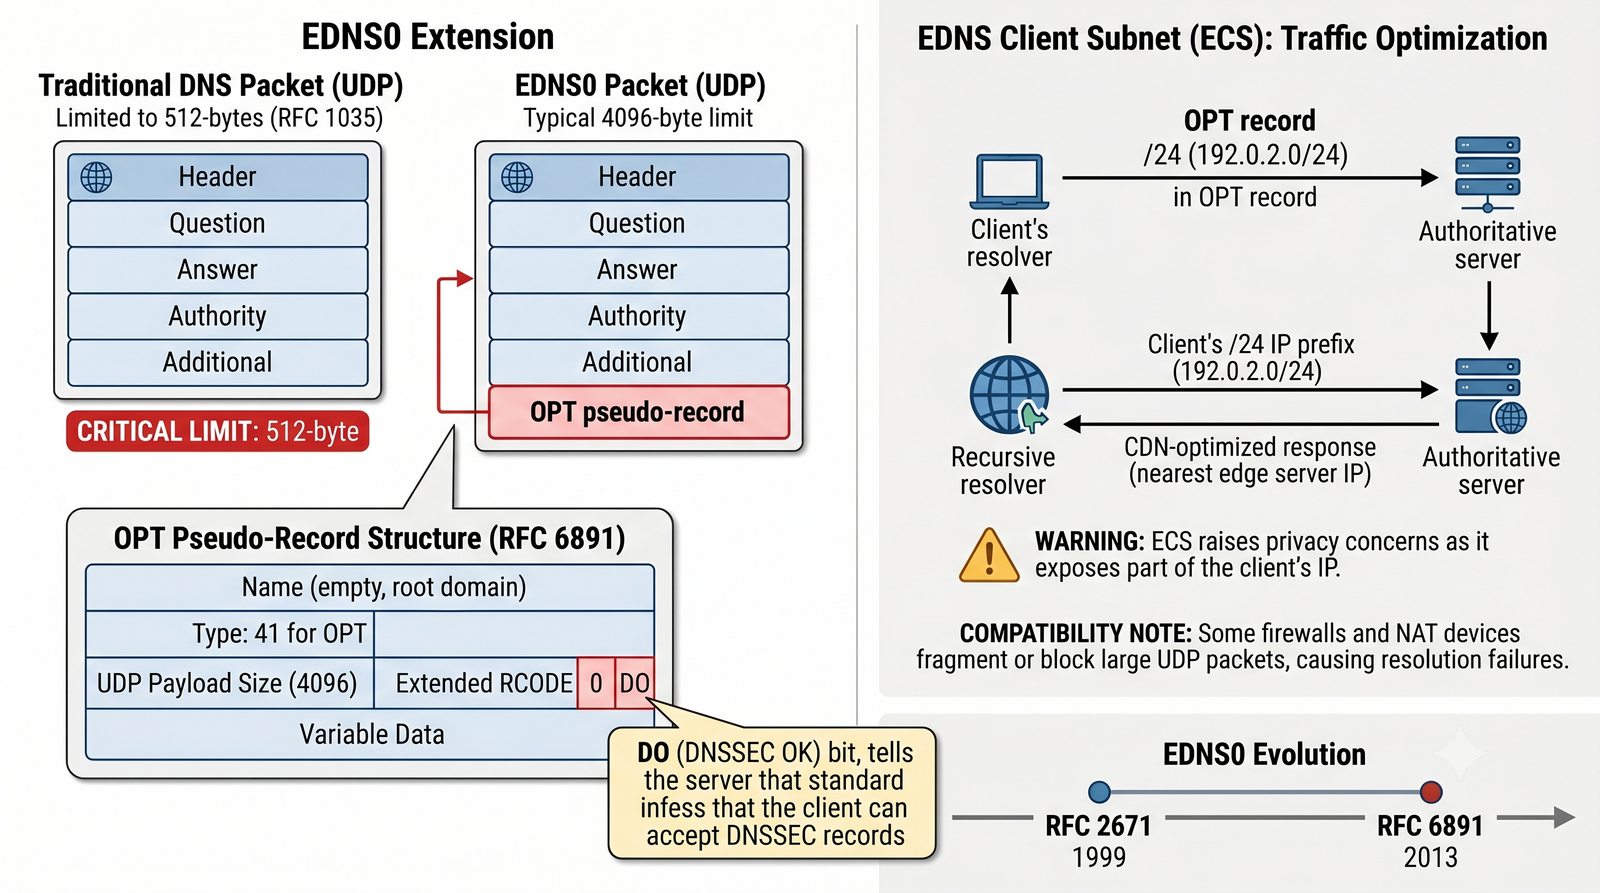
dig @otwarty-resolver.pl firma-z-dnssec.pl ANY +edns=0 +bufsize=4096
napastnik generuje pakiet UDP o wielkości zaledwie 64 bajtów. W odpowiedzi serwer generuje komunikat zawierający wszystkie klucze, sygnatury RRSIG i rekordy strefy, osiągając rozmiar 4000 bajtów. Pakiet ten trafia bezpośrednio w łącze ofiary, której adres IP wpisano w pole nadawcy. Współczynnik amplifikacji rzędu 1:60 oznacza, że botnet generujący skromne 10 Gbps zapytań jest w stanie zalać łącze ofiary strumieniem o niszczycielskiej sile 600 Gbps, odcinając całą korporację lub instytucję publiczną od sieci.
Podstawowym mechanizmem obronnym wdrażanym na serwerach autorytatywnych jest Response Rate Limiting (RRL). W oprogramowaniu BIND konfiguruje się go w sekcji options:
rate-limit {
    responses-per-second 10;
    window 5;
    slip 2;
};
Dyrektywa ta instruuje serwer, aby nie wysyłał więcej niż 10 odpowiedzi na sekundę do tego samego prefiksu źródłowego klienta. Parametr
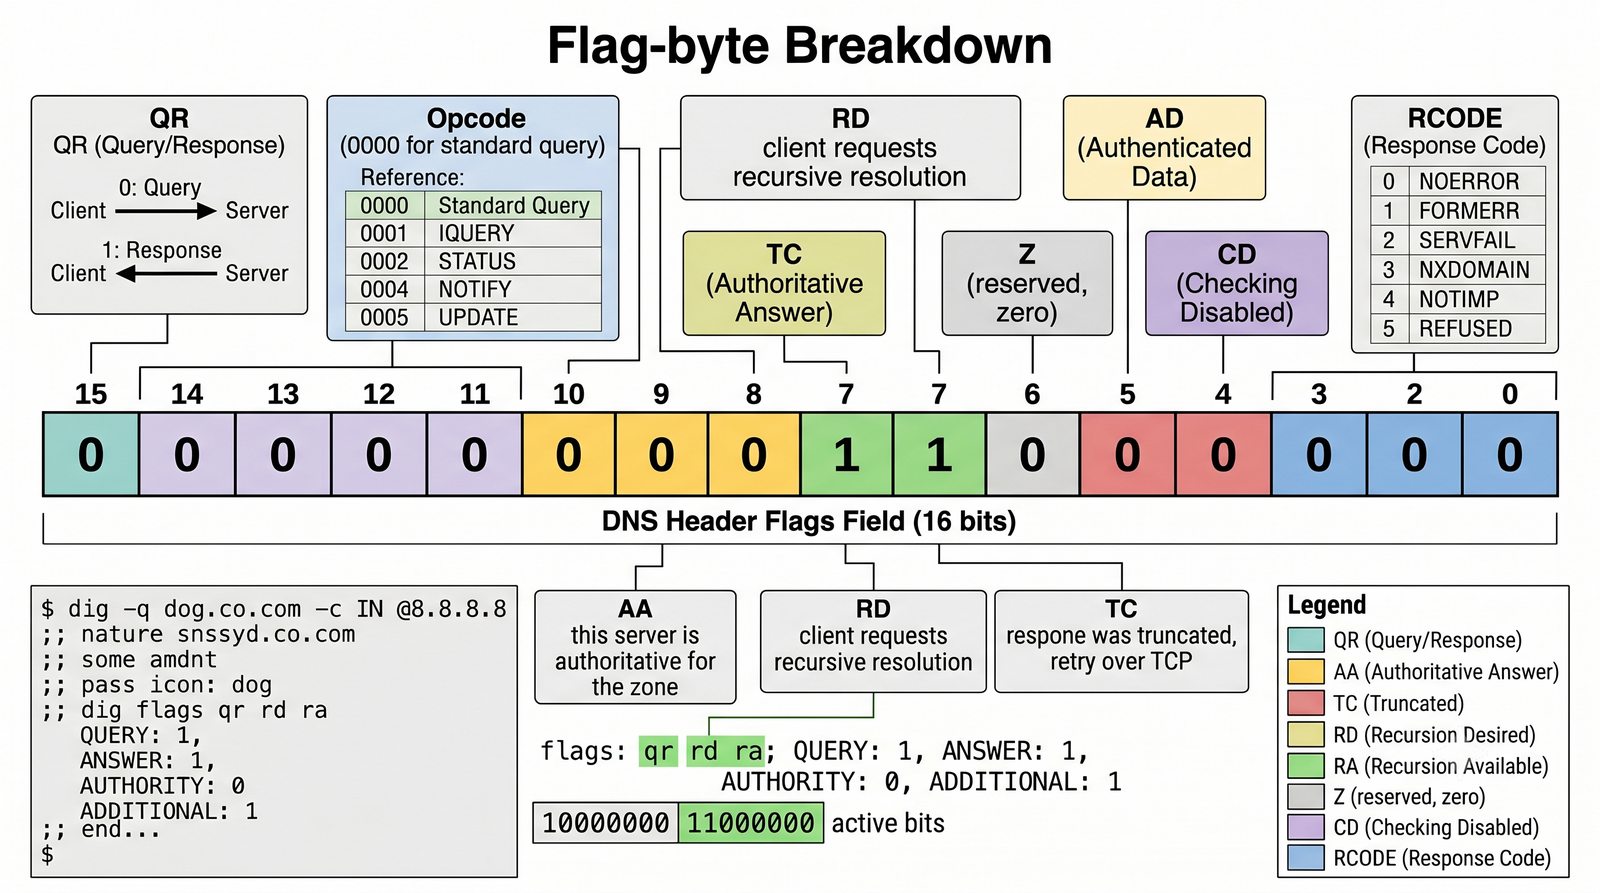
slip 2 nakazuje serwerowi po przekroczeniu limitu wysyłać co drugą odpowiedź w postaci obciętego pakietu z flagą
TC = 1 (Truncated) bez danych. Jeśli klient jest legalny, natychmiast ponowi zapytanie po protokole TCP, w którym sfałszowanie adresu IP jest niemożliwe. Z kolei fałszywy atak amplifikacyjny zostaje natychmiast zduszony w zarodku.
Fundamentalnym, globalnym rozwiązaniem problemu spoofingu jest standard BCP 38 (RFC 2827 – Network Ingress Filtering). Nakłada on na każdego operatora telekomunikacyjnego (ISP) obowiązek weryfikacji na routerach brzegowych, czy pakiet wychodzący z sieci klienta posiada adres źródłowy przydzielony temu klientowi. Gdyby standard BCP 38 był wdrożony przez 100% dostawców Internetu na świecie, ataki amplifikacyjne przestałyby istnieć z przyczyn technicznych.
Wyjaśnienie skrótów i pojęć:
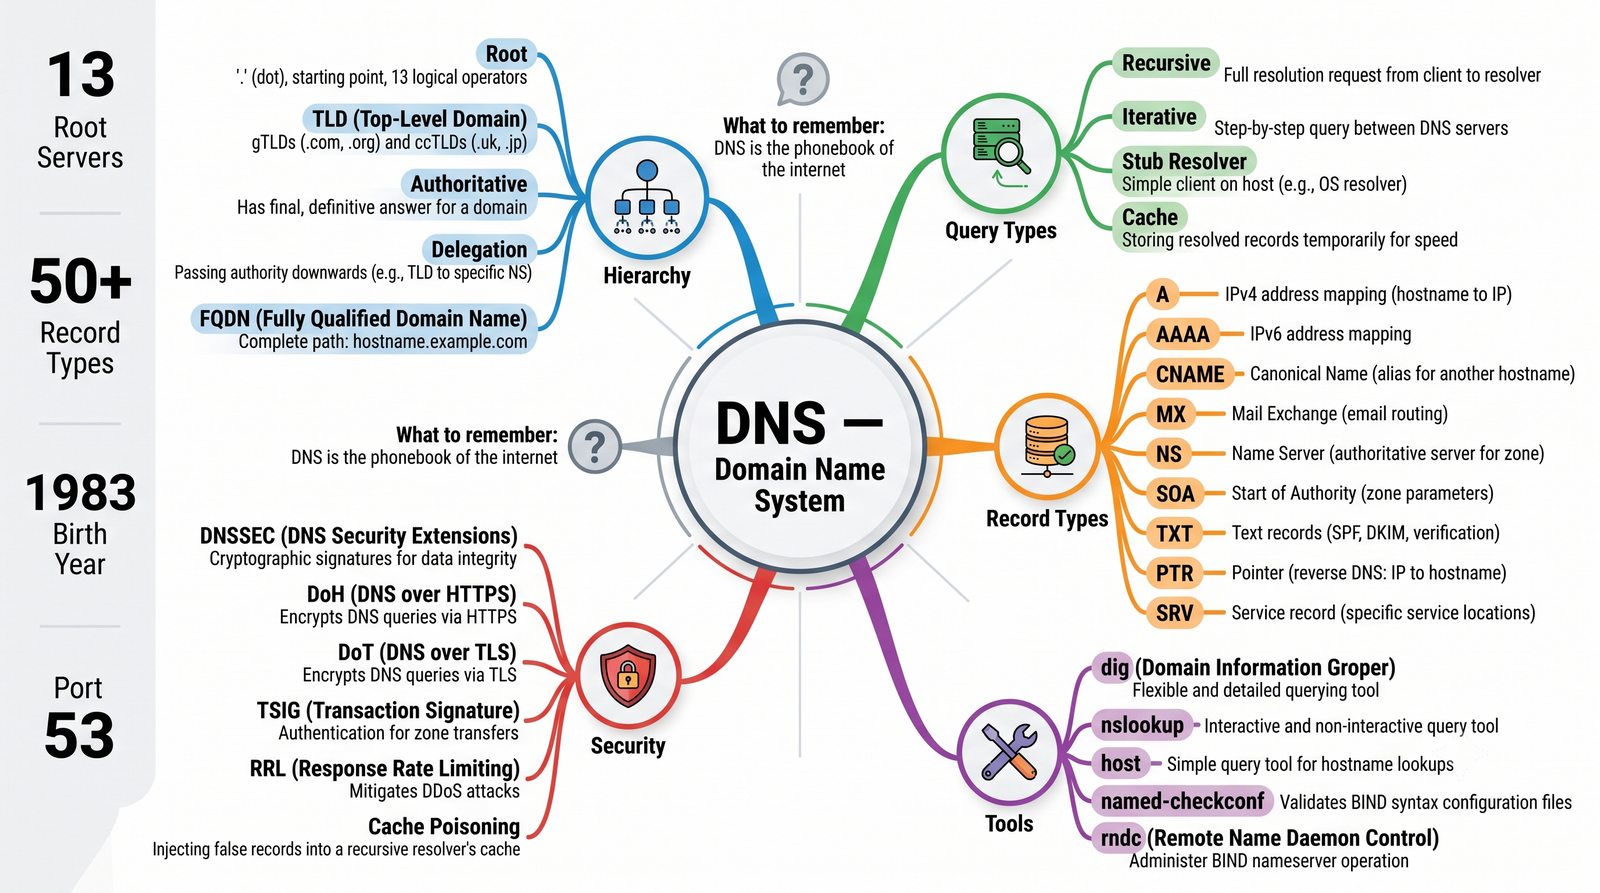
DNS (Domain Name System) – hierarchiczny system tłumaczenia nazw domenowych na adresy IP, opisany w RFC 1034 i RFC 1035.
DNSSEC – rozszerzenia bezpieczeństwa DNS oparte na podpisach kryptograficznych.
Strefa (zone) – administracyjnie delegowany fragment przestrzeni nazw z plikiem strefy i rekordem SOA.
Rekord A / AAAA – rekord adresu IPv4 oraz rekord adresu IPv6 przypisany do nazwy.
Przydatne łącza: RFC 1034 (DNS – pojęcia); RFC 1035 (DNS – implementacja); RFC 8499 (terminologia DNS); BIND 9 (dokumentacja).