1/50
Zdalny monitoring: SNMP, LibreNMS, Observium, Zabbix
Cel slajdu: Slajd omawia zagadnienie „Zdalny monitoring: SNMP, LibreNMS, Observium, Zabbix” w kontekście: Elementy monitorowania sieci i infrastruktury IT.

Elementy monitorowania sieci i infrastruktury IT

Wykład poświęcony jest architekturze oraz praktyce zdalnego monitorowania infrastruktury sieciowej i serwerowej z wykorzystaniem standardu SNMP (Simple Network Management Protocol) oraz nowoczesnych systemów klasy NMS (Network Management System), takich jak LibreNMS, Observium oraz Zabbix. Omawiamy fundamentalną architekturę menedżer-agent, mechanizmy odpytywania cyklicznego (Polling) i powiadomień asynchronicznych (Trap/Inform), ewolucję bezpieczeństwa od wersji SNMPv1 i SNMPv2c po model kryptograficzny USM w standardzie RFC 3411–RFC 3418 (SNMPv3), a także strukturę baz MIB i drzewa OID. Część druga obejmuje wdrożenia laboratoryjne, konfigurację demonów oraz inżynierską metodykę rozwiązywania problemów (Troubleshooting).

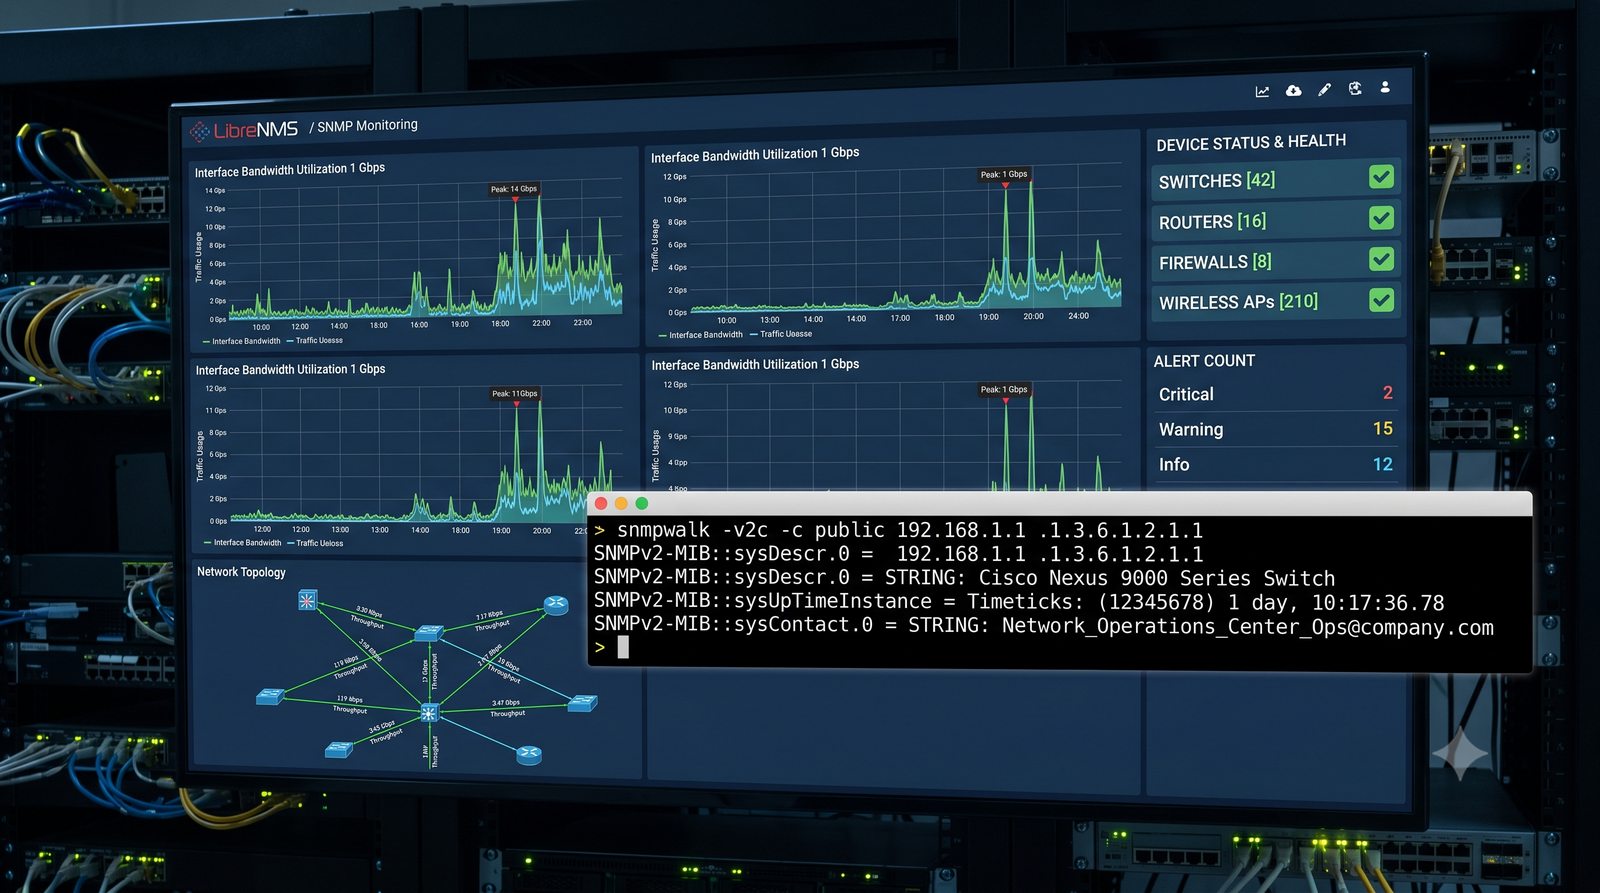
Zdalny monitoring: SNMP, LibreNMS, Observium, Zabbix: Slajd przedstawia zagadnienie Elementy monitorowania sieci i infrastruktury IT w ramach tematu Zdalny monitoring: SNMP, LibreNMS, Observium, Zabbix na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
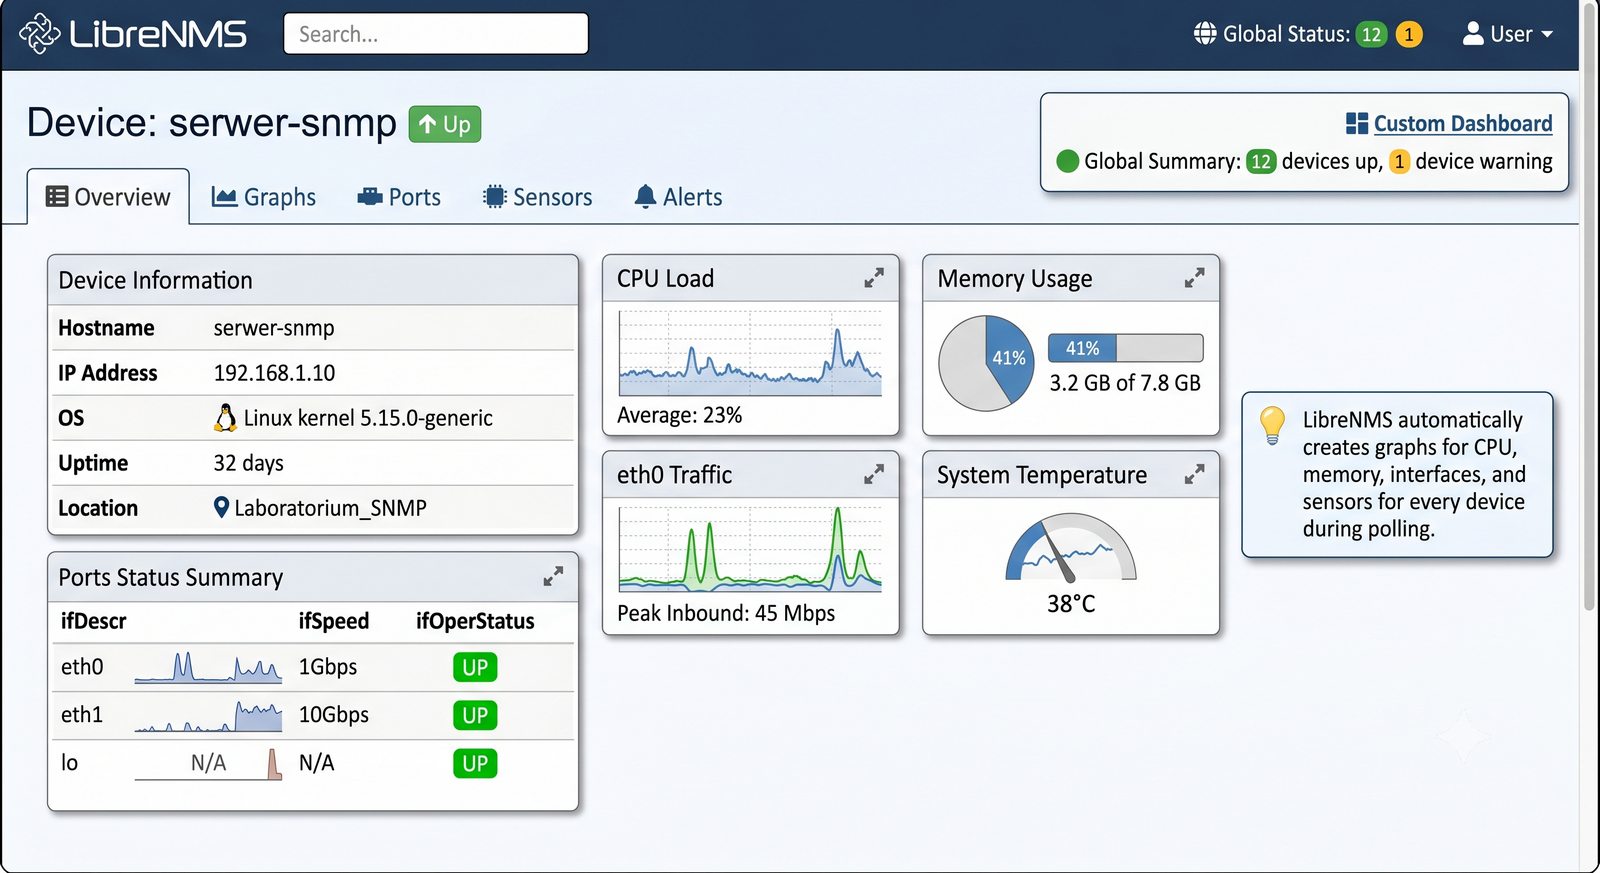
Monitorowanie sieci - dashboard SNMP
2/50
Monitoring proaktywny systemów złożonych
Cel slajdu: Slajd omawia zagadnienie „Monitoring proaktywny systemów złożonych” w kontekście: Cele inżynierskie i dydaktyczne modułu.

Cele inżynierskie i dydaktyczne modułu

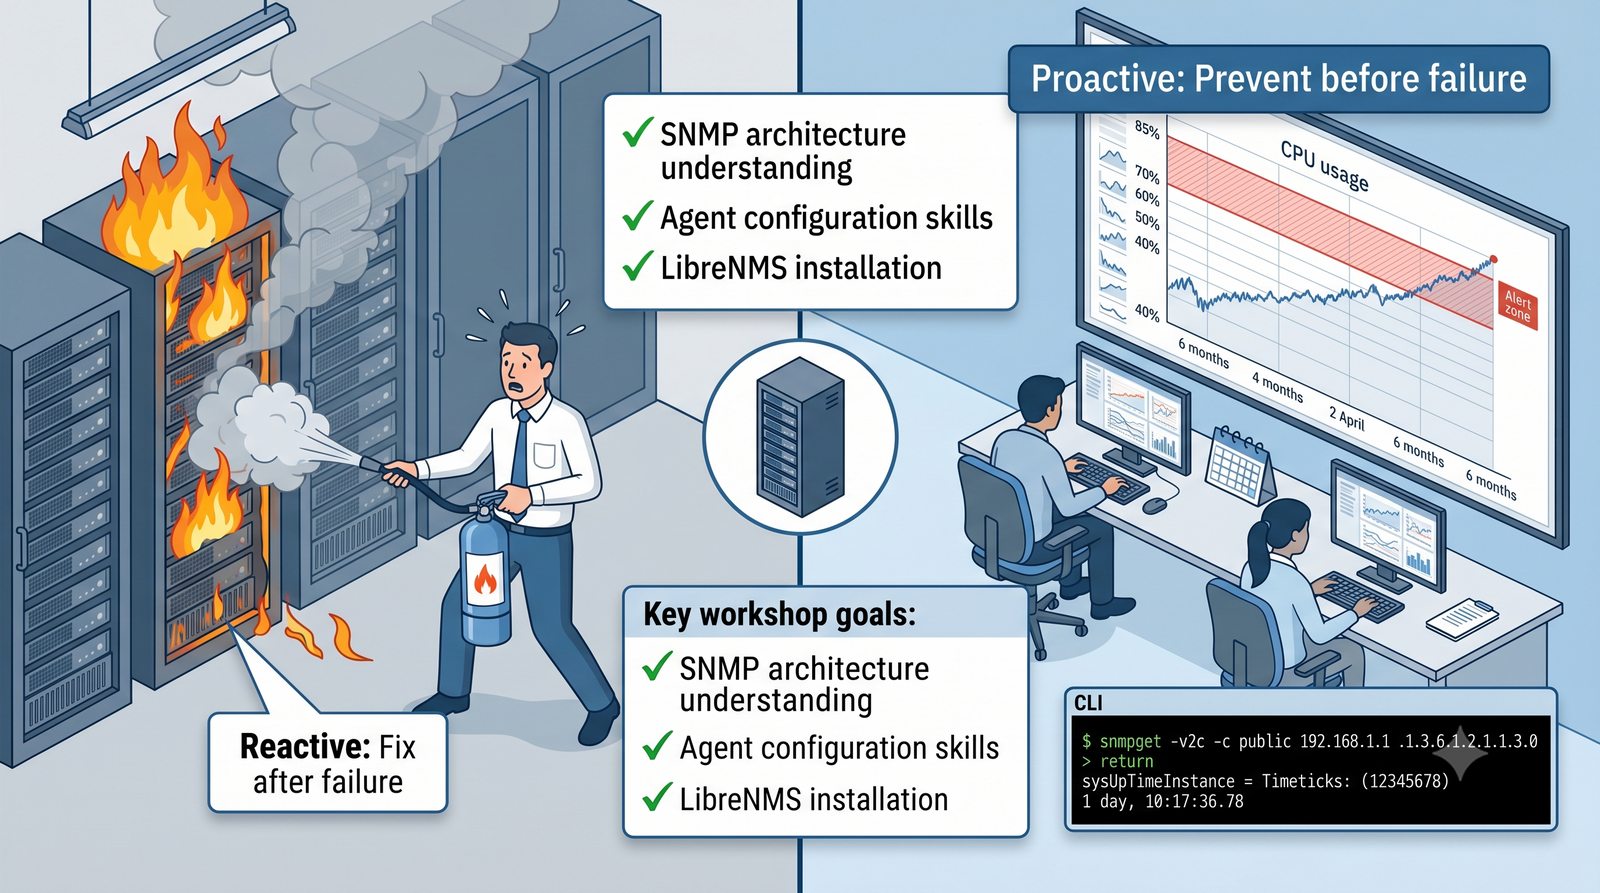
  • Zrozumienie paradygmatu monitoringu proaktywnego w opozycji do reaktywnego reagowania na awarie
  • Poznanie architektury, formatów ramek PDU oraz modeli komunikacji protokołu SNMP w wersjach v2c i v3
  • Nabycie praktycznych umiejętności wdrażania i utwardzania agentów SNMP na systemach Linux oraz urządzeniach sieciowych
  • Instalacja, orkiestracja i konfiguracja platform NMS (LibreNMS, Observium) oraz systemu Zabbix
  • Opanowanie metodyki diagnozowania usterek telemetrycznych (Troubleshooting), blokad zapór sieciowych i błędów MIB
Monitoring proaktywny systemów złożonych: Slajd przedstawia zagadnienie Cele inżynierskie i dydaktyczne modułu w ramach tematu Monitoring proaktywny systemów złożonych na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
Cel warsztatu - monitoring proaktywny
3/50
Szczegółowa agenda wykładu
Cel slajdu: Slajd przedstawia kolejność omawianych zagadnień i wskazuje miejsce bieżącego tematu w strukturze wykładu.

Harmonogram modułów tematycznych i laboratoryjnych

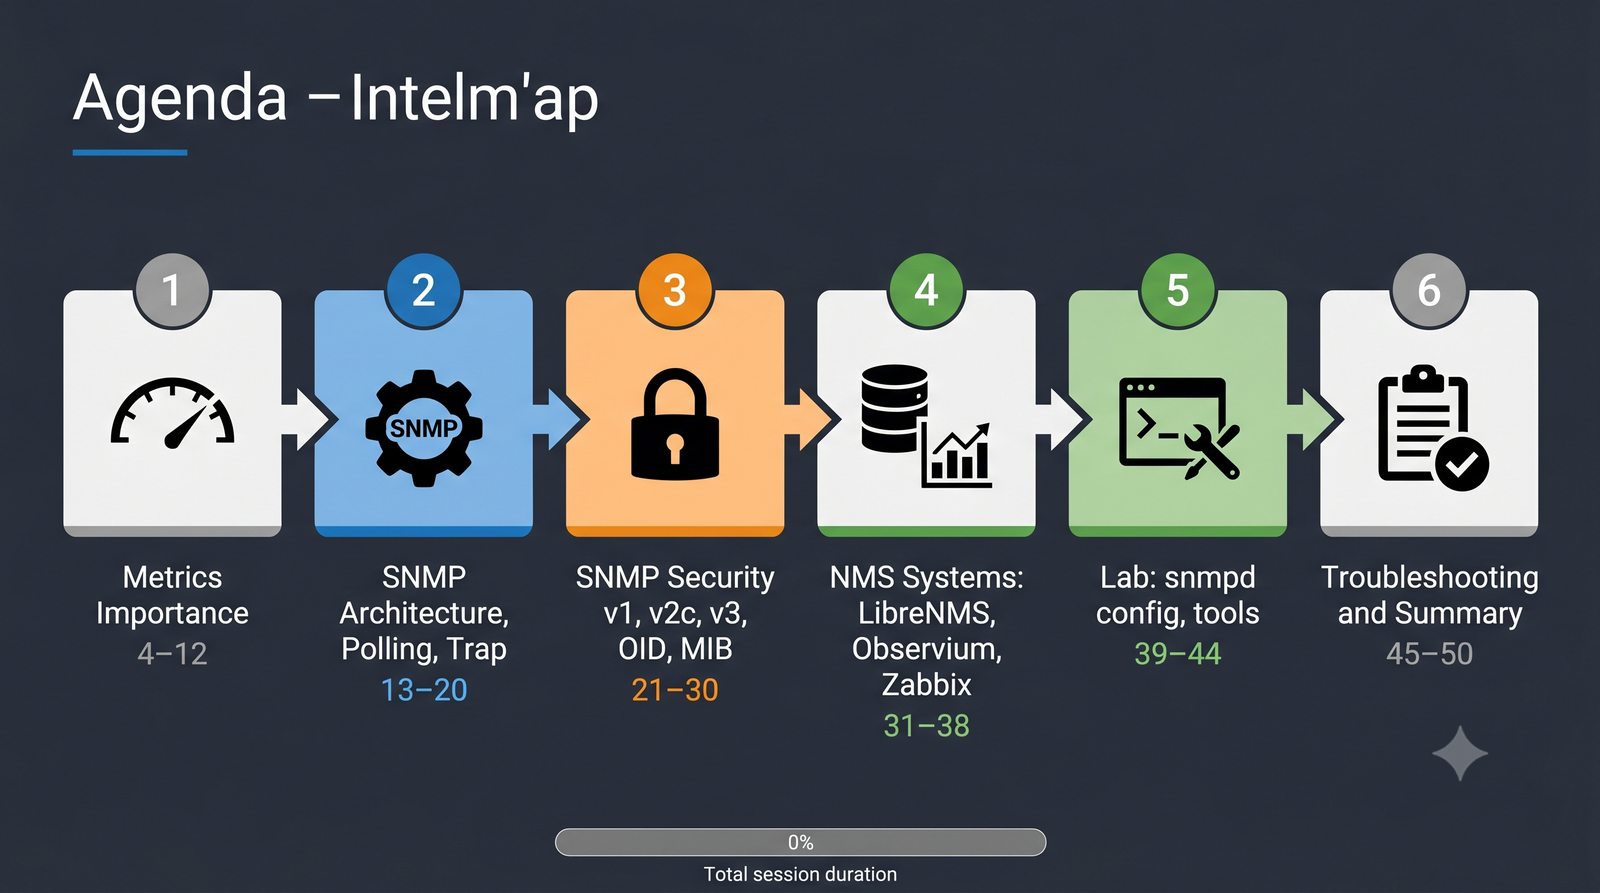
  • Blok I (slajdy 4–12): Podstawy telemetrii, kluczowe metryki środowiskowe i sieciowe, monitorowanie SLA oraz planowanie pojemności (Capacity Planning)
  • Blok II (slajdy 13–20): Architektura SNMP, modele Polling i Trap/Inform, specyfikacja ASN.1, bazy MIB oraz operacje PDU (Get, GetNext, GetBulk, Set)
  • Blok III (slajdy 21–30): Ewolucja bezpieczeństwa: luki SNMPv1/v2c, kryptografia SNMPv3 (USM authPriv, VACM), konfiguracja Cisco IOS i Linux snmpd, ochrona ACL i OOB
  • Blok IV (slajdy 31–38): Przegląd ekosystemu NMS – charakterystyka i scenariusze wdrożeniowe LibreNMS, Observium oraz architektura klastrowa Zabbix
  • Blok V (slajdy 39–50): Warsztat inżynierski: diagnostyka CLI (snmpget, snmpwalk, snmpbulkwalk), integracja urządzeń, rozwiązywanie problemów (Troubleshooting) i kompendium komend
Szczegółowa agenda wykładu: Slajd przedstawia zagadnienie Harmonogram modułów tematycznych i laboratoryjnych w ramach tematu Szczegółowa agenda wykładu na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
Agenda - plan 6 części
4/50
Dlaczego monitoring jest niezbędny w sieci LAN
Cel slajdu: Slajd omawia zagadnienie „Dlaczego monitoring jest niezbędny w sieci LAN” w kontekście: Ciągłość działania, SLA i minimalizacja ryzyka operacyjnego.

Ciągłość działania, SLA i minimalizacja ryzyka operacyjnego

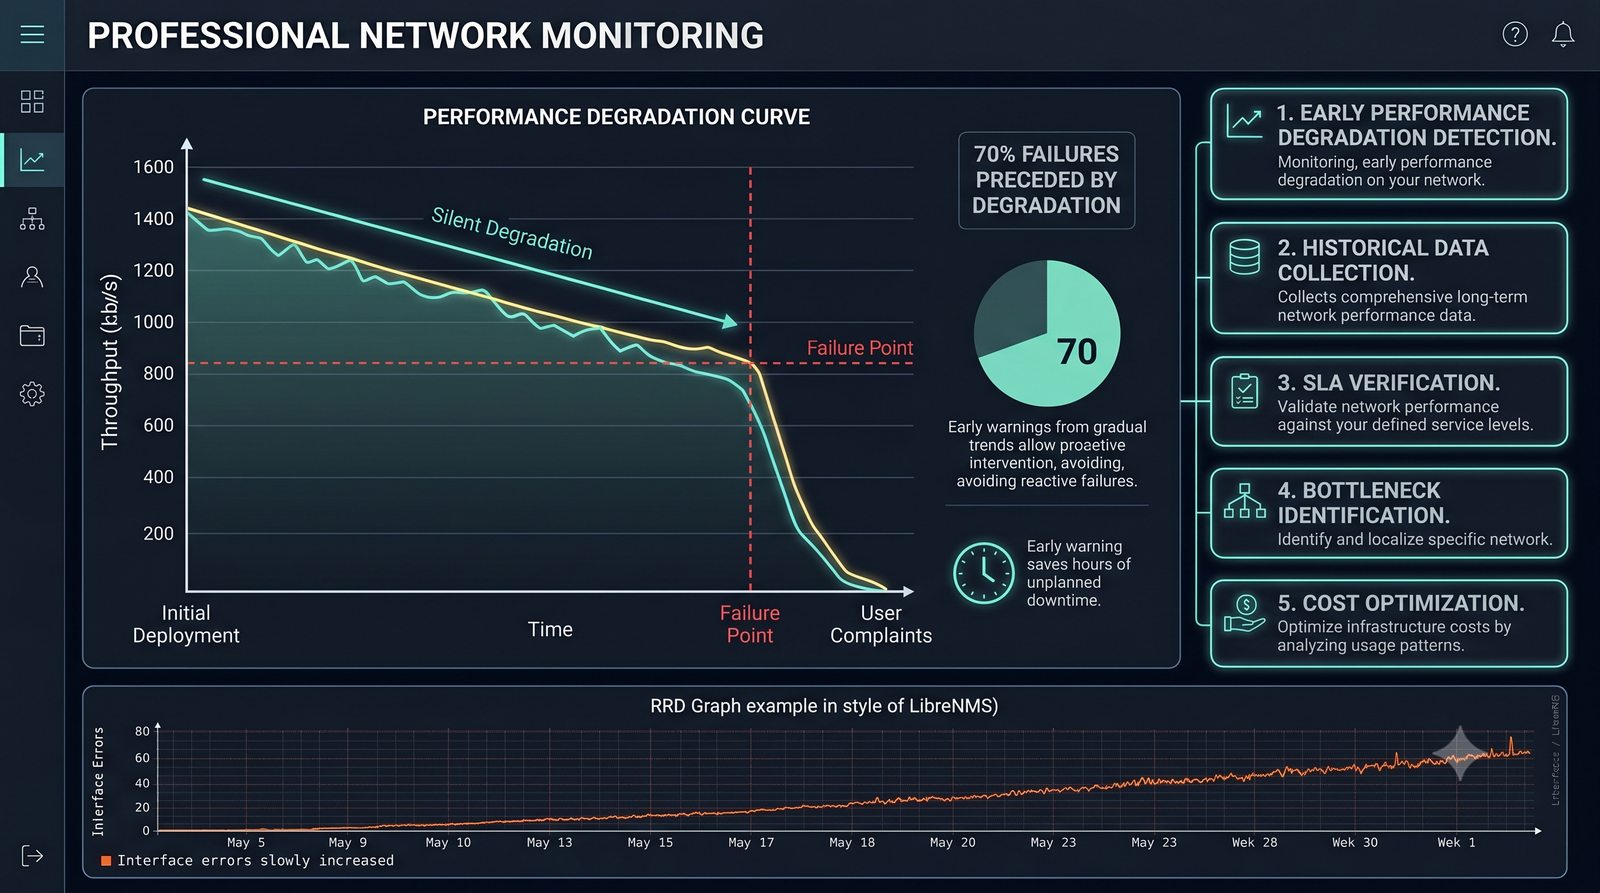
  • Wymóg wysokiej dostępności (High Availability): gwarancje ciągłości działania na poziomie 99,9%–99,999% czasu pracy
  • Radykalne skracanie wskaźników awaryjności: minimalizacja średniego czasu detekcji usterki (MTTD) oraz czasu jej usunięcia (MTTR)
  • Ochrona przed awariami kaskadowymi: wczesne wykrywanie nasycenia łączy zapasowych i pętli L2/L3
  • Weryfikacja parametrów jakościowych: kontrola opóźnień (RTT), fluktuacji fazy (jitter) i strat pakietów (packet loss)
  • Twarde dane dla biznesu: rozliczanie dostawców ISP oraz planowanie rozbudowy zasobów (Capacity Planning)
Dlaczego monitoring jest niezbędny w sieci LAN: Slajd przedstawia zagadnienie Ciągłość działania, SLA i minimalizacja ryzyka operacyjnego w ramach tematu Dlaczego monitoring jest niezbędny w sieci LAN na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
Krzywa degradacji wydajności w czasie
5/50
Kategoryzacja zbieranych metryk
Cel slajdu: Slajd omawia zagadnienie „Kategoryzacja zbieranych metryk” w kontekście: Warstwowy podział parametrów telemetrycznych.

Warstwowy podział parametrów telemetrycznych

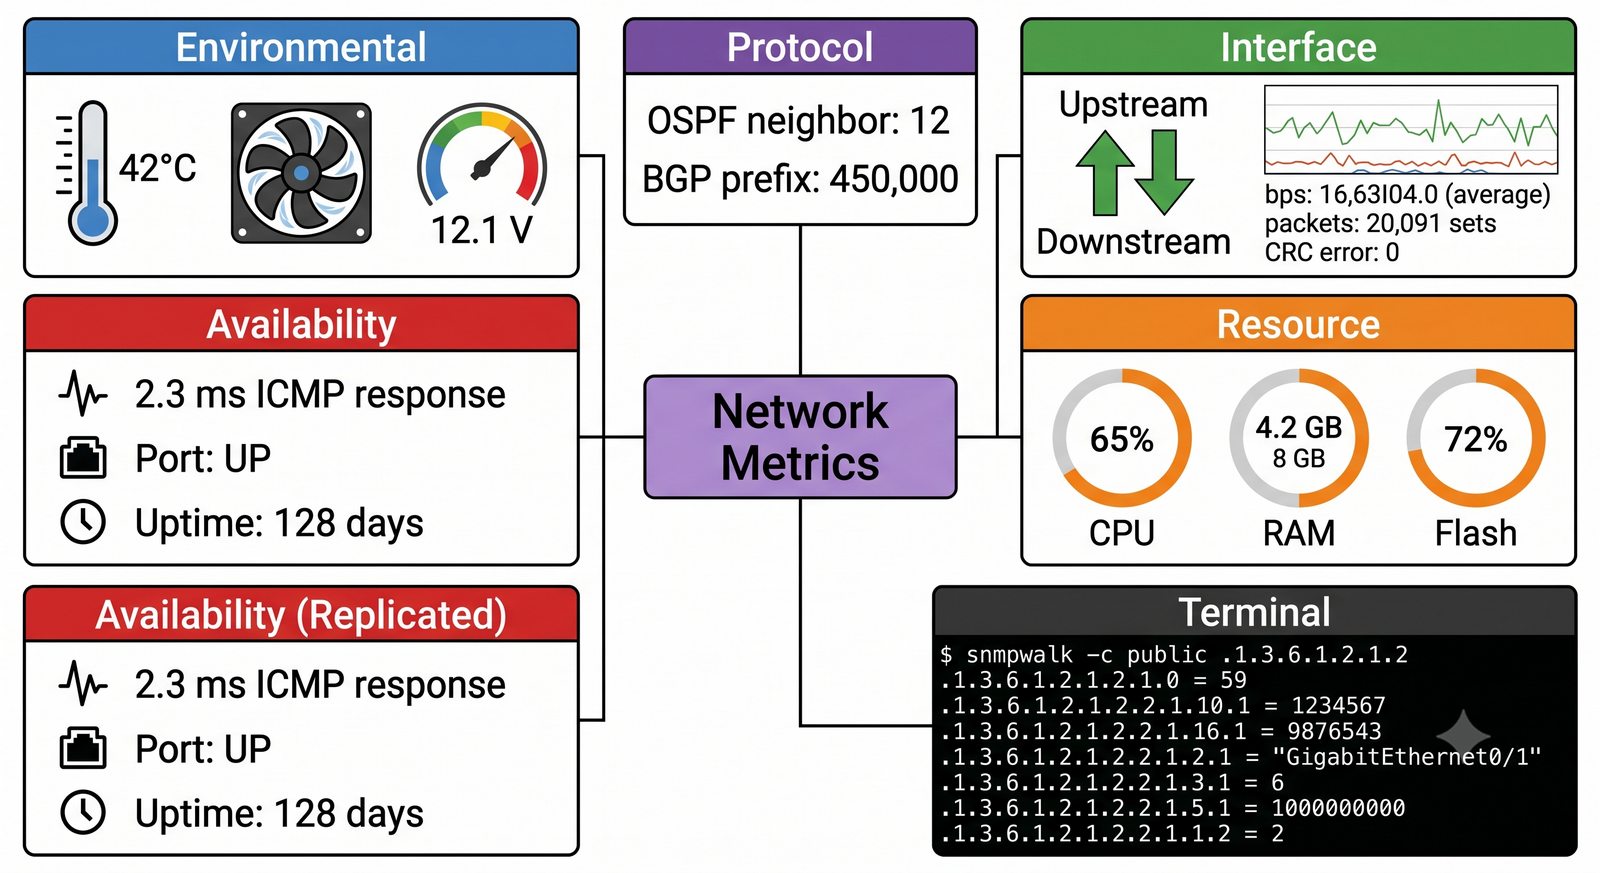
  • Metryki sieciowe (Warstwa L1–L3): stan operacyjny interfejsów (ifOperStatus), przepustowość (bps), błędy CRC, ramki porzucone (discards), zmiany topologii STP
  • Metryki środowiskowe (Hardware/Chassis): temperatura czujników termicznych (inlet/exhaust/ASIC), prędkość obrotowa wentylatorów (RPM), status zasilaczy redundantnych (RPS), napięcia szyn zasilających
  • Metryki zasobów obliczeniowych: utylizacja procesorów sterujących (CPU Control Plane), fragmentacja pamięci DRAM, wykorzystanie tablic routingu i sprzętowych tablic TCAM
  • Metryki usługowe i syntetyczne: opóźnienia ICMP (Round-Trip Time), transakcje DNS, czasy odpowiedzi HTTP/HTTPS, weryfikacja certyfikatów TLS, stan sesji protokołów BGP i OSPF
Kategoryzacja zbieranych metryk: Slajd przedstawia zagadnienie Warstwowy podział parametrów telemetrycznych w ramach tematu Kategoryzacja zbieranych metryk na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
Diagram kategoryzacji metryk
6/50
Temperatura i wentylatory w przełącznikach
Cel slajdu: Slajd omawia zagadnienie „Temperatura i wentylatory w przełącznikach” w kontekście: Monitoring środowiskowy sprzętu sieciowego.

Monitoring środowiskowy sprzętu sieciowego

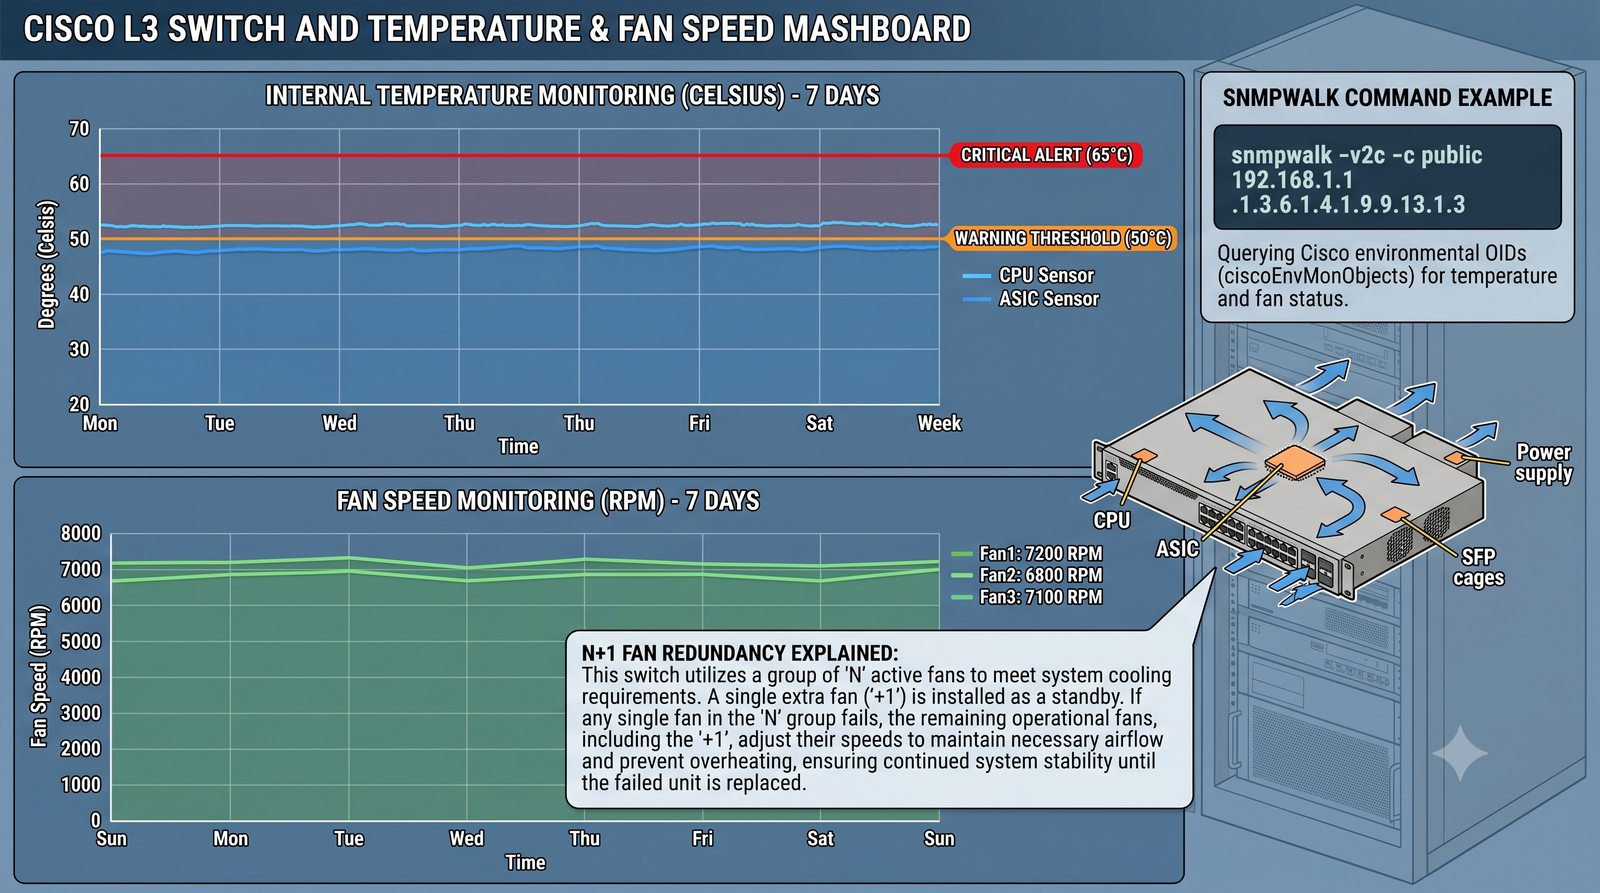
  • Wielopunktowy pomiar temperatury: czujniki na wlocie powietrza (inlet), przy układach ASIC i na wylocie (exhaust)
  • Baza CISCO-ENVMON-MIB: tablica ciscoEnvMonTemperatureStatusTable (OID 1.3.6.1.4.1.9.9.13.1.3)
  • Nadzór nad układem chłodzenia: monitoring prędkości obrotowej wentylatorów (RPM) oraz stanów awarii zasilaczy redundantnych (RPS)
  • Zjawisko dławienia termicznego (Thermal Throttling): degradacja wydajności i ryzyko trwałego uszkodzenia pamięci TCAM i procesorów
  • Korelacja z infrastrukturą zasilania: integracja telemetrii SNMP z systemami BMS i klimatyzacją precyzyjną szaf RACK
Temperatura i wentylatory w przełącznikach: Slajd przedstawia zagadnienie Monitoring środowiskowy sprzętu sieciowego w ramach tematu Temperatura i wentylatory w przełącznikach na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
Wykres temperatury i obrotów wentylatorów
7/50
Nasycenie łączy – pomiar przepustowości
Cel slajdu: Slajd omawia zagadnienie „Nasycenie łączy – pomiar przepustowości” w kontekście: Metodyka pomiaru obciążenia i liczników interfejsowych.

Metodyka pomiaru obciążenia i liczników interfejsowych

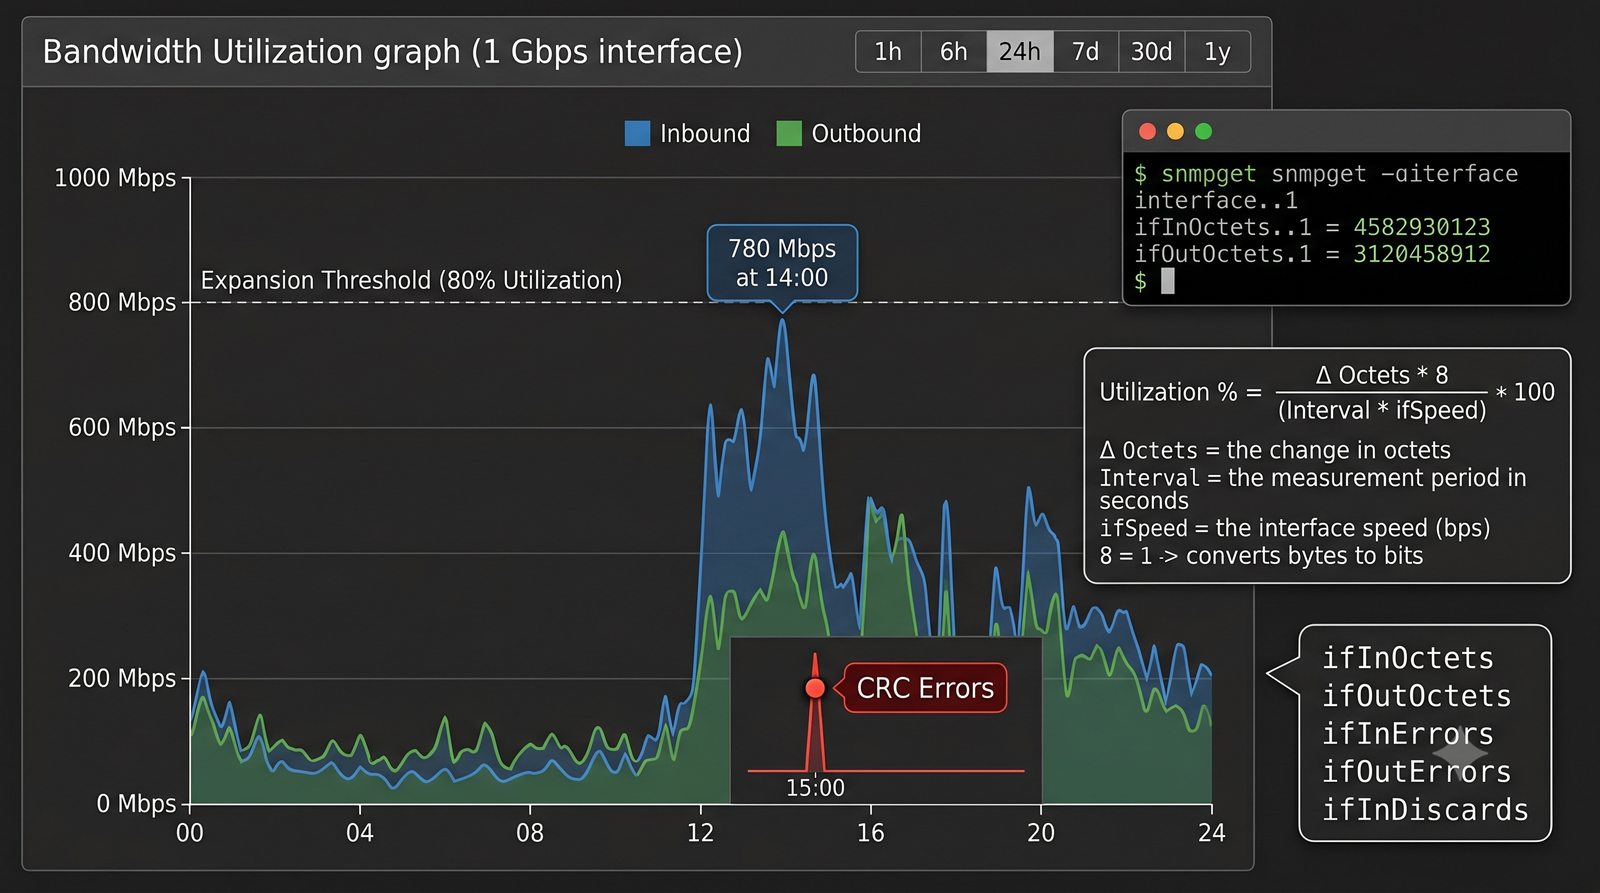
  • Liczniki narastające (Counters) w RFC 2863 (IF-MIB): pomiar oktetów wejściowych (ifInOctets) i wyjściowych (ifOutOctets)
  • Konieczność stosowania liczników 64-bitowych: ifHCInOctets / ifHCOutOctets w łączach 1 Gbps, 10 Gbps i szybszych
  • Problem przepełnienia licznika 32-bitowego (Rollover): w sieci 10 Gbps licznik 32-bitowy przekręca się już po 3,4 sekundy
  • Formuła matematyczna szybkości bitowej: bps = (delta_oktetów * 8) / delta_czasu_w_sekundach
  • Analiza jakościowa: kontrola błędów CRC (ifInErrors) oraz porzuceń w buforach (ifInDiscards, ifOutDiscards)
Nasycenie łączy – pomiar przepustowości: Slajd przedstawia zagadnienie Metodyka pomiaru obciążenia i liczników interfejsowych w ramach tematu Nasycenie łączy – pomiar przepustowości na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
Wykres obciążenia łącza 1 Gbps
8/50
Obciążenie CPU i pamięci urządzeń
Cel slajdu: Slajd omawia zagadnienie „Obciążenie CPU i pamięci urządzeń” w kontekście: Monitoring zasobów płaszczyzny sterowania (Control Plane).
Monitoring zasobów płaszczyzny sterowania (Control Plane)

  • Rozdział płaszczyzn w architekturze przełączników: Data Plane (forwarding w ASIC z prędkością wire-speed) a Control Plane (zarządzanie CPU)
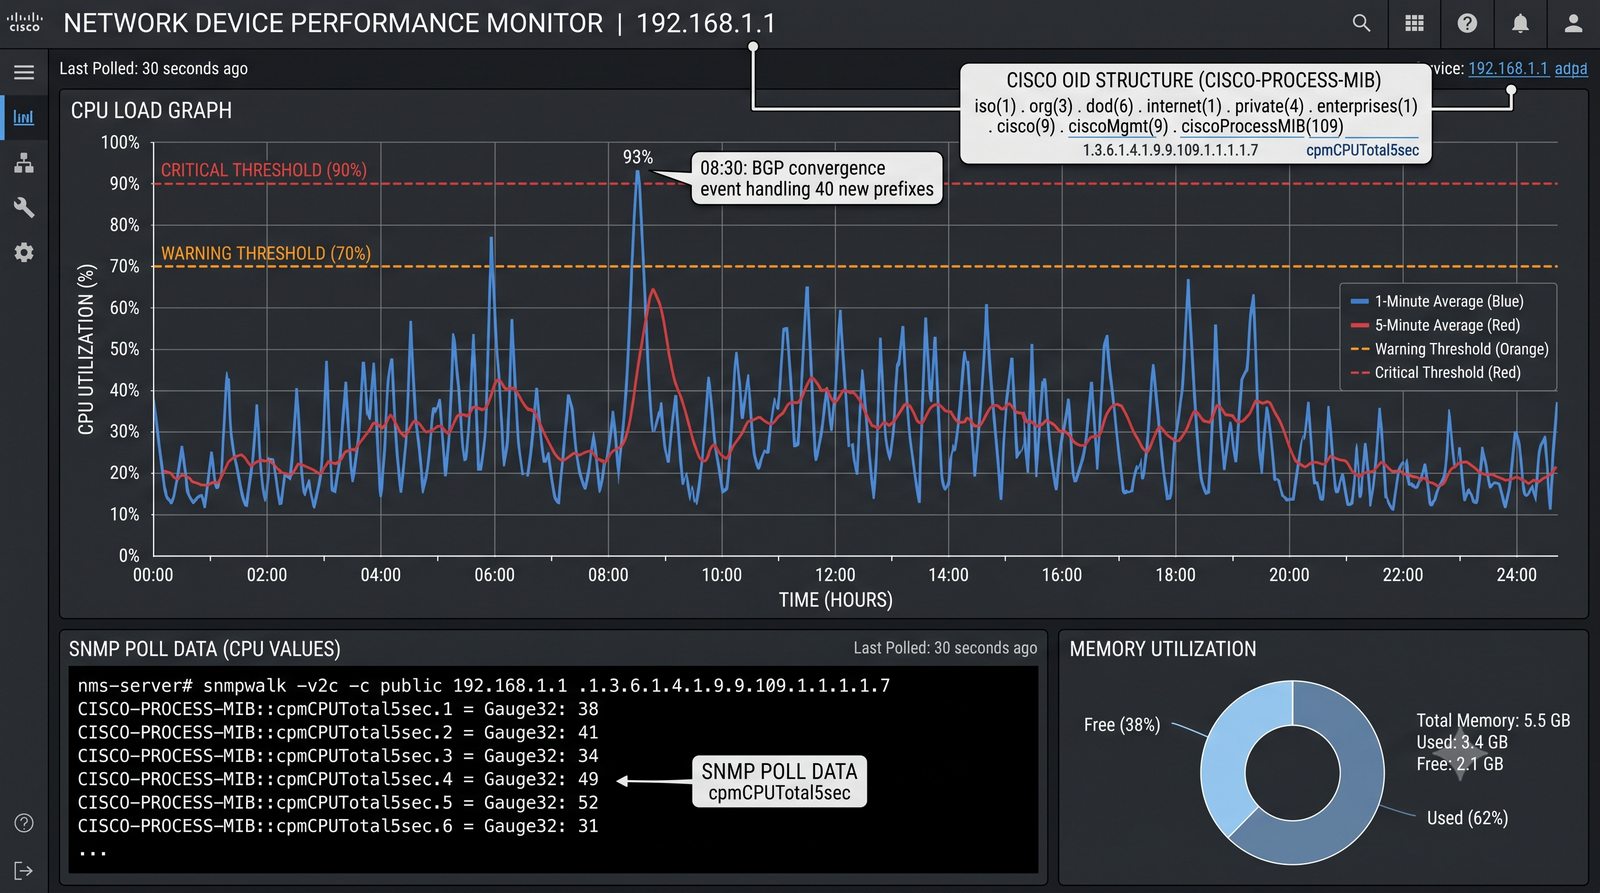
  • Wskaźniki obciążenia procesora: średnie kroczące w oknach 5 sekund, 1 minuty oraz 5 minut
  • Wykorzystanie pamięci DRAM: tablice routingu (RIB), tablice sąsiedztwa ARP/NDP, stany sesji i bufory pakietów
  • Identyfikatory OID: 1.3.6.1.4.1.9.9.109.1.1.1.1.7 (CISCO-PROCESS-MIB) oraz gałąź HOST-RESOURCES-MIB (1.3.6.1.2.1.25)
  • Konsekwencje przeciążenia CPU: utrata pakietów kontrolnych BGP/OSPF/STP, destabilizacja topologii i rozpad klastrów
Obciążenie CPU i pamięci urządzeń: Slajd przedstawia zagadnienie Monitoring zasobów płaszczyzny sterowania (Control Plane) w ramach tematu Obciążenie CPU i pamięci urządzeń na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
Wykres obciążenia CPU urządzenia sieciowego
9/50
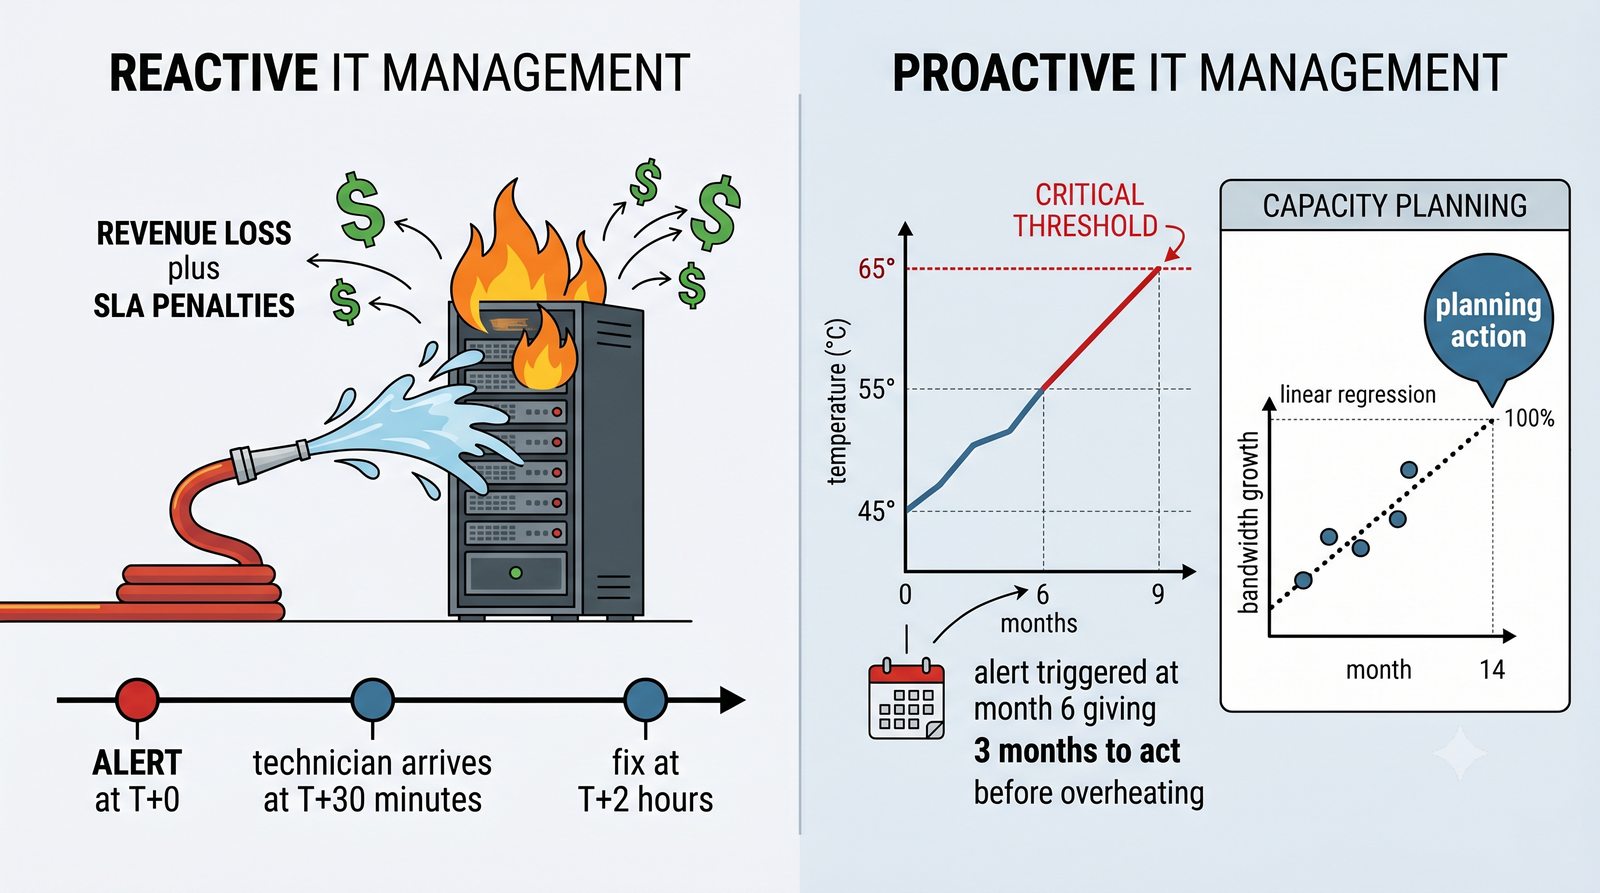
Od reakcji do prewencji – zmiana modelu operacyjnego
Cel slajdu: Slajd omawia zagadnienie „Od reakcji do prewencji – zmiana modelu operacyjnego” w kontekście: Transformacja modelu utrzymania infrastruktury IT.

Transformacja modelu utrzymania infrastruktury IT

  • Model reaktywny (Gaszenie pożarów): interwencja podejmowana dopiero po zgłoszeniu awarii przez użytkownika lub klienta biznesowego
  • Model proaktywny (Prewencja inżynierska): ciągła telemetria, wykrywanie anomalii i automatyczna korelacja zdarzeń przed eskalacją
  • Wczesne ostrzeganie (Early Warning): wykrycie trendu wzrostu temperatury lub powolnego wycieku pamięci na tygodnie przed awarią
  • Optymalizacja kosztów operacyjnych: drastyczna redukcja kar umownych SLA, unikanie kosztownych przestojów i pracy w trybie awaryjnym
  • Planowanie pojemności (Capacity Planning): rozbudowa przepustowości i zasobów na podstawie twardych danych pomiarowych
Od reakcji do prewencji – zmiana modelu operacyjnego: Slajd przedstawia zagadnienie Transformacja modelu utrzymania infrastruktury IT w ramach tematu Od reakcji do prewencji – zmiana modelu operacyjnego na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
Porownanie modelu reaktywnego i proaktywnego
10/50
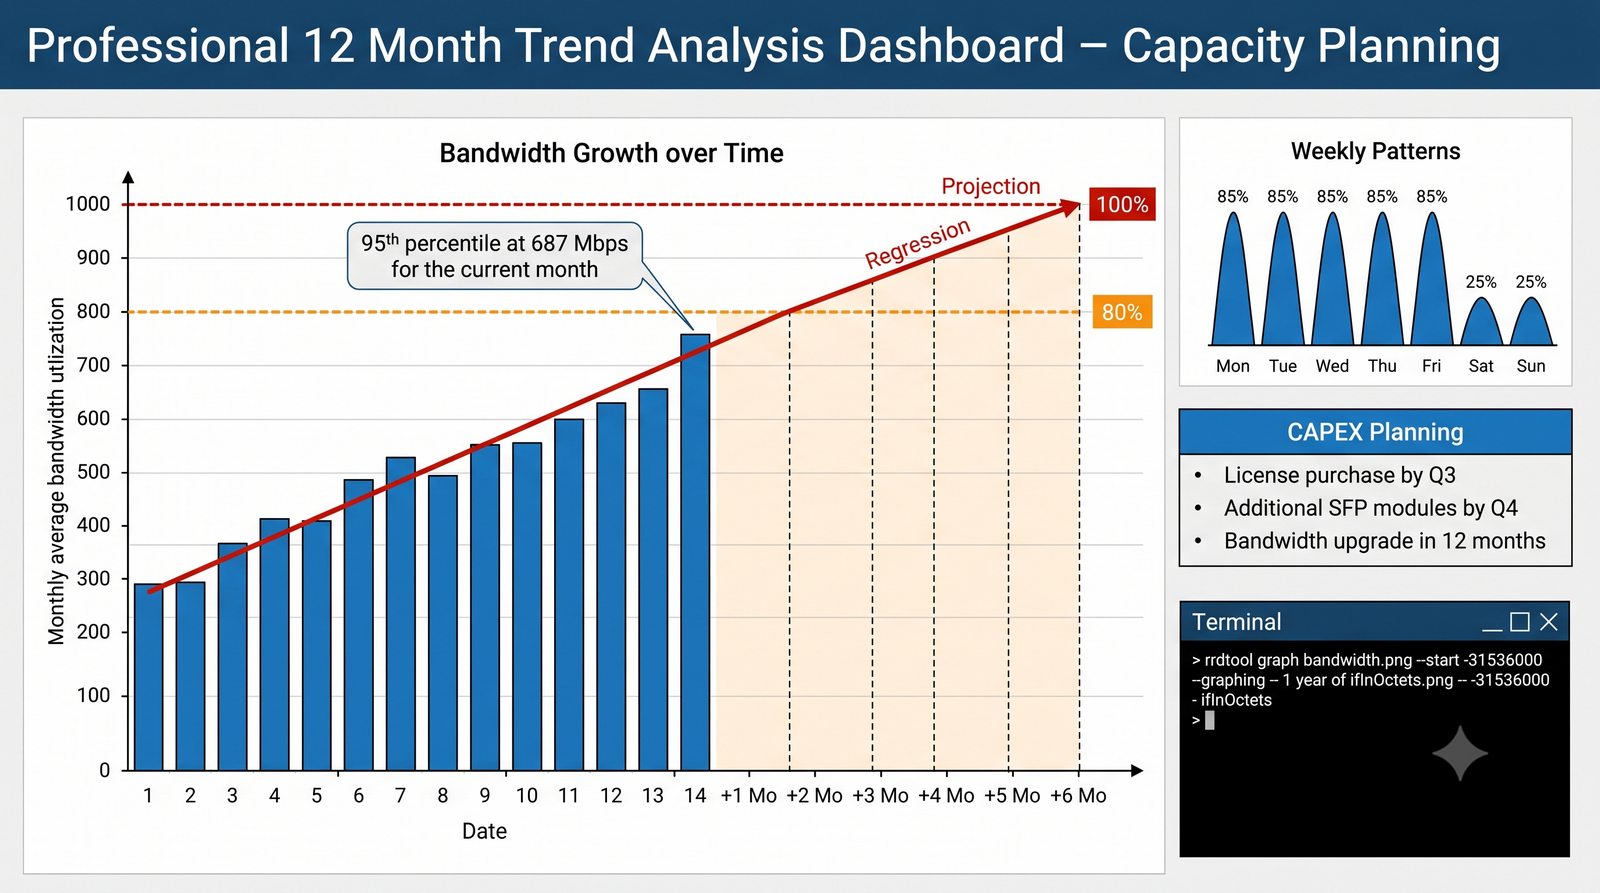
Analiza trendów obciążenia i Capacity Planning
Cel slajdu: Slajd przedstawia kolejność omawianych zagadnień i wskazuje miejsce bieżącego tematu w strukturze wykładu.

Prognozowanie zapotrzebowania na zasoby sieciowe

  • Długoterminowa telemetria historyczna: gromadzenie i agregacja danych telemetrycznych w horyzoncie 12–36 miesięcy
  • Wyznaczanie linii trendu: modele regresji liniowej i wielomianowej w prognozowaniu momentu wyczerpania zasobów
  • Dekonwolucja sezonowa: rozróżnianie cykli dobowych, tygodniowych i sezonowych szczytów obciążenia biznesowego
  • Metodyka 95. percentyla (95th Percentile Rule): standard wymiarowania i rozliczania pasma eliminujący krótkotrwałe piki
  • Uzasadnianie budżetów CAPEX/OPEX: twarde dane analityczne jako podstawa wniosków inwestycyjnych dla zarządu
Analiza trendów obciążenia i Capacity Planning: Slajd przedstawia zagadnienie Prognozowanie zapotrzebowania na zasoby sieciowe w ramach tematu Analiza trendów obciążenia i Capacity Planning na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
Wykres trendu obciążenia z linia prognozy
11/50
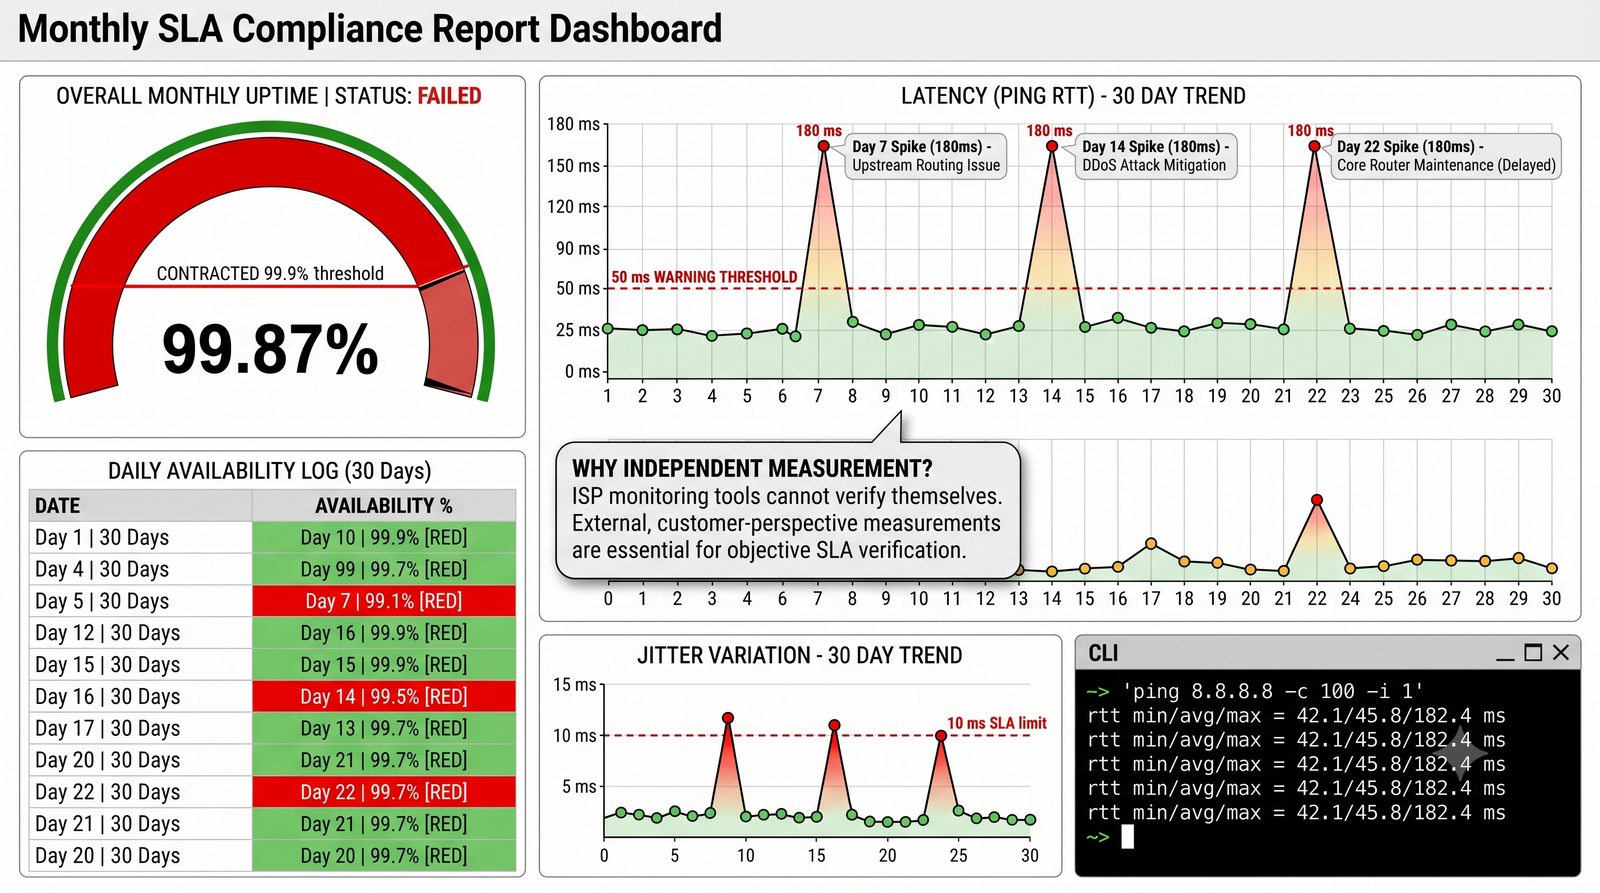
Weryfikacja umów SLA z dostawcami
Cel slajdu: Slajd omawia zagadnienie „Weryfikacja umów SLA z dostawcami” w kontekście: Pomiary metryk na potrzeby rozliczeń SLA.

Pomiary metryk na potrzeby rozliczeń SLA

  • Kluczowe wskaźniki umów SLA (Service Level Agreement): gwarantowana dostępność (Availability), średni czas naprawy (MTTR), opóźnienia pakietów (RTT), fluktuacja opóźnień (Jitter) oraz stopa utraty pakietów (Packet Loss)
  • Klasy dostępności usług: 99,9% (dopuszczalny przestój 8,76 godz./rok) a 99,99% (52,6 min./rok) i 99,999% („pięć dziewiątek” – 5,26 min./rok)
  • Ciągły nadzór sondami syntetycznymi: ICMP, sondy UDP Echo oraz mechanizmy Cisco IP SLA zintegrowane z MIB (rttMonMIB)
  • Dowodowa rola systemów NMS: niezależna rejestracja metryk jako podstawa formalnych roszczeń finansowych i kar umownych
  • Rozgraniczenie odpowiedzialności: precyzyjna identyfikacja źródła degradacji (sieć lokalna LAN a infrastruktura operatora telekomunikacyjnego)
Weryfikacja umów SLA z dostawcami: Slajd przedstawia zagadnienie Pomiary metryk na potrzeby rozliczeń SLA w ramach tematu Weryfikacja umów SLA z dostawcami na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
Raport SLA miesięczny
12/50
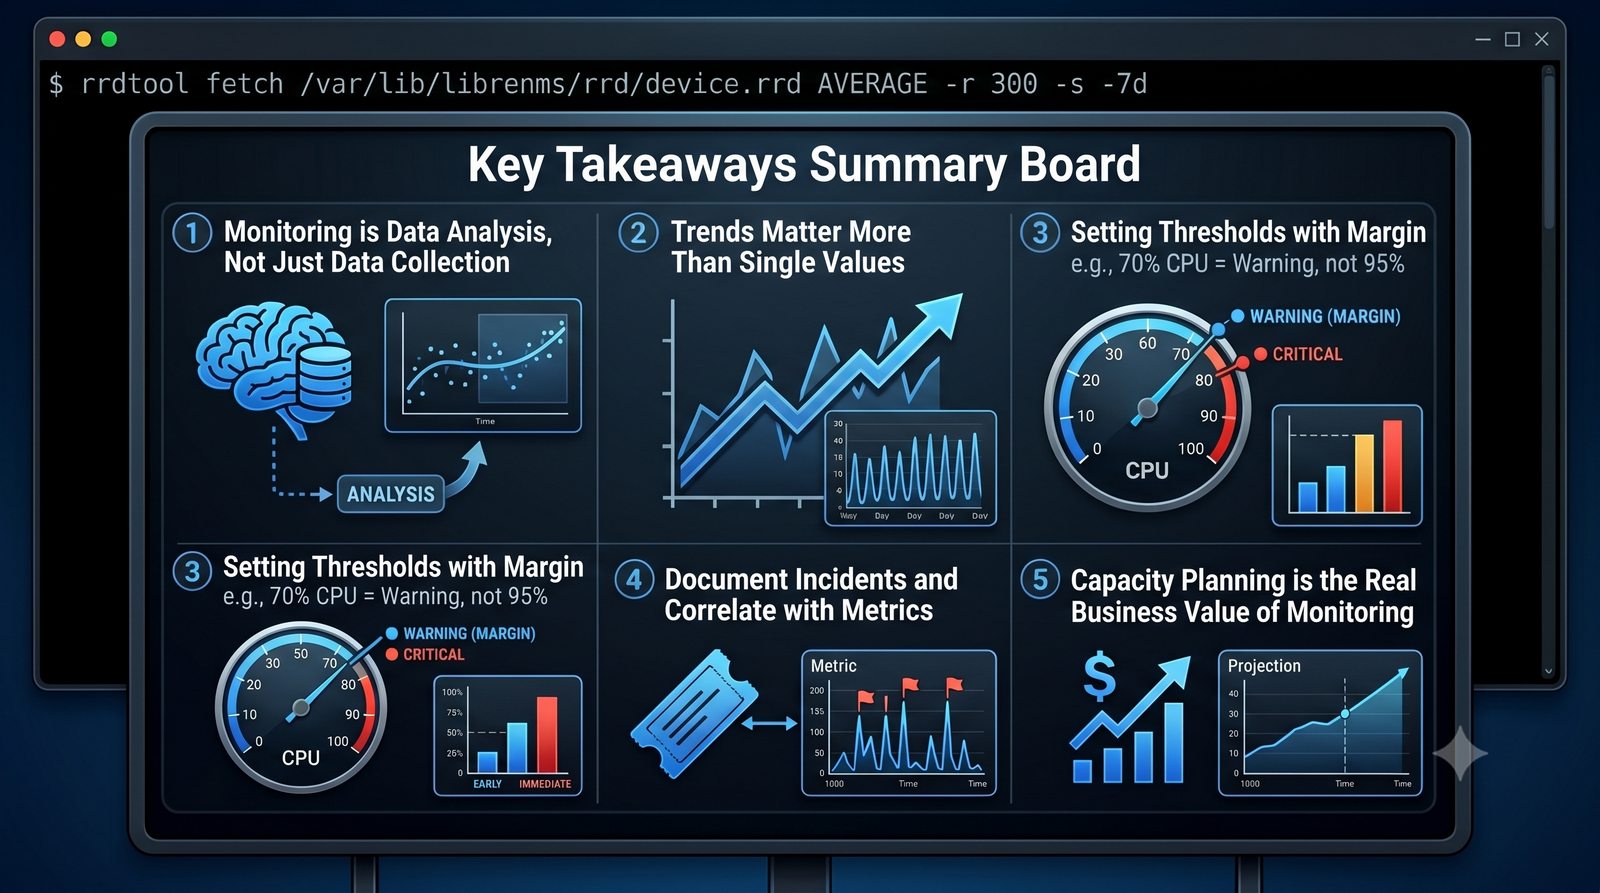
Kluczowe wnioski – znaczenie metryk
Cel slajdu: Slajd omawia zagadnienie „Kluczowe wnioski – znaczenie metryk” w kontekście: Podsumowanie bloku telemetrycznego infrastruktury.

Podsumowanie bloku telemetrycznego infrastruktury

  • Hierarchia pomiarowa: korelacja parametrów od warstwy fizycznej L1 (moc optyczna, błędy CRC), przez L2/L3 (utylizacja, STP, routing), po warstwę aplikacji L7
  • Wyznaczanie linii bazowej (Baseline): zrozumienie normalnego profilu pracy sieci jako warunek konieczny detekcji anomalii
  • Ograniczenia progów statycznych: ryzyko fałszywych alarmów (False Positives) w szczycie i brak reakcji (False Negatives) w nocy
  • Eliminacja zjawiska zmęczenia alertami (Alert Fatigue): inteligentna korelacja, agregacja incydentów i okna serwisowe (Maintenance Windows)
  • Brakujące ogniwo telemetrii: przejście od wiedzy o metrykach do standardu protokołu SNMP jako narzędzia ich pozyskiwania
Kluczowe wnioski – znaczenie metryk: Slajd przedstawia zagadnienie Podsumowanie bloku telemetrycznego infrastruktury w ramach tematu Kluczowe wnioski – znaczenie metryk na przykładach poleceń oraz diagnostyki w systemach Linux, Windows i RouterOS. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
Podsumowanie - kluczowe wnioski
13/50
Protokół SNMP – architektura klient-serwer
Cel slajdu: Slajd omawia zagadnienie „Protokół SNMP – architektura klient-serwer” w kontekście: Podstawy architektury menedżer-agent.

Podstawy architektury menedżer-agent

  • Architektura menedżer-agent: asymetryczny model komunikacji w zarządzaniu sieciami teleinformatycznymi
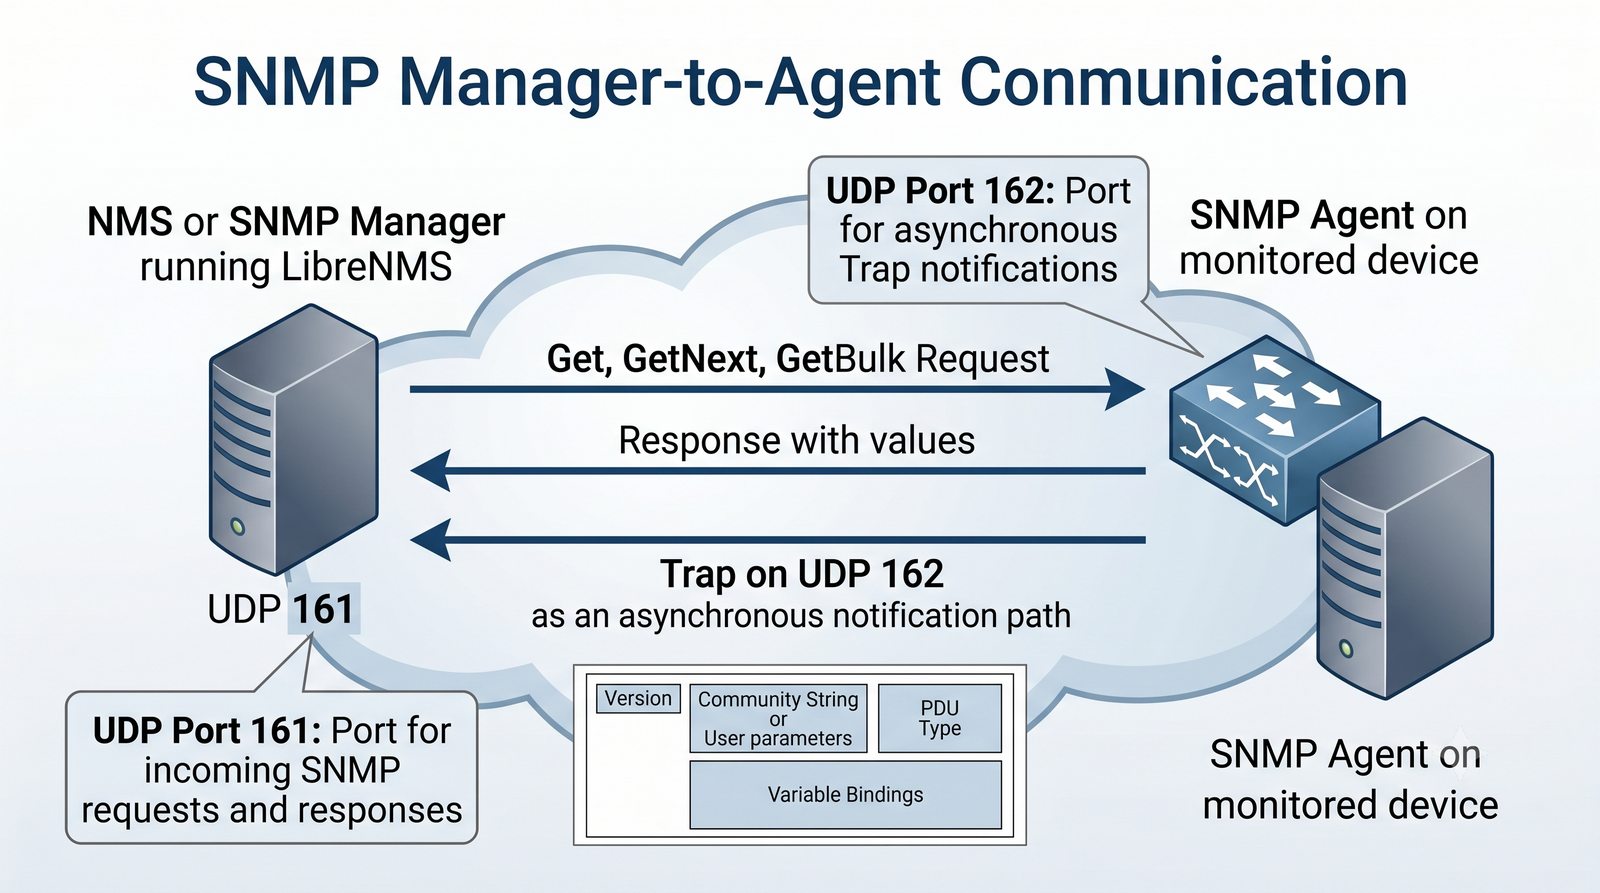
  • Stacja zarządzająca (SNMP Manager / NMS): centralna stacja odpytująca, agregująca telemetrię, przetwarzająca reguły progowe i wizualizująca stany urządzeń
  • Agent SNMP: oprogramowanie rezydentne (demon) pracujące na monitorowanym węźle sieciowym, udostępniające dane z bazy MIB
  • Warstwa transportowa UDP: port UDP 161 (nasłuch agenta na zapytania Get/Set) oraz port UDP 162 (nasłuch menedżera na pułapki Trap/Inform)
  • Zalety protokołu bezpołączeniowego: minimalny narzut na łącze, brak narzutu trójstopniowego uzgadniania połączenia (3-way handshake) i odporność na zatory
Protokół SNMP – architektura klient-serwer: Slajd przedstawia zagadnienie Podstawy architektury menedżer-agent w ramach tematu Protokół SNMP – architektura klient-serwer na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
Architektura SNMP Manager-Agent
14/50
Model Polling – menedżer pyta, agent odpowiada
Cel slajdu: Slajd omawia zagadnienie „Model Polling – menedżer pyta, agent odpowiada” w kontekście: Mechanizm odpytywania periodycznego (Pull Model).

Mechanizm odpytywania periodycznego (Pull Model)

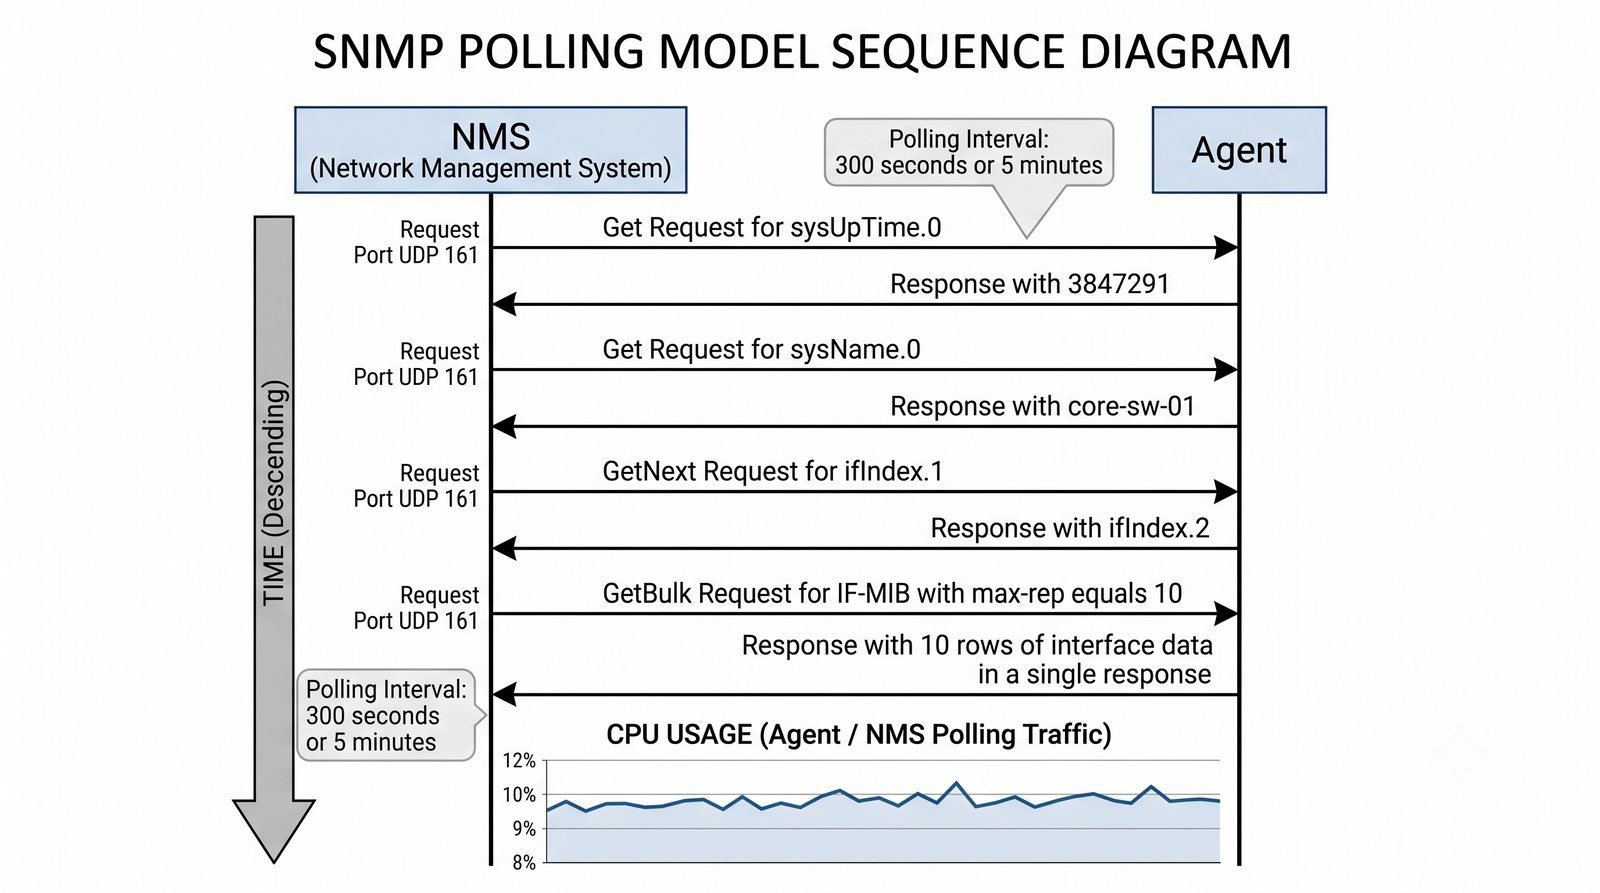
  • Model Pull: pełna inicjatywa leży po stronie stacji zarządzającej NMS – agent zachowuje postawę w pełni bierną
  • Cykliczne zapytania: wysyłanie pakietów GetRequest i GetBulkRequest w ściśle zdefiniowanych odstępach czasowych
  • Dobór interwału odpytywania: kompromis inżynierski pomiędzy rozdzielczością czasową pomiaru a obciążeniem łączy i procesorów
  • Narzut generowany odpytywaniem (Polling Overhead): ryzyko degradacji wydajności słabszych agentów przy zbyt krótkich interwałach
  • Rozpraszanie zapytań (Poller Jittering): unikanie jednoczesnego odpytywania setek urządzeń w tej samej sekundzie
Model Polling – menedżer pyta, agent odpowiada: Slajd przedstawia zagadnienie Mechanizm odpytywania periodycznego (Pull Model) w ramach tematu Model Polling – menedżer pyta, agent odpowiada na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
Diagram modelu Polling SNMP
15/50
Model Trap – asynchroniczne powiadomienia
Cel slajdu: Slajd omawia zagadnienie „Model Trap – asynchroniczne powiadomienia” w kontekście: Mechanizm powiadomień asynchronicznych (Push Model).

Mechanizm powiadomień asynchronicznych (Push Model)

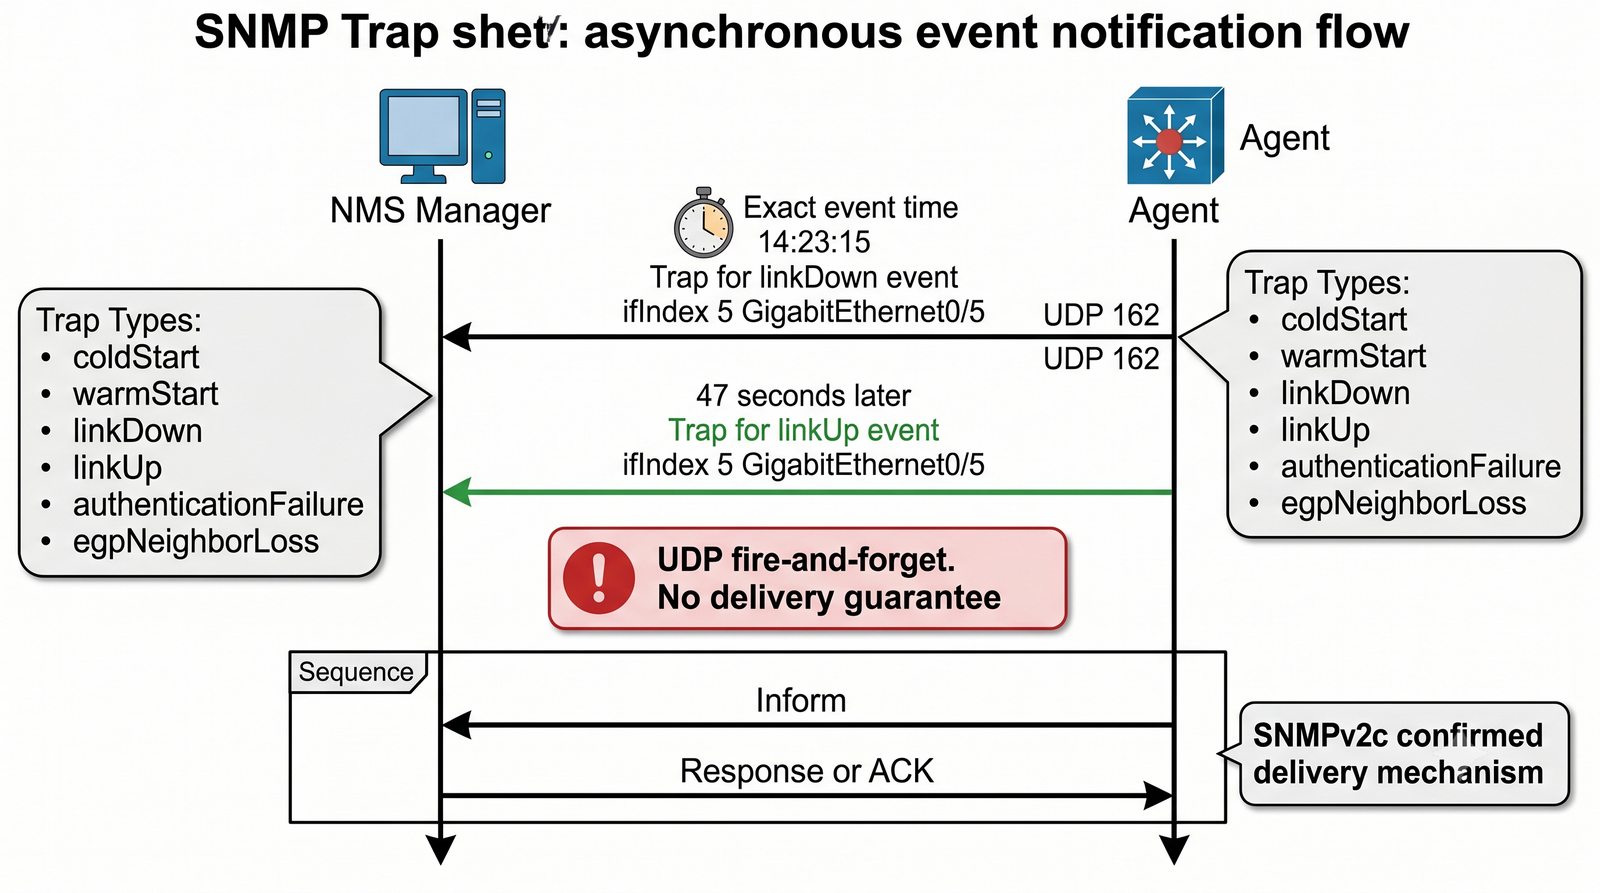
  • Model Push: agent autonomicznie wysyła komunikat natychmiast po zarejestrowaniu krytycznego zdarzenia wewnętrznego
  • Eliminacja opóźnienia detekcji: powiadomienie generowane w milisekundach po wystąpieniu awarii, bez oczekiwania na cykl pollera
  • Port docelowy: UDP 162 na serwerze odbiorczym NMS (demon snmptrapd)
  • Standardowe pułapki (Generic Traps): coldStart, warmStart, linkDown, linkUp, authenticationFailure
  • Trap a InformRequest: brak gwarancji dostarczenia w klasycznym Trap UDP a potwierdzane powiadomienie InformRequest (SNMPv2c/v3)
Model Trap – asynchroniczne powiadomienia: Slajd przedstawia zagadnienie Mechanizm powiadomień asynchronicznych (Push Model) w ramach tematu Model Trap – asynchroniczne powiadomienia na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
Diagram modelu Trap SNMP
16/50
Pull vs Push – porównanie modeli komunikacji
Cel slajdu: Slajd omawia zagadnienie „Pull vs Push – porównanie modeli komunikacji” w kontekście: Zestawienie komparatywne Polling a Trap/Inform.

Zestawienie komparatywne Polling a Trap/Inform

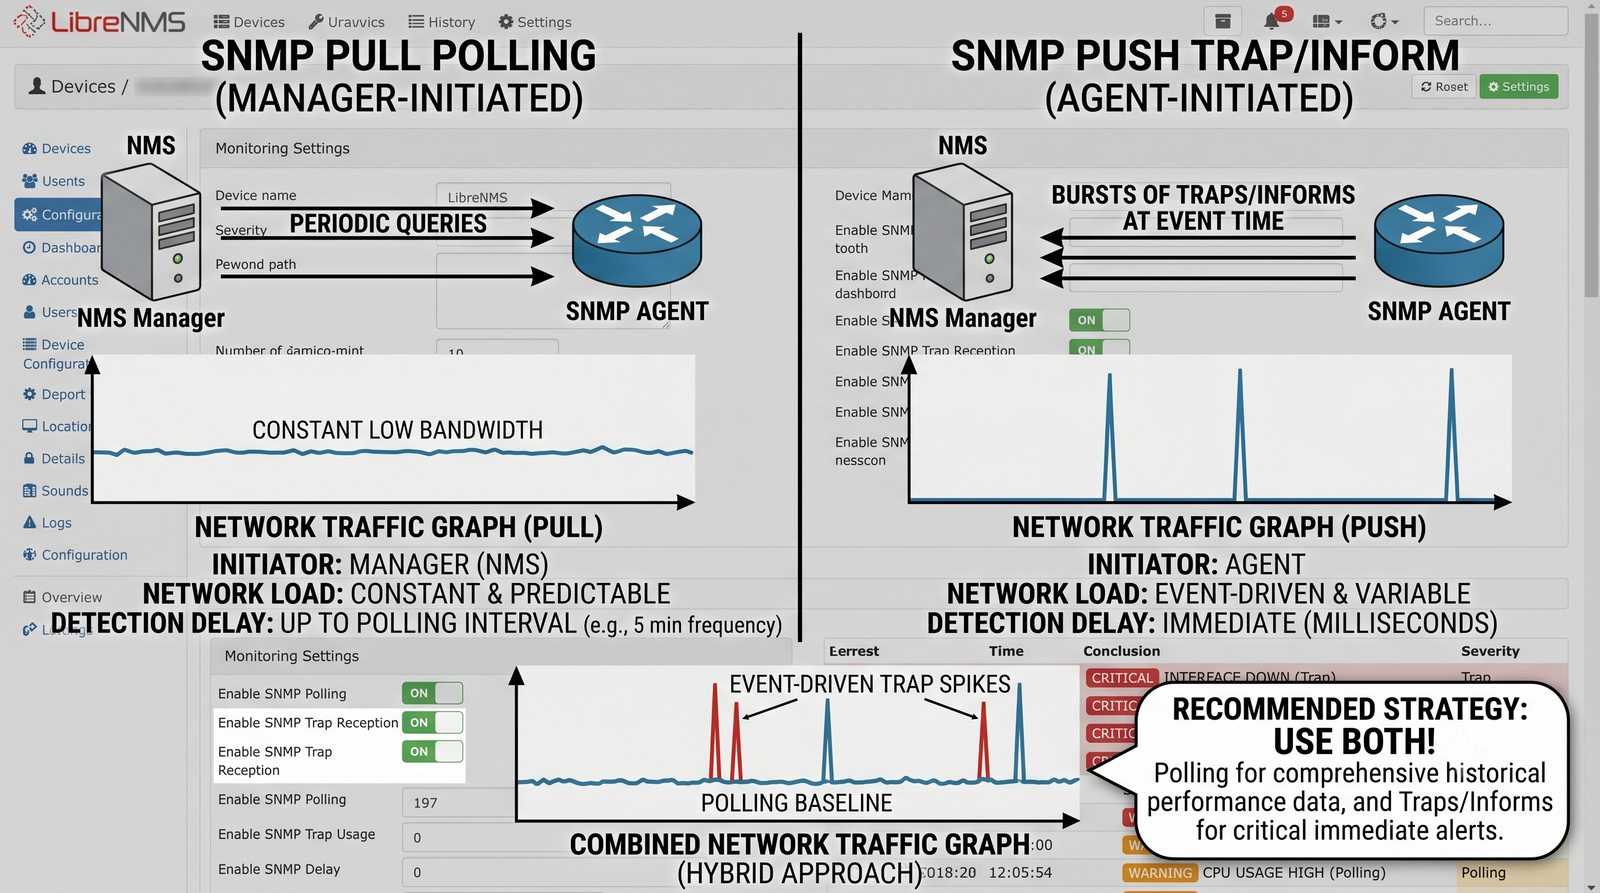
CechaPolling (Model Pull)Trap / Inform (Model Push)
Inicjator komunikacjiStacja zarządzająca (NMS)Agent na urządzeniu sieciowym
Port docelowyUDP 161 (na agencie)UDP 162 (na stacji NMS)
Opóźnienie detekcjiZależne od interwału (np. do 300 s)Natychmiastowe (rzędu milisekund)
Weryfikacja dostępnościPełna (brak odpowiedzi = awaria węzła)Brak (milczenie = brak zdarzeń lub zgon hosta)
Narzut transmisyjnyStały, przewidywalny w czasieZnikomy w spoczynku, lawinowy przy burzy zdarzeń
Zalecane zastosowaniePomiary trendów, liczników, SLAAlarmy krytyczne: linkDown, pożar, sabotaż
Pull vs Push – porównanie modeli komunikacji: Slajd przedstawia zagadnienie Zestawienie komparatywne Polling a Trap/Inform w ramach tematu Pull vs Push – porównanie modeli komunikacji na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
Porownanie Pull vs Push
17/50
Baza MIB – Management Information Base
Cel slajdu: Slajd omawia zagadnienie „Baza MIB – Management Information Base” w kontekście: Formalna struktura i semantyka baz MIB.

Formalna struktura i semantyka baz MIB

  • MIB (Management Information Base): wirtualna, hierarchiczna baza informacji opisująca model zasobów urządzenia
  • Język opisu danych ASN.1: ścisła specyfikacja syntaktyczna oparta na standardzie SMIv2 (RFC 2578)
  • Podstawowe typy danych: INTEGER, OCTET STRING, OBJECT IDENTIFIER, Counter32/64, Gauge32, TimeTicks
  • Struktura makra OBJECT-TYPE: atrybuty SYNTAX, MAX-ACCESS, STATUS oraz DESCRIPTION
  • Podział baz MIB: bazy standardowe IETF (RFC 1213 MIB-II, RFC 2863 IF-MIB) oraz bazy producenckie (Enterprise MIBs)
Baza MIB – Management Information Base: Slajd przedstawia zagadnienie Formalna struktura i semantyka baz MIB w ramach tematu Baza MIB – Management Information Base na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
Struktura bazy MIB
18/50
Drzewo OID – identyfikacja zmiennych
Cel slajdu: Slajd omawia zagadnienie „Drzewo OID – identyfikacja zmiennych” w kontekście: Hierarchiczna przestrzeń nazw ASN.1.

Hierarchiczna przestrzeń nazw ASN.1

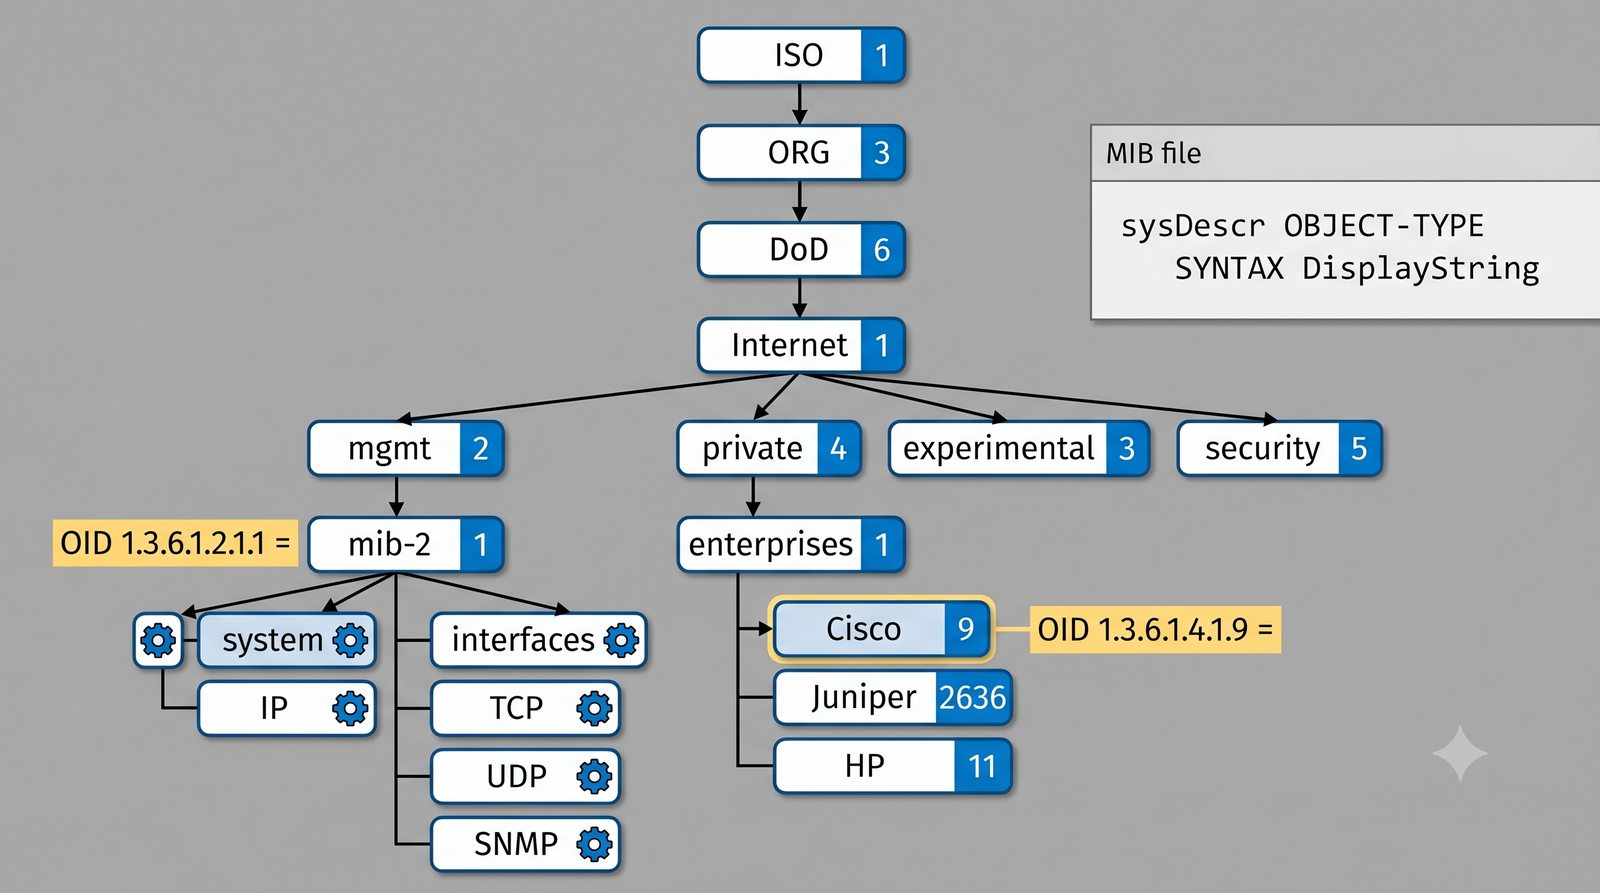
  • OID (Object Identifier): unikalny w skali globalnej ciąg liczb całkowitych oddzielonych kropkami, wyznaczający ścieżkę w drzewie danych
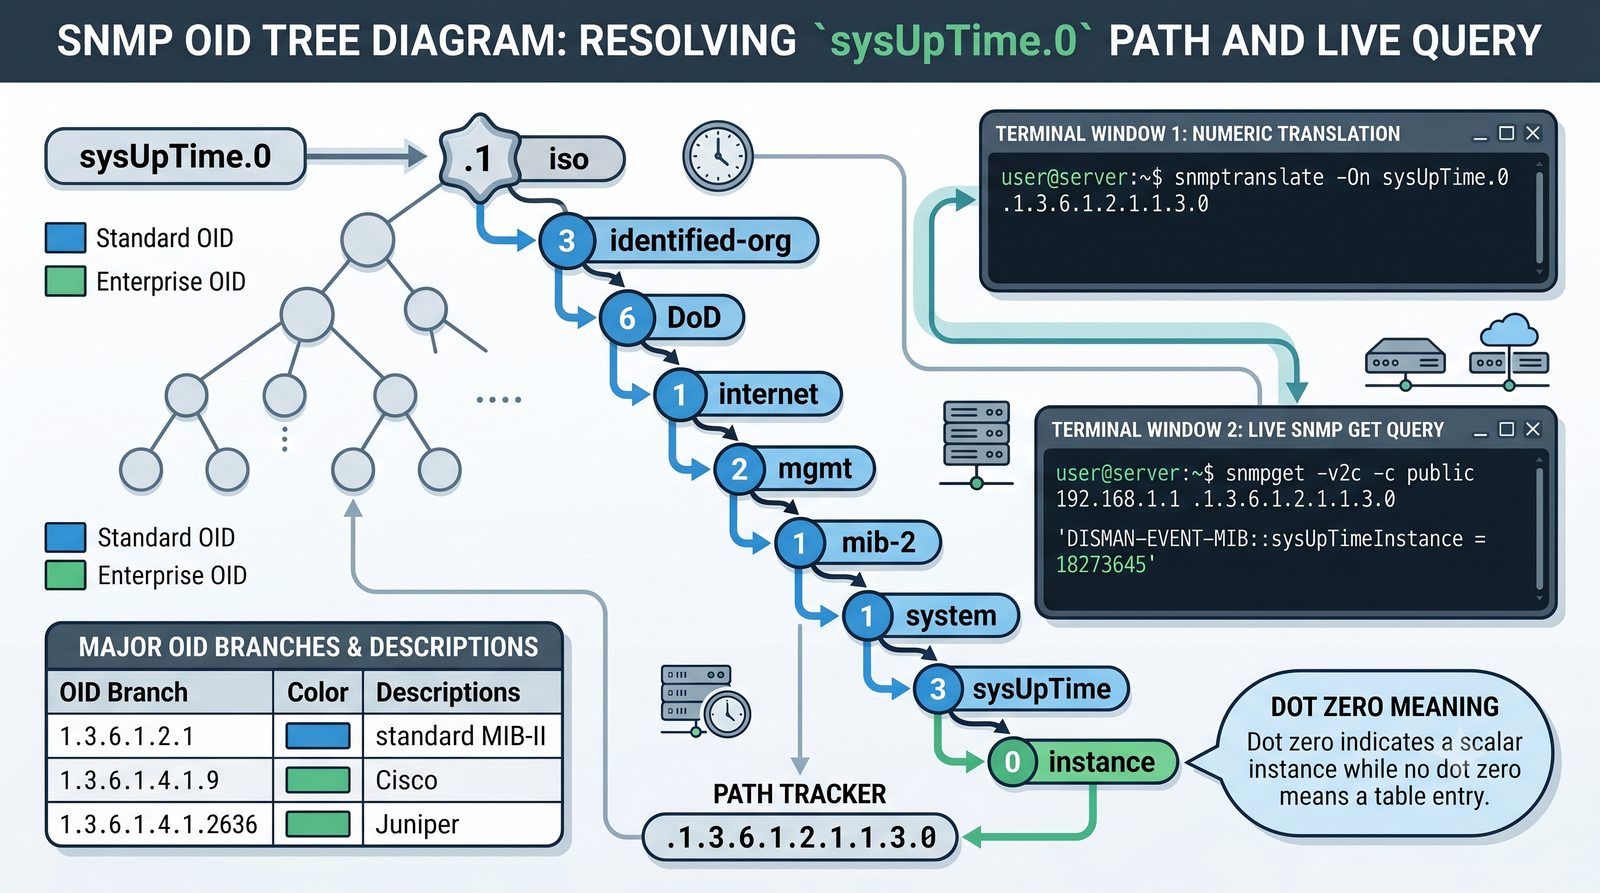
  • Dekompozycja ścieżki bazowej Internetu: 1 (iso) → 3 (org) → 6 (dod) → 1 (internet) → prefiks 1.3.6.1
  • Główne poddrzewa: 1.3.6.1.2.1 (mgmt/mib-2 – standard IETF) oraz 1.3.6.1.4.1 (private.enterprises – producenci)
  • Rejestracja PEN w IANA: Cisco (9), Juniper (2636), HP (11), Microsoft (311), Linux/Net-SNMP (8072)
  • Instancje skalarne a tabele: obiekty skalarne posiadają bezwzględny sufiks .0 (np. sysUpTime.0); tablice indeksowane numerem wiersza
Drzewo OID – identyfikacja zmiennych: Slajd przedstawia zagadnienie Hierarchiczna przestrzeń nazw ASN.1 w ramach tematu Drzewo OID – identyfikacja zmiennych na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
Drzewo OID SNMP
19/50
Operacje SNMP – Get, GetNext, GetBulk, Set
Cel slajdu: Slajd omawia zagadnienie „Operacje SNMP – Get, GetNext, GetBulk, Set” w kontekście: Jednostki danych protokołu (PDU) i mechanizmy odpytywania.

Jednostki danych protokołu (PDU) i mechanizmy odpytywania

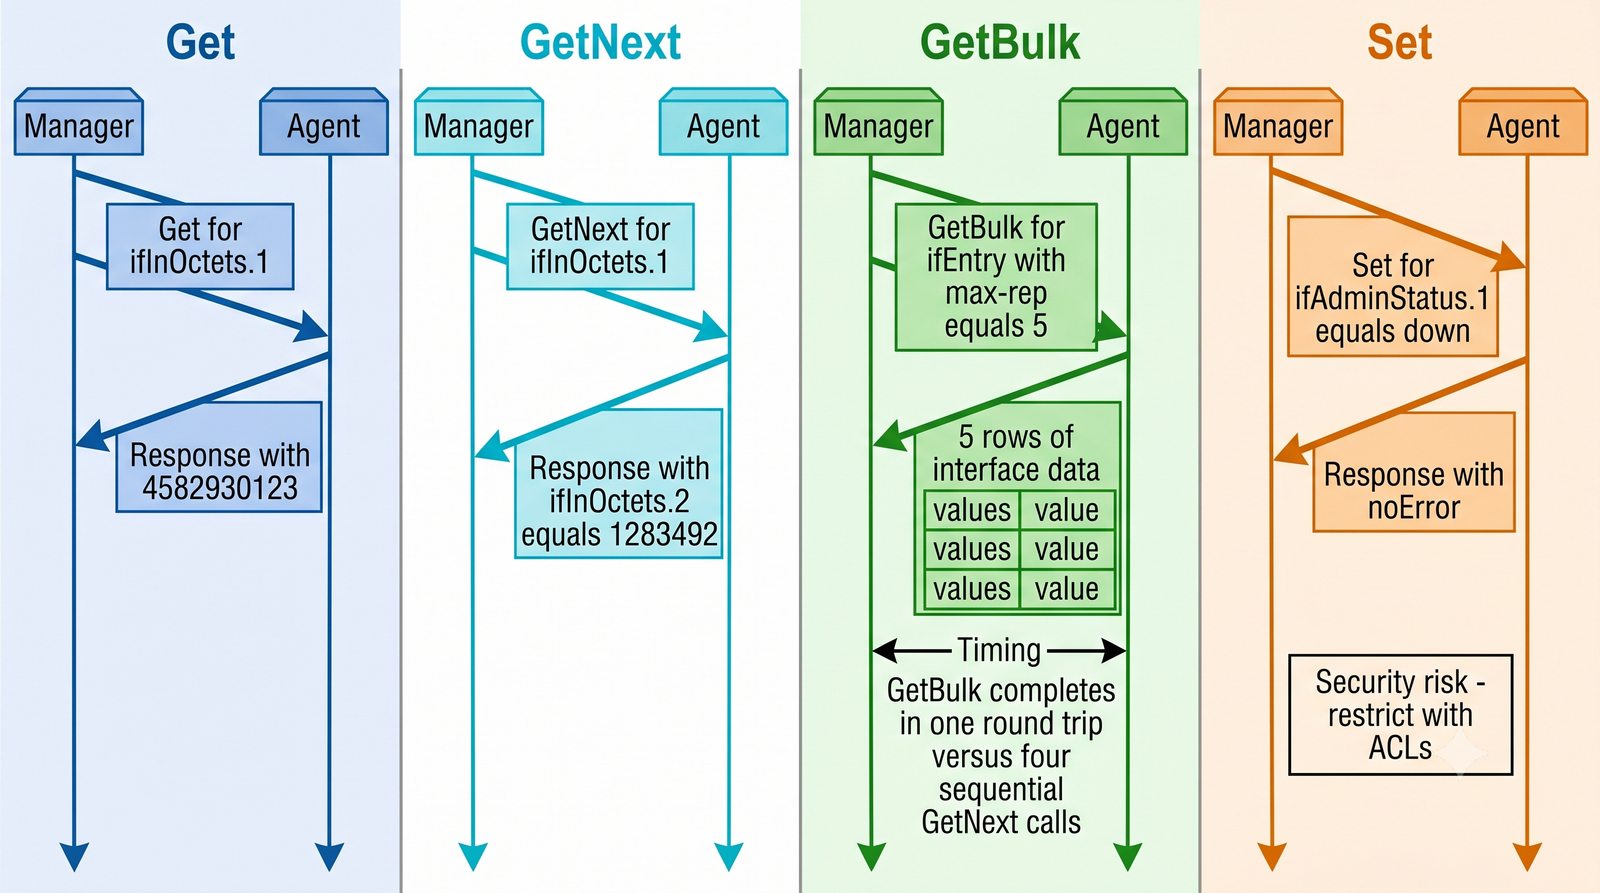
  • GetRequest: atomowy odczyt wartości precyzyjnie wskazanego OID (instancji skalarnej lub komórki tabeli)
  • GetNextRequest: pobranie następnego OID w porządku leksykograficznym (podstawa iteracji po drzewie w SNMPv1)
  • GetBulkRequest: hurtowy odczyt wielu wierszy tabeli w jednym pakiecie UDP (SNMPv2c/v3, parametry non-repeaters i max-repetitions)
  • SetRequest: zdalna modyfikacja konfiguracji urządzenia (np. zmiana ifAdminStatus, restart interfejsu)
  • Response: komunikat zwrotny agenta zawierający skojarzone zmienne (Variable Bindings) lub kod błędu (np. noSuchName, badValue)
Operacje SNMP – Get, GetNext, GetBulk, Set: Slajd przedstawia zagadnienie Jednostki danych protokołu (PDU) i mechanizmy odpytywania w ramach tematu Operacje SNMP – Get, GetNext, GetBulk, Set na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
Operacje SNMP Get/GetNext/GetBulk
20/50
SNMP w praktyce sieciowej – miejsce w ekosystemie
Cel slajdu: Slajd omawia zagadnienie „SNMP w praktyce sieciowej – miejsce w ekosystemie” w kontekście: SNMP a nowoczesny stos telemetryczny IT.

SNMP a nowoczesny stos telemetryczny IT

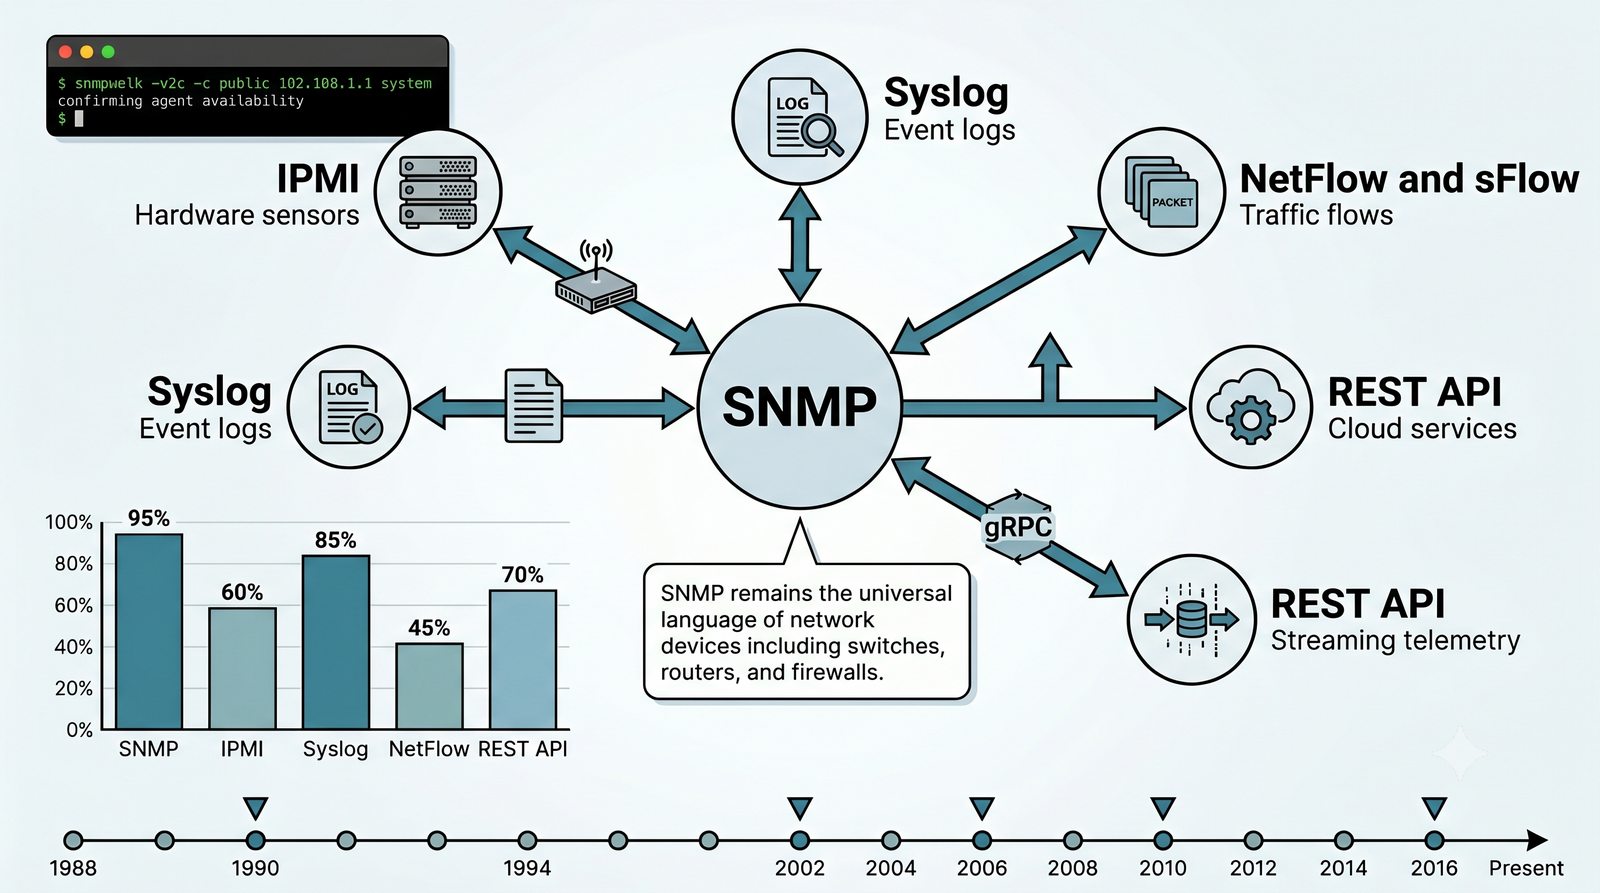
  • Wszechobecność standardu: absolutne wsparcie SNMP na przełącznikach, routerach, zaporach UTM, macierzach SAN, UPS-ach i klimatyzatorach precyzyjnych
  • SNMP a analiza logów (Syslog RFC 5424): SNMP mierzy parametry ciągłe (metryki liczbowe), Syslog rejestruje dyskretne zdarzenia tekstowe
  • SNMP a analiza przepływów (NetFlow/IPFIX): SNMP monitoruje interfejsy i podwozie, NetFlow/sFlow analizuje ruch per aplikacja, IP i protokół L4–L7
  • Nadzór Out-of-Band serwerów: interfejsy IPMI/iDRAC/iLO jako sprzętowe uzupełnienie telemetrii systemowej
  • Nowa era telemetrii strumieniowej: protokoły gRPC, gNMI i YANG w sieciach definiowanych programowo (SDN)
SNMP w praktyce sieciowej – miejsce w ekosystemie: Slajd przedstawia zagadnienie SNMP a nowoczesny stos telemetryczny IT w ramach tematu SNMP w praktyce sieciowej – miejsce w ekosystemie na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
SNMP w ekosystemie monitoringu
21/50
SNMPv1 – początki i problemy bezpieczeństwa
Cel slajdu: Slajd omawia zagadnienie „SNMPv1 – początki i problemy bezpieczeństwa” w kontekście: Geneza i luki architektoniczne standardu SNMPv1.

Geneza i luki architektoniczne standardu SNMPv1

  • Specyfikacja IETF: standard RFC 1157 z 1988 roku (Internet Standard STD 15)
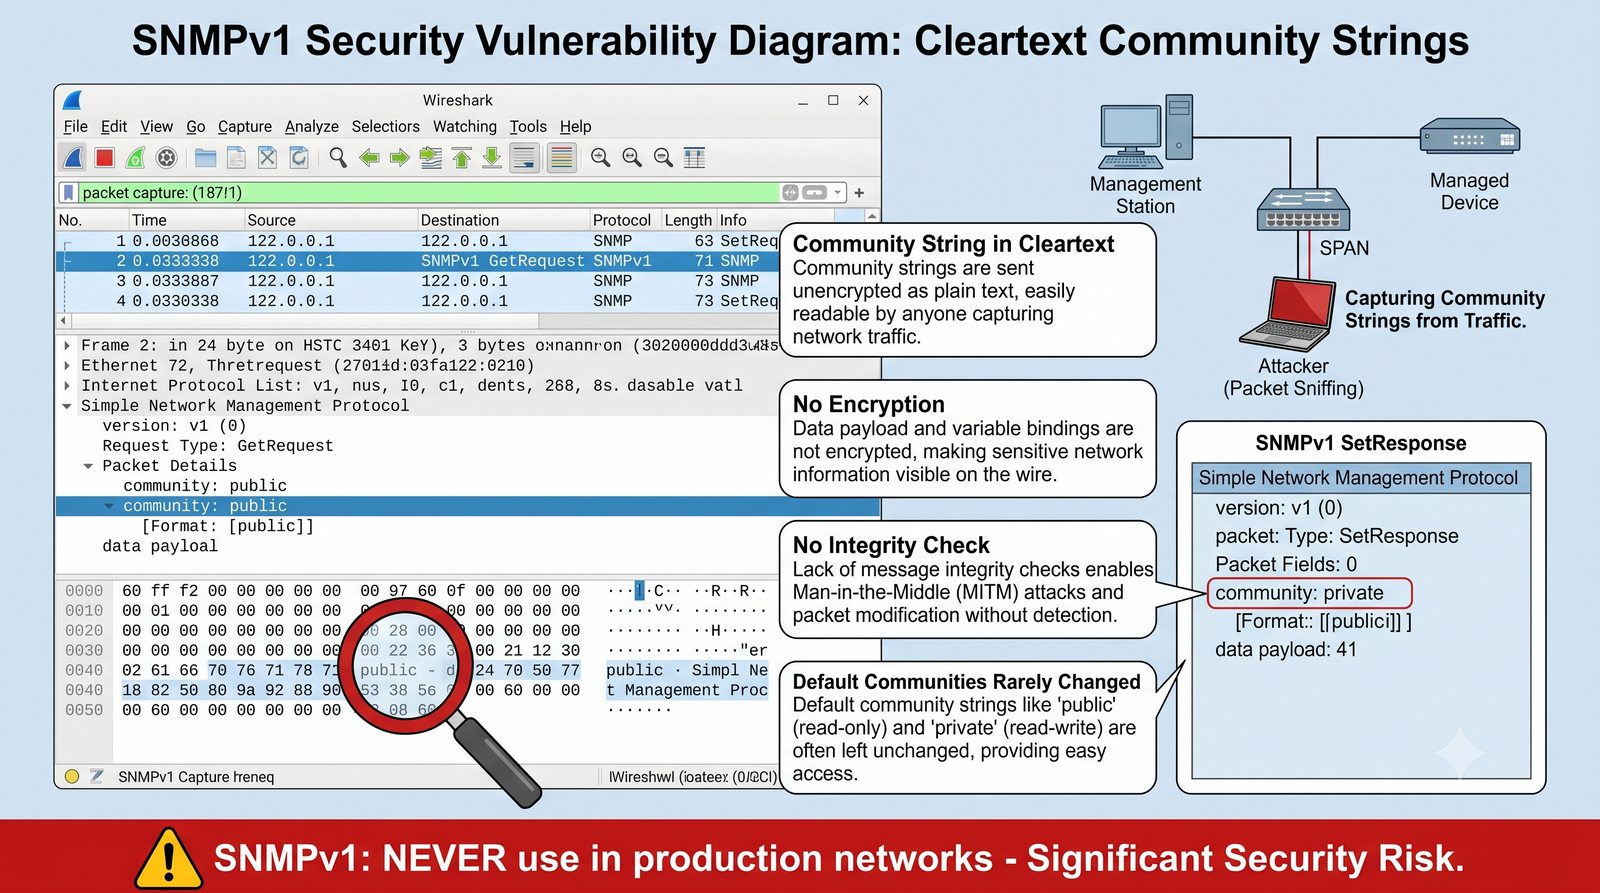
  • Mechanizm uwierzytelniania: Community String przesyłany w każdym pakiecie czystym tekstem (Cleartext)
  • Całkowity brak poufności: pakiety niezaszyfrowane, podatne na pasywny podsłuch w sieci LAN/WAN
  • Brak kontroli integralności: brak sum kryptograficznych (HMAC), podatność na modyfikację pakietów w locie
  • Brak ochrony przed atakami powtórzeniowymi (Replay Attacks): możliwość nagrania i ponownego wysłania żądania Set
  • Zalecenie inżynierskie: wersja przestarzała, stwarzająca krytyczne zagrożenie cybernetyczne – kategoryczny zakaz stosowania w produkcji
SNMPv1 – początki i problemy bezpieczeństwa: Slajd przedstawia zagadnienie Geneza i luki architektoniczne standardu SNMPv1 w ramach tematu SNMPv1 – początki i problemy bezpieczeństwa na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
SNMPv1 - community string w czystym tekscie
22/50
SNMPv2c – udoskonalenia, ale wciąż bez silnego bezpieczeństwa
Cel slajdu: Slajd omawia zagadnienie „SNMPv2c – udoskonalenia, ale wciąż bez silnego bezpieczeństwa” w kontekście: Rewolucja wydajnościowa i kompromis Community-based.

Rewolucja wydajnościowa i kompromis Community-based

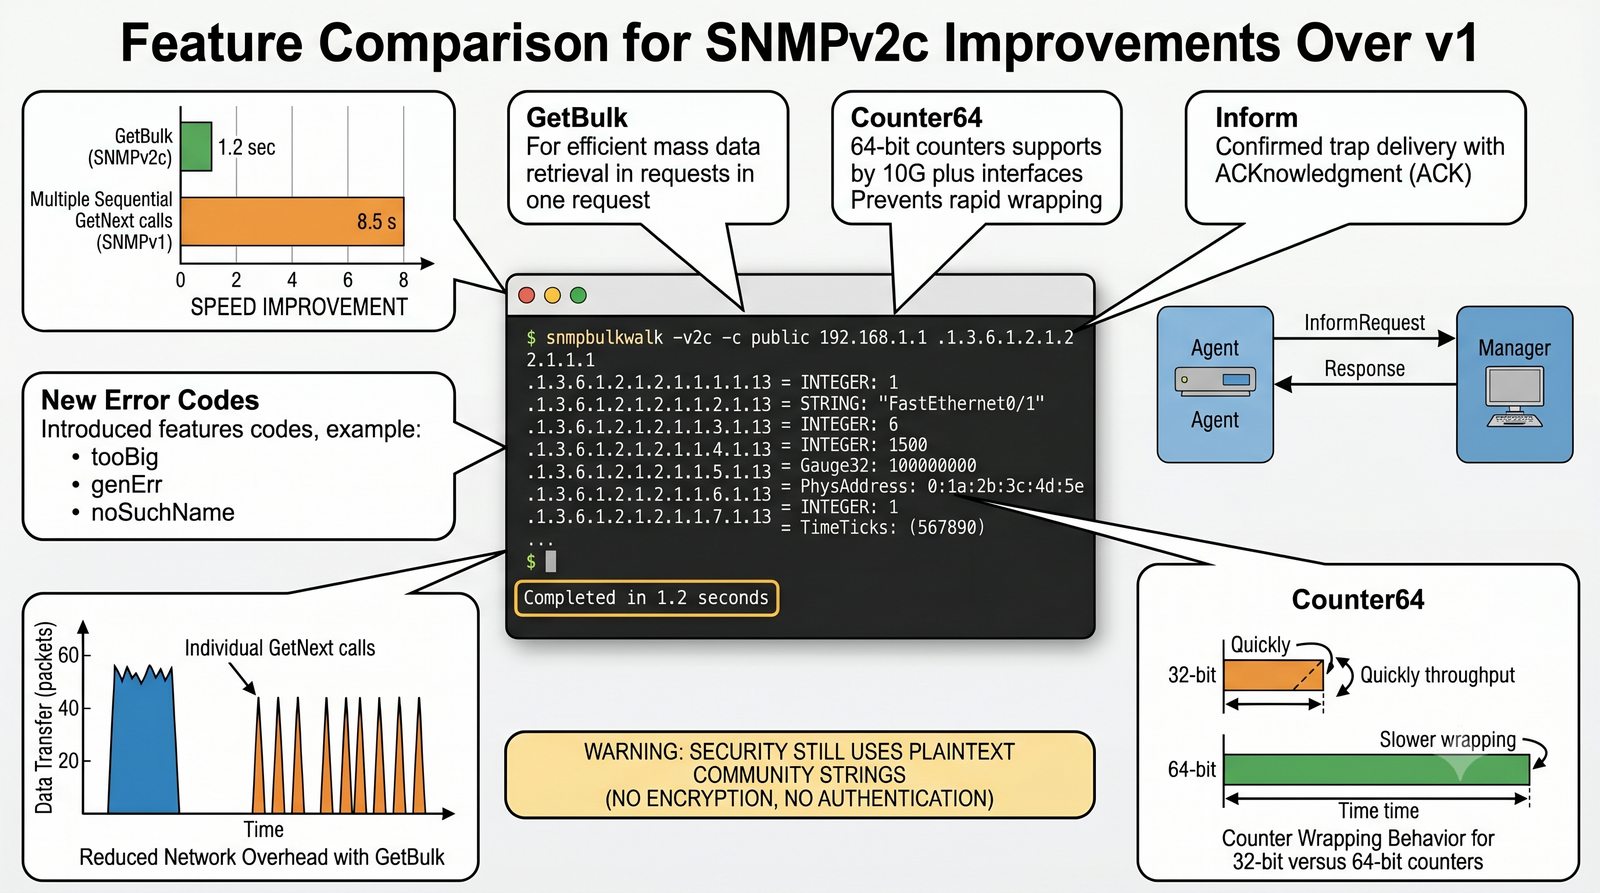
  • Standardy IETF: dokumenty RFC 1901 do RFC 1908 (zaktualizowane w RFC 3416–3418)
  • Operacja GetBulkRequest: hurtowe pobieranie całych fragmentów tabel w jednym pakiecie UDP
  • Liczniki 64-bitowe (Counter64): eliminacja problemu przekręcania rejestrów w sieciach gigabitowych i wielogigabitowych
  • Precyzyjna obsługa wyjątków: kody noSuchObject, noSuchInstance, endOfMibView w pojedynczych polach PDU
  • Kompromis „c” (Community-based): zachowanie prostego, jawnego hasła Community z wersji v1
  • Zalecenie inżynierskie: znakomita wydajność telemetryczna, lecz zerowe bezpieczeństwo – dopuszczalny wyłącznie w odizolowanych sieciach OOB
SNMPv2c – udoskonalenia, ale wciąż bez silnego bezpieczeństwa: Slajd przedstawia zagadnienie Rewolucja wydajnościowa i kompromis Community-based w ramach tematu SNMPv2c – udoskonalenia, ale wciąż bez silnego bezpieczeństwa na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
SNMPv2c - usprawnienia
23/50
SNMPv3 – bezpieczeństwo na pierwszym miejscu
Cel slajdu: Slajd omawia zagadnienie „SNMPv3 – bezpieczeństwo na pierwszym miejscu” w kontekście: Architektura bezpieczeństwa standardu RFC 3411–3418.

Architektura bezpieczeństwa standardu RFC 3411–3418

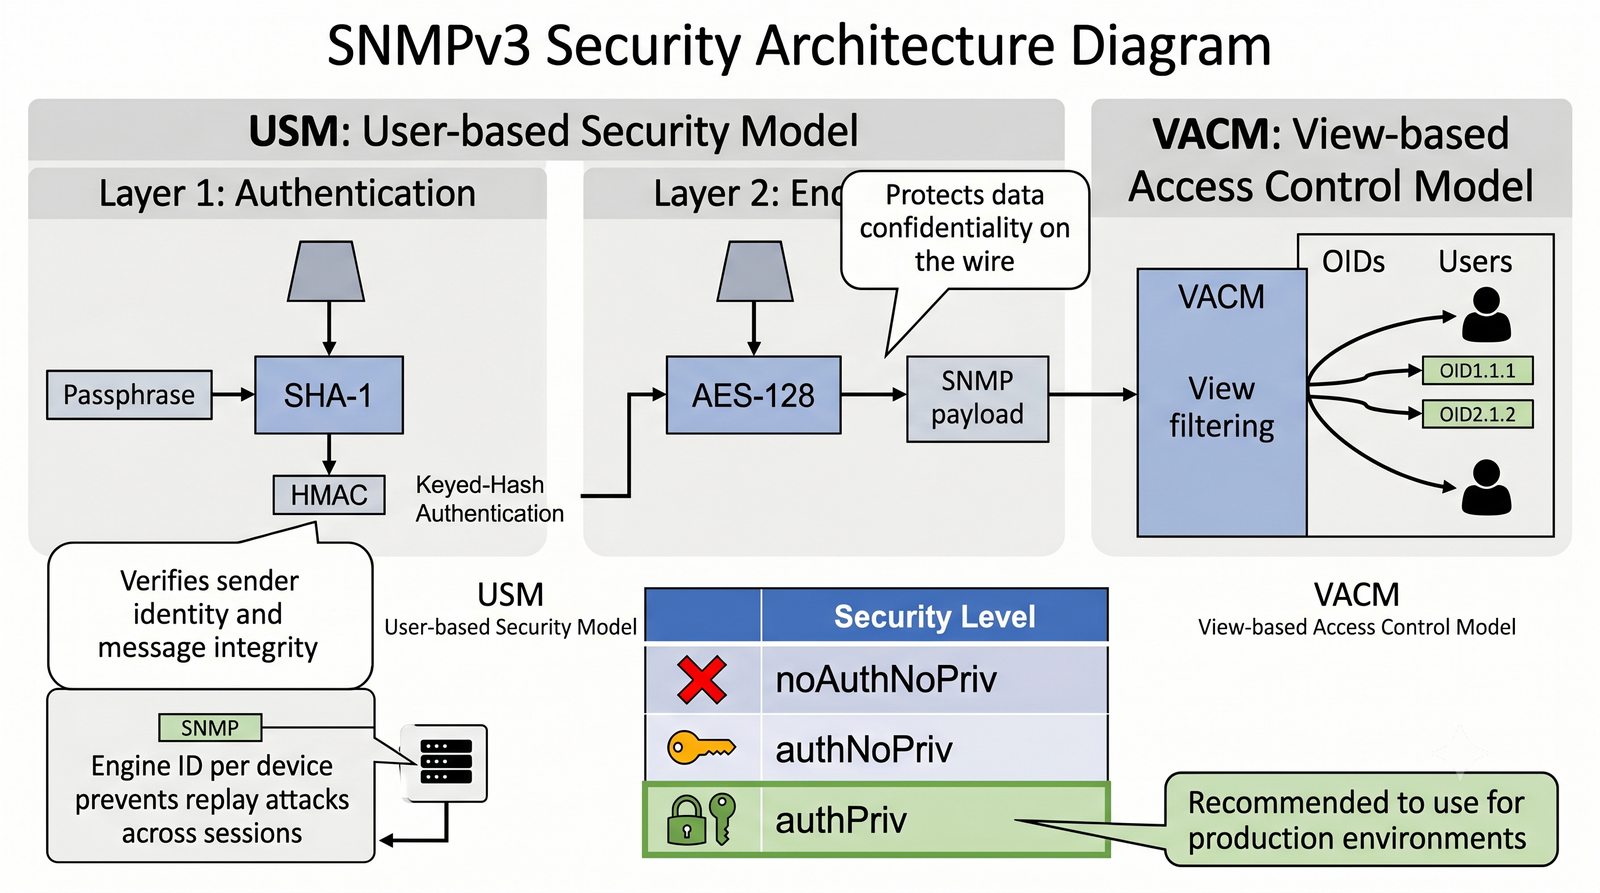
  • Standard przemysłowy IETF: pełny standard Internet Standard (STD 62) zdefiniowany w RFC 3411–RFC 3418
  • Unikalna tożsamość węzła (snmpEngineID): identyfikator silnika SNMP eliminujący ryzyko kolizji i ataków podszywania
  • Trzy poziomy bezpieczeństwa (Security Levels):
    • noAuthNoPriv: brak uwierzytelniania, brak szyfrowania (identyfikacja nazwą użytkownika)
    • authNoPriv: uwierzytelnianie kryptograficzne i integralność (HMAC), brak szyfrowania
    • authPriv: pełne uwierzytelnianie (HMAC) oraz szyfrowanie poufności danych (AES)
  • Zastąpienie wspólnych haseł kontami użytkowników: model USM i granularna autoryzacja VACM
  • Zgodność regulacyjna: obowiązek stosowania w sektorach krytycznych (ISO/IEC 27001, KRI, NIS 2)
SNMPv3 – bezpieczeństwo na pierwszym miejscu: Slajd przedstawia zagadnienie Architektura bezpieczeństwa standardu RFC 3411–3418 w ramach tematu SNMPv3 – bezpieczeństwo na pierwszym miejscu na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
SNMPv3 - architektura bezpieczeństwa
24/50
USM – model bezpieczeństwa użytkownika
Cel slajdu: Slajd omawia zagadnienie „USM – model bezpieczeństwa użytkownika” w kontekście: User-based Security Model (RFC 3414).

User-based Security Model (RFC 3414)

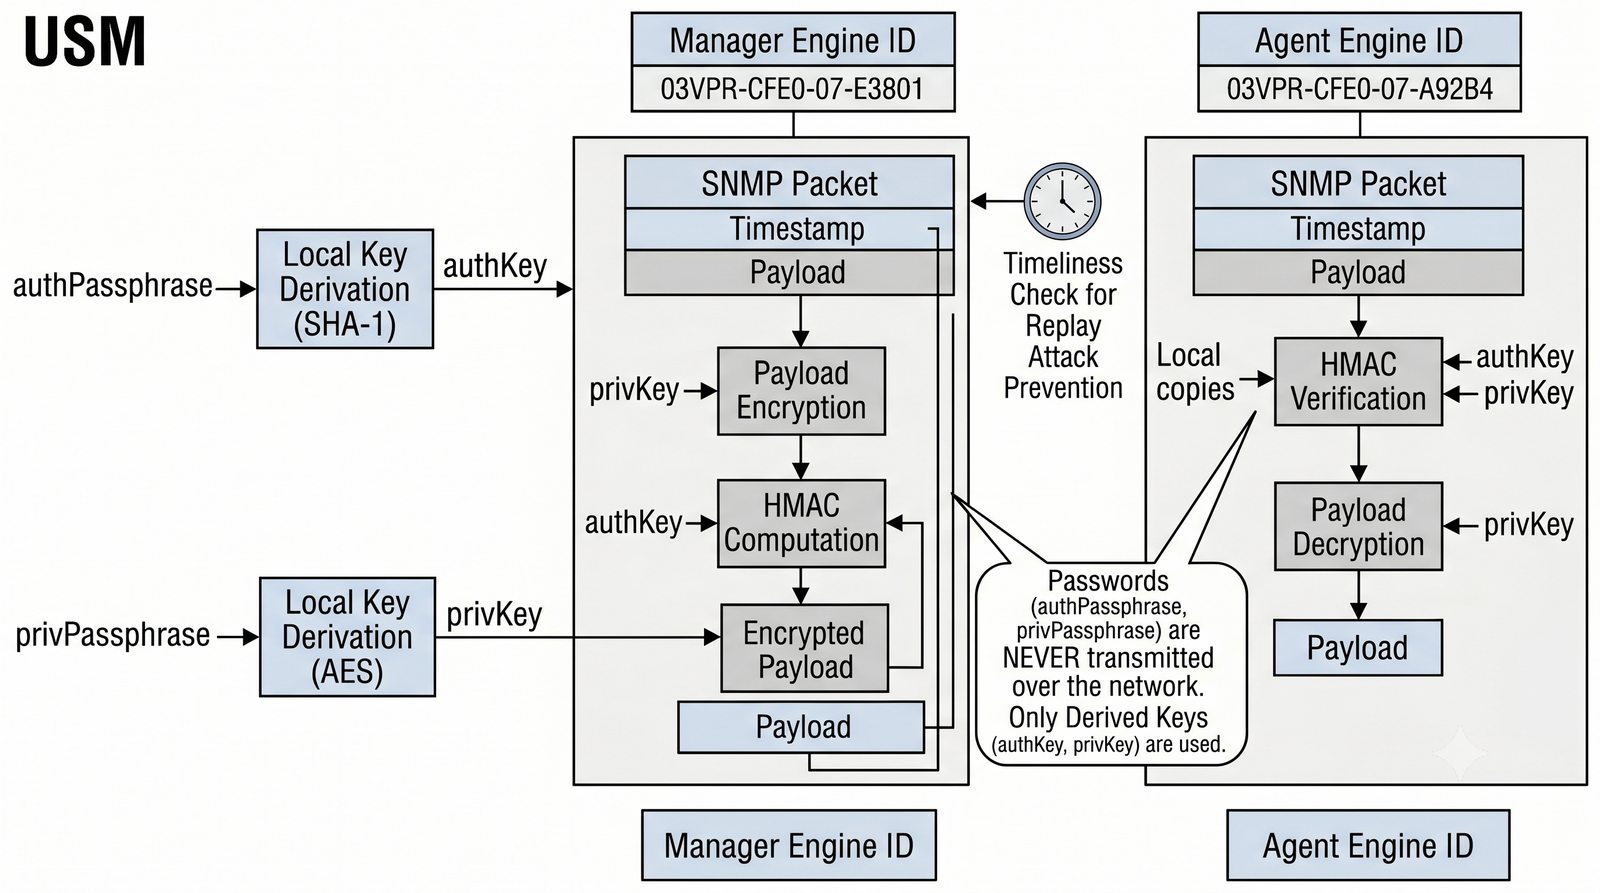
  • Specyfikacja USM: standard RFC 3414 definiujący mechanizmy kryptograficzne na poziomie użytkownika
  • Uwierzytelnianie i integralność wiadomości: kody HMAC-SHA-1 (96-bit truncation) oraz nowsze standardy HMAC-SHA-256 / SHA-512 (RFC 7860)
  • Szyfrowanie poufności (Privacy): standard przemysłowy AES-128 CFB128 (RFC 3826) oraz AES-192 / AES-256 (przestarzały DES wycofany)
  • Ochrona przed atakami powtórzeniowymi (Replay Protection): zsynchronizowane liczniki snmpEngineBoots i snmpEngineTime w oknie czasowym 150 s
  • Lokalizacja kluczy (Key Localization): hasła użytkowników haszowane z snmpEngineID – unikalne klucze per węzeł sieciowy
USM – model bezpieczeństwa użytkownika: Slajd przedstawia zagadnienie User-based Security Model (RFC 3414) w ramach tematu USM – model bezpieczeństwa użytkownika na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
USM - proces uwierzytelniania i szyfrowania
25/50
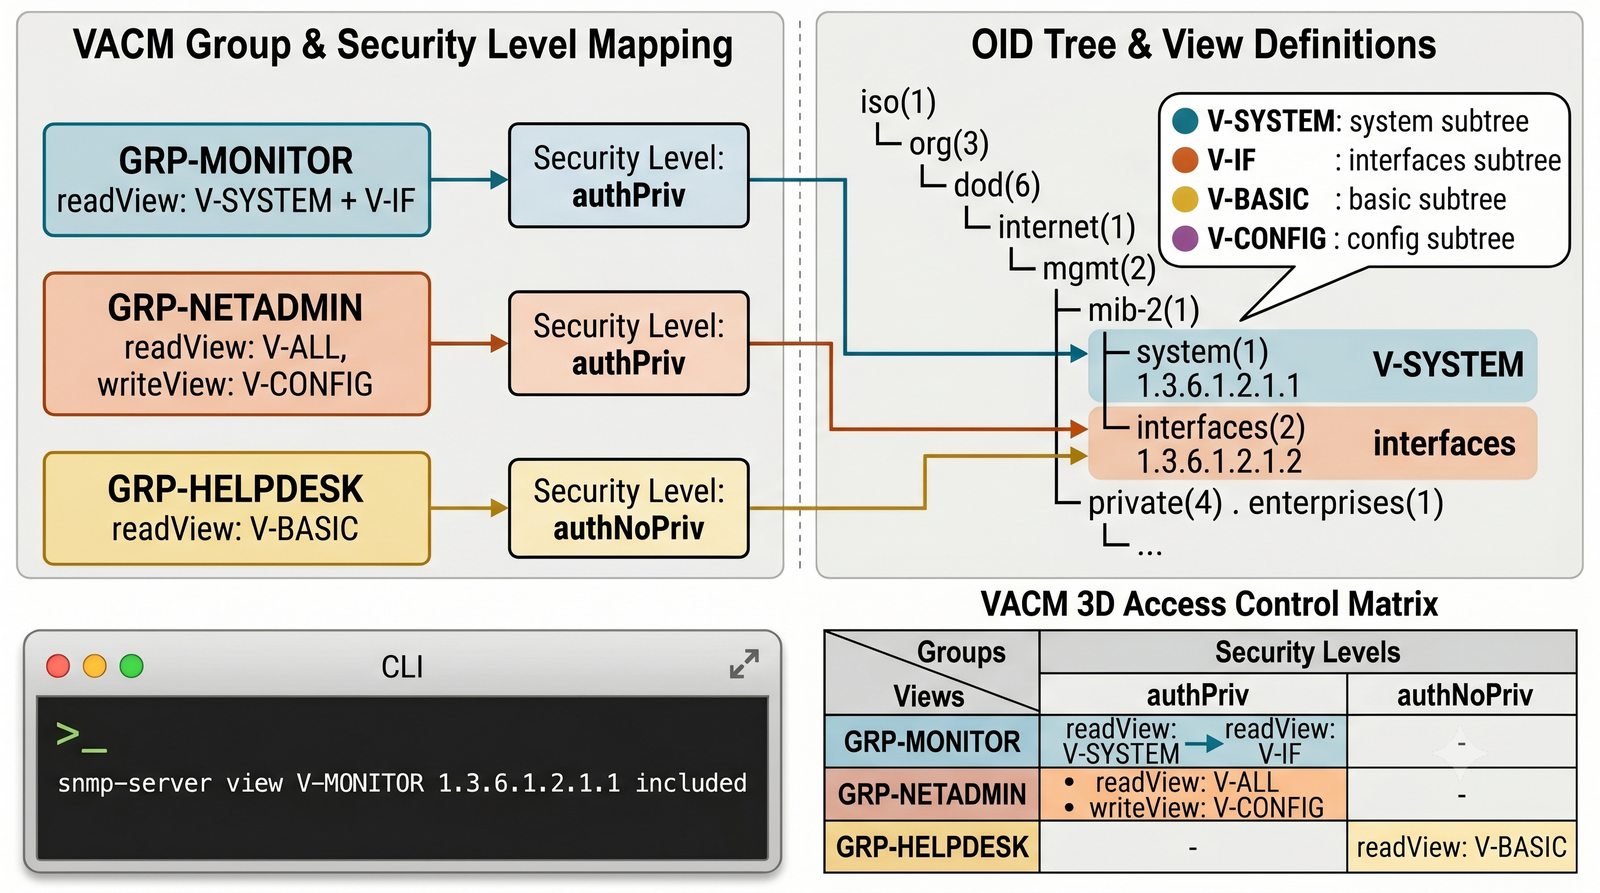
VACM – kontrola dostępu do OID
Cel slajdu: Slajd omawia zagadnienie „VACM – kontrola dostępu do OID” w kontekście: View-based Access Control Model (RFC 3415).

View-based Access Control Model (RFC 3415)

  • Specyfikacja VACM: standard RFC 3415 realizujący granularną autoryzację dostępu do poddrzew MIB
  • Czterostopniowa struktura zależności: Użytkownik (User) → Grupa (Group) → Poziom bezpieczeństwa (Security Level) → Widok (MIB View)
  • Definiowanie widoków (MIB Views): reguły włączające (included) oraz wykluczające (excluded) określone poddrzewa OID
  • Typy uprawnień w modelu VACM:
    • read-view: autoryzacja dla operacji odczytu (Get, GetNext, GetBulk)
    • write-view: autoryzacja dla operacji modyfikacji parametrów (Set)
    • notify-view: autoryzacja dla generowania powiadomień asynchronicznych (Trap/Inform)
  • Zasada najmniejszych uprawnień (Least Privilege): separacja ról administratorów i zespołów wsparcia
VACM – kontrola dostępu do OID: Slajd przedstawia zagadnienie View-based Access Control Model (RFC 3415) w ramach tematu VACM – kontrola dostępu do OID na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
VACM - widoki dostępu do OID
26/50
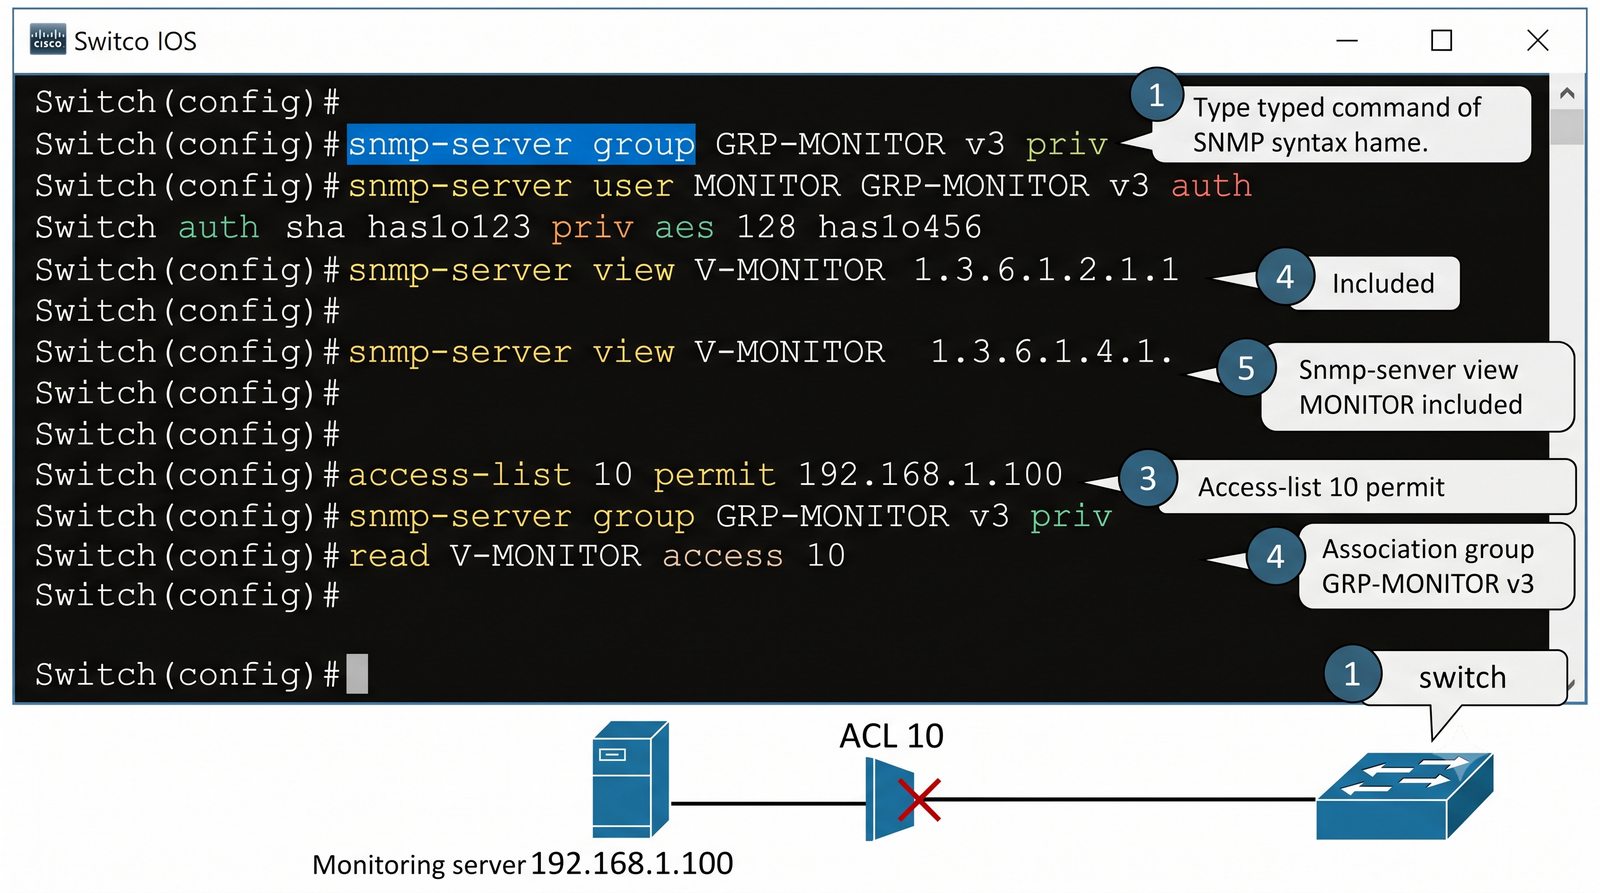
Konfiguracja SNMPv3 na Cisco IOS
Cel slajdu: Slajd omawia zagadnienie „Konfiguracja SNMPv3 na Cisco IOS” w kontekście: Praktyczna implementacja modelu USM/VACM na przełącznikach Cisco.

Praktyczna implementacja modelu USM/VACM na przełącznikach Cisco

! Krok 1: Definiowanie listy kontroli dostępu dla stacji NMS
ip access-list standard ACL-SNMP-NMS
 permit host 192.168.100.50
 deny any log

! Krok 2: Definiowanie widoku MIB (dostęp do poddrzewa internet)
snmp-server view V-MONITOR iso included
snmp-server view V-MONITOR 1.3.6.1.6.3.15 excluded  ! Blokada odczytu USM MIB

! Krok 3: Tworzenie grupy w modelu authPriv powiązanej z widokiem i ACL
snmp-server group G-MONITOR v3 priv read V-MONITOR access ACL-SNMP-NMS

! Krok 4: Utworzenie użytkownika z uwierzytelnianiem SHA i szyfrowaniem AES-128
snmp-server user USR-NMS G-MONITOR v3 auth sha HasloAutoryzacji123 priv aes 128 HasloSzyfrowania123 access ACL-SNMP-NMS
Konfiguracja SNMPv3 na Cisco IOS: Slajd przedstawia zagadnienie Praktyczna implementacja modelu USM/VACM na przełącznikach Cisco w ramach tematu Konfiguracja SNMPv3 na Cisco IOS na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
Konfiguracja SNMPv3 Cisco
27/50
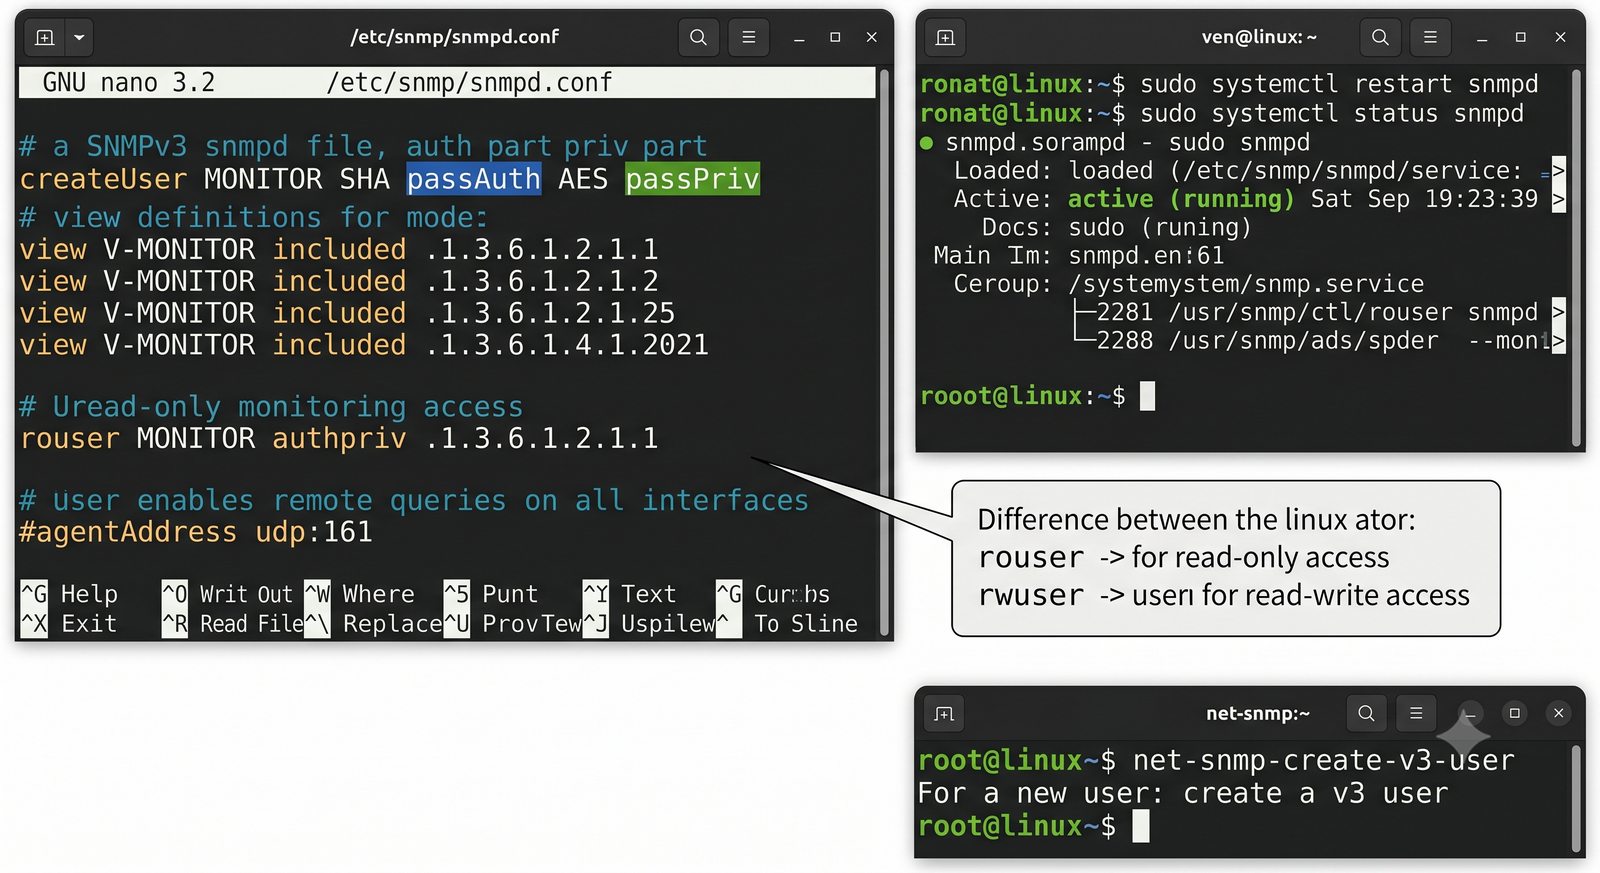
Konfiguracja SNMPv3 na Linux (snmpd)
Cel slajdu: Slajd omawia zagadnienie „Konfiguracja SNMPv3 na Linux (snmpd)” w kontekście: Konfiguracja demona Net-SNMP na serwerach Linux.

Konfiguracja demona Net-SNMP na serwerach Linux

# Krok 1: Zatrzymanie usługi przed dodaniem użytkownika USM
sudo systemctl stop snmpd

# Krok 2: Bezpieczne wygenerowanie użytkownika narzędziem systemowym
sudo net-snmp-create-v3-user -ro -A HasloAutoryzacji123 -a SHA -X HasloSzyfrowania123 -x AES USR-NMS

# Krok 3: Weryfikacja dyrektyw w pliku /etc/snmp/snmpd.conf
# Wymuszenie poziomu authPriv dla użytkownika i ograniczenie widoku:
rouser USR-NMS priv .1.3.6.1.2.1

# Otwarcie nasłuchu na interfejsie zarządzania (zamiast tylko localhost):
agentAddress udp:161,udp6:[::1]:161

# Krok 4: Uruchomienie demona snmpd
sudo systemctl start snmpd
Konfiguracja SNMPv3 na Linux (snmpd): Slajd przedstawia zagadnienie Konfiguracja demona Net-SNMP na serwerach Linux w ramach tematu Konfiguracja SNMPv3 na Linux (snmpd) na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
Konfiguracja snmpd na Linux
28/50
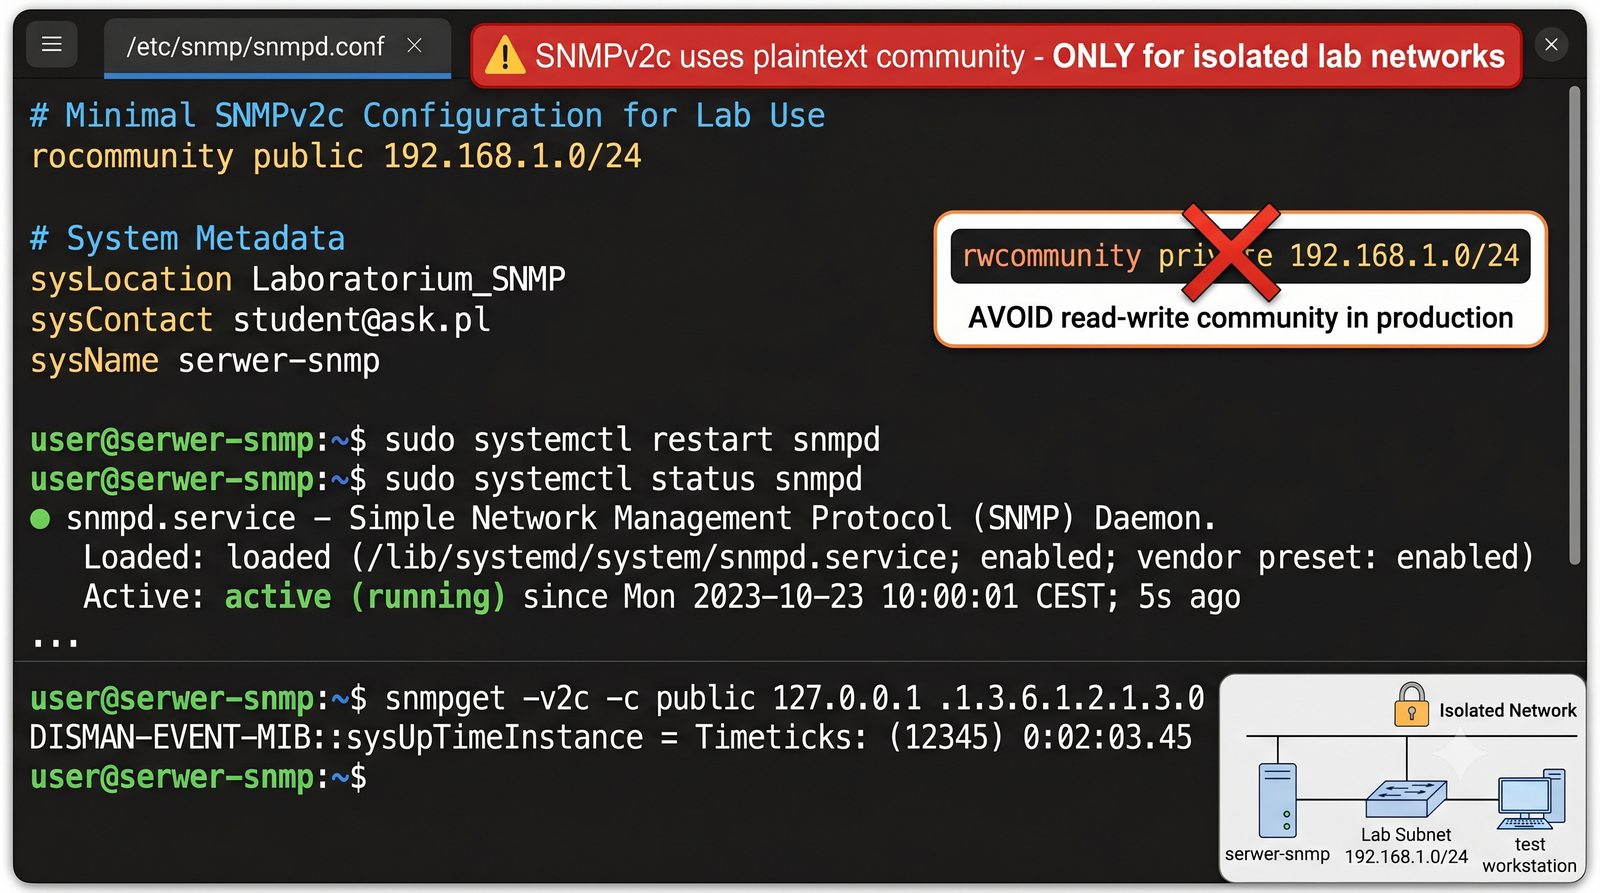
Konfiguracja SNMPv2c – szybki start i ograniczenia
Cel slajdu: Slajd omawia zagadnienie „Konfiguracja SNMPv2c – szybki start i ograniczenia” w kontekście: SNMPv2c w środowiskach laboratoryjnych i sieciach OOB.

SNMPv2c w środowiskach laboratoryjnych i sieciach OOB

# Minimalna konfiguracja agenta Linux (/etc/snmp/snmpd.conf)
# Zezwolenie na odczyt z podsieci serwerów NMS (unikać domyślnego "public"!)
rocommunity MonitorNMS_SekretnyString 192.168.100.0/24

# Globalne metadane identyfikacyjne węzła (Standard RFC 1213 MIB-II)
sysLocation "Serwerownia Główna, Szafa RACK-A3, U12"
sysContact "Administrator Sieci LAN <noc@firma.pl>"
sysName "sw-core-01.lan.firma.pl"

# Otwarcie nasłuchu na interfejsie zarządzania
agentAddress udp:192.168.100.10:161

Uwaga inżynierska: SNMPv2c przesyła Community String czystym tekstem. Stosowanie wyłącznie w dedykowanych sieciach zarządzania (Out-of-Band)!

Konfiguracja SNMPv2c – szybki start i ograniczenia: Slajd przedstawia zagadnienie SNMPv2c w środowiskach laboratoryjnych i sieciach OOB w ramach tematu Konfiguracja SNMPv2c – szybki start i ograniczenia na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
Konfiguracja SNMPv2c
29/50
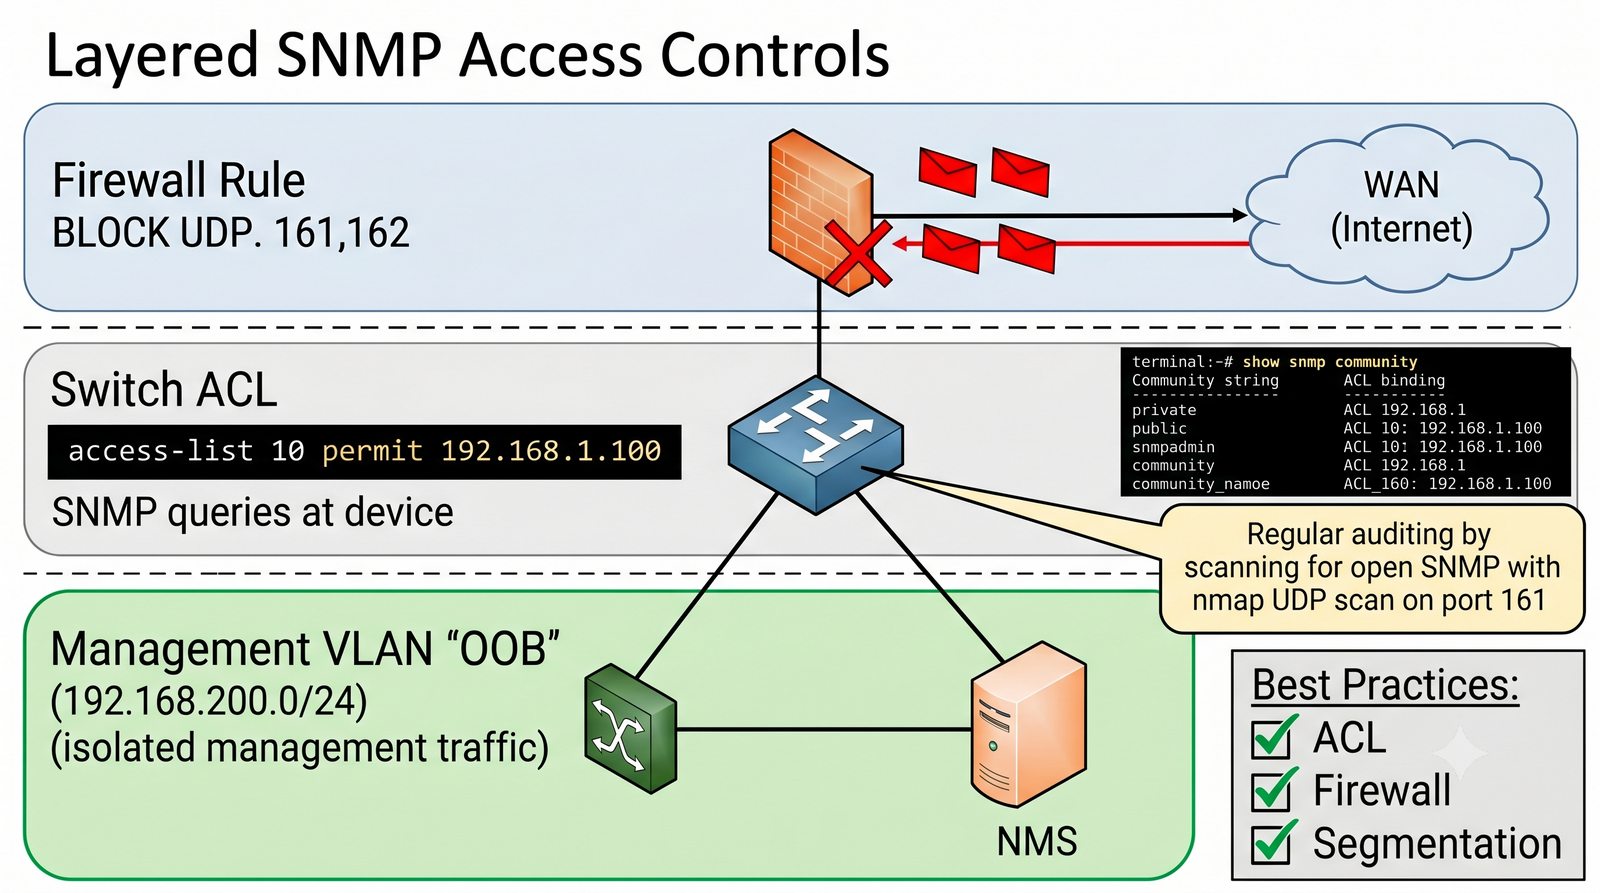
Ograniczanie dostępu do SNMP przez ACL i architekturę sieci
Cel slajdu: Slajd omawia zagadnienie „Ograniczanie dostępu do SNMP przez ACL i architekturę sieci” w kontekście: Wielowarstwowa ochrona płaszczyzny zarządzania (Management Plane Protection).

Wielowarstwowa ochrona płaszczyzny zarządzania (Management Plane Protection)

  • Obrona w głąb (Defense in Depth): wielowarstwowe filtrowanie ruchu telemetrycznego na poziomie L3/L4
  • Sprzętowe listy ACL na urządzeniach: odrzucanie pakietów UDP 161 na poziomie kart sieciowych i układów ASIC
  • Reguły zapór sieciowych (Firewall): bezwzględna blokada portów UDP 161 i UDP 162 na styku z Internetem i sieciami użytkowników
  • Architektura Out-of-Band (OOB Management): fizycznie lub logicznie wydzielona sieć VLAN bez routingu do sieci publicznej
  • Mechanizmy CoPP (Control Plane Policing): sprzętowe limitowanie pasma dla protokołu SNMP w celu ochrony CPU przed atakami DoS
Ograniczanie dostępu do SNMP przez ACL i architekturę sieci: Slajd przedstawia zagadnienie Wielowarstwowa ochrona płaszczyzny zarządzania (Management Plane Protection) w ramach tematu Ograniczanie dostępu do SNMP przez ACL i architekturę sieci na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
ACL dla SNMP w sieci
30/50
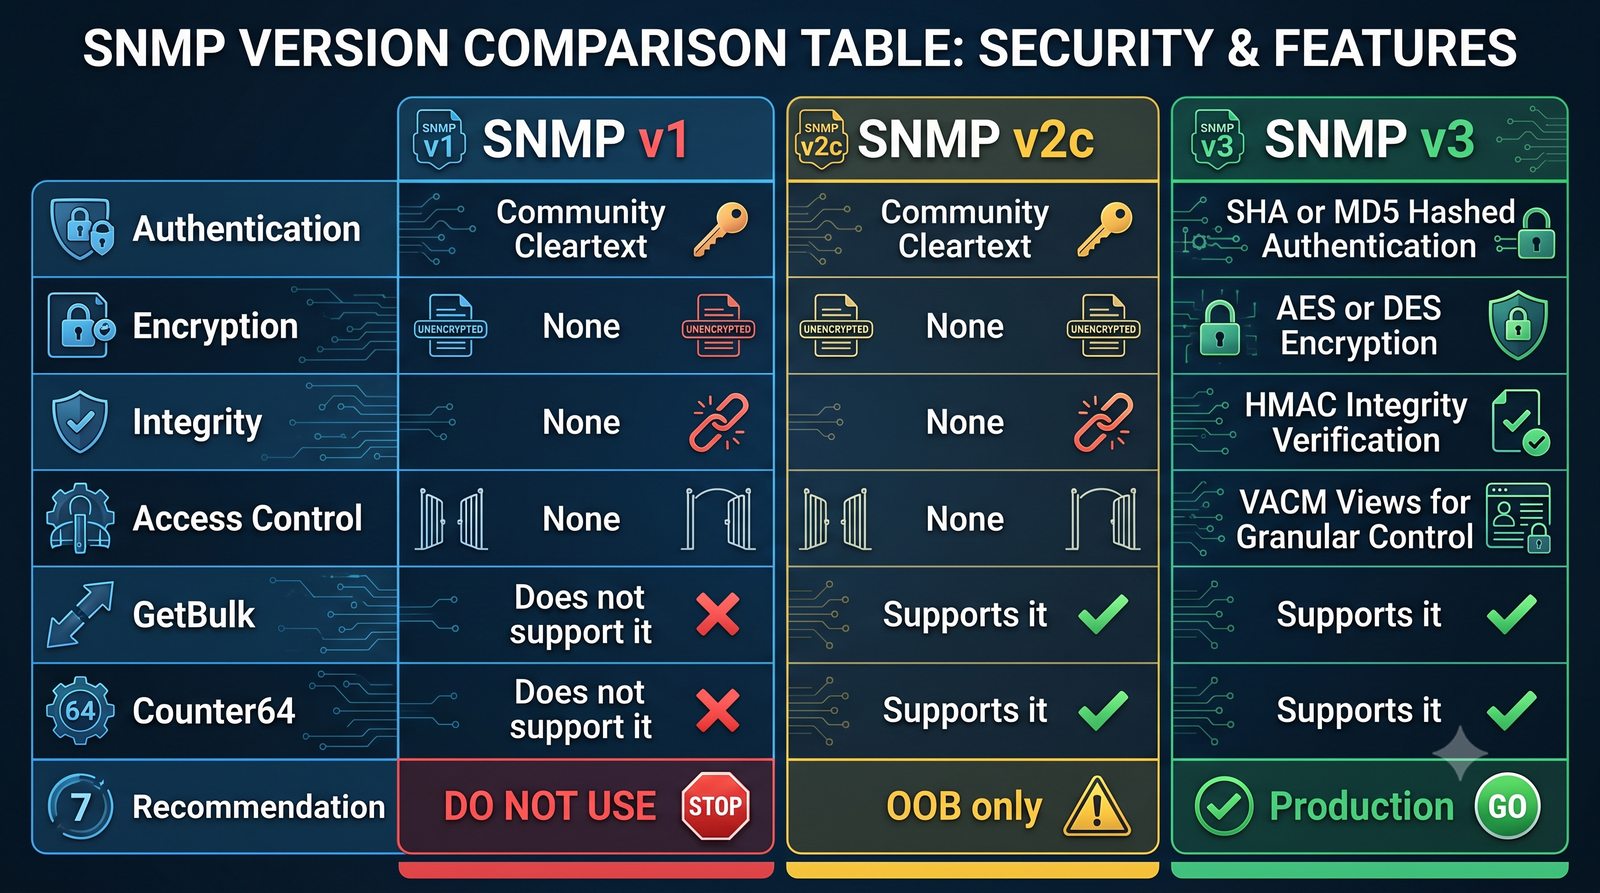
Ewolucja SNMP – porównanie wersji v1, v2c i v3
Cel slajdu: Slajd omawia zagadnienie „Ewolucja SNMP – porównanie wersji v1, v2c i v3” w kontekście: Zestawienie analityczne standardów protokołu SNMP.

Zestawienie analityczne standardów protokołu SNMP

Cecha / ParametrSNMPv1 (RFC 1157)SNMPv2c (RFC 1901)SNMPv3 (RFC 3411–3418)
UwierzytelnianieCommunity (jawny tekst)Community (jawny tekst)Kryptograficzne HMAC (SHA-1 / SHA-256)
Poufność (Szyfrowanie)Brak (pakiety jawne)Brak (pakiety jawne)Silne szyfrowanie AES-128 / AES-256
Integralność danychBrakBrakPodpisy kryptograficzne HMAC
Kontrola dostępuBrak (wszystko albo nic)Brak (wszystko albo nic)Granularny model VACM (widoki OID)
Pobieranie tabelPowolne (tylko GetNext)Zoptymalizowane (GetBulk)Zoptymalizowane (GetBulk)
Wsparcie dla szybkich sieciTylko Counter32 (do 100M)Counter64 (High Capacity)Counter64 (High Capacity)
Rekomendacja wdrożeniowaKategoryczny zakaz (wycofany)Tylko w odizolowanym OOBObowiązkowy w produkcji i enterprise
Ewolucja SNMP – porównanie wersji v1, v2c i v3: Slajd przedstawia zagadnienie Zestawienie analityczne standardów protokołu SNMP w ramach tematu Ewolucja SNMP – porównanie wersji v1, v2c i v3 na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
Porownanie wersji SNMP
31/50
Systemy NMS – przegląd ekosystemu
Cel slajdu: Slajd omawia zagadnienie „Systemy NMS – przegląd ekosystemu” w kontekście: Rola systemów klasy NMS w zarządzaniu infrastrukturą IT.

Rola systemów klasy NMS w zarządzaniu infrastrukturą IT

  • System klasy NMS (Network Management System): centralna platforma agregująca telemetrię, wizualizująca topologię i zarządzająca incydentami
  • Model FCAPS (Standard ISO/ITU-T M.3400): Fault (usterki), Configuration (konfiguracja), Accounting (rozliczenia), Performance (wydajność), Security (bezpieczeństwo)
  • Ewolucja narzędzi telemetrycznych: od prostych skryptów MRTG i Cacti, przez MRTG/RRDtool, po zaawansowane silniki z dynamicznym auto-discovery
  • Podział funkcjonalny rynku: systemy wyspecjalizowane w sieciach (LibreNMS, Observium) a uniwersalne kombajny IT (Zabbix)
  • Główne filary modułu: LibreNMS (open-source), Observium (komercyjny/społecznościowy) oraz Zabbix (rozproszony enterprise)
Systemy NMS – przegląd ekosystemu: Slajd przedstawia zagadnienie Rola systemów klasy NMS w zarządzaniu infrastrukturą IT w ramach tematu Systemy NMS – przegląd ekosystemu na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
Ekosystem systemow NMS
32/50
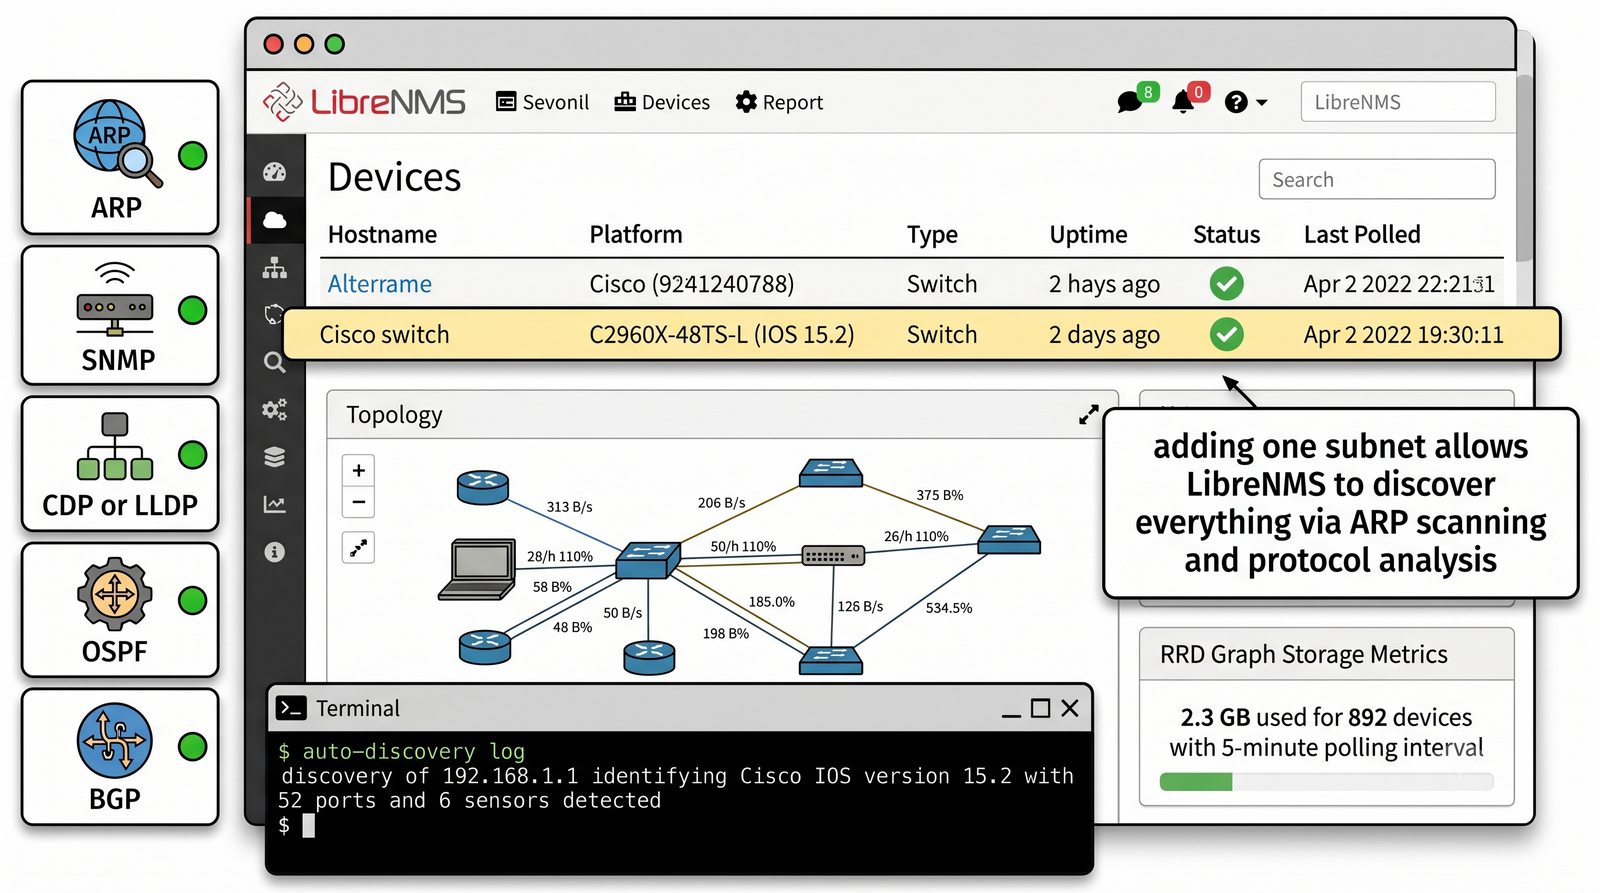
LibreNMS – auto-discovery i zarządzanie urządzeniami
Cel slajdu: Slajd omawia zagadnienie „LibreNMS – auto-discovery i zarządzanie urządzeniami” w kontekście: Charakterystyka i architektura platformy LibreNMS.

Charakterystyka i architektura platformy LibreNMS

  • Projekt Open-Source: w pełni otwarta platforma na licencji GPLv3 (powstała w 2013 roku jako niezależny fork Observium)
  • Mechanizmy Auto-discovery: automatyczne wykrywanie topologii sieciowej przez protokoły sąsiedztwa CDP, LLDP, FDP, OSPF i BGP
  • Wszechstronne wsparcie sprzętowe: setki wbudowanych modułów rozpoznających systemy operacyjne Cisco, Juniper, MikroTik, Linux, Arista, Fortinet
  • Integracja z systemem kopii zapasowych (Oxidized): automatyczny backup konfiguracji przełączników wyzwalany przez zdarzenia Syslog
  • Elastyczny silnik reguł alarmowych (Alerting Rules): bogata biblioteka szablonów powiadomień przez Webhooki, E-mail, Slack, Teams, Telegram
LibreNMS – auto-discovery i zarządzanie urządzeniami: Slajd przedstawia zagadnienie Charakterystyka i architektura platformy LibreNMS w ramach tematu LibreNMS – auto-discovery i zarządzanie urządzeniami na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
LibreNMS dashboard
33/50
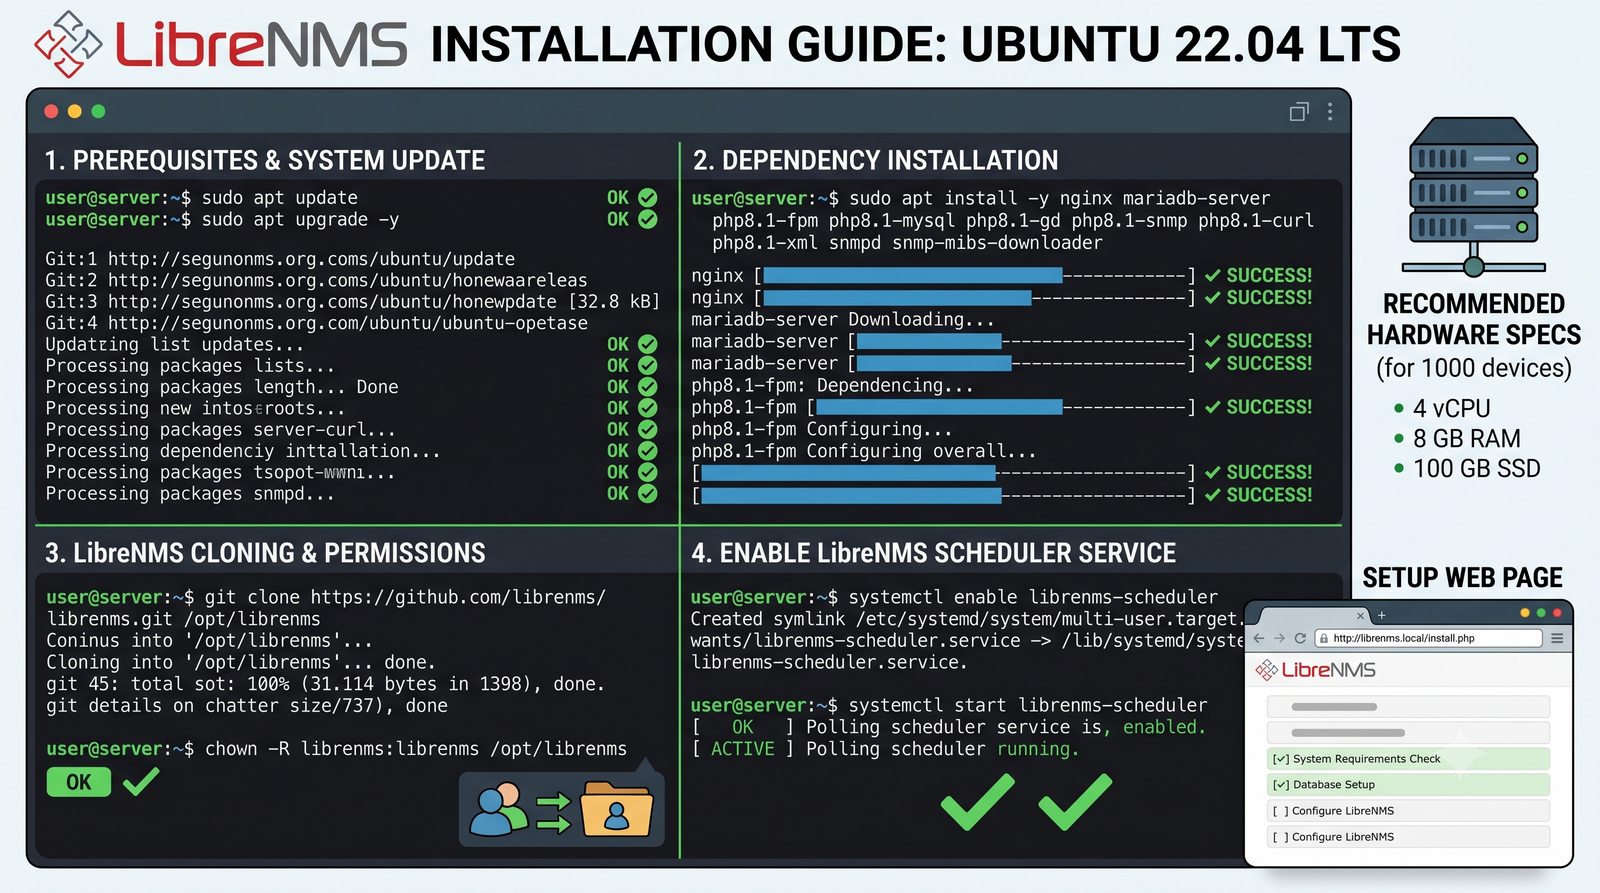
Instalacja LibreNMS na serwerze Linux
Cel slajdu: Slajd omawia zagadnienie „Instalacja LibreNMS na serwerze Linux” w kontekście: Stos technologiczny i etapy instalacji LibreNMS.

Stos technologiczny i etapy instalacji LibreNMS

  • Stos technologiczny LEMP: system Linux (Ubuntu 22.04/24.04 LTS), serwer WWW Nginx, silnik PHP 8.x z rozszerzeniami, baza MariaDB
  • Zależności systemowe i binarne: fping (sondowanie ICMP), rrdtool, snmp, whois, traceroute, git, composer
  • Struktura katalogowa: instalacja repozytorium do katalogu /opt/librenms pod dedykowanym kontem systemowym librenms
  • Optymalizacja silnika bazy danych MariaDB: wymagane parametry innodb_file_per_table=1 oraz lower_case_table_names=0
  • Harmonogram zadań: demon systemowy librenms.service (wielowątkowy poller w Pythonie) oraz cron zadań administracyjnych
Instalacja LibreNMS na serwerze Linux: Slajd przedstawia zagadnienie Stos technologiczny i etapy instalacji LibreNMS w ramach tematu Instalacja LibreNMS na serwerze Linux na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
Instalacja LibreNMS
34/50
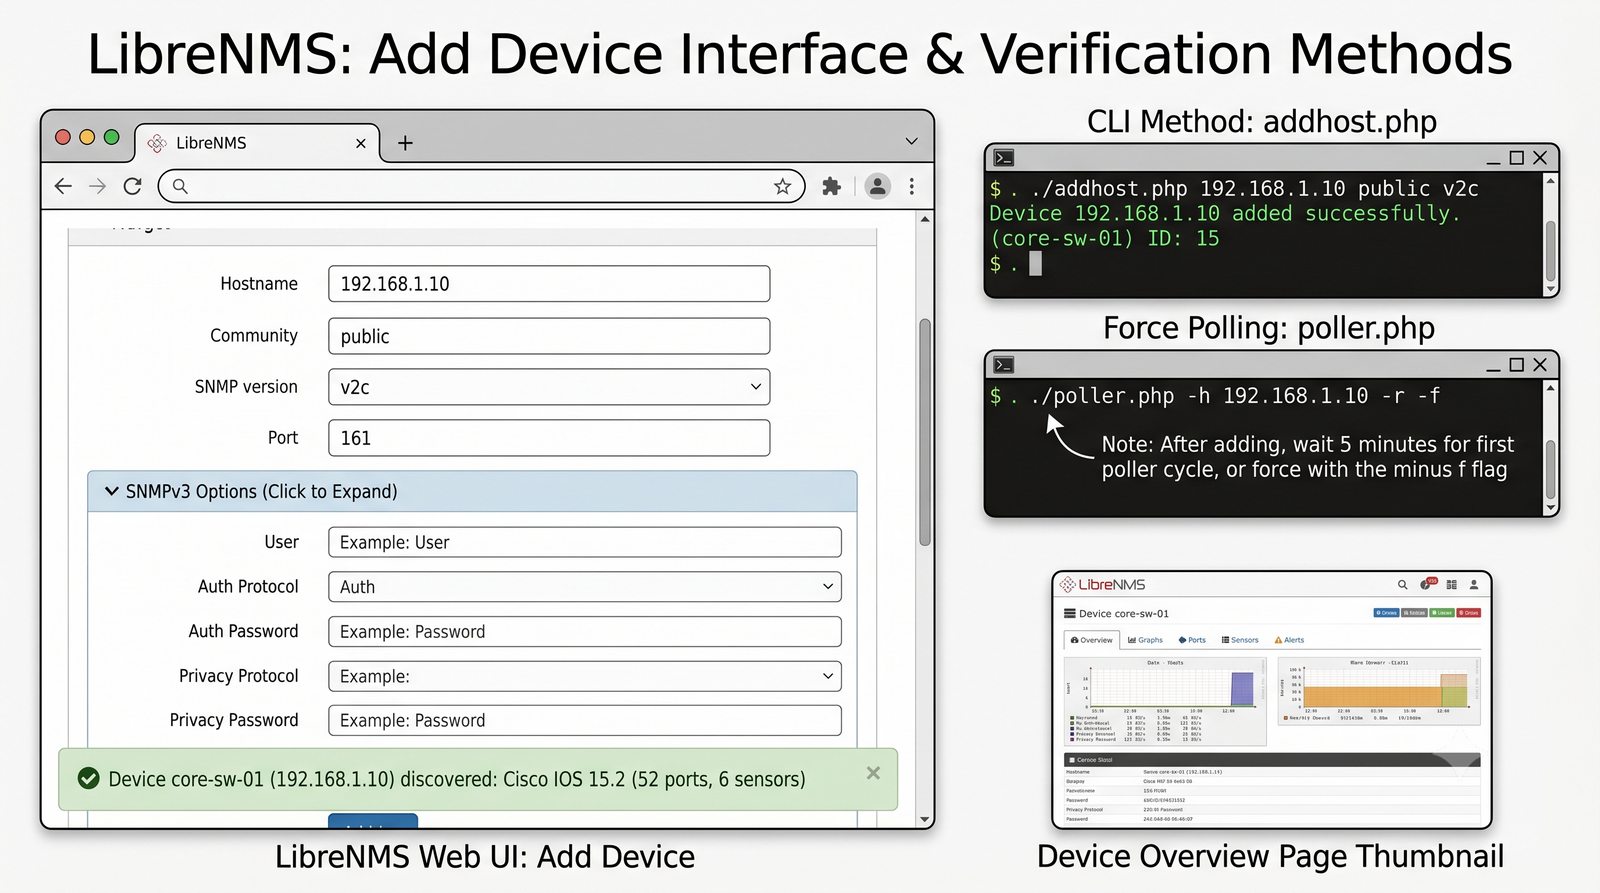
Dodawanie urządzeń i przeglądanie metryk w LibreNMS
Cel slajdu: Slajd omawia zagadnienie „Dodawanie urządzeń i przeglądanie metryk w LibreNMS” w kontekście: Inwentaryzacja i telemetria urządzeń w LibreNMS.

Inwentaryzacja i telemetria urządzeń w LibreNMS

  • Onboarding przez wiersz poleceń (CLI): narzędzie lnms device:add lub skrypt ./addhost.php <IP> <community> v2c
  • Onboarding przez panel Web UI: kreator Devices → Add Device (wybór wersji SNMPv2c/SNMPv3, poświadczenia USM, port UDP 161)
  • Wymuszenie natychmiastowego cyklu próbkowania:
    • Odkrywanie modułów i MIB: ./discovery.php -h <device_id> -d
    • Próbkowanie metryk telemetrycznych: ./poller.php -h <device_id> -r -f -d
  • Organizacja widoków interfejsu: zakładki Overview, Graphs (CPU, pamięć, ruch), Ports (stan, przepustowość, błędy) i Sensors
  • Dashboard inżynierski: budowa spersonalizowanych paneli telemetrycznych dla zespołów NOC
Dodawanie urządzeń i przeglądanie metryk w LibreNMS: Slajd przedstawia zagadnienie Inwentaryzacja i telemetria urządzeń w LibreNMS w ramach tematu Dodawanie urządzeń i przeglądanie metryk w LibreNMS na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
Dodawanie urządzenia w LibreNMS
35/50
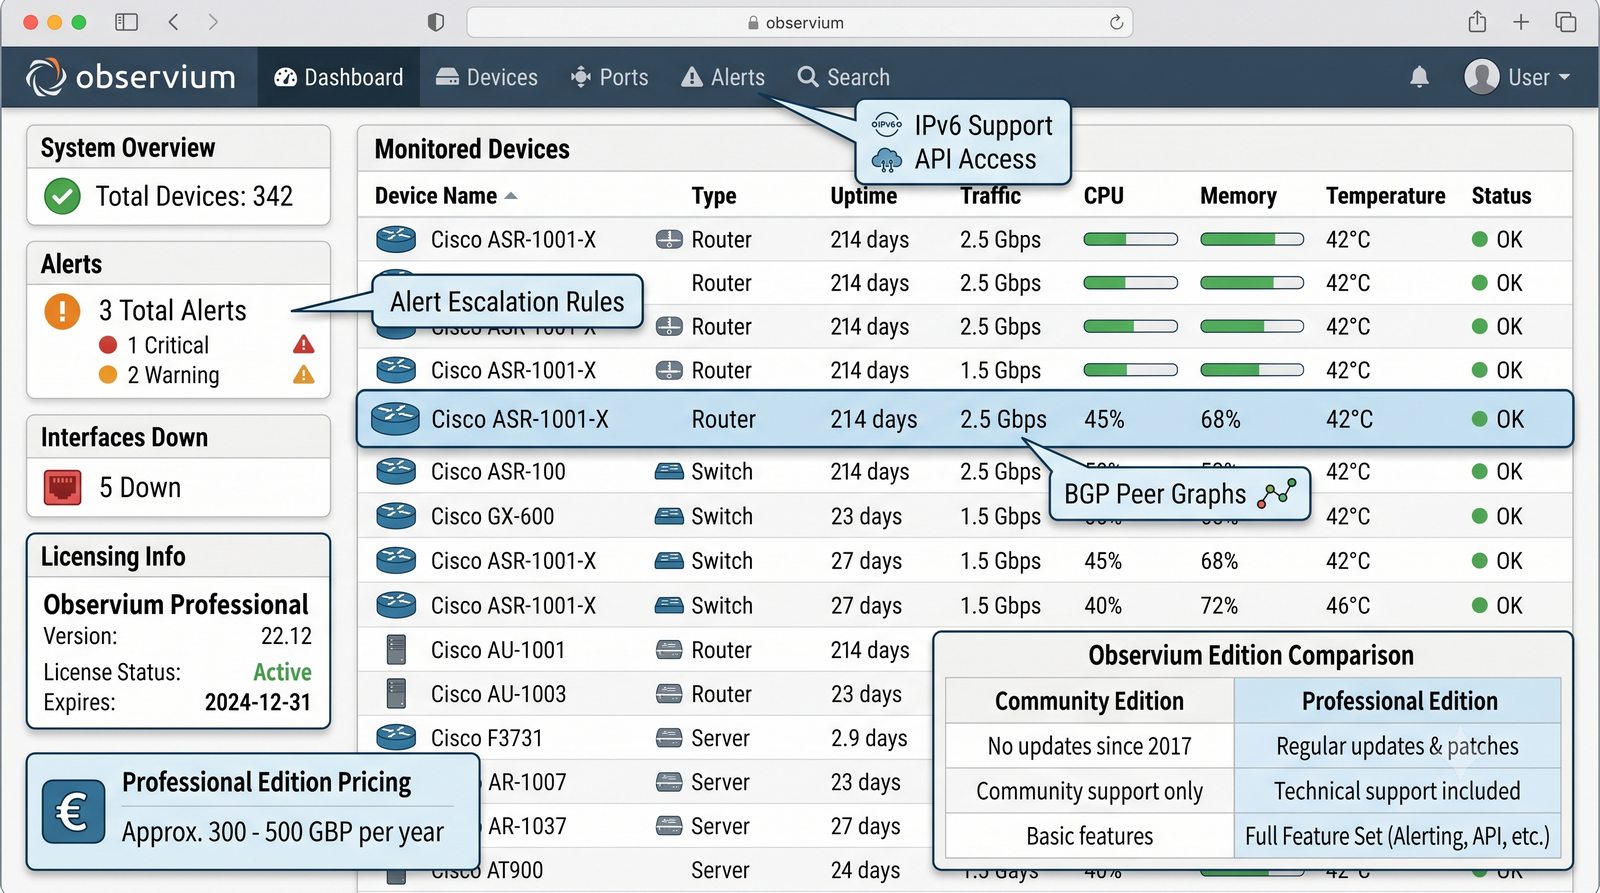
Observium – dojrzałe narzędzie komercyjno-społecznościowe
Cel slajdu: Slajd omawia zagadnienie „Observium – dojrzałe narzędzie komercyjno-społecznościowe” w kontekście: Architektura i charakterystyka systemu Observium.

Architektura i charakterystyka systemu Observium

  • Geneza systemu: platforma NMS stworzona w 2006 roku przez Adama Armstronga, zorientowana na operatorów telekomunikacyjnych i ISP
  • Model dystrybucyjny Community vs Professional: wersja darmowa Community (aktualizacje co 6 miesięcy, brak części funkcji) a komercyjna Pro (bieżące aktualizacje oprogramowania, wsparcie techniczne, zaawansowane reguły progowe)
  • Wysublimowany interfejs graficzny: wyjątkowo czytelna i szybka prezentacja parametrów sieciowych, zoptymalizowana pod kątem inżynierów NOC
  • Zaawansowana telemetria BGP i MPLS: szczegółowy podgląd stanów sesji BGP, liczby prefiksów, tuneli pseudowire i map VRF
  • Zintegrowana analiza zdarzeń Syslog: bezpośrednia korelacja logów systemowych z wykresami anomalii na interfejsach
Observium – dojrzałe narzędzie komercyjno-społecznościowe: Slajd przedstawia zagadnienie Architektura i charakterystyka systemu Observium w ramach tematu Observium – dojrzałe narzędzie komercyjno-społecznościowe na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
Observium dashboard
36/50
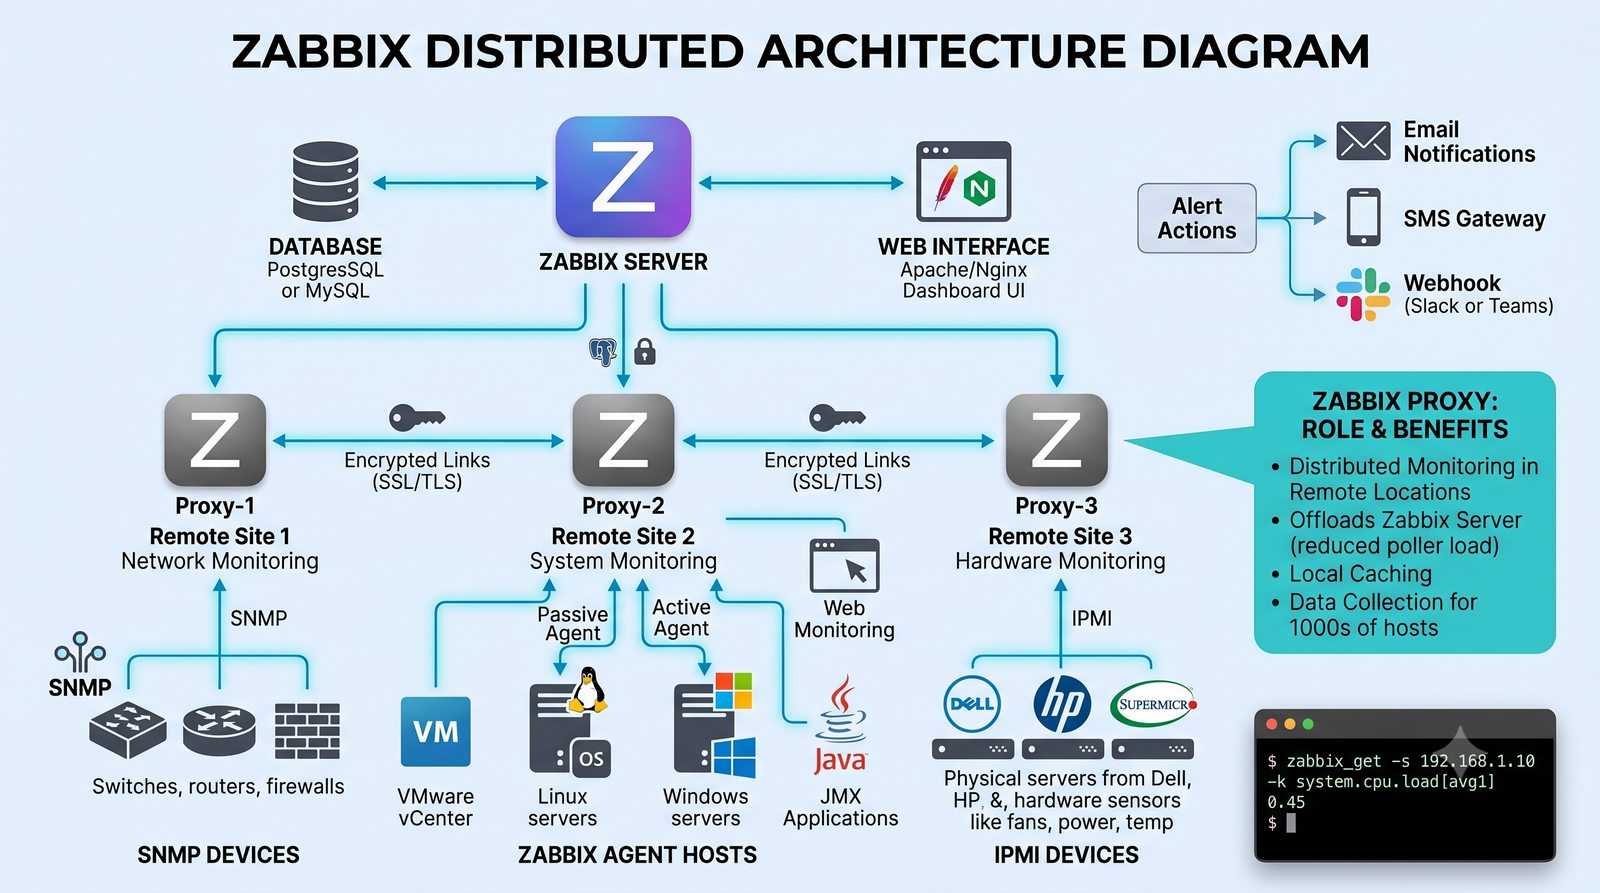
Zabbix – uniwersalny system monitorujący klasy Enterprise
Cel slajdu: Slajd omawia zagadnienie „Zabbix – uniwersalny system monitorujący klasy Enterprise” w kontekście: Architektura rozproszona systemu Zabbix.

Architektura rozproszona systemu Zabbix

  • Uniwersalny kombajn telemetryczny IT: kompleksowy nadzór nad sieciami LAN/WAN, serwerami, bazami danych, kontenerami i usługami chmurowymi
  • Trzon architektoniczny: Zabbix Server (wydajny silnik w C), relacyjna baza danych (PostgreSQL z rozszerzeniem TimescaleDB / MySQL), Web Frontend (PHP)
  • Węzły rozproszone (Zabbix Proxy): lokalne odpytywanie urządzeń w odległych oddziałach, buforowanie telemetrii przy awarii WAN i szyfrowanie TLS
  • Wielomodelowe pozyskiwanie danych: odpytywanie bezagentowe (SNMPv1/v2c/v3, ICMP, IPMI, SSH, HTTP) oraz zaawansowany Zabbix Agent (pasywny / aktywny)
  • Skalowalność klasy Enterprise: obsługa setek tysięcy węzłów i milionów metryk na sekundę przy minimalnym narzucie sprzętowym
Zabbix – uniwersalny system monitorujący klasy Enterprise: Slajd przedstawia zagadnienie Architektura rozproszona systemu Zabbix w ramach tematu Zabbix – uniwersalny system monitorujący klasy Enterprise na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
Architektura Zabbix
37/50
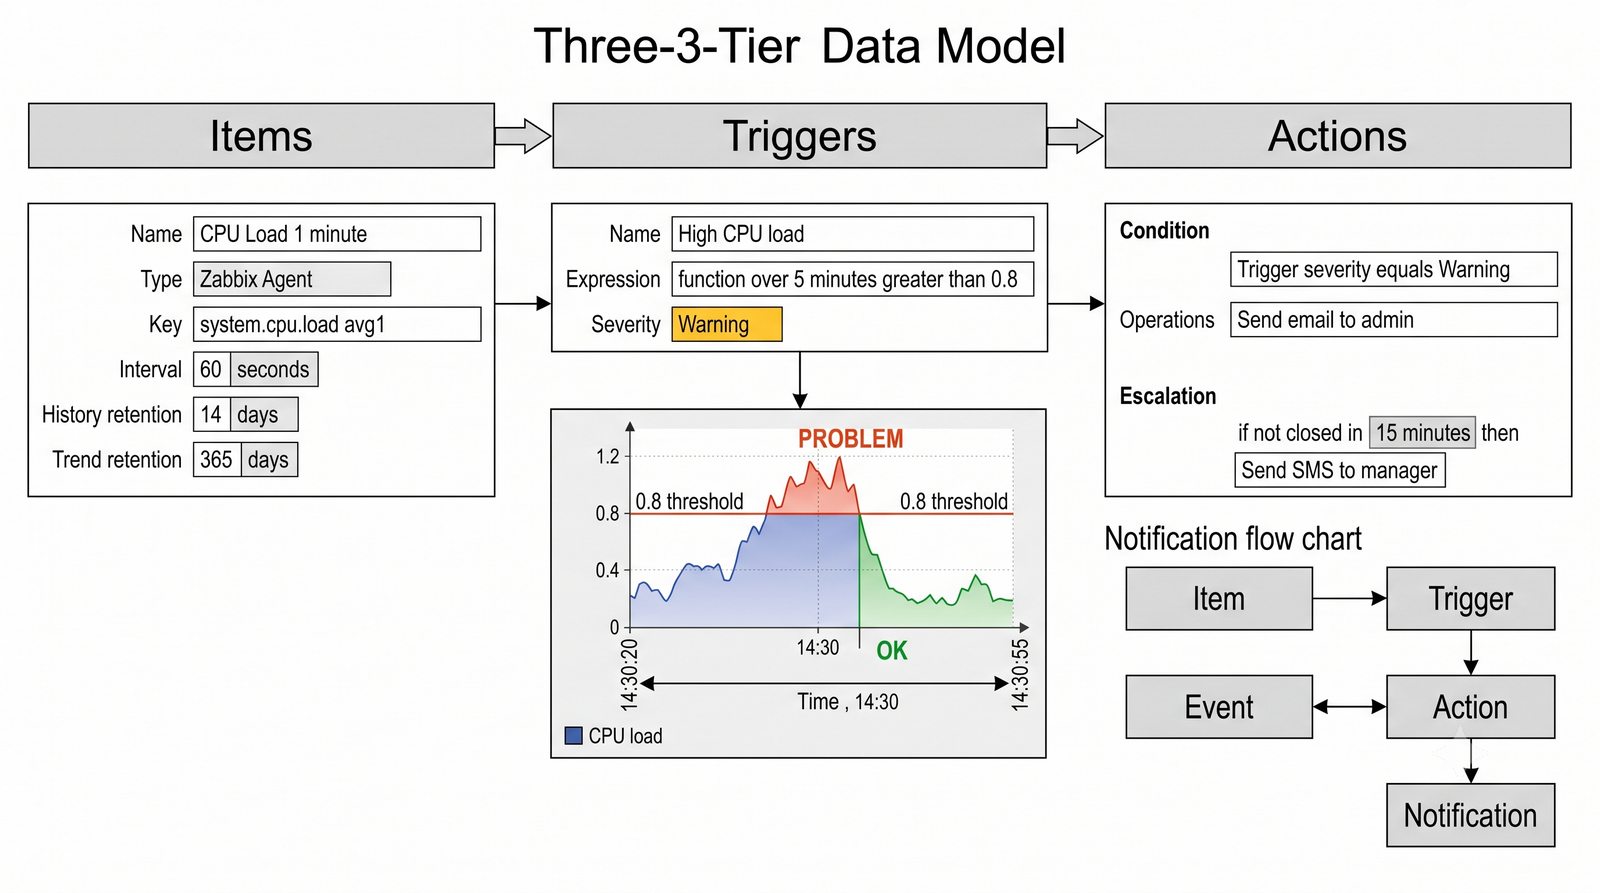
Items, Triggers, Actions w Zabbix
Cel slajdu: Slajd omawia zagadnienie „Items, Triggers, Actions w Zabbix” w kontekście: Model przetwarzania i alarmowania w systemie Zabbix.

Model przetwarzania i alarmowania w systemie Zabbix

  • Item (Pozycja pomiarowa): atomowa definicja zbieranej metryki (klucz, typ SNMP, OID, interwał próbkowania, zaawansowany Preprocessing)
  • Trigger (Wyzwalacz logiczny): wyrażenie boolowskie definiujące stan awaryjny (np. avg(/Host/sensor.temp,5m)>65) z poziomami ważności od Information do Disaster
  • Histereza w wyzwalaczach: eliminacja zjawiska trzepotania alertów (Alert Flapping) poprzez odrębne progi wejścia i wyjścia z problemu
  • Action (Akcja operacyjna): automatyczna reakcja na zmianę stanu wyzwalacza (wysyłka powiadomień, webhooki do systemów ITSM, Remote Commands)
  • Mechanizm eskalacji i korelacji: powiadamianie kolejnych szczebli inżynierskich w czasie oraz grupowanie zdarzeń zależnych
Items, Triggers, Actions w Zabbix: Slajd przedstawia zagadnienie Model przetwarzania i alarmowania w systemie Zabbix w ramach tematu Items, Triggers, Actions w Zabbix na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
Items Triggers Actions w Zabbix
38/50
Kiedy użyć LibreNMS, Observium, Zabbix?
Cel slajdu: Slajd omawia zagadnienie „Kiedy użyć LibreNMS, Observium, Zabbix?” w kontekście: Matryca decyzyjna wyboru platformy monitoringu.

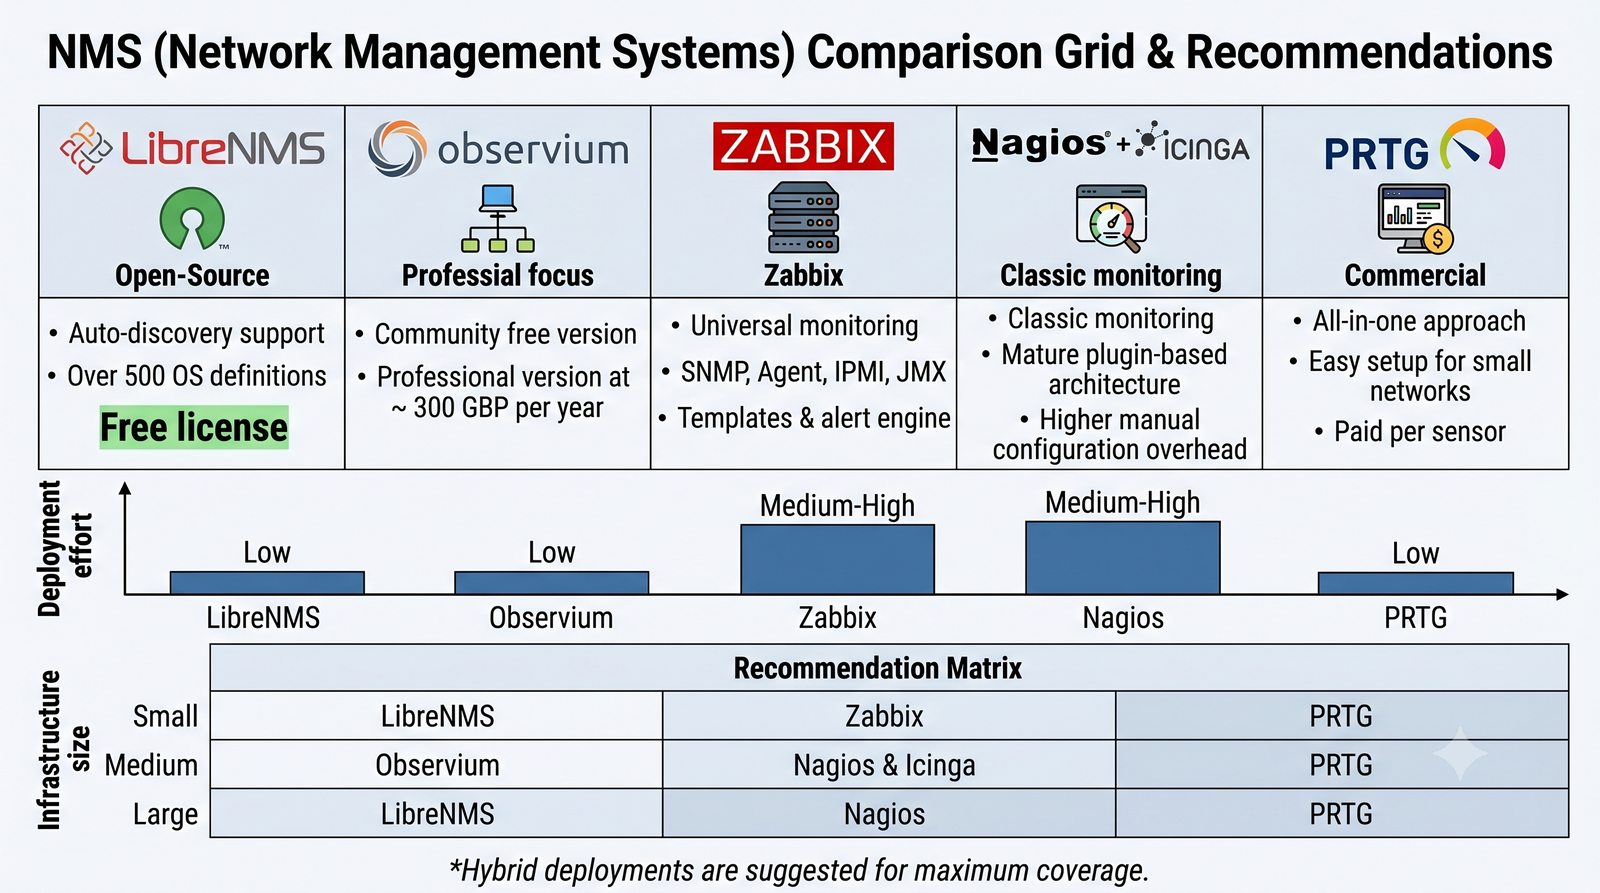
Matryca decyzyjna wyboru platformy monitoringu

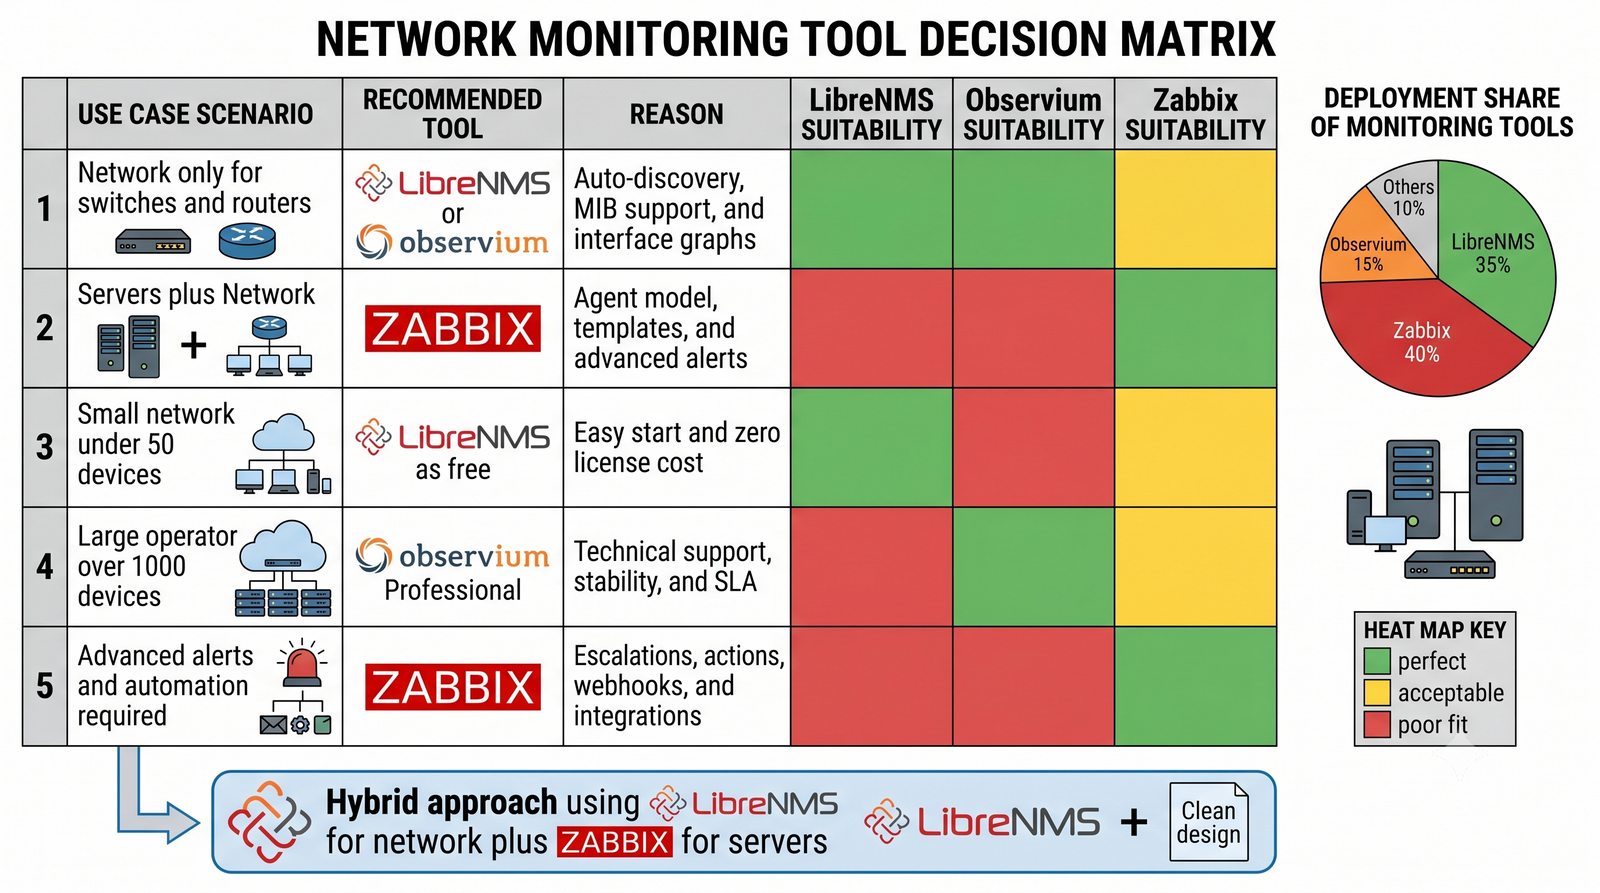
KryteriumLibreNMSObservium ProfessionalZabbix Enterprise
Główny profilInfrastruktura sieciowa (LAN/WAN)Sieci operatorskie (ISP/DC)Uniwersalny (Full-Stack IT)
Auto-discoveryWybitne (LLDP, CDP, OSPF, BGP)Bardzo dobre (automatyczne MIB)Low-Level Discovery (szablony)
Zarządzanie konfiguracjąNatywna integracja z Oxidized (Git)Wbudowany audyt i SyslogSkrypty i integracje zewnętrzne
Model licencyjny100% Open-Source (GPLv3)Płatna subskrypcja ProOpen-Source (AGPLv3)
Złożoność wdrożeniaNiska (gotowe szablony sieciowe)Niska (natychmiastowy start)Średnia/Wysoka (wymaga konfiguracji)
Rekomendacja inżynierskaSieci korporacyjne i kampusoweOperatorzy telekomunikacyjni i ISPZłożone środowiska hybrydowe i DC
Kiedy użyć LibreNMS, Observium, Zabbix?: Slajd przedstawia zagadnienie Matryca decyzyjna wyboru platformy monitoringu w ramach tematu Kiedy użyć LibreNMS, Observium, Zabbix? na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
Porownanie przypadkow użyćia NMS
39/50
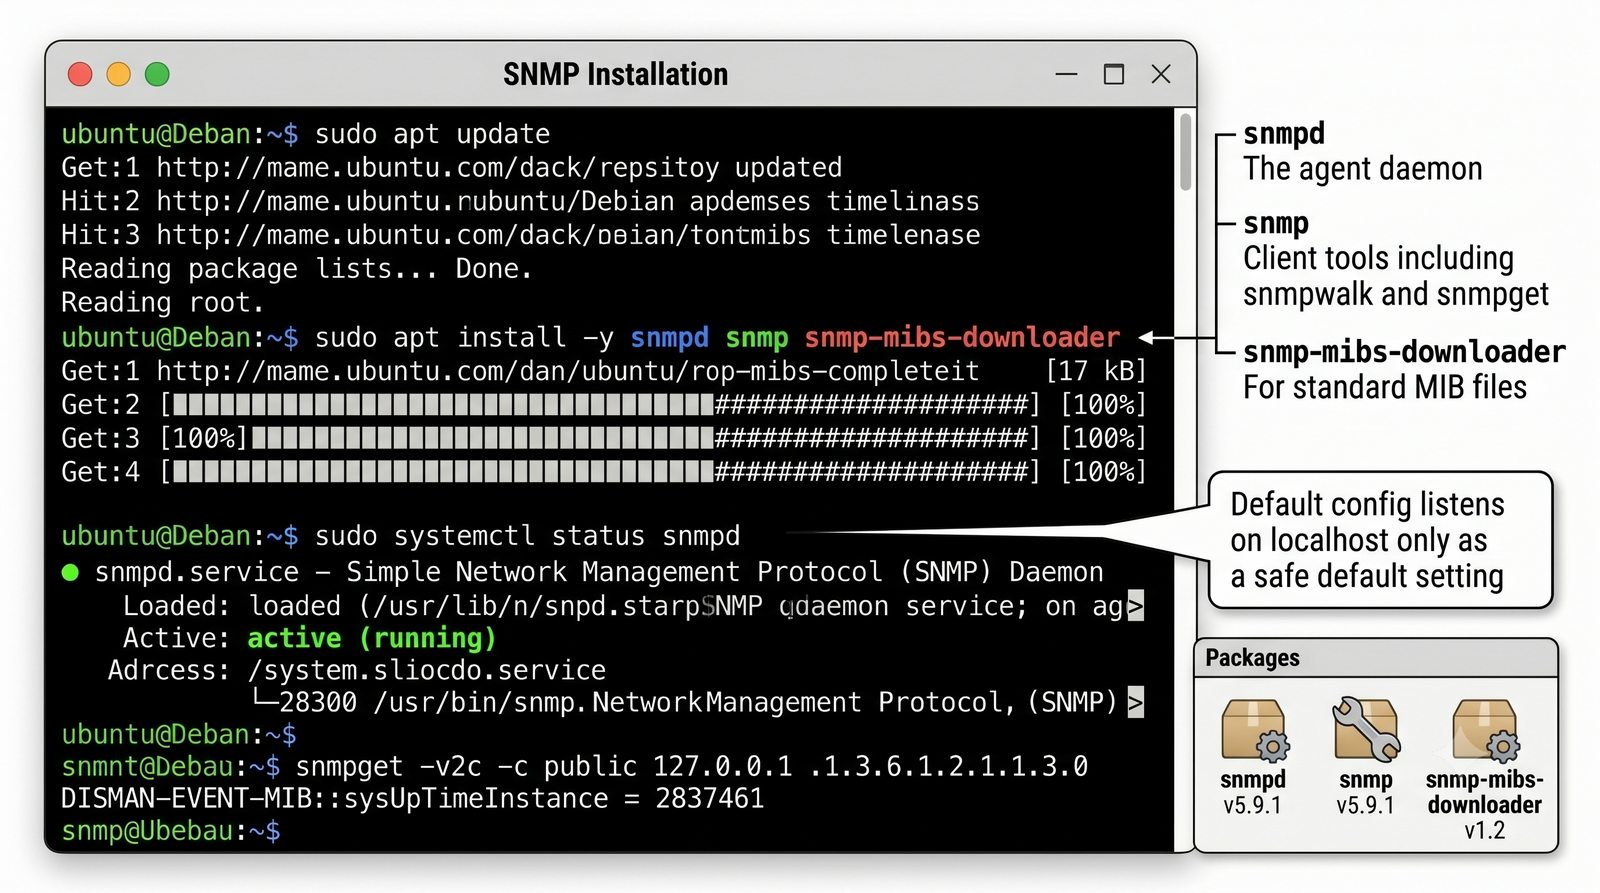
Laboratorium: Instalacja agenta SNMP na Linux
Cel slajdu: Slajd omawia zagadnienie „Laboratorium: Instalacja agenta SNMP na Linux” w kontekście: Praktyczna instalacja pakietu Net-SNMP na Ubuntu/Debian.

Praktyczna instalacja pakietu Net-SNMP na Ubuntu/Debian

# Krok 1: Aktualizacja repozytoriów dystrybucji
sudo apt update

# Krok 2: Instalacja demona, narzędzi klienckich i pobieracza baz MIB
sudo apt install -y snmpd snmp snmp-mibs-downloader

# Krok 3: Weryfikacja stanu usługi w systemd
sudo systemctl status snmpd

# Krok 4: Włączenie automatycznego startu demona przy starcie systemu
sudo systemctl enable snmpd

# Krok 5: Weryfikacja lokalna na pętli zwrotnej (domyślny Community "public")
snmpget -v2c -c public 127.0.0.1 1.3.6.1.2.1.1.3.0
Laboratorium: Instalacja agenta SNMP na Linux: Slajd przedstawia zagadnienie Praktyczna instalacja pakietu Net-SNMP na Ubuntu/Debian w ramach tematu Laboratorium: Instalacja agenta SNMP na Linux na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
Instalacja snmpd
40/50
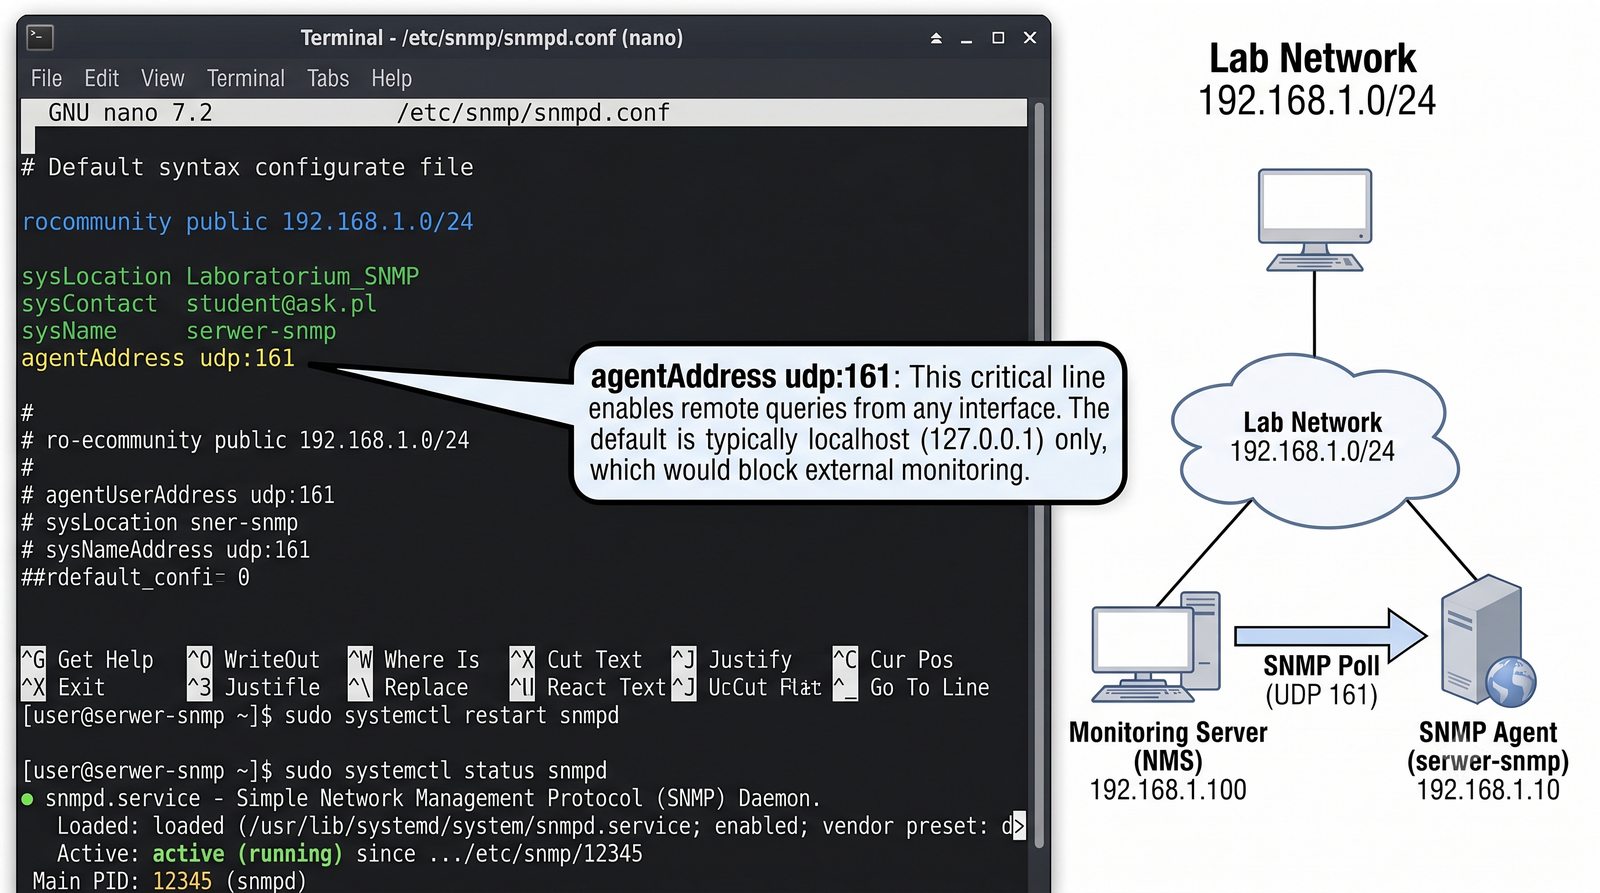
Konfiguracja SNMPv2c z ograniczeniem ACL w labie
Cel slajdu: Slajd omawia zagadnienie „Konfiguracja SNMPv2c z ograniczeniem ACL w labie” w kontekście: Wdrożenie bezpiecznej konfiguracji laboratoryjnej SNMPv2c.

Wdrożenie bezpiecznej konfiguracji laboratoryjnej SNMPv2c

# Krok 1: Edycja pliku konfiguracyjnego
sudo nano /etc/snmp/snmpd.conf

# Krok 2: Wprowadzenie dyrektyw dostępu i metadanych systemowych
rocommunity MonitorNMS_Sekret 192.168.100.0/24
sysLocation "Laboratorium ASK, Stanowisko L4"
sysContact "Inżynier Sieci <admin@ask.pl>"
sysName "srv-mon-agent01"

# Krok 3: Otwarcie nasłuchu na interfejsie sieciowym (zamiast tylko 127.0.0.1)
agentAddress udp:161

# Krok 4: Restart usługi i weryfikacja gniazda sieciowego
sudo systemctl restart snmpd
sudo ss -ulnp | grep 161
Konfiguracja SNMPv2c z ograniczeniem ACL w labie: Slajd przedstawia zagadnienie Wdrożenie bezpiecznej konfiguracji laboratoryjnej SNMPv2c w ramach tematu Konfiguracja SNMPv2c z ograniczeniem ACL w labie na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
Konfiguracja snmpd.conf
41/50
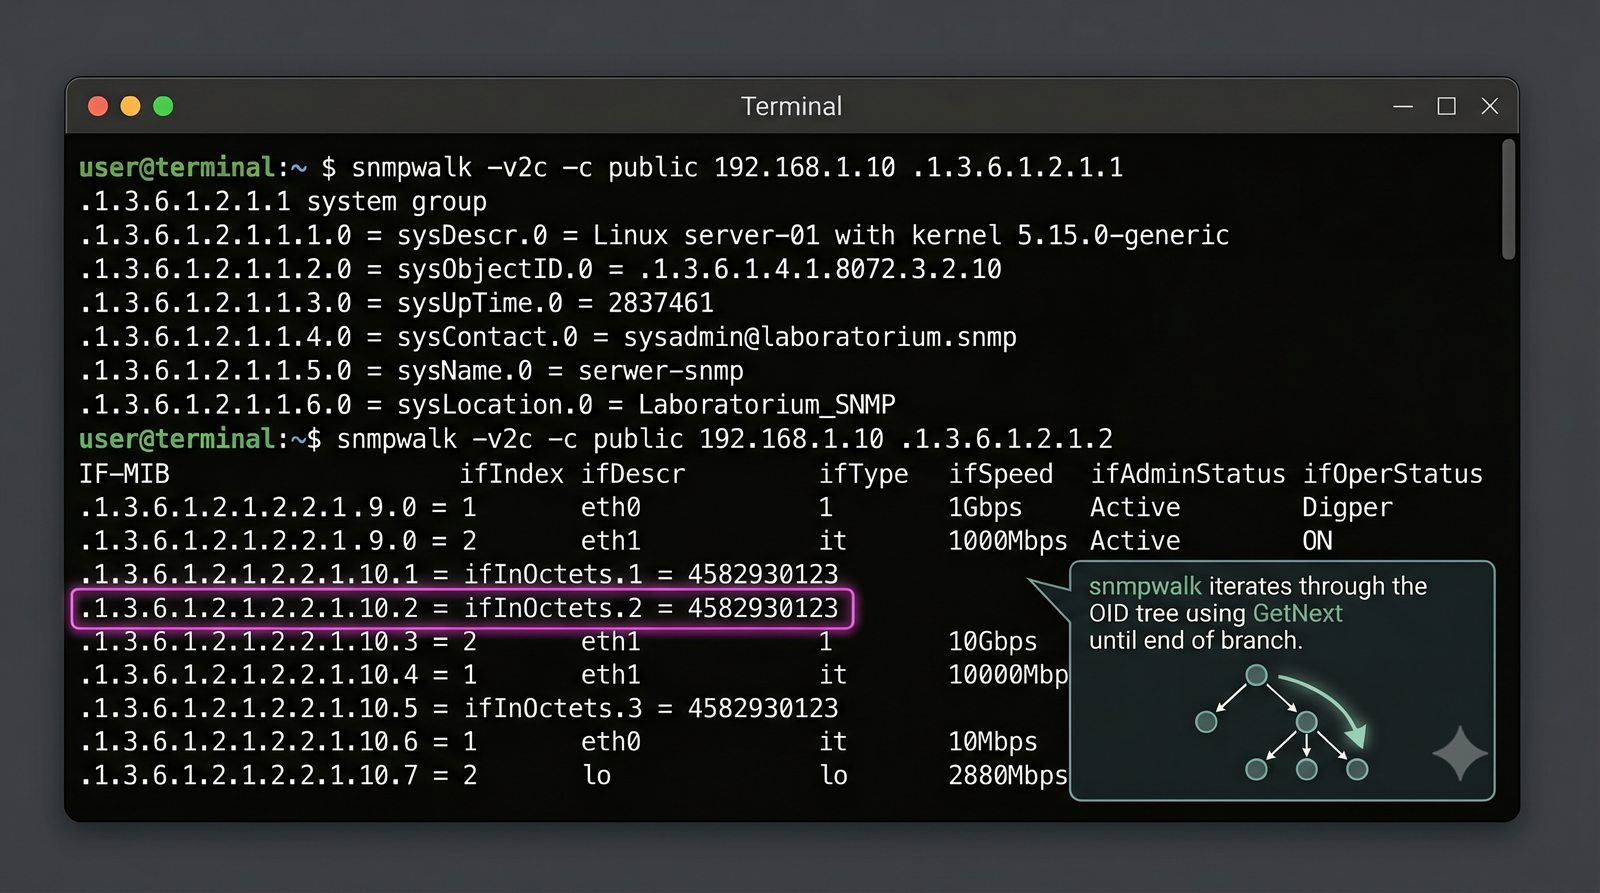
Snmpwalk – odpytywanie drzewa OID
Cel slajdu: Slajd omawia zagadnienie „Snmpwalk – odpytywanie drzewa OID” w kontekście: Praktyczne użycie snmpwalk do inspekcji drzewa OID.

Praktyczne użycie snmpwalk do inspekcji drzewa OID

# Odpytanie gałęzi systemowej (RFC 1213 MIB-II)
snmpwalk -v2c -c MonitorNMS_Sekret 192.168.100.10 1.3.6.1.2.1.1

# Odpytanie całej tablicy interfejsów (IF-MIB)
snmpwalk -v2c -c MonitorNMS_Sekret 192.168.100.10 1.3.6.1.2.1.2

# Odczyt konkretnej kolumny (np. liczników bajtów wejściowych ifInOctets)
snmpwalk -v2c -c MonitorNMS_Sekret 192.168.100.10 1.3.6.1.2.1.2.2.1.10

# Zoptymalizowany hurtowy odczyt za pomocą GetBulk (SNMPv2c/v3)
snmpbulkwalk -v2c -c MonitorNMS_Sekret 192.168.100.10 1.3.6.1.2.1.31.1.1

Zasada działania: sekwencyjne wysyłanie żądań GetNext (lub GetBulk) w pętli leksykograficznej aż do opuszczenia zadanego poddrzewa OID.

Snmpwalk – odpytywanie drzewa OID: Slajd przedstawia zagadnienie Praktyczne użycie snmpwalk do inspekcji drzewa OID w ramach tematu Snmpwalk – odpytywanie drzewa OID na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
snmpwalk w terminalu
42/50
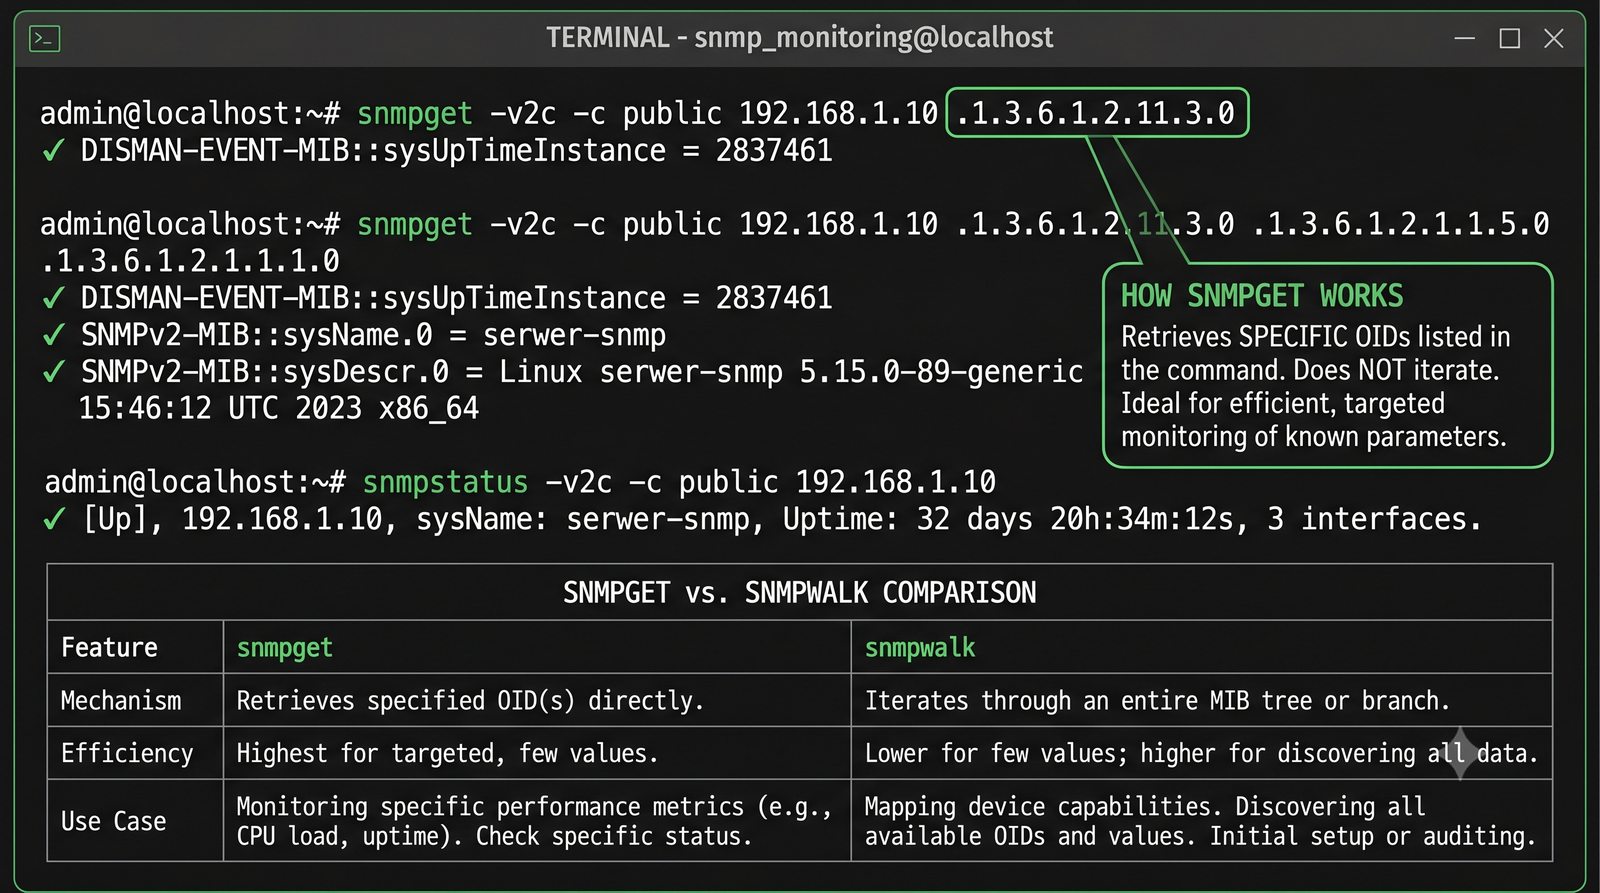
Snmpget i snmpstatus – pojedyncze zapytania
Cel slajdu: Slajd omawia zagadnienie „Snmpget i snmpstatus – pojedyncze zapytania” w kontekście: Precyzyjny odczyt parametrów za pomocą snmpget i snmpstatus.

Precyzyjny odczyt parametrów za pomocą snmpget i snmpstatus

# snmpget: atomowy odczyt pojedynczego OID (obowiązkowy sufiks .0 dla skalarów!)
snmpget -v2c -c MonitorNMS_Sekret 192.168.100.10 1.3.6.1.2.1.1.3.0
# Wynik: DISMAN-EVENT-MIB::sysUpTimeInstance = Timeticks: (1845230) 5:07:32.30

# Pobranie wielu zmiennych w jednym pakiecie UDP (optymalizacja RTT)
snmpget -v2c -c MonitorNMS_Sekret 192.168.100.10   1.3.6.1.2.1.1.1.0   1.3.6.1.2.1.1.3.0   1.3.6.1.2.1.1.5.0

# snmpstatus: błyskawiczny test kondycji węzła (odpowiednik ping dla SNMP)
snmpstatus -v2c -c MonitorNMS_Sekret 192.168.100.10
Snmpget i snmpstatus – pojedyncze zapytania: Slajd przedstawia zagadnienie Precyzyjny odczyt parametrów za pomocą snmpget i snmpstatus w ramach tematu Snmpget i snmpstatus – pojedyncze zapytania na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
snmpget i snmpstatus
43/50
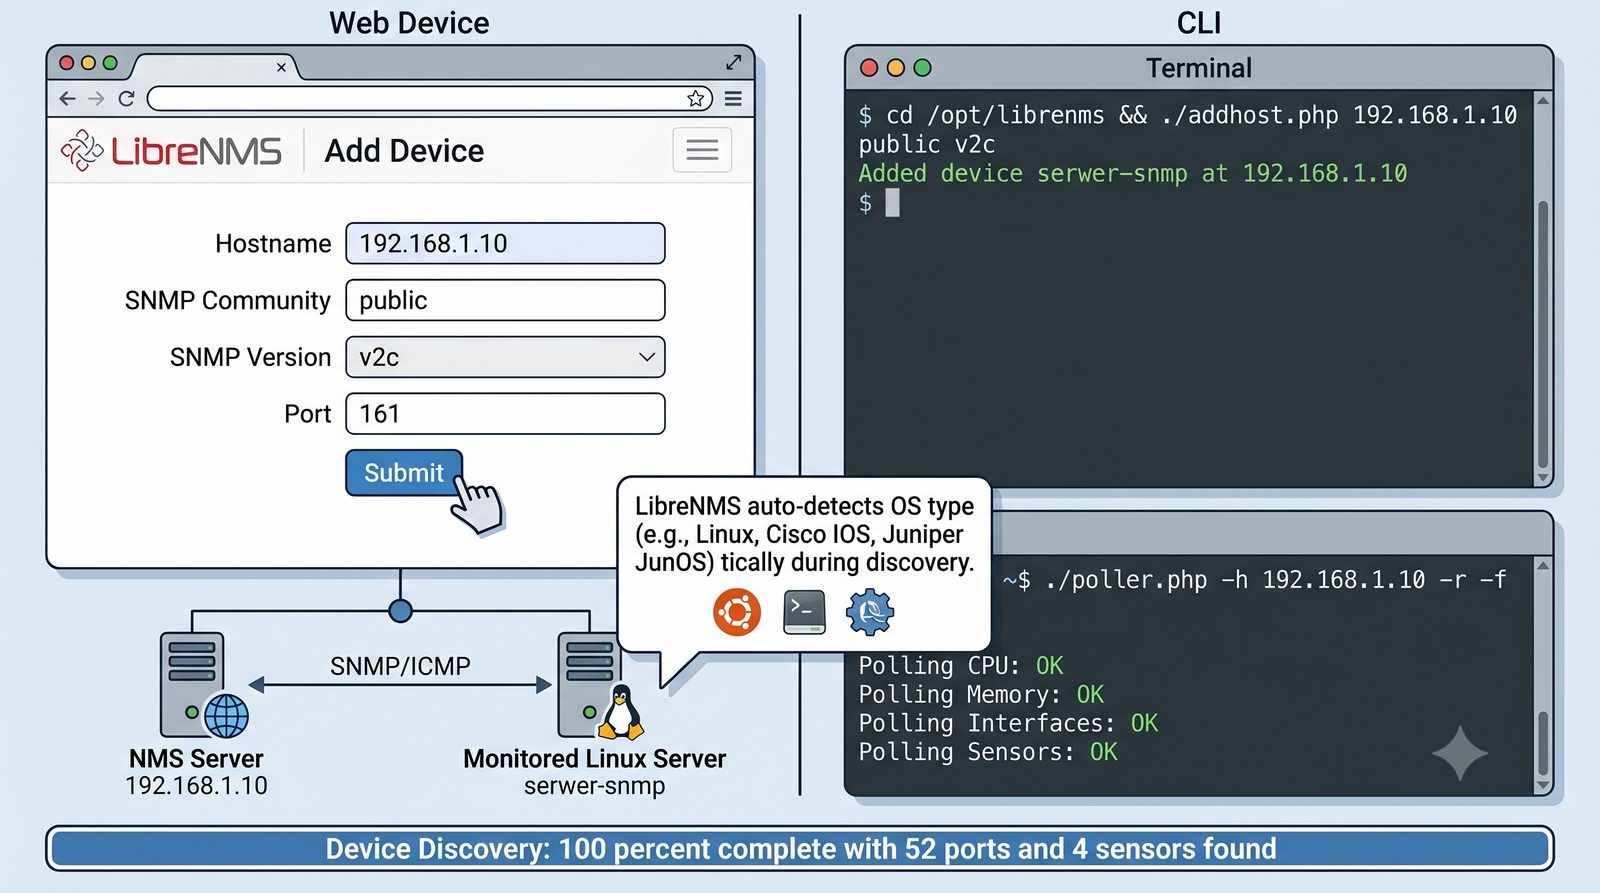
Dodanie urządzenia do LibreNMS
Cel slajdu: Slajd omawia zagadnienie „Dodanie urządzenia do LibreNMS” w kontekście: Praktyczna integracja agenta z platformą LibreNMS.

Praktyczna integracja agenta z platformą LibreNMS

# Dodanie węzła przez CLI (z katalogu instalacyjnego /opt/librenms)
cd /opt/librenms
sudo -u librenms ./lnms device:add --v2c -c MonitorNMS_Sekret 192.168.100.10

# Alternatywne dodanie urządzenia z poziomem SNMPv3 authPriv:
sudo -u librenms ./lnms device:add --v3 -u USR-NMS -a SHA -A HasloAutoryzacji123   -x AES -X HasloSzyfrowania123 -l authPriv 192.168.100.10

# Wymuszenie natychmiastowego cyklu inwentaryzacji modułów (Discovery):
sudo -u librenms ./discovery.php -h 192.168.100.10 -d

# Wymuszenie pierwszego próbkowania metryk i utworzenia baz RRD:
sudo -u librenms ./poller.php -h 192.168.100.10 -r -f
Dodanie urządzenia do LibreNMS: Slajd przedstawia zagadnienie Praktyczna integracja agenta z platformą LibreNMS w ramach tematu Dodanie urządzenia do LibreNMS na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
Dodawanie urządzenia do LibreNMS
44/50
Podgląd metryk w LibreNMS
Cel slajdu: Slajd omawia zagadnienie „Podgląd metryk w LibreNMS” w kontekście: Wizualizacja telemetrii i analiza wykresów w LibreNMS.

Wizualizacja telemetrii i analiza wykresów w LibreNMS

  • Karta Overview: zagregowany pulpit węzła – czas pracy (sysUpTime), lokalizacja, wersja OS, podsumowanie obciążenia
  • Karta Ports: tabela wszystkich interfejsów fizycznych i logicznych z podglądem stanów operacyjnych, pasma i błędów CRC
  • Karta Sensors: telemetria środowiskowa – temperatury czujników termicznych, napięcia, obroty wentylatorów (RPM)
  • Karta Graphs: zaawansowane wykresy szeregów czasowych z możliwością definiowania własnych przedziałów (od 6 godzin do 2 lat)
  • Mechanizmy Alert Rules: definiowanie progów ostrzegawczych w oparciu o zapytania logiczne SQL/ORM
Podgląd metryk w LibreNMS: Slajd przedstawia zagadnienie Wizualizacja telemetrii i analiza wykresów w LibreNMS w ramach tematu Podgląd metryk w LibreNMS na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
Wykresy w LibreNMS
45/50
Troubleshooting: Brak odpowiedzi agenta SNMP
Cel slajdu: Slajd omawia zagadnienie „Troubleshooting: Brak odpowiedzi agenta SNMP” w kontekście: Metodyka rozwiązywania problemu braku łączności SNMP.

Metodyka rozwiązywania problemu braku łączności SNMP

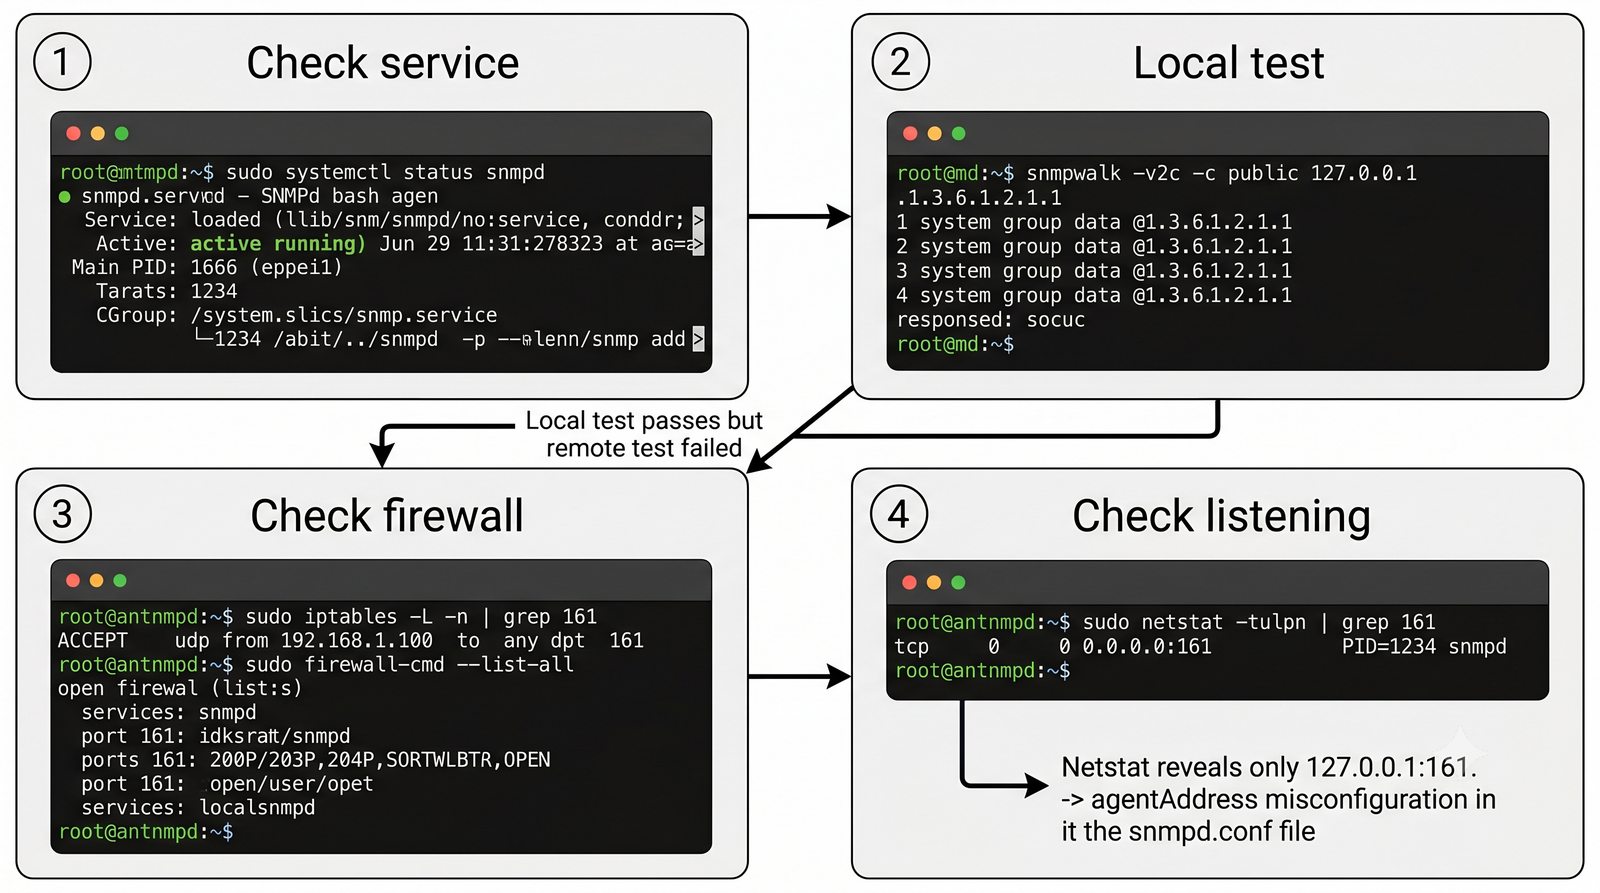
# Objaw: Komunikat "Timeout: No Response from <IP>"

# Krok 1: Weryfikacja stanu procesu demona na agencie
sudo systemctl status snmpd

# Krok 2: Test lokalny na pętli zwrotnej agenta (wykluczenie błędu demona)
snmpwalk -v2c -c MonitorNMS_Sekret 127.0.0.1 1.3.6.1.2.1.1.3.0

# Krok 3: Sprawdzenie gniazda sieciowego (czy nasłuchuje na zewnątrz)
sudo ss -ulnp | grep 161
# Prawidłowo: 0.0.0.0:161; Błędnie: 127.0.0.1:161

# Krok 4: Weryfikacja reguł lokalnego firewalla na agencie Linux
sudo ufw status verbose
sudo iptables -L -n -v | grep 161
Troubleshooting: Brak odpowiedzi agenta SNMP: Slajd przedstawia zagadnienie Metodyka rozwiązywania problemu braku łączności SNMP w ramach tematu Troubleshooting: Brak odpowiedzi agenta SNMP na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
Troubleshooting SNMP - firewall
46/50
ACL i community string – problemy z dostępem
Cel slajdu: Slajd omawia zagadnienie „ACL i community string – problemy z dostępem” w kontekście: Diagnostyka błędów uwierzytelniania i autoryzacji ACL.

Diagnostyka błędów uwierzytelniania i autoryzacji ACL

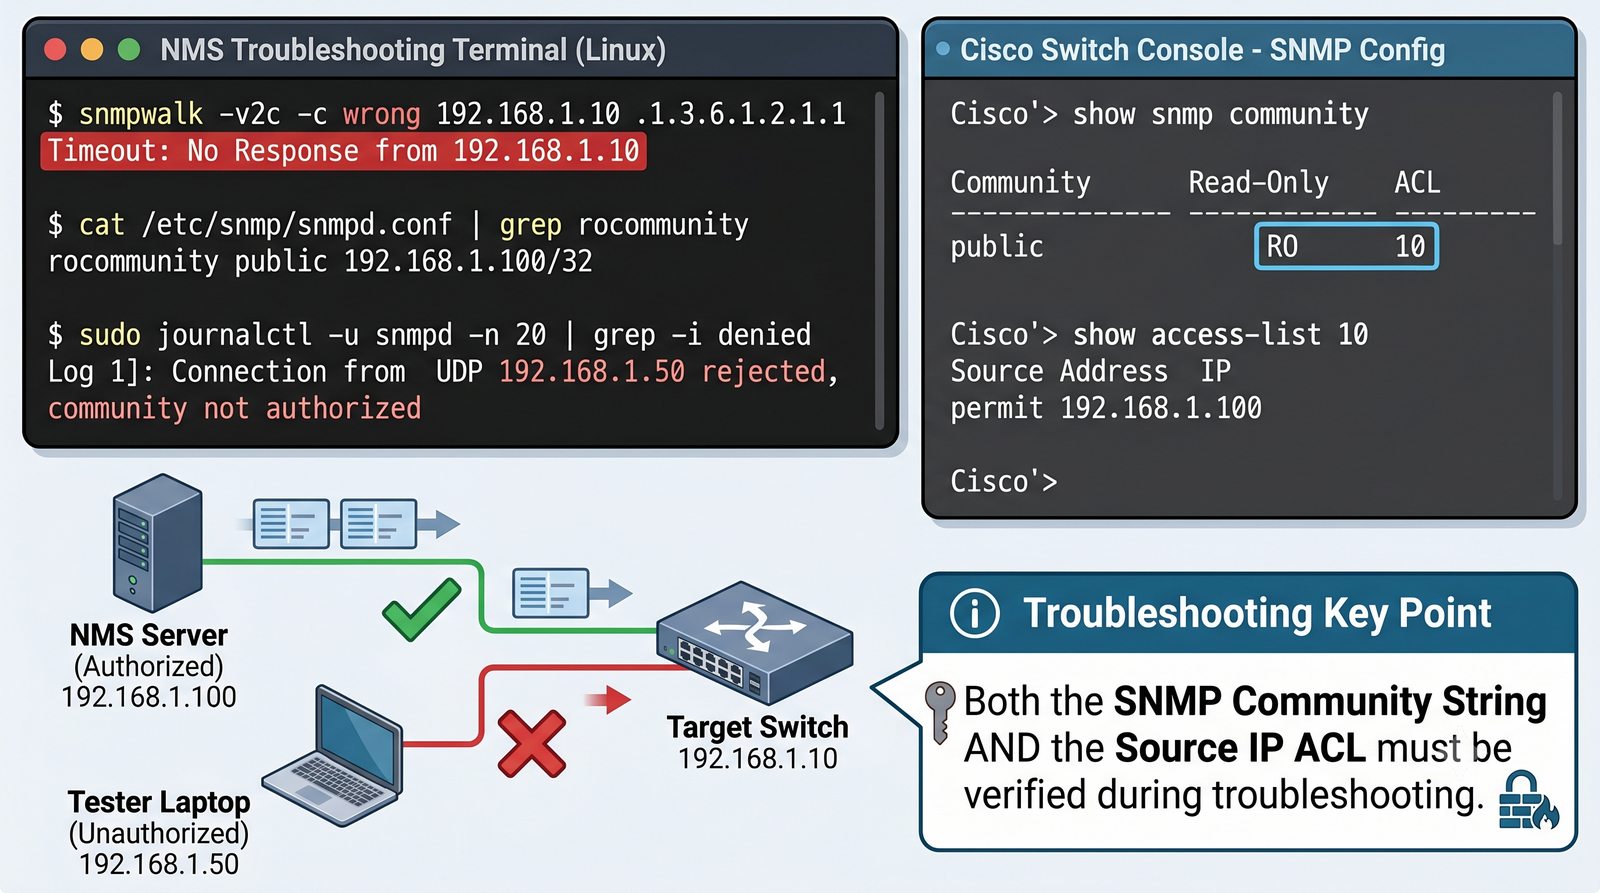
# Objaw: Port UDP 161 otwarty, brak zapory, ale snmpwalk zwraca Timeout

# Przyczyna 1: Błędna nazwa Community String w SNMPv2c
# Agent SNMP celowo NIE wysyła błędu "odmowa dostępu", lecz po cichu milczy!
snmpwalk -v2c -c BledneHaslo 192.168.100.10 1.3.6.1.2.1.1
# Wynik: Timeout: No Response from 192.168.100.10

# Weryfikacja konfiguracji ACL na urządzeniach sieciowych:
# Cisco IOS: weryfikacja dopuszczonych podsieci i liczników naruszeń
show snmp community
show access-lists ACL-SNMP-NMS

# Linux: inspekcja zdarzeń odrzucenia autoryzacji w logach systemowych
sudo journalctl -u snmpd -n 50 | grep -i "refused\|denied\|authentication"
ACL i community string – problemy z dostępem: Slajd przedstawia zagadnienie Diagnostyka błędów uwierzytelniania i autoryzacji ACL w ramach tematu ACL i community string – problemy z dostępem na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
ACL i community string
47/50
Zła konfiguracja snmpd.conf
Cel slajdu: Slajd omawia zagadnienie „Zła konfiguracja snmpd.conf” w kontekście: Typowe błędy składniowe i logiczne w pliku konfiguracyjnym.

Typowe błędy składniowe i logiczne w pliku konfiguracyjnym

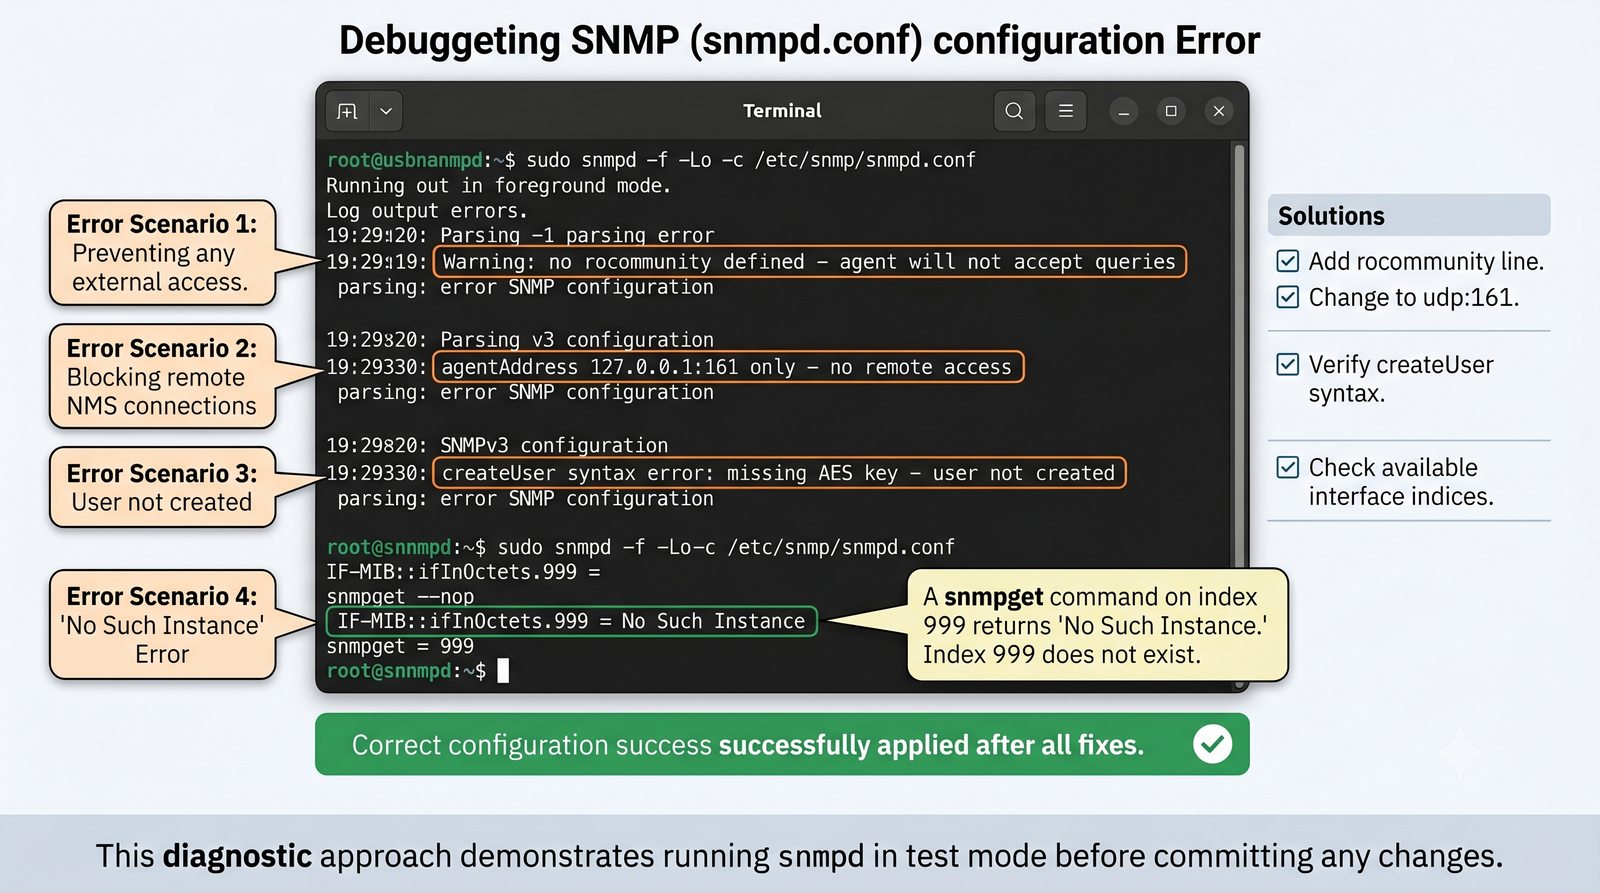
# Najczęstsze błędy w pliku /etc/snmp/snmpd.conf:
# 1. Brak dyrektywy rocommunity / rouser (demon działa, ale odrzuca wszystko)
# 2. agentAddress związany tylko z 127.0.0.1 (brak dostępu zdalnego)
# 3. Zła składnia createUser przy uruchomionym demonie snmpd
# 4. Pusty widok (view) przypisany do grupy VACM – puste odpowiedzi agenta

# Skuteczne narzędzie diagnostyczne: test składni i uruchomienie na 1. planie
sudo snmpd -f -Lo -c /etc/snmp/snmpd.conf

# Przykład błędu braku instancji (No Such Instance / No Such Object):
snmpget -v2c -c MonitorNMS_Sekret 192.168.100.10 1.3.6.1.2.1.2.2.1.10.999
# IF-MIB::ifInOctets.999 = No Such Instance currently exists at this OID
Zła konfiguracja snmpd.conf: Slajd przedstawia zagadnienie Typowe błędy składniowe i logiczne w pliku konfiguracyjnym w ramach tematu Zła konfiguracja snmpd.conf na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
Blad konfiguracji snmpd
48/50
Problemy z MIB i brakiem wartości OID
Cel slajdu: Slajd omawia zagadnienie „Problemy z MIB i brakiem wartości OID” w kontekście: Kompilacja MIB, translacja OID i brakujące obiekty.

Kompilacja MIB, translacja OID i brakujące obiekty

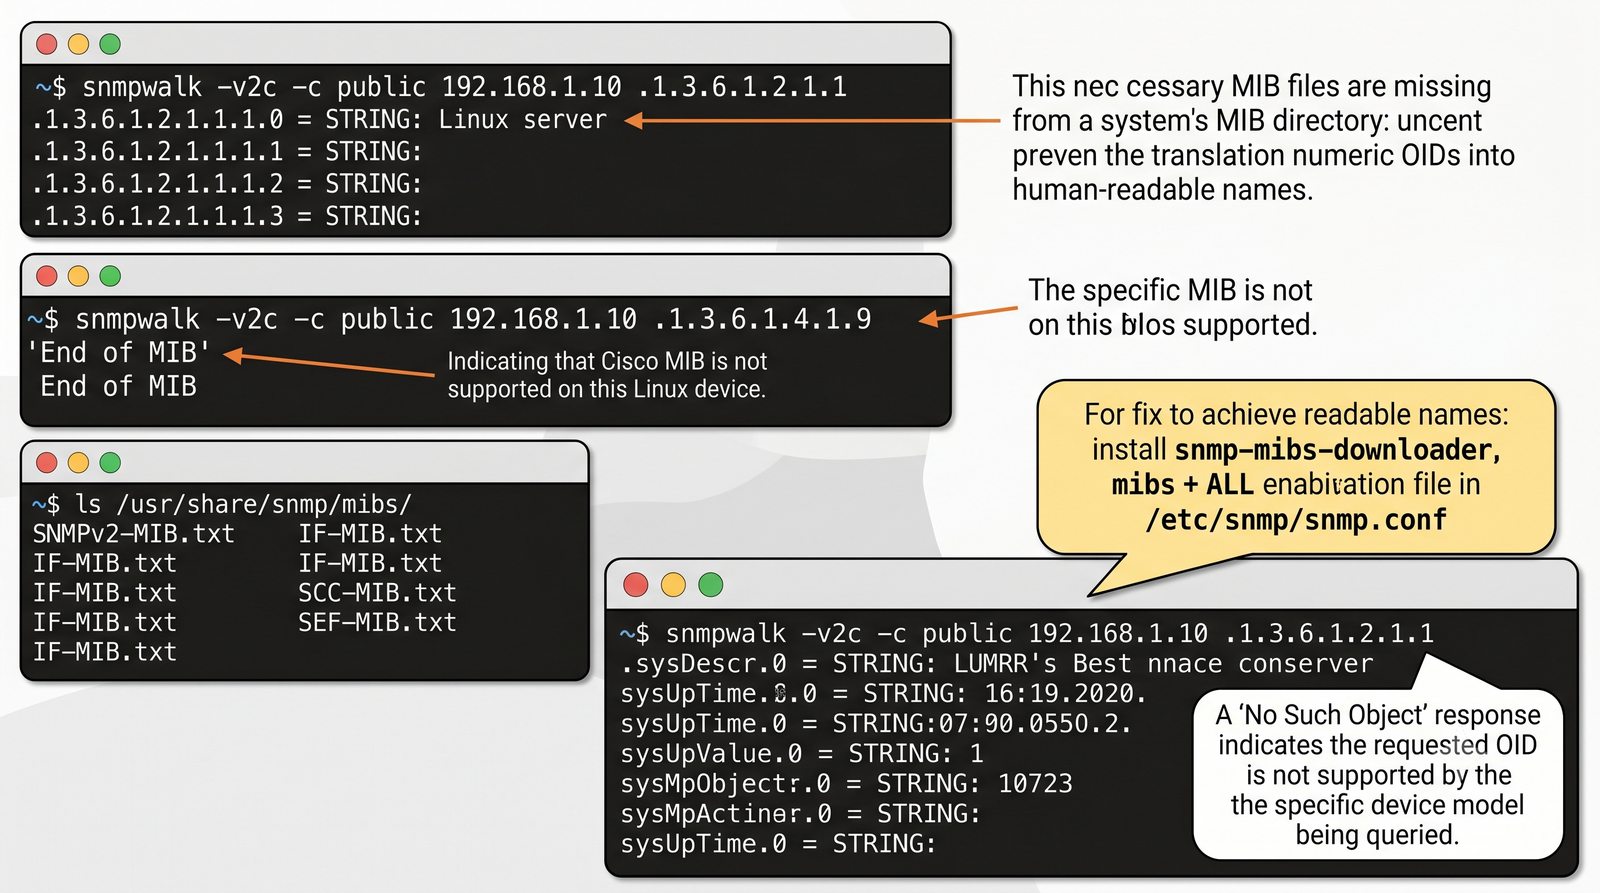
  • Objaw numerycznego wyjścia: snmpwalk wyświetla surowe OID numeryczne zamiast czytelnych nazw (np. .1.3.6.1.2.1.1.1.0 zamiast sysDescr.0)
  • Przyczyna: brak załadowanych plików MIB w narzędziach klienckich lub zakomentowana dyrektywa w /etc/snmp/snmp.conf
  • Rozwiązanie w systemach Debian/Ubuntu:
    sudo apt install snmp-mibs-downloader
    sudo download-mibs
    # Odkomentowanie lub dodanie w /etc/snmp/snmp.conf:
    mibs +ALL
        
  • MIB producenckie (Cisco, Juniper): ręczne pobranie plików .my/.mib i umieszczenie w /usr/share/snmp/mibs/
  • Narzędzie snmptranslate: weryfikacja drzewa MIB, translacja nazw i podgląd definicji ASN.1
Problemy z MIB i brakiem wartości OID: Slajd przedstawia zagadnienie Kompilacja MIB, translacja OID i brakujące obiekty w ramach tematu Problemy z MIB i brakiem wartości OID na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
Problemy z MIB
49/50
Cheat Sheet – najważniejsze komendy SNMP
Cel slajdu: Slajd omawia zagadnienie „Cheat Sheet – najważniejsze komendy SNMP” w kontekście: Praktyczne kompendium komend dla inżyniera sieci.

Praktyczne kompendium komend dla inżyniera sieci

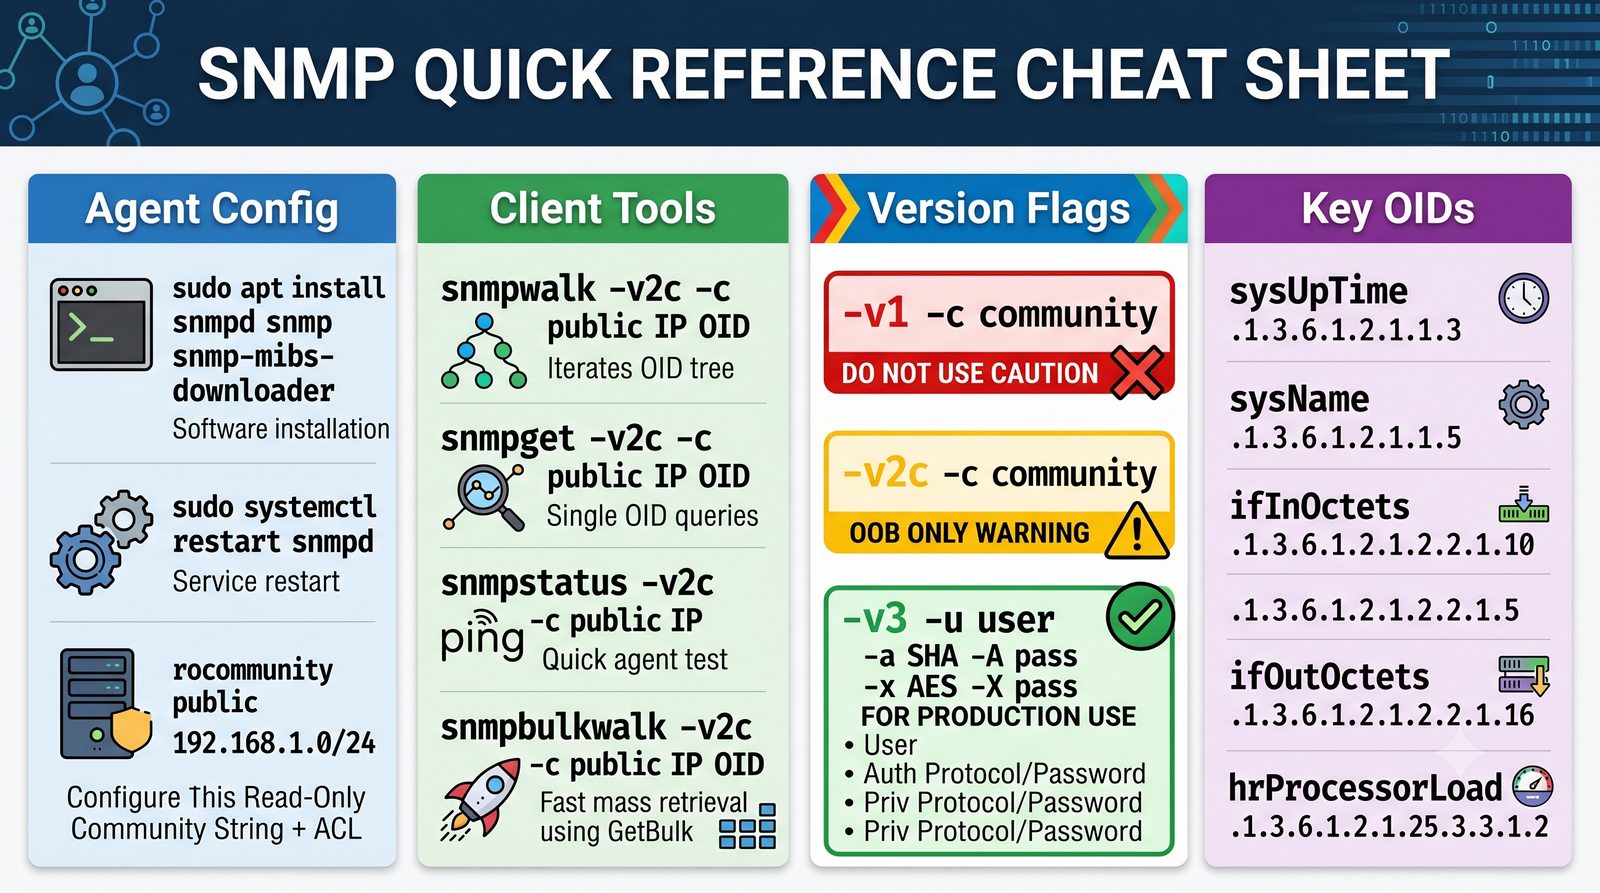
# === ZARZĄDZANIE AGENTEM LINUX (NET-SNMP) ===
sudo systemctl restart snmpd                     # Przeładowanie demona
sudo ss -ulnp | grep 161                         # Weryfikacja gniazda nasłuchu
sudo snmpd -f -Lo -c /etc/snmp/snmpd.conf        # Debugowanie na 1. planie

# === ODPYTYWANIE WERSJI SNMPv2c ===
snmpwalk -v2c -c <community> <IP> <OID>          # Trawersowanie poddrzewa
snmpbulkwalk -v2c -c <community> <IP> <OID>      # Szybki odczyt hurtowy GetBulk
snmpget -v2c -c <community> <IP> <OID.instancja> # Atomowy odczyt punktowy
snmpstatus -v2c -c <community> <IP>              # Szybki test kondycji węzła

# === BEZPIECZNE ODPYTYWANIE SNMPv3 (authPriv) ===
snmpwalk -v3 -l authPriv -u USR-NMS -a SHA -A HasloAuth123   -x AES -X HasloPriv123 <IP> 1.3.6.1.2.1.1

# === KLUCZOWE IDENTYFIKATORY OID W CODZIENNEJ PRACY ===
1.3.6.1.2.1.1.3.0        # sysUpTimeInstance (Czas pracy urządzenia)
1.3.6.1.2.1.1.5.0        # sysName (Nazwa sieciowa FQDN węzła)
1.3.6.1.2.1.2.2.1.2      # ifDescr (Tabela opisów interfejsów)
1.3.6.1.2.1.2.2.1.8      # ifOperStatus (Stan operacyjny portu: 1=up, 2=down)
1.3.6.1.2.1.31.1.1.1.6   # ifHCInOctets (Licznik bajtów wejściowych 64-bit)
1.3.6.1.2.1.31.1.1.1.10  # ifHCOutOctets (Licznik bajtów wyjściowych 64-bit)
1.3.6.1.2.1.25.3.3.1.2   # hrProcessorLoad (Obciążenie procesorów w Linux)
Cheat Sheet – najważniejsze komendy SNMP: Slajd przedstawia zagadnienie Praktyczne kompendium komend dla inżyniera sieci w ramach tematu Cheat Sheet – najważniejsze komendy SNMP na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
Cheat Sheet komend SNMP
50/50
Podsumowanie i materiały dodatkowe
Cel slajdu: Slajd omawia zagadnienie „Podsumowanie i materiały dodatkowe” w kontekście: Synteza wiedzy telemetrycznej i źródła inżynierskie.

Synteza wiedzy telemetrycznej i źródła inżynierskie

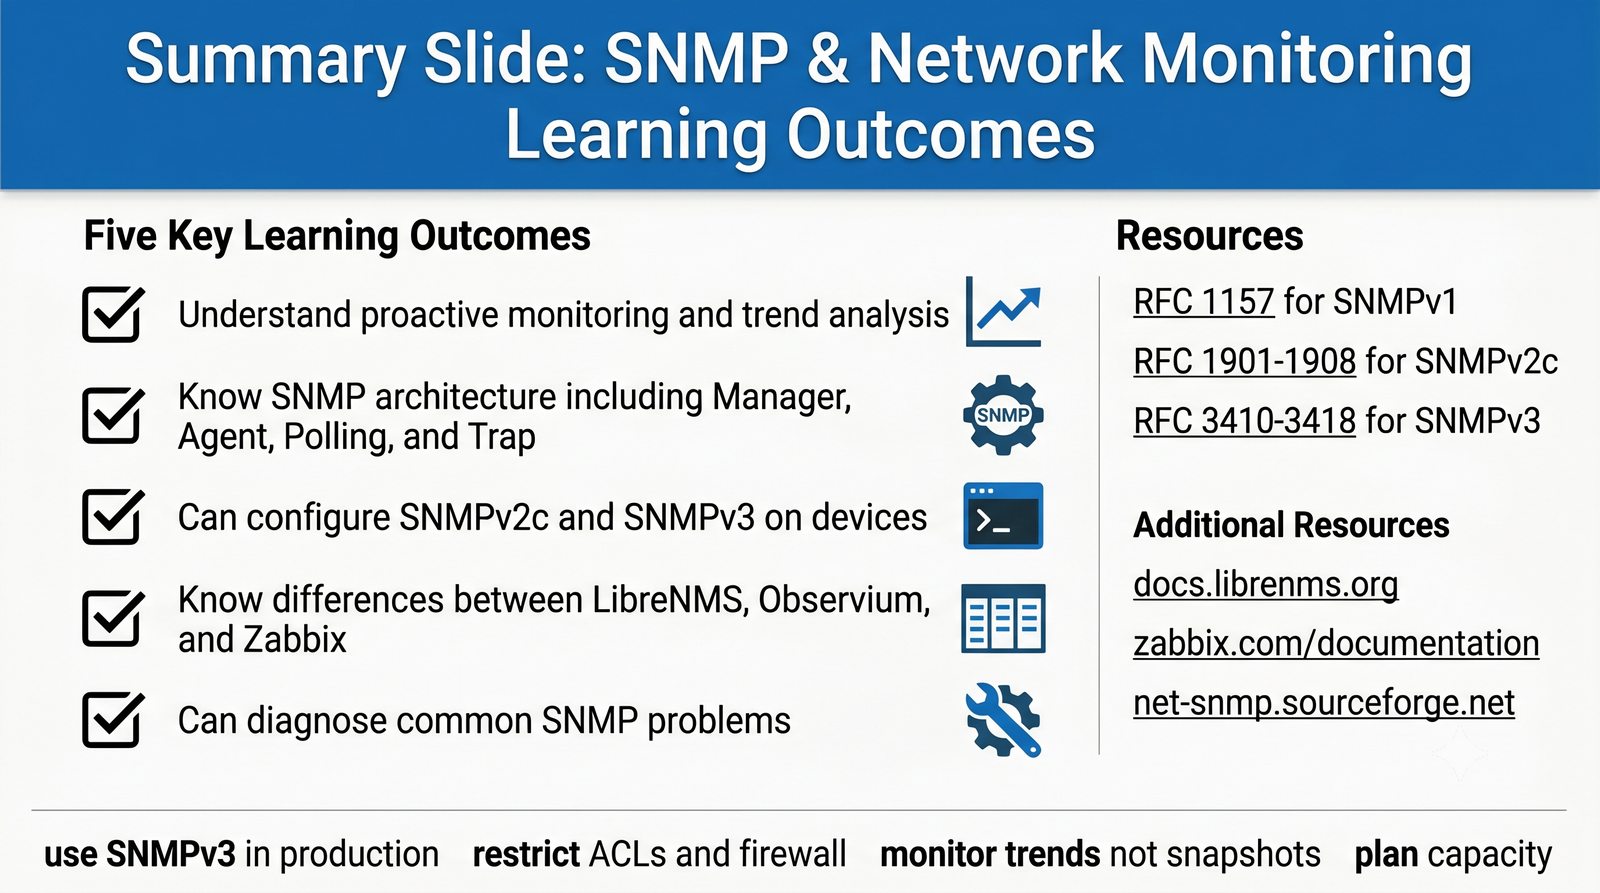
  • Paradygmat proaktywny: przejście od gaszenia pożarów do analizy trendów, wyznaczania linii bazowej (Baseline) i Capacity Planning
  • Model hybrydowy telemetrii: stabilny cykliczny Polling (co 5 minut) wsparty natychmiastowymi pułapkami Trap/Inform
  • Bezkompromisowe bezpieczeństwo: bezwzględny wymóg SNMPv3 authPriv w sieci produkcyjnej oraz ochrona płaszczyzny zarządzania (ACL, OOB)
  • Wybór platformy NMS: dopasowanie narzędzia do profilu organizacji (LibreNMS / Observium dla sieci LAN/ISP, Zabbix dla heterogenicznego IT)

Rekomendowane standardy IETF RFC i oficjalna dokumentacja:

Podsumowanie i materiały dodatkowe: Slajd przedstawia zagadnienie Synteza wiedzy telemetrycznej i źródła inżynierskie w ramach tematu Podsumowanie i materiały dodatkowe na przykładach konfiguracji i diagnostyki w systemie Linux. Model zarządzania, format komunikatów i bazy MIB opisano w dokumentach SNMP (między innymi RFC 3411), a zbieranie i wizualizację realizują między innymi Zabbix i LibreNMS.
Podsumowanie - materiały dodatkowe