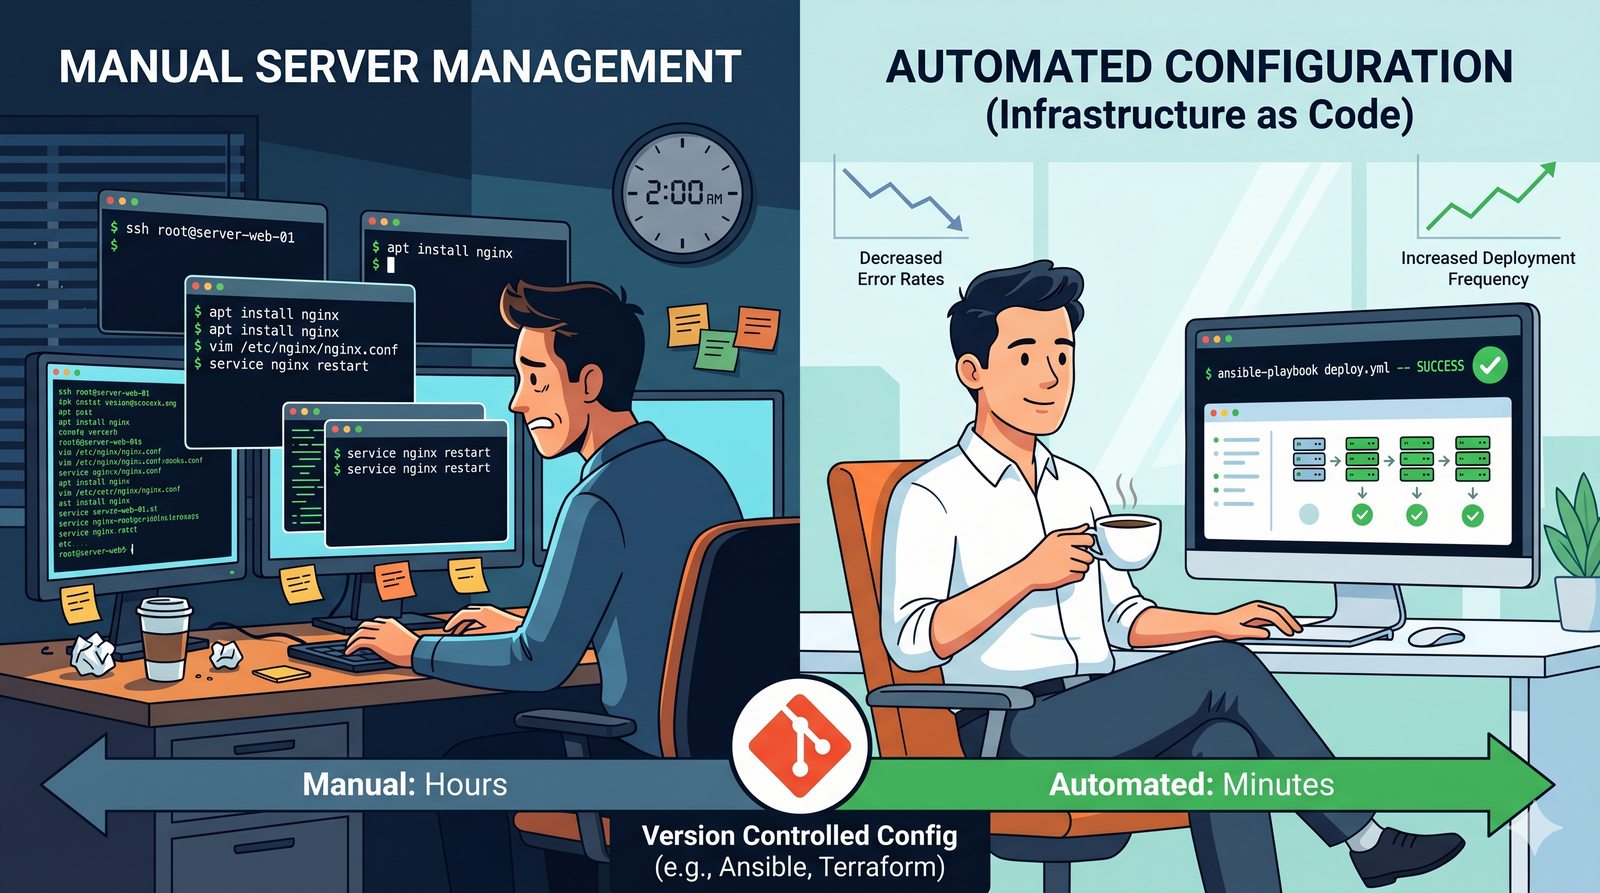
Infrastructure as Code (IaC) stanowi fundamentalny filar nowoczesnej kultury DevOps oraz współczesnej administracji systemami operacyjnymi i sieciami komputerowymi. Tradycyjne podejście do zarządzania serwerami – polegające na ręcznym logowaniu się administratora przez powłokę interaktywną SSH, instalowaniu pakietów za pomocą menedżerów dystrybucyjnych i edytowaniu plików konfiguracyjnych w edytorach tekstowych – charakteryzuje się bardzo niską powtarzalnością, brakiem śledzenia historii zmian oraz wysokim ryzykiem błędu ludzkiego. Wraz ze wzrostem złożoności środowisk serwerowych, liczących od kilkunastu do tysięcy instancji fizycznych, wirtualnych i kontenerowych, ręczna administracja staje się wąskim gardłem organizacji i źródłem kosztownych przestojów.
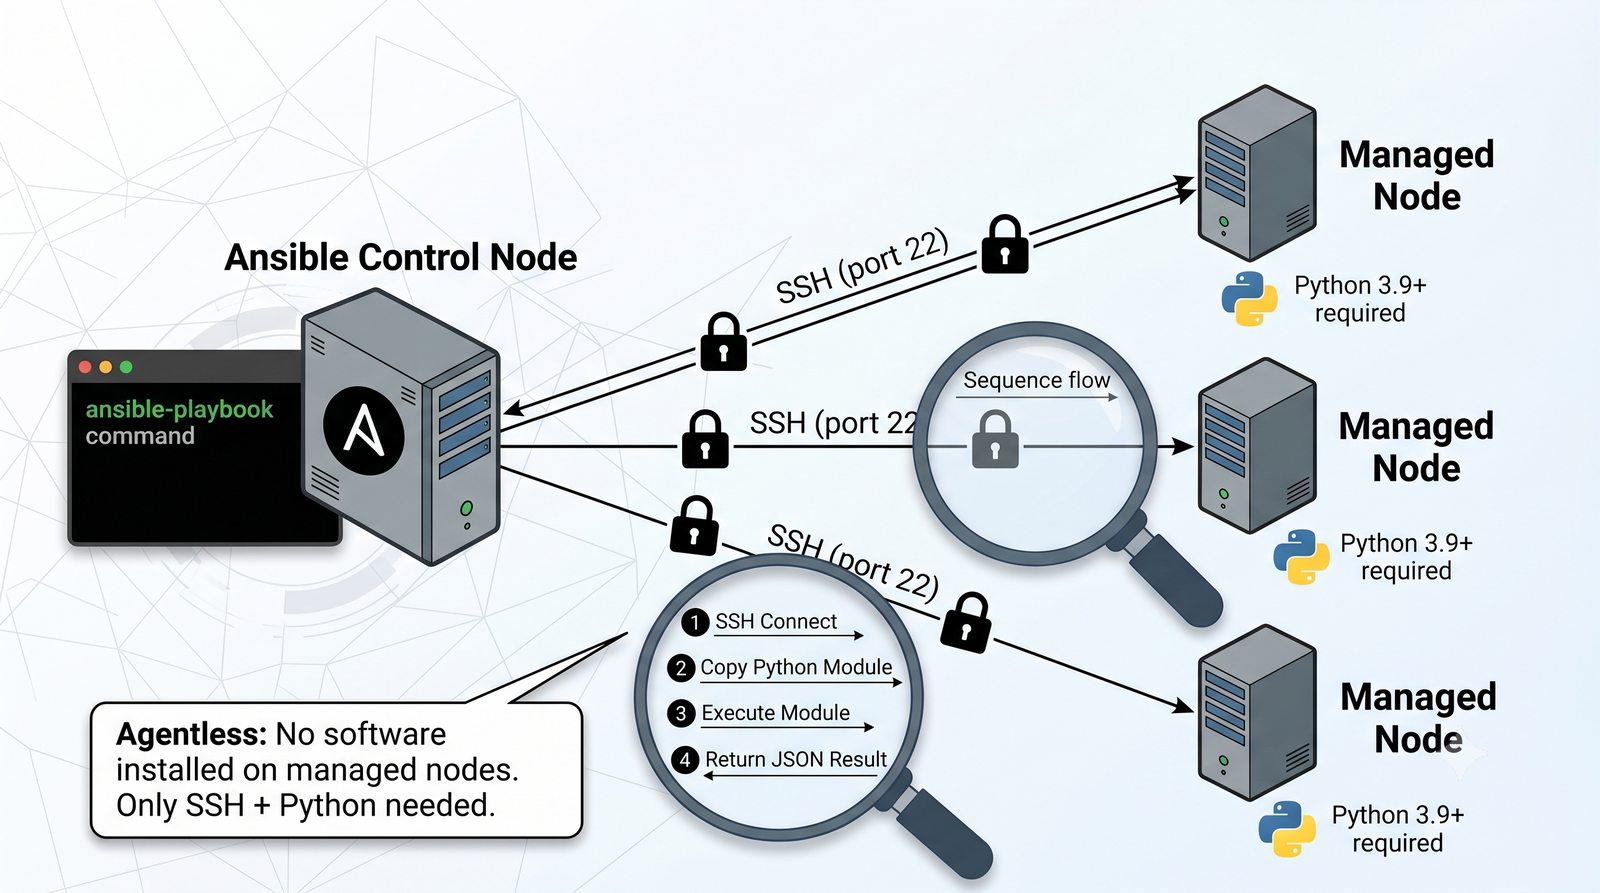
Ansible, stworzony pierwotnie w 2012 roku przez Michaela DeHaana, a w 2015 roku przejęty przez koncern Red Hat, zrewolucjonizował rynek automatyzacji konfiguracji. Jego główną przewagą nad wcześniejszymi systemami, takimi jak Puppet czy Chef, jest całkowicie bezagentowa architektura (agentless). Do zarządzania systemami z rodziny Linux i Unix wystarczy standardowy protokół OpenSSH oraz obecność interpretera języka Python na węźle docelowym, natomiast w przypadku systemów Microsoft Windows wykorzystywany jest protokół WinRM (Windows Remote Management) lub OpenSSH z powłoką PowerShell. Oznacza to brak konieczności instalowania, aktualizowania i zabezpieczania dodatkowych demonów klienckich na maszynach zarządzanych.
Kluczowym wyróżnikiem Ansible w porównaniu z klasycznymi skryptami powłoki Bash jest deklaratywność połączona z idempotentnością. Zamiast instruować system imperatywnie, krok po kroku, w jaki sposób wykonać daną operację, administrator formułuje deklarację pożądanego stanu docelowego (Desired State) – na przykład definiuje, że pakiet serwera WWW ma być obecny w systemie, plik wirtualnego hosta ma posiadać określoną zawartość i uprawnienia, a usługa systemowa ma być uruchomiona i włączona w procesie autostartu systemd. Moduły wykonawcze Ansible badają stan bieżący i dokonują modyfikacji wyłącznie wtedy, gdy stan rzeczywisty różni się od zadeklarowanego, co umożliwia w pełni bezpieczne, cykliczne uruchamianie procesów automatyzacji w środowiskach produkcyjnych.
Wyjaśnienie skrótów i pojęć:
IaC (Infrastructure as Code) – paradygmat opisu infrastruktury kodem przetwarzanym automatycznie.
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Inwentarz (inventory) – wykaz hostów i grup zarządzanych przez Ansible.
Moduł – jednostka wykonawcza Ansible realizująca pojedynczą czynność.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
Głównym celem niniejszego modułu dydaktycznego jest wykształcenie u uczestników praktycznych, inżynierskich kompetencji niezbędnych do samodzielnego zaprojektowania, wdrożenia i utrzymania profesjonalnego środowiska automatyzacji infrastruktury IT w oparciu o narzędzie Ansible. Po ukończeniu szkolenia administrator potrafi przekształcić dotychczasowe, nieformalne i podatne na awarie procedury ręczne w sformalizowany kod źródłowy, podlegający rygorystycznym zasadom inżynierii oprogramowania: kontroli wersji w systemie Git, przeglądom kodu (Code Review) oraz zautomatyzowanym testom w potokach ciągłej integracji i ciągłego wdrażania (CI/CD).
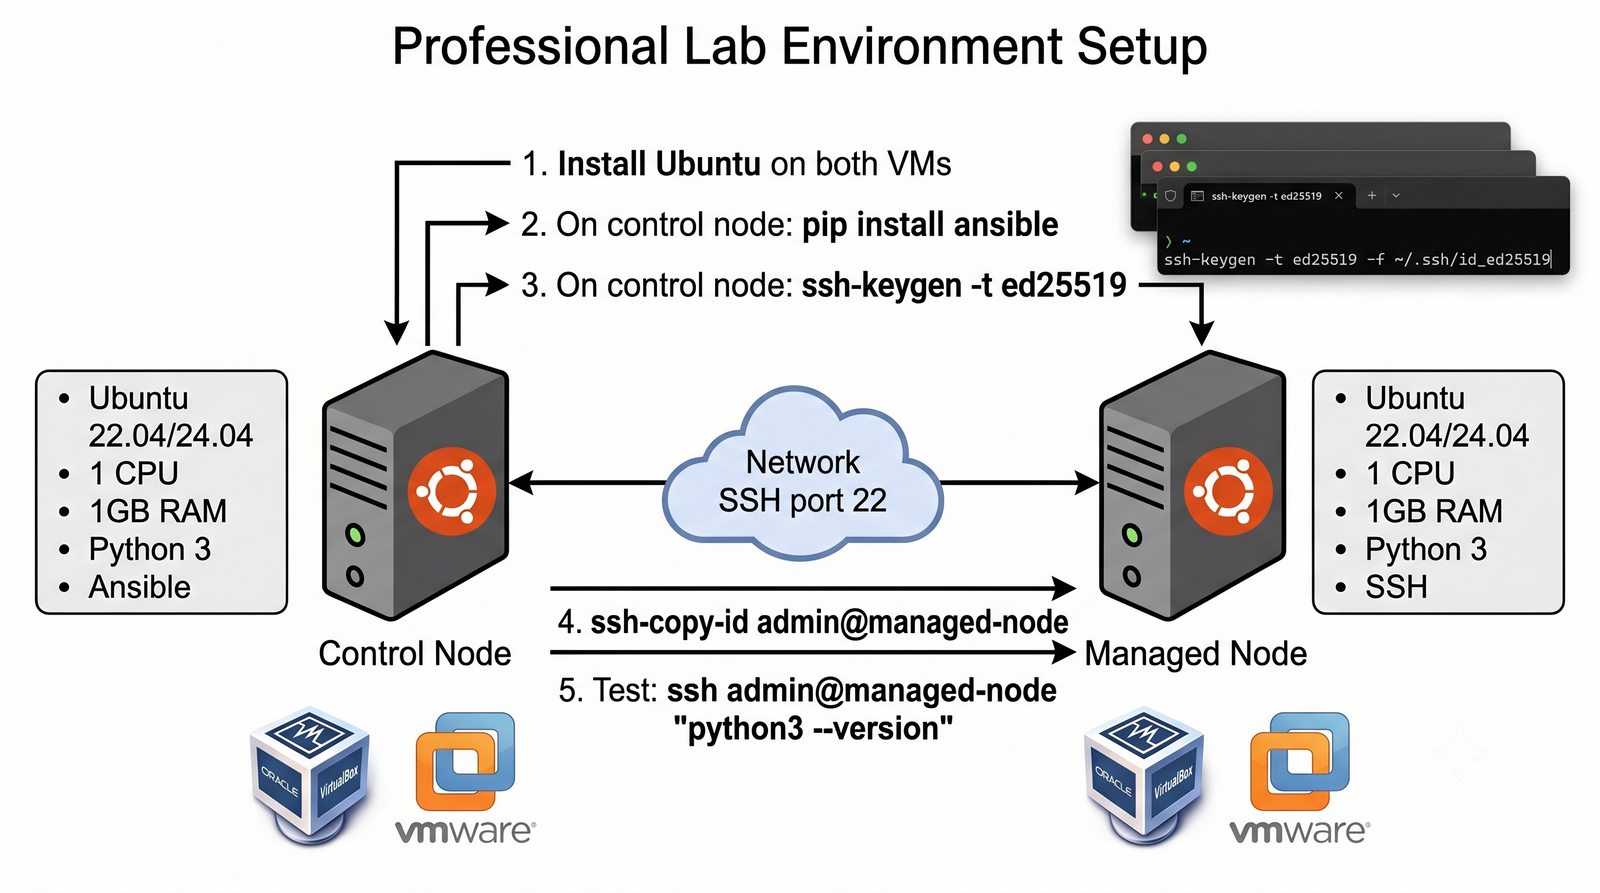
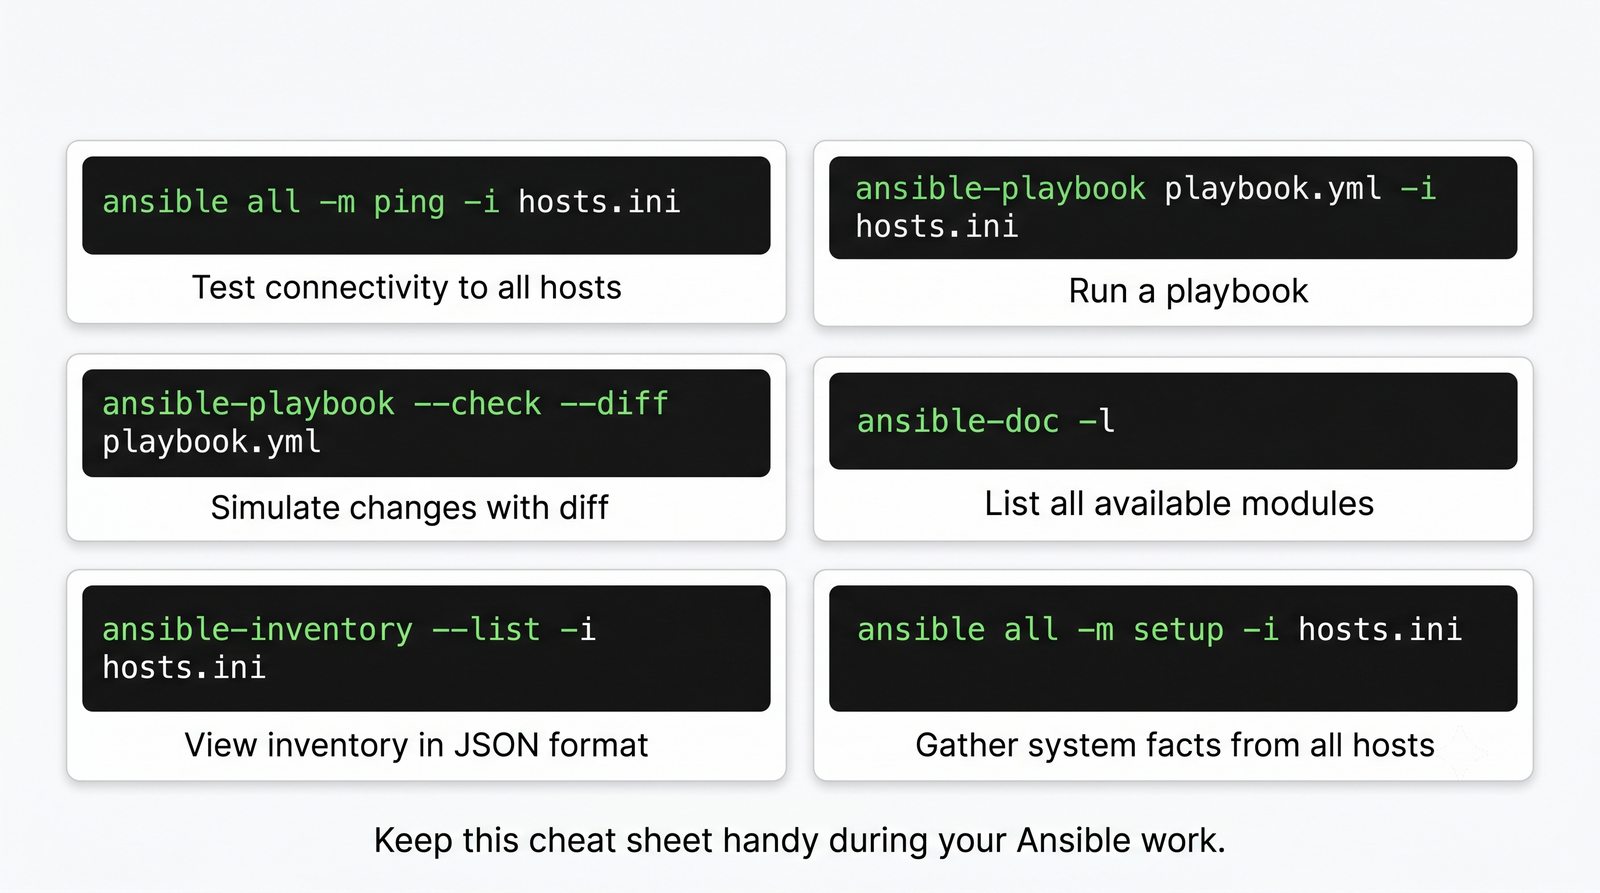
W ramach zajęć laboratoryjnych uczestnik przechodzi pełną ścieżkę wdrożeniową. Rozpoczyna od zestawienia węzła sterującego i konfiguracji bezpiecznej autoryzacji opartej na parach kluczy asymetrycznych Ed25519 lub RSA, poprzez weryfikację komunikacji z węzłami zarządzanymi za pomocą poleceń doraźnych (ad-hoc commands), aż po konstrukcję zaawansowanych playbooków. Scenariusze obejmują pełny cykl życia usługi sieciowej: instalację pakietów za pośrednictwem modułów menedżerów pakietów (apt, dnf), wdrażanie dynamicznie generowanych plików konfiguracyjnych przy użyciu silnika szablonów Jinja2, zarządzanie uprawnieniami i strukturą katalogów, bezpieczne zarządzanie kontami użytkowników oraz sterowanie demonami systemowymi za pomocą menedżera systemd.
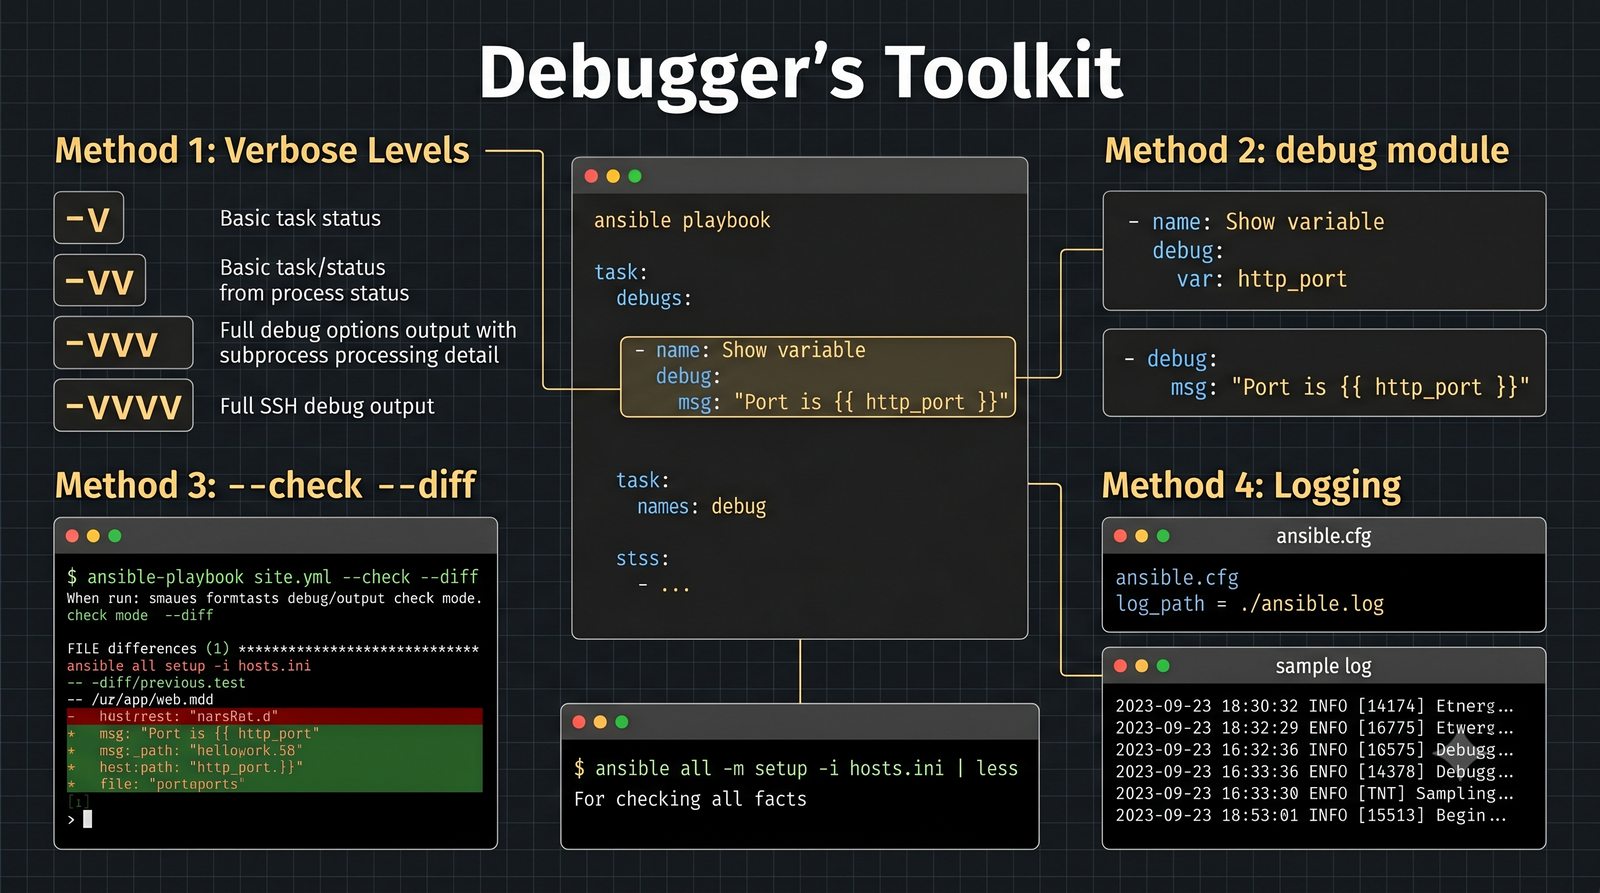
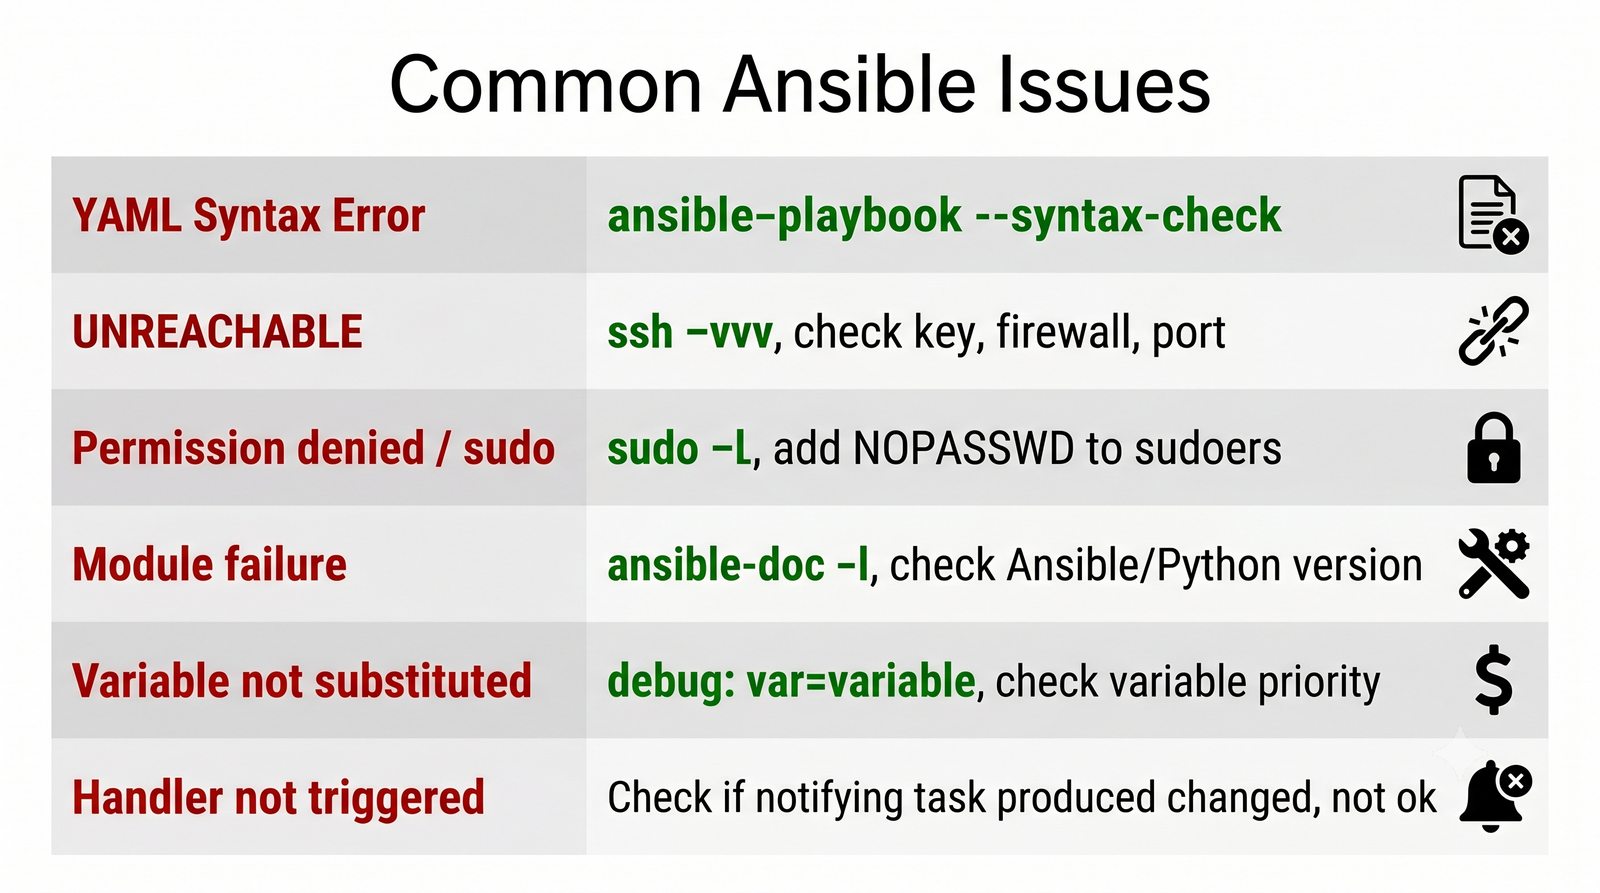
Szczególny akcent położono na wykształcenie nawyków bezpiecznej i metodycznej pracy. Uczestnik uczy się chronić wrażliwe dane uwierzytelniające (hasła, klucze prywatne, tokeny API) za pomocą mechanizmu Ansible Vault opartego na algorytmie kryptograficznym AES-256. Poznaje również zaawansowane metody debugowania i diagnostyki anomalii sieciowych oraz uprawnień sudo/become, co pozwala na bezawaryjną pracę na systemach o krytycznym znaczeniu dla ciągłości działania przedsiębiorstwa (mission-critical).
Wyjaśnienie skrótów i pojęć:
IaC (Infrastructure as Code) – paradygmat opisu infrastruktury kodem przetwarzanym automatycznie.
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Inwentarz (inventory) – wykaz hostów i grup zarządzanych przez Ansible.
Moduł – jednostka wykonawcza Ansible realizująca pojedynczą czynność.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
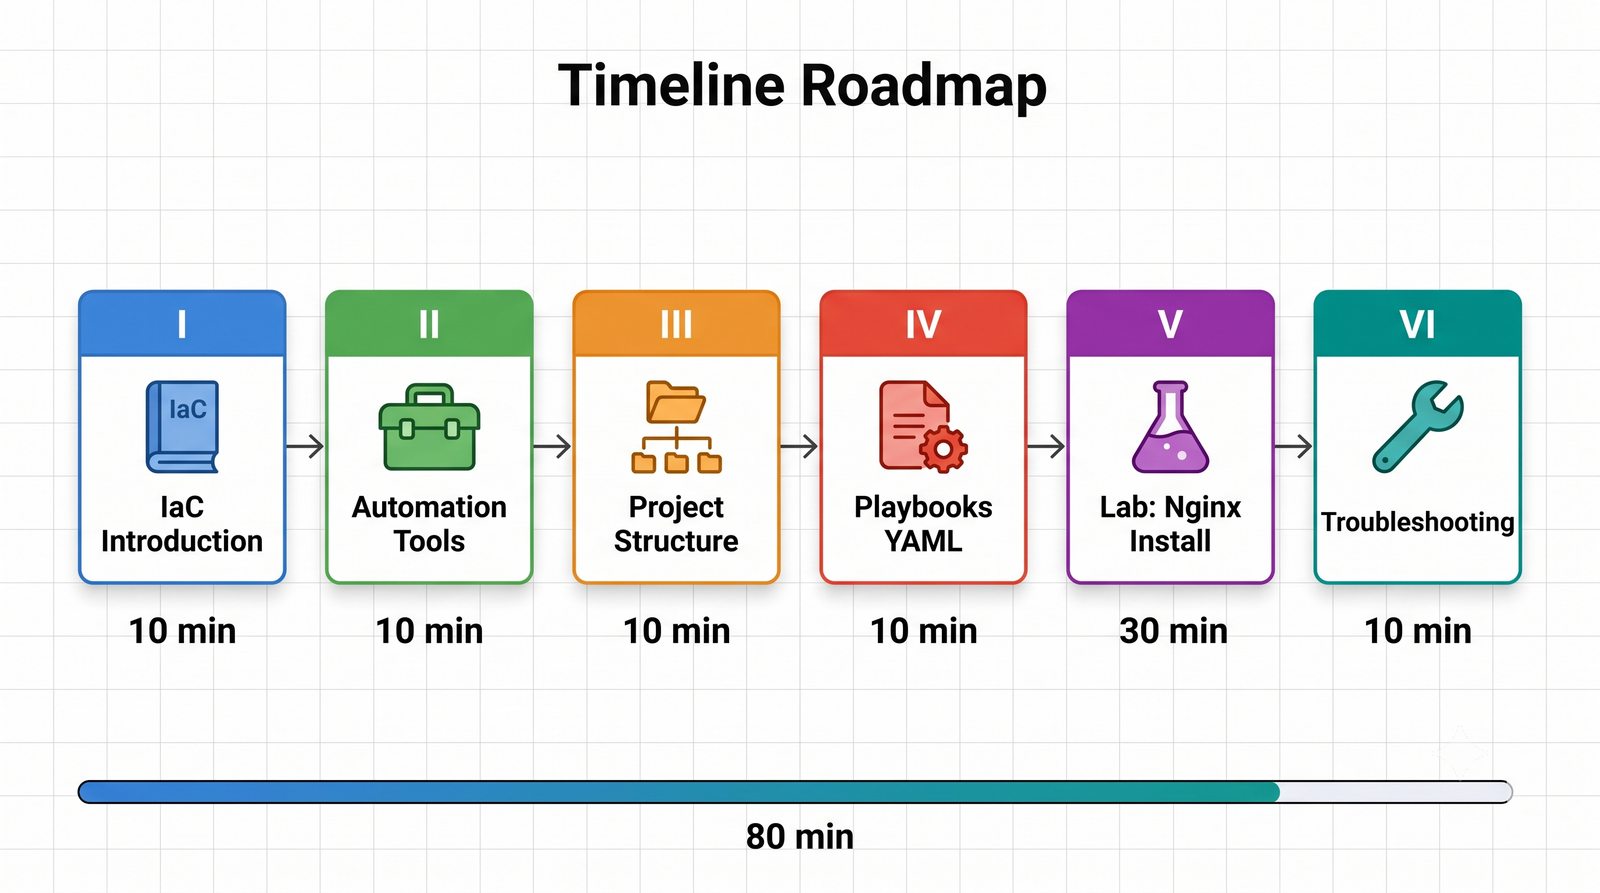
Harmonogram modułu został ułożony zgodnie z akademicką zasadą przechodzenia od fundamentów konceptualnych do wysoce wyspecjalizowanych zastosowań inżynierskich. Struktura prezentacji łączy rygor teoretyczny z pragmatyką codziennej pracy administratora sieci lokalnych i rozległych. Każdy blok tematyczny stanowi logiczną podbudowę pod kolejne zagadnienia, co pozwala słuchaczom bez wcześniejszego doświadczenia w programowaniu na płynne opanowanie języka definicji infrastruktury.
Pierwsze dwa bloki koncentrują się na zmianie paradygmatu myślenia: odejściu od procedur imperatywnych na rzecz deklaratywnych modeli stanu pożądanego oraz dogłębnej analizie technicznej mechanizmów transportowych. Wyjaśniamy, dlaczego brak konieczności utrzymywania dedykowanego demona agenta (w przeciwieństwie do architektur serwer-agent znanych z Puppet czy Chef) diametralnie obniża koszty operacyjne, eliminuje wektory ataków sieciowych i upraszcza wdrożenie w restrykcyjnych środowiskach korporacyjnych.
W częściach środkowej i warsztatowej uczestnicy zgłębiają techniczne detale ekosystemu Ansible: od matematycznej precyzji struktury YAML, przez hierarchię widoczności i precedensu zmiennych, aż po orkiestrację skomplikowanych wdrożeń wielomaszynowych. Finałowy moduł laboratoryjny oraz sekcja rozwiązywania problemów (Troubleshooting) dostarczają bezcennej wiedzy operacyjnej, pozwalającej na natychmiastowe zdiagnozowanie i usunięcie typowych usterek: błędów formatowania wcięć, problemów z kluczami hostów (Host Key Checking) czy konfliktów uprawnień podczas eskalacji uprawnień administracyjnych.
Wyjaśnienie skrótów i pojęć:
IaC (Infrastructure as Code) – paradygmat opisu infrastruktury kodem przetwarzanym automatycznie.
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Inwentarz (inventory) – wykaz hostów i grup zarządzanych przez Ansible.
Moduł – jednostka wykonawcza Ansible realizująca pojedynczą czynność.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
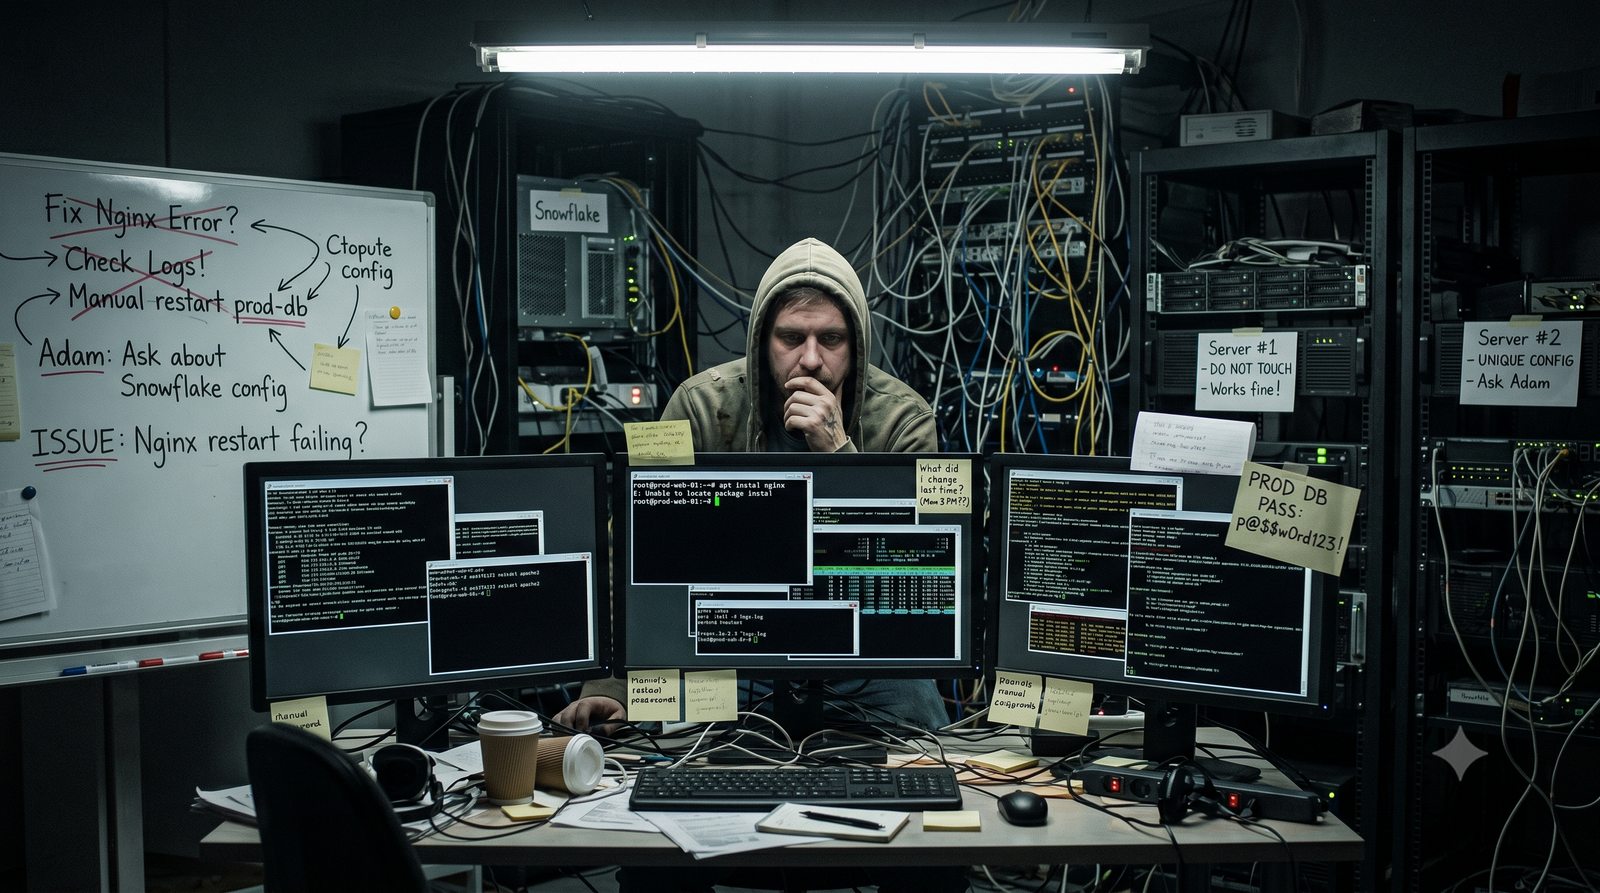
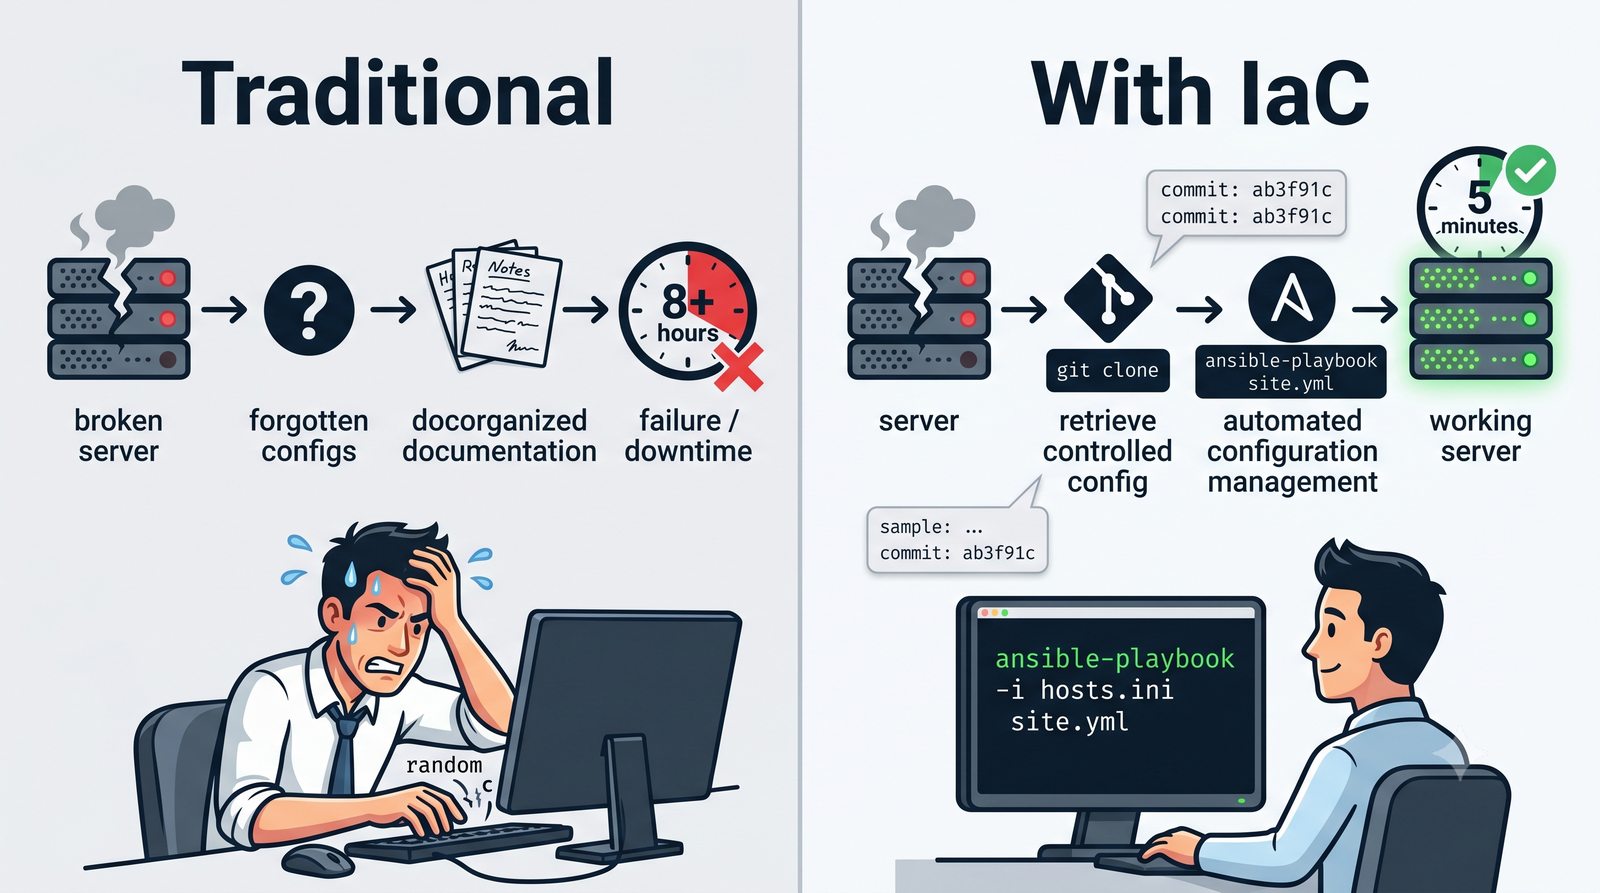
Przez dziesięciolecia dominującym modelem zarządzania infrastrukturą IT była administracja ręczna, określana potocznie jako rzemieślnicza. W modelu tym serwer traktowany był jak unikalny obiekt (pets vs. cattle) – administrator osobiście logował się na każdą maszynę, instalował oprogramowanie z repozytoriów, ręcznie dostosowywał pliki w katalogu /etc, manipulował regułami zapory sieciowej i restartował demony. Choć podejście to było wystarczające w erze pojedynczych maszyn fizycznych, w nowoczesnych środowiskach zwirtualizowanych i chmurowych stanowi ono źródło krytycznego długu technologicznego i bezpośrednie zagrożenie dla ciągłości działania biznesu.
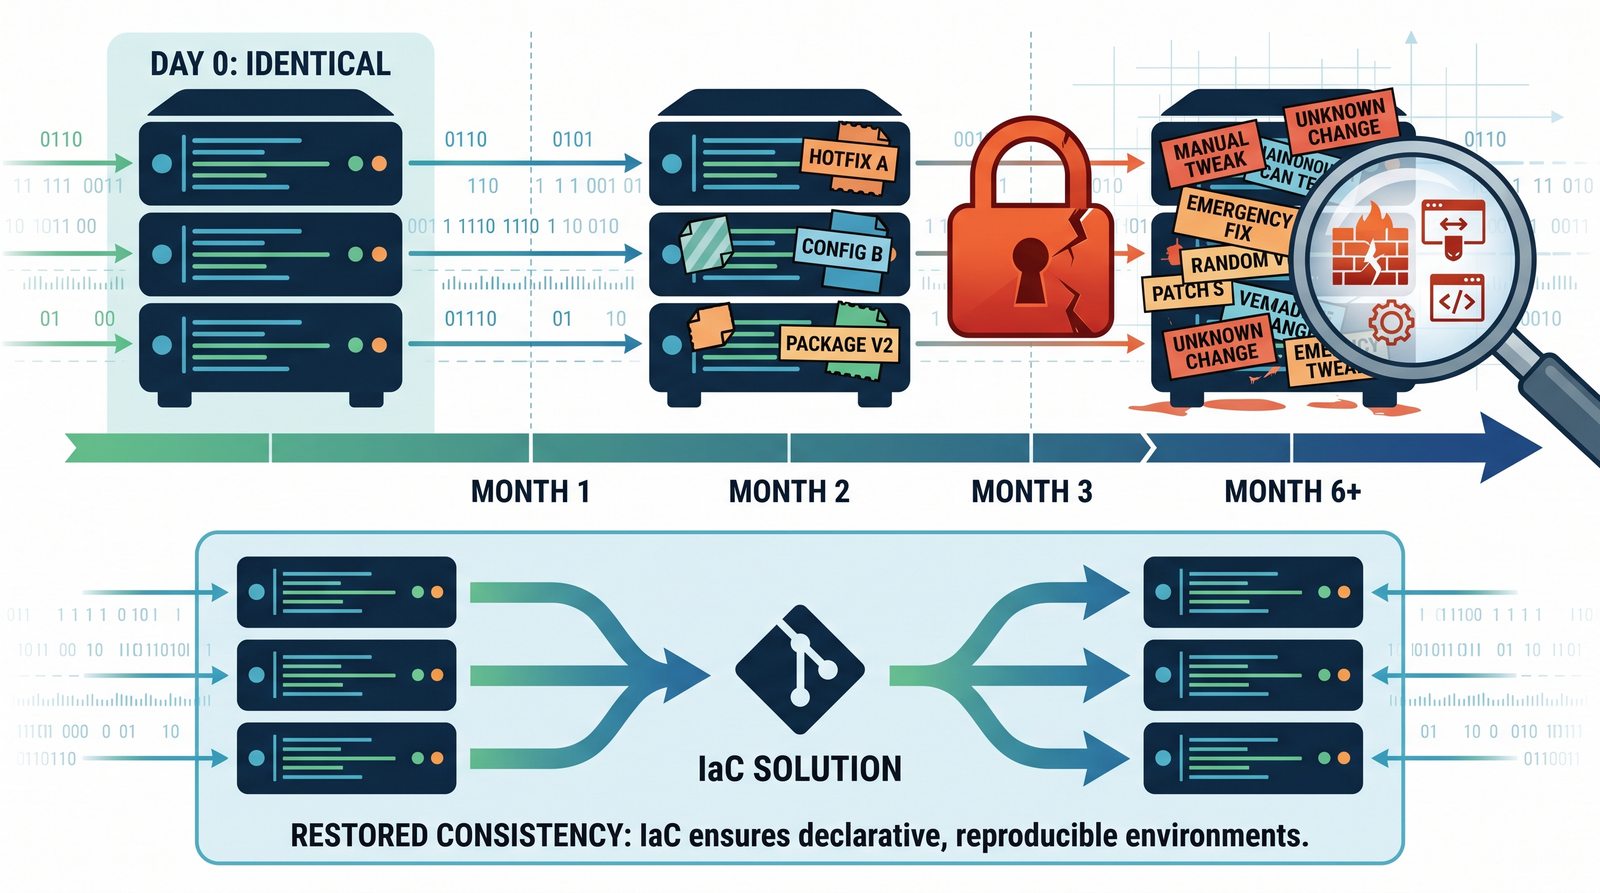
Jednym z najpoważniejszych problemów wynikających z ręcznej administracji jest dryf konfiguracji (Configuration Drift). Powstaje on wtedy, gdy administratorzy – często działając pod presją czasu podczas incydentów awaryjnych – wprowadzają drobne, doraźne zmiany bezpośrednio na wybranych serwerach produkcyjnych. Zmiany te rzadko trafiają do dokumentacji technicznej, a jeszcze rzadziej są replikowane na maszyny zapasowe lub środowiska testowe. W efekcie środowisko stagingowe przestaje odzwierciedlać środowisko produkcyjne, co sprawia, że aktualizacje testowane na maszynach laboratoryjnych nieprzewidywalnie zawodzą na produkcji.
Z punktu widzenia bezpieczeństwa teleinformatycznego ręczna administracja uniemożliwia rzetelny audyt zgodności z normami bezpieczeństwa. Gdy system nie jest zdefiniowany w formie kodu, weryfikacja czy wszystkie serwery posiadają zablokowane logowanie hasłem na konto root, włączone bezpieczne szyfry TLS oraz jednolicie skonfigurowane mechanizmy kontroli dostępu wymaga żmudnej, czasochłonnej inspekcji każdej maszyny z osobna. Automatyzacja z wykorzystaniem IaC eliminuje ten problem u źródła, zastępując subiektywne działania ludzkie deterministycznym kodem.
Wyjaśnienie skrótów i pojęć:
IaC (Infrastructure as Code) – paradygmat opisu infrastruktury kodem przetwarzanym automatycznie.
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Inwentarz (inventory) – wykaz hostów i grup zarządzanych przez Ansible.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
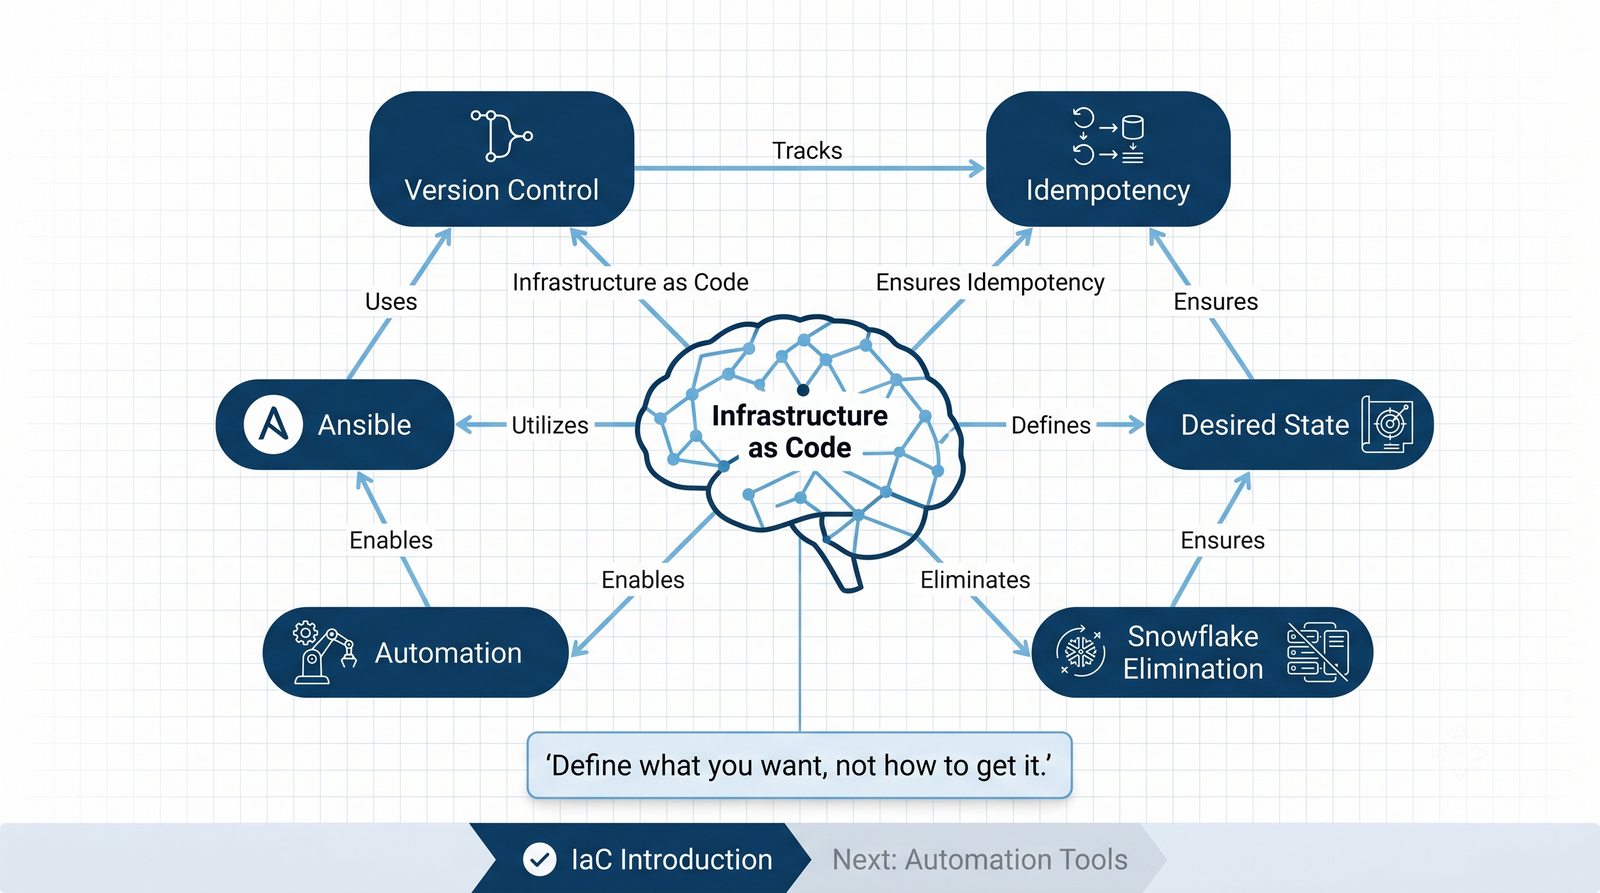
Pojęcie snowflake server (serwer-płatek śniegu) zostało spopularyzowane przez Martina Fowlera w kontekście wzorców architektury systemów informatycznych. Analogia do płatka śniegu jest uderzająca: w przyrodzie każdy płatek śniegu pod mikroskopem posiada unikalny, niepowtarzalny kształt kryształu. W inżynierii systemowej ta unikalność jest jednak zjawiskiem skrajnie patologicznym. Snowflake server to maszyna, która w wyniku wielomiesięcznej lub wieloletniej eksploatacji stała się środowiskiem całkowicie jednostkowym – żaden człowiek w organizacji nie jest w stanie precyzyjnie wskazać, jakie biblioteki, zmienne środowiskowe, nieudokumentowane moduły jądra czy modyfikacje uprawnień decydują o tym, że uruchomiona na niej aplikacja nadal działa.
W środowiskach obciążonych obecnością serwerów-płatków śniegu występuje zjawisko paraliżu operacyjnego. Administratorzy zaczynają traktować maszynę jak relikwię: odraczają w nieskończoność niezbędne aktualizacje zabezpieczeń jądra i bibliotek OpenSSL, unikają restartowania demonów systemowych, a każdy planowany restart sprzętowy budzi obawy o to, czy usługa podniesie się w oczekiwanym stanie. Gdy twardy dysk lub płyta główna takiego serwera ulegnie fizycznej awarii, zespół staje w obliczu katastrofy – rekonstrukcja systemu z kopii zapasowych jest długotrwała, pełna prób i błędów, a często kończy się wielogodzinnym przestojem usług o kluczowym znaczeniu biznesowym.
Podejście Infrastructure as Code całkowicie unieszkodliwia to zagrożenie poprzez wdrożenie paradygmatu bydła zamiast domowych pupili (Cattle, not Pets). Serwer przestaje być niezastąpionym, pieczołowicie pielęgnowanym obiektem. Jeżeli cała jego specyfikacja – od układu partycji i konfiguracji sieciowej po wdrożenie aplikacji i kont użytkowników – jest w 100% opisana w kodzie Ansible i zdeponowana w systemie Git, każdą maszynę można w dowolnym momencie zniszczyć i w ciągu kilku minut powołać jej perfekcyjną, identyczną kopię na zupełnie nowym węźle obliczeniowym.
Wyjaśnienie skrótów i pojęć:
IaC (Infrastructure as Code) – paradygmat opisu infrastruktury kodem przetwarzanym automatycznie.
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Moduł – jednostka wykonawcza Ansible realizująca pojedynczą czynność.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
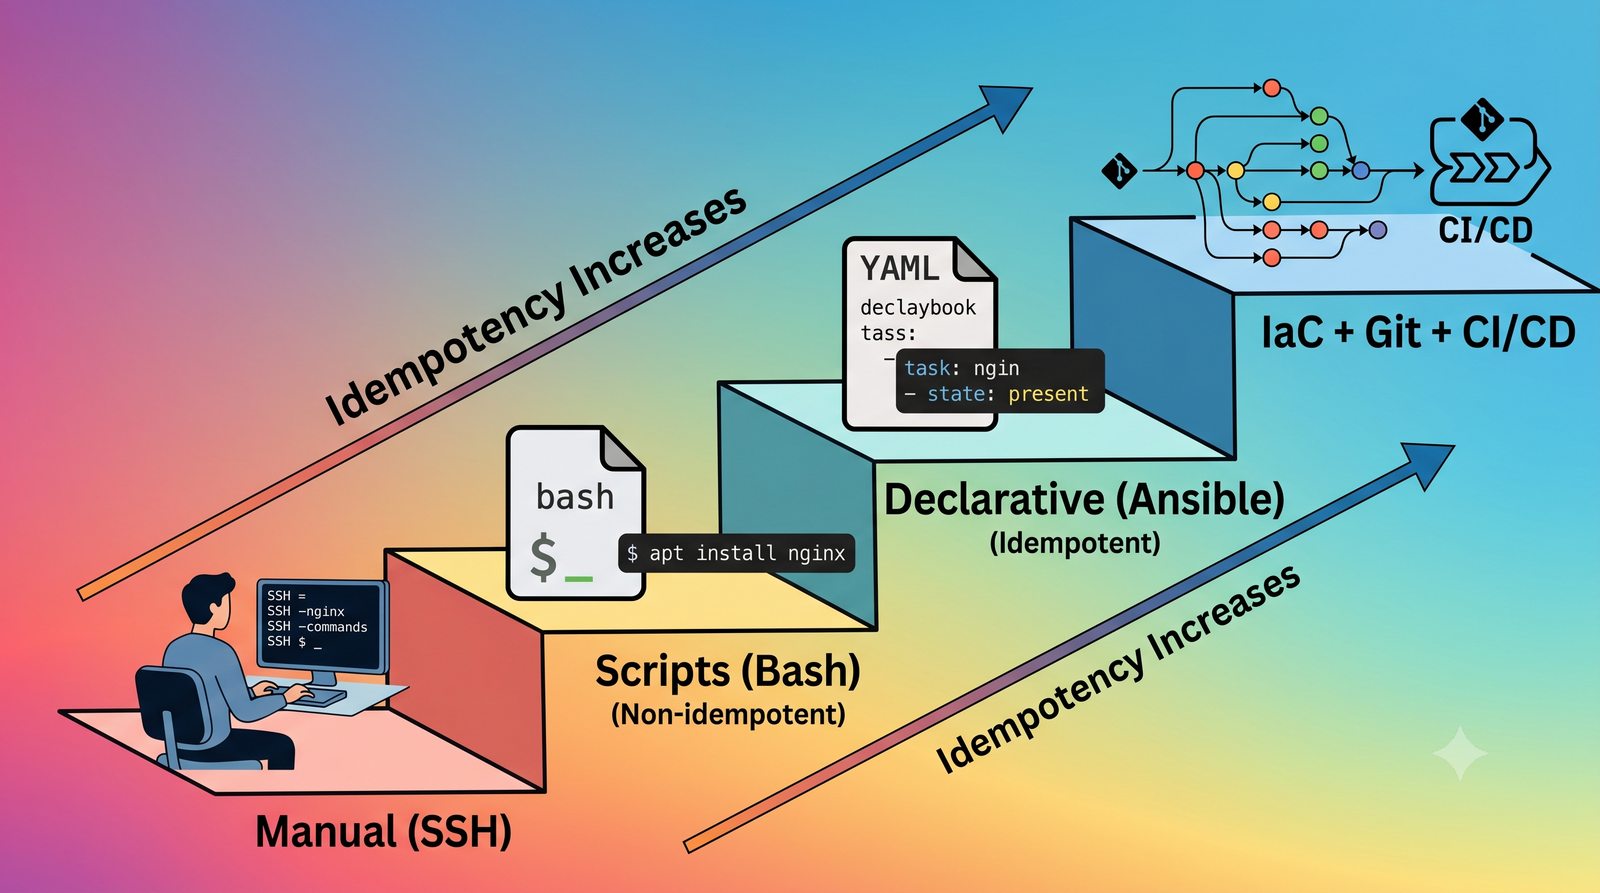
Ewolucja zarządzania konfiguracją w infrastrukturze IT odzwierciedla ogólny rozwój inżynierii oprogramowania: przejście od rzemieślniczego, chaotycznego kodowania do ustrukturyzowanych, w pełni powtarzalnych procesów przemysłowych. W Fazie 1 administrator był jedynym depozytariuszem wiedzy o systemie. Gdy odchodził z przedsiębiorstwa, infrastruktura pozostawała w stanie zawieszenia, a każda próba modyfikacji groziła niespodziewanymi awariami. W Fazie 2 podjęto pierwsze próby automatyzacji za pomocą skryptów powłoki Bash lub języka Perl. Choć skrypty te pozwalały na szybsze wdrażanie systemów, ich główną wadą była imperatywność i brak wbudowanej odporności na błędy: polecenie mkdir /opt/app zawieszało działanie skryptu z błędem przy powtórnym uruchomieniu, chyba że programista dodał ręczne warunki sprawdzające [ ! -d /opt/app ]. W rezultacie skrypty imperatywne stawały się nieczytelnymi labiryntami instrukcji warunkowych.
Przełomem stała się Faza 3, czyli narodziny systemów zarządzania konfiguracją zorientowanych na stan pożądany. W narzędziach takich jak Ansible administrator całkowicie uwalnia się od programowania algorytmicznego w powłoce. Zamiast pisać procedury sprawdzające stan obecny, administrator definiuje deklarację w formacie YAML: pakiet nginx ma posiadać stan present, a plik konfiguracyjny ma pochodzić z określonego szablonu. Całą logikę badania różnic, wyznaczania niezbędnych kroków i ich bezpiecznego aplikowania przejmuje silnik modułów Ansible napisany w języku Python.
Faza 4 to współczesny standard inżynieryjny, określany często mianem GitOps. Infrastruktura jest traktowana z taką samą dyscypliną jak kod źródłowy aplikacji produkcyjnych. Repozytorium Git staje się jedynym źródłem prawdy (Single Source of Truth). Każda modyfikacja infrastruktury – dodanie nowego serwera, modyfikacja reguły zapory czy zmiana portu nasłuchiwania – wymaga utworzenia gałęzi w systemie Git, przejścia testów linterów (ansible-lint, yamllint), uzyskania akceptacji w procesie Code Review i zautomatyzowanego wdrożenia przez agenta CI/CD (np. GitLab CI, GitHub Actions lub Jenkins). Zapewnia to 100% rozliczalności i natychmiastową zdolność do wycofania nieudanych zmian.
Wyjaśnienie skrótów i pojęć:
IaC (Infrastructure as Code) – paradygmat opisu infrastruktury kodem przetwarzanym automatycznie.
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Moduł – jednostka wykonawcza Ansible realizująca pojedynczą czynność.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
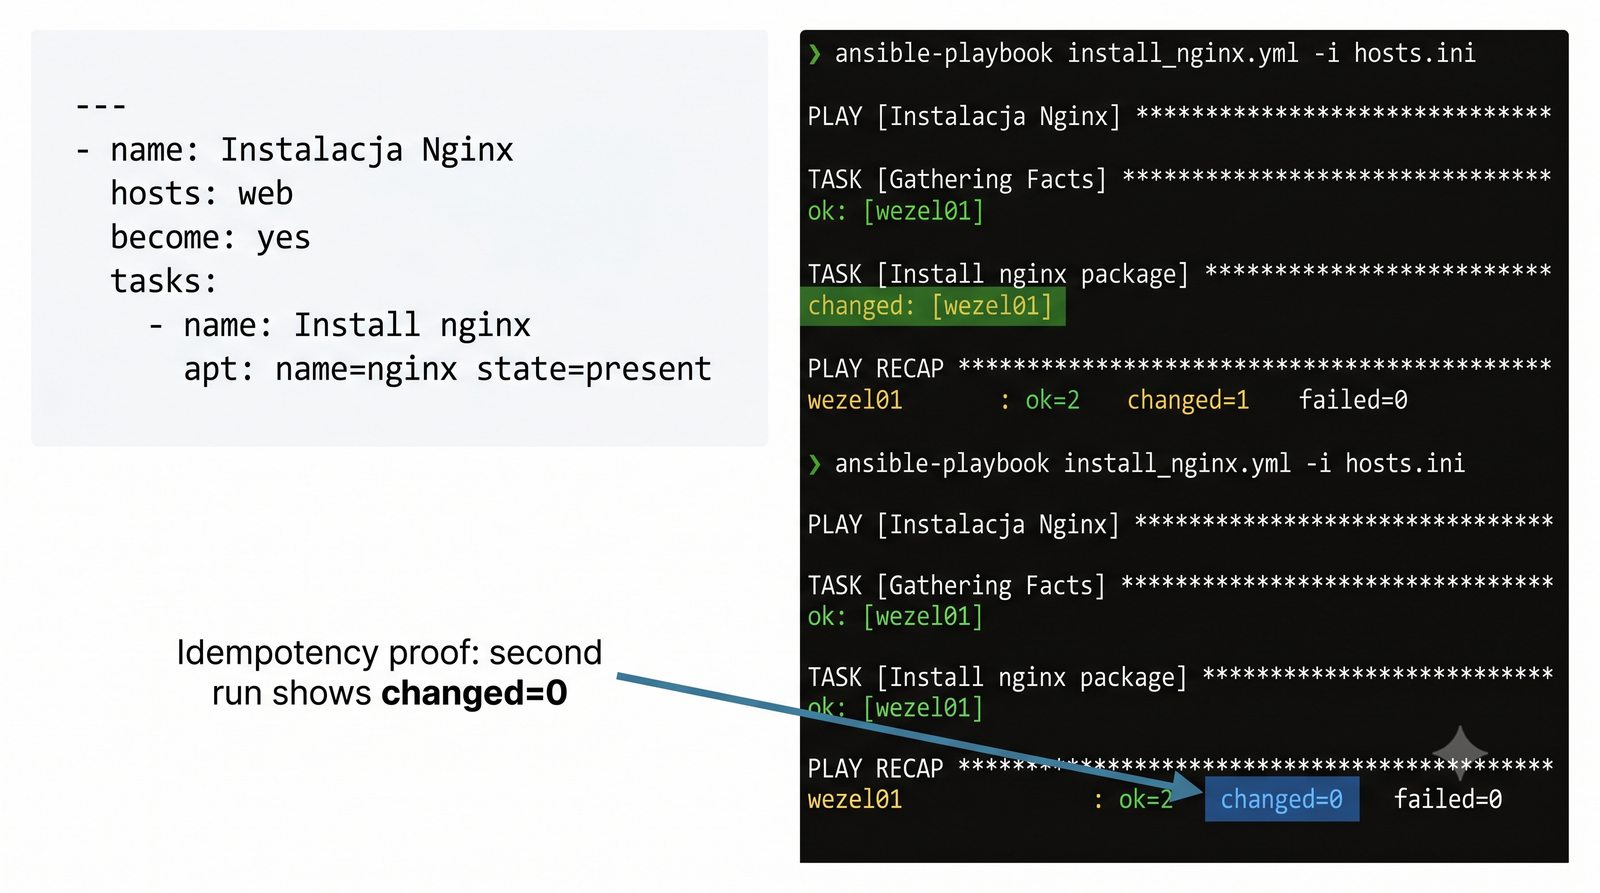
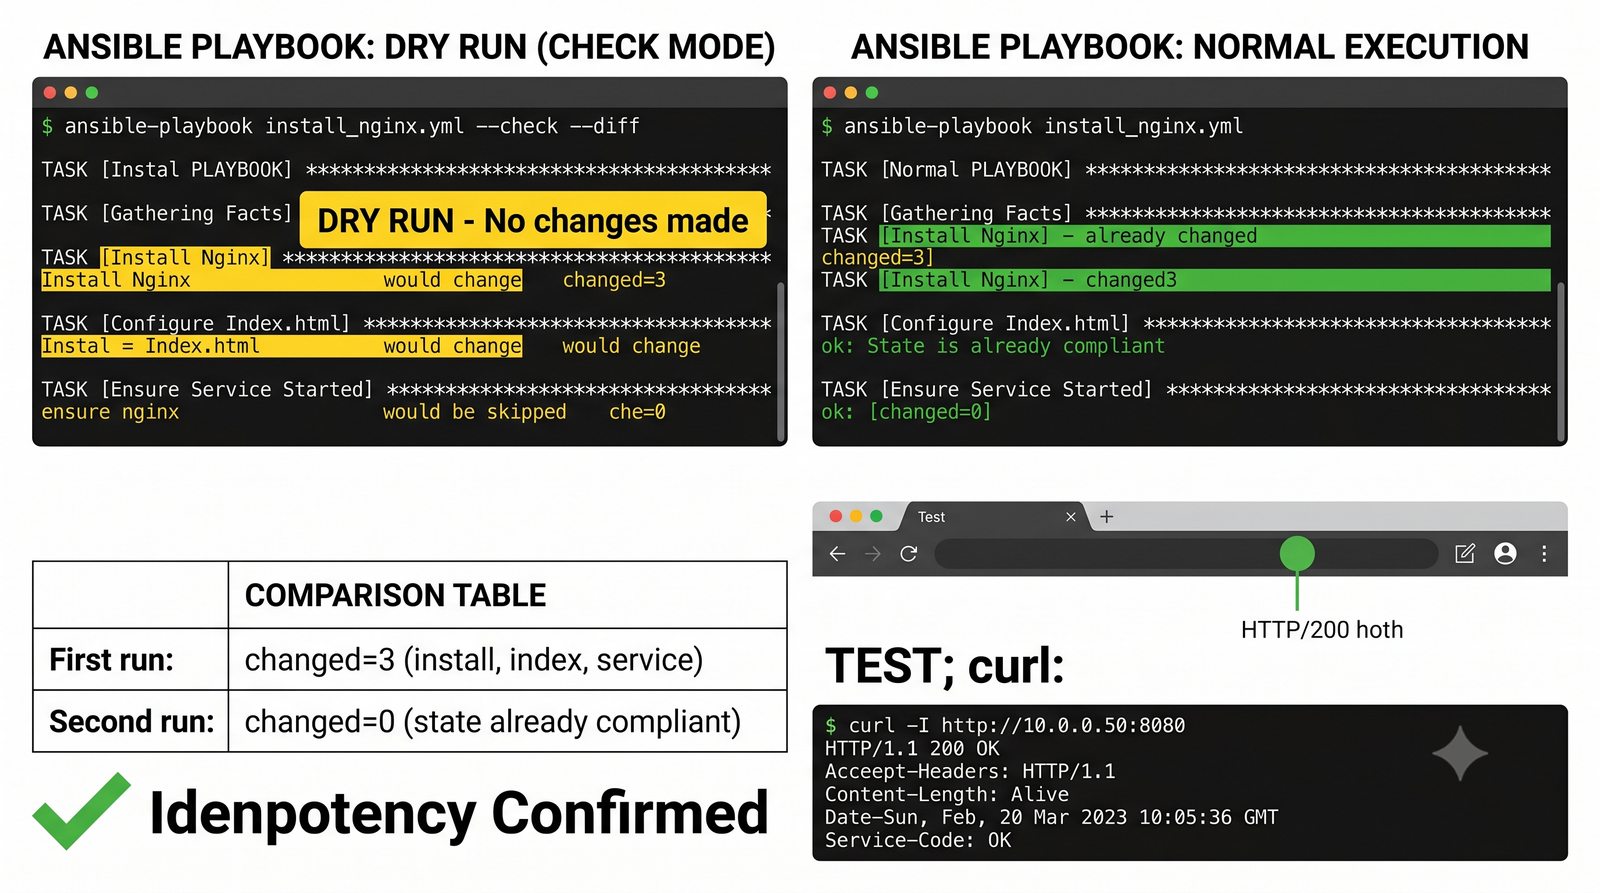
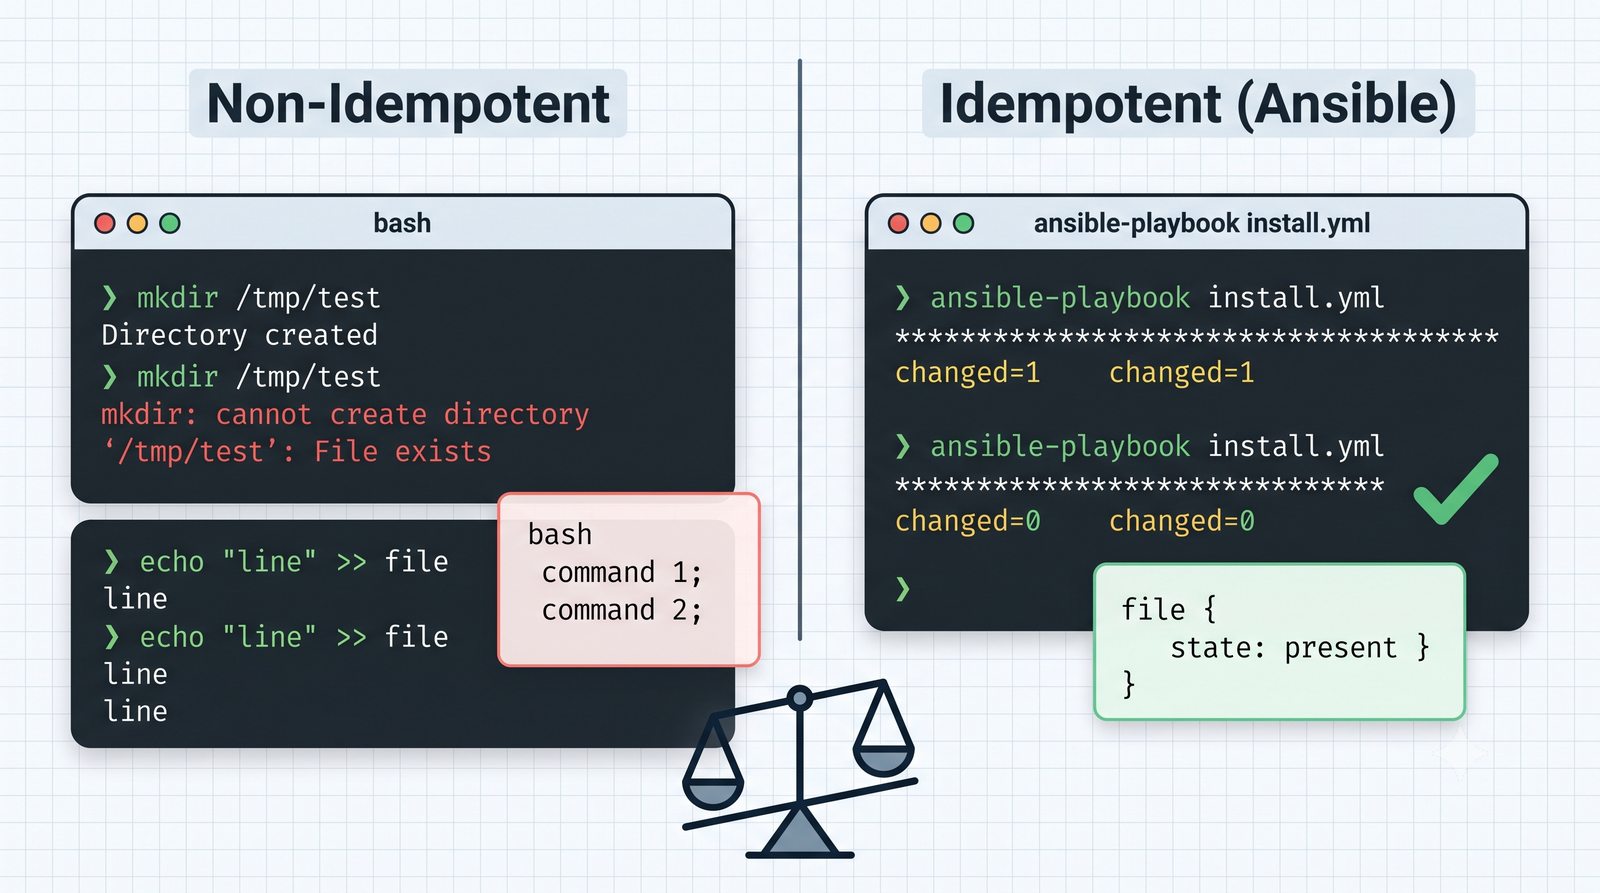
f(f(x)) = f(x).mkdir /tmp/app – ponowne uruchomienie kończy się kodem błędu (katalog istnieje).echo 'alias ll="ls -la"' >> ~/.bashrc – każde uruchomienie dopisuje kolejną, zduplikowaną linię.iptables -A INPUT -p tcp --dport 80 -j ACCEPT – tworzy zduplikowane reguły filtrujące w pamięci jądra.ok (brak konieczności zmian, stan zgodny), status changed (wykonano niezbędną modyfikację stanu), status failed (błąd krytyczny).Idempotentność jest najważniejszym fundamentem teoretycznym i praktycznym, na którym opiera się koncepcja Infrastructure as Code. Pojęcie to wywodzi się z matematyki i informatyki teoretycznej, gdzie oznacza funkcję dającą identyczny wynik niezależnie od liczby jej złożeń z samą sobą. W inżynierii systemów operacyjnych oznacza to, że wykonanie playbooka na serwerze raz, dziesięć razy czy tysiąc razy doprowadzi maszynę do dokładnie tego samego, pożądanego stanu, nie wywołując żadnych nieprzewidzianych perturbacji ani powielania konfiguracji.
Dla kontrastu rozważmy typowe polecenia administracyjne w powłoce systemowej. Polecenie dodania wpisu do pliku: echo 'nameserver 1.1.1.1' >> /etc/resolv.conf uruchamiane w pętli każdego dnia doprowadzi po miesiącu do powstania pliku z trzydziestoma identycznymi wierszami, co może sparaliżować lokalny mechanizm rozwiązywania nazw. W Ansible zadanie to realizuje moduł lineinfile, który przed zapisem przeszukuje plik za pomocą wyrażeń regularnych: jeśli linia już istnieje w pliku docelowym, moduł zwraca stan ok i nie modyfikuje pliku; jeśli jej brak – dopisuje ją i zgłasza stan changed.
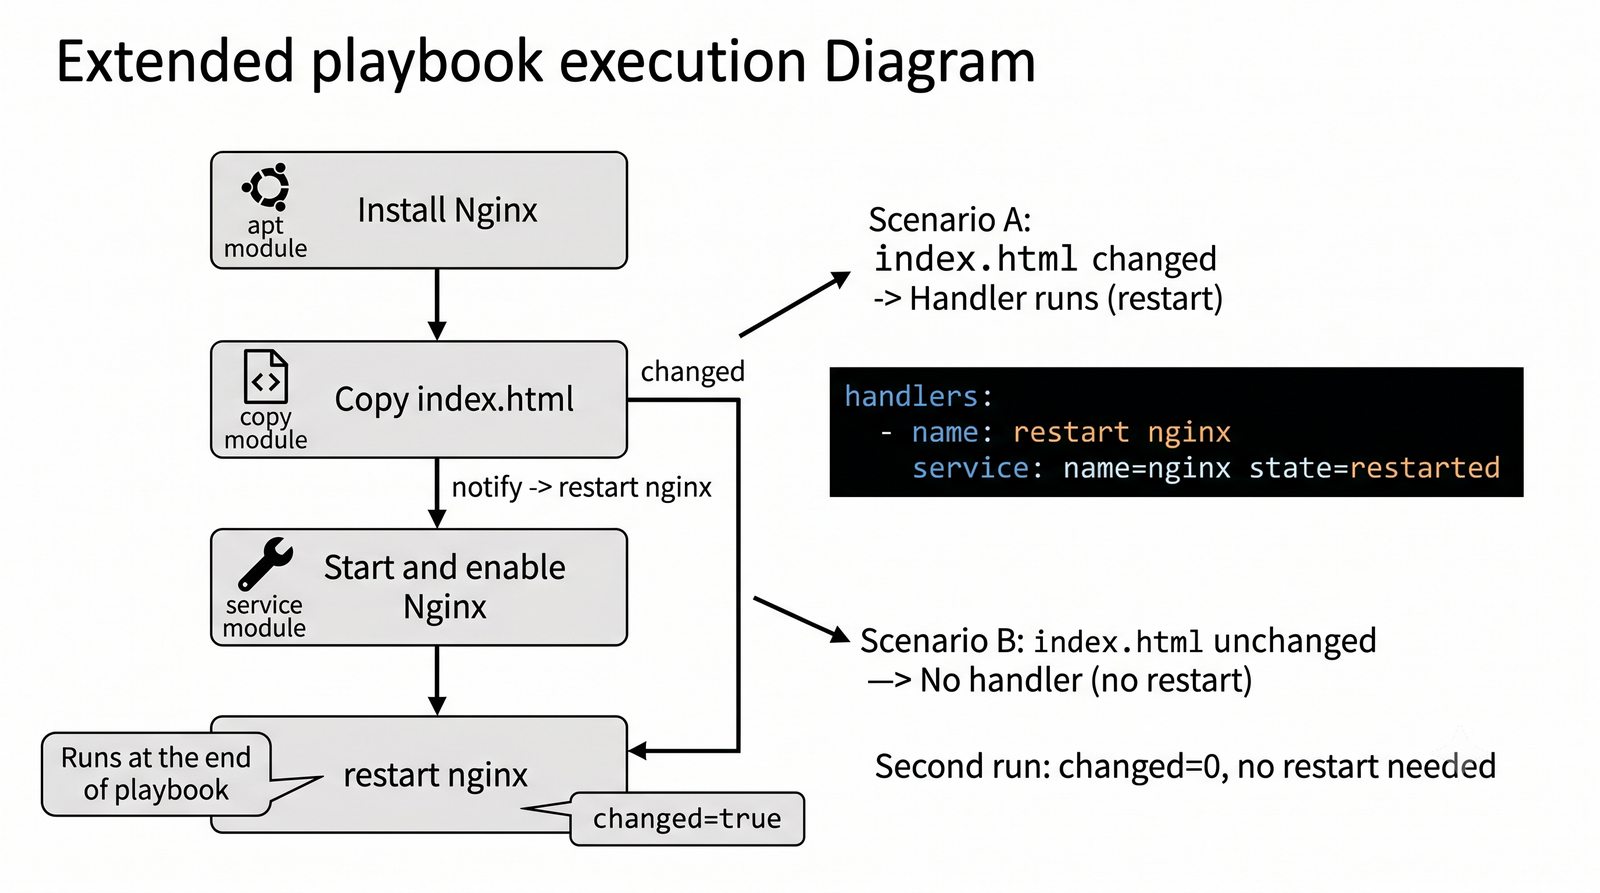
Podobny determinizm wykazuje moduł copy oraz moduł template. Zamiast bezwarunkowo nadpisywać plik na węźle zarządzanym, Ansible najpierw oblicza kryptograficzną sumę kontrolną (zwykle SHA1 lub SHA256) pliku na węźle sterującym oraz na węźle docelowym. Jeśli sumy kontrolne są identyczne, transmisja danych przez sieć jest całkowicie pomijana, co oszczędza pasmo sieciowe, zasoby wejścia/wyjścia (I/O) i chroni plik przed niepotrzebną modyfikacją znacznika czasu dostępu (mtime). Idempotentność umożliwia zatem stosowanie playbooków w roli narzędzia do ciągłego audytu zgodności (Compliance as Code) – administrator może uruchamiać playbooki co godzinę, mając pewność, że naprawią one ewentualne ręczne modyfikacje użytkowników, a przy poprawnym stanie systemu nie spowodują żadnych przerw w działaniu usług.
Wyjaśnienie skrótów i pojęć:
IaC (Infrastructure as Code) – paradygmat opisu infrastruktury kodem przetwarzanym automatycznie.
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Moduł – jednostka wykonawcza Ansible realizująca pojedynczą czynność.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
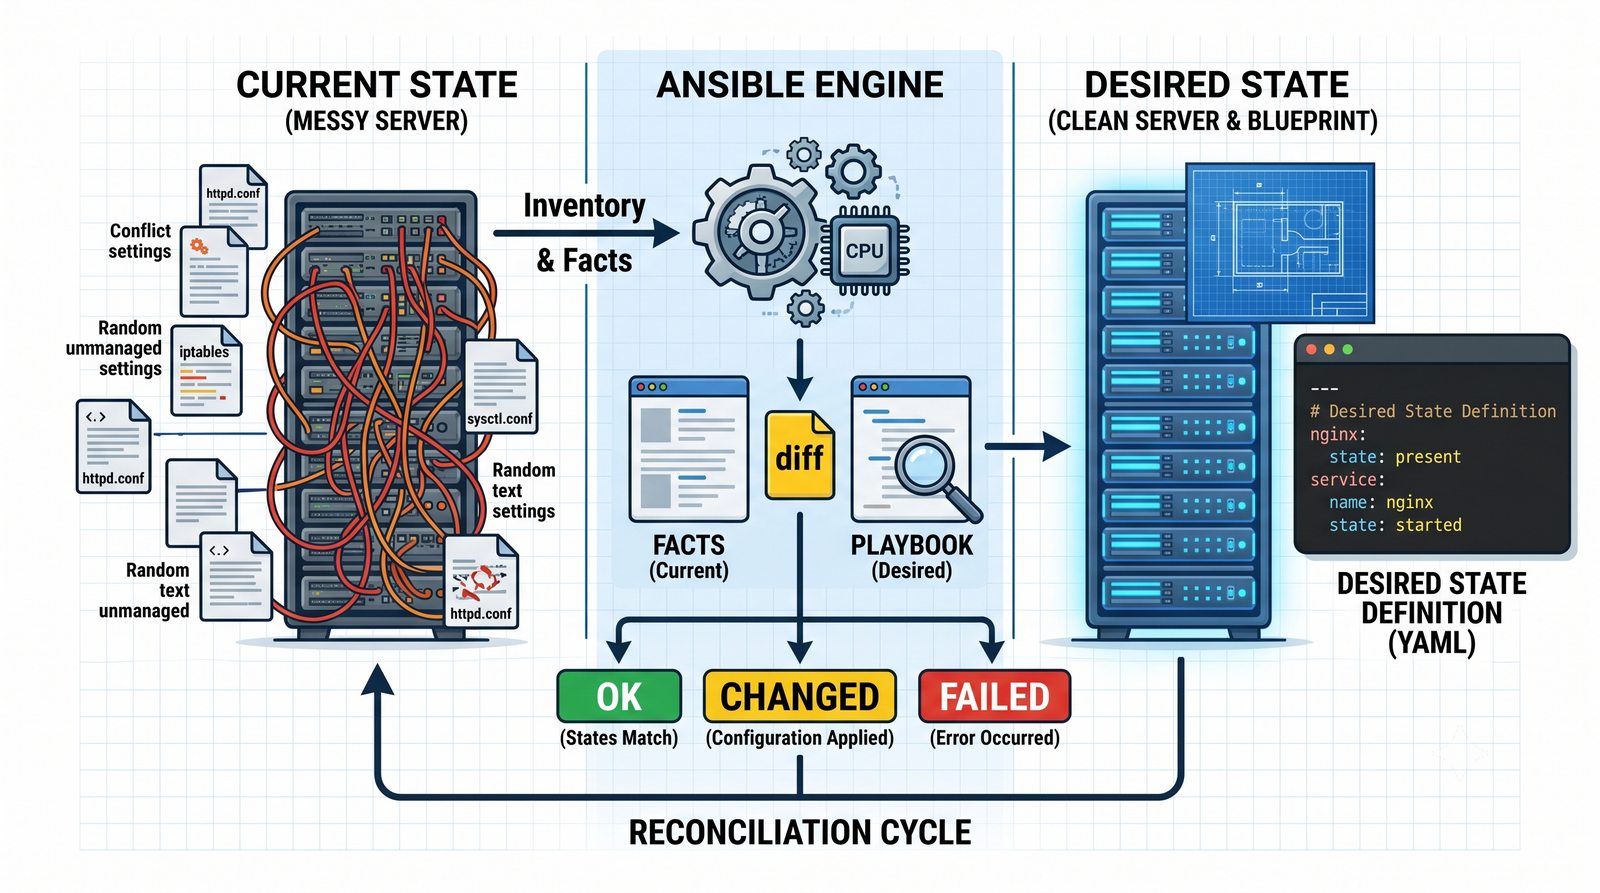
ok – stan rzeczywisty węzła był w 100% zgodny ze stanem zadeklarowanym; brak interwencji.changed – wykryto rozbieżność i pomyślnie zmodyfikowano zasób w celu uzyskania stanu pożądanego.failed – wystąpił błąd uniemożliwiający osiągnięcie stanu (np. brak łączności z repozytorium, konflikt uprawnień).Koncepcja pożądanego stanu (Desired State Configuration) stanowi sedno myślenia deklaratywnego w inżynierii systemowej. W tradycyjnym programowaniu imperatywnym programista lub administrator musi przewidzieć każdy możliwy stan początkowy maszyny: czy pakiet jest już zainstalowany w odpowiedniej wersji, czy usługa działa pod właściwym numerem PID, czy port sieciowy nie jest zablokowany i czy katalog nadrzędny istnieje z prawidłowymi uprawnieniami POSIX. Wymaga to konstruowania skomplikowanych drzew decyzyjnych i setek linijek kodu defensywnego.
W modelu deklaratywnym Ansible cała ta złożoność zostaje zepchnięta na poziom modułów dostarczanych przez społeczność i inżynierów Red Hat. Administrator w pliku playbooka YAML formułuje jedynie twierdzenia o stanie docelowym: usługa nginx ma mieć stan started oraz enabled. W trakcie przetwarzania zadania moduł ansible.builtin.systemd łączy się z magistralą D-Bus lub wywołuje komendę systemctl is-active. Jeśli usługa jest już aktywna i włączona do autostartu, moduł natychmiast raportuje sukces bez wykonywania żadnych akcji (stan ok). Jeśli demon jest zatrzymany, moduł uruchamia go i raportuje stan changed. Jeśli natomiast konfiguracja demona zawiera błędy uniemożliwiające start, zgłaszany jest stan failed z pełnym zrzutem diagnostycznym z journalctl.
Zdolność systemu do samoczynnego dążenia do stanu zadeklarowanego nosi w literaturze inżynierskiej nazwę konwergencji (convergence). Sprawia ona, że playbooki stają się żywą, weryfikowalną dokumentacją techniczną środowiska. Zamiast nieaktualnych instrukcji w formacie PDF lub na stronach wiki, administratorzy posługują się czytelnym kodem źródłowym, który precyzyjnie opisuje każdy aspekt architektury produkcyjnej.
Wyjaśnienie skrótów i pojęć:
IaC (Infrastructure as Code) – paradygmat opisu infrastruktury kodem przetwarzanym automatycznie.
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Moduł – jednostka wykonawcza Ansible realizująca pojedynczą czynność.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
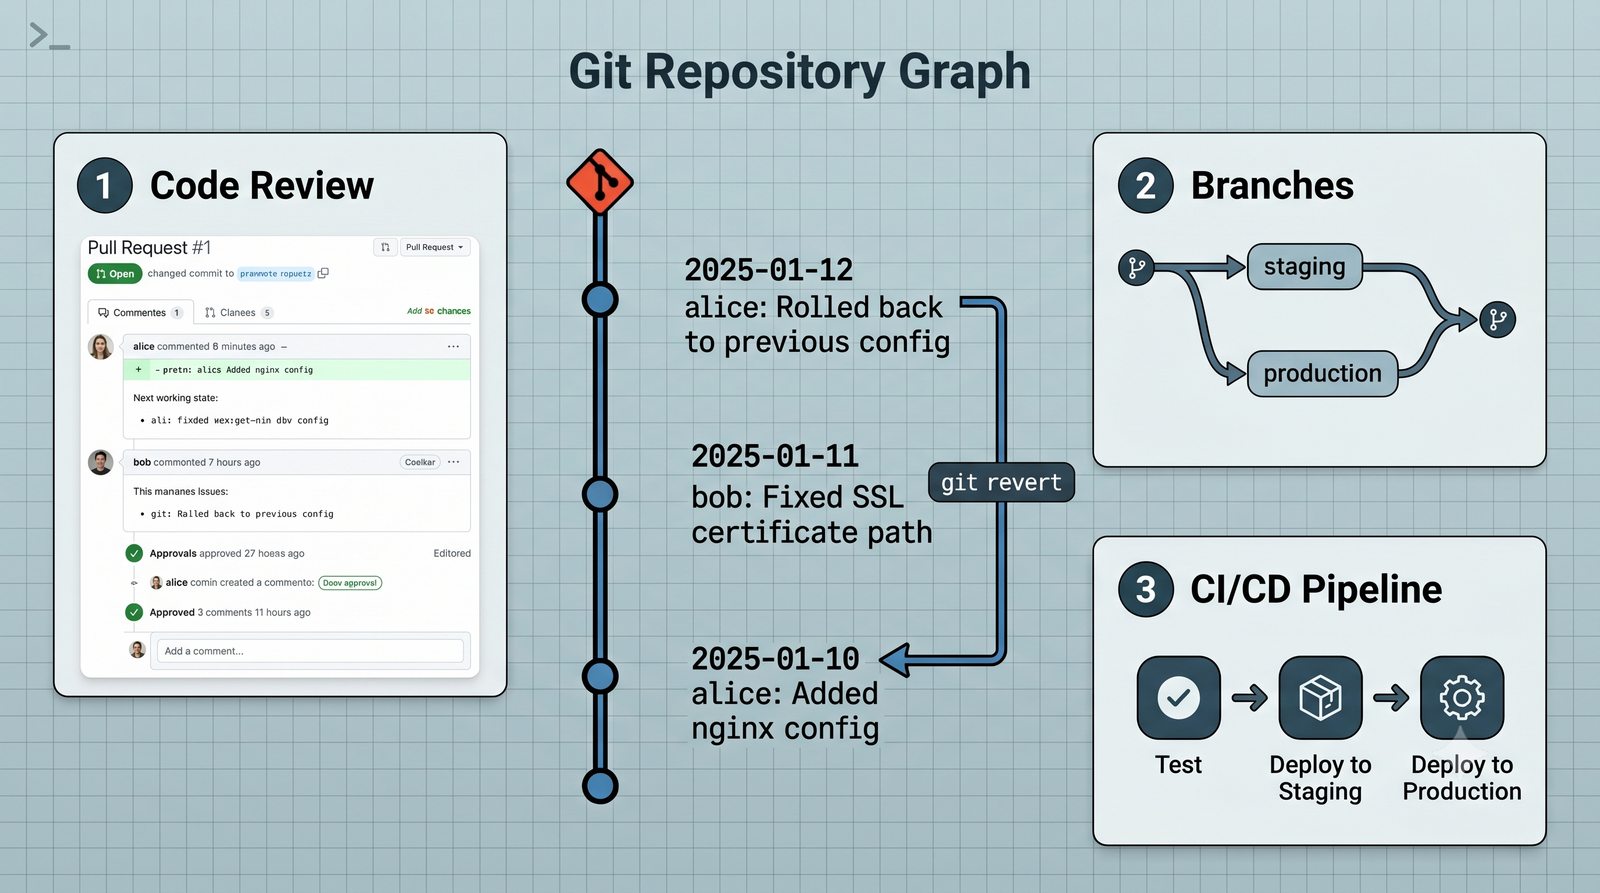
git revert przywraca poprzednią, stabilną wersję konfiguracji w ułamku sekundy.Wdrożenie systemu kontroli wersji Git jako nadrzędnego repozytorium kodu infrastruktury jest fundamentalnym warunkiem sukcesu wdrożenia paradygmatu IaC. W tradycyjnym środowisku administratorzy modyfikowali pliki bezpośrednio na serwerach produkcyjnych, nierzadko tworząc kopie zapasowe w rodzaju nginx.conf.bak, nginx.conf.old2 czy nginx.conf_2024_03_15_kopia. Taki sposób pracy uniemożliwia jakąkolwiek koordynację prac w zespole, prowadzi do bezpowrotnej utraty historii modyfikacji i uniemożliwia rzetelną analizę przyczyn źródłowych (Root Cause Analysis) w trakcie badania awarii.
W modelu GitOps repozytorium Git staje się jedynym źródłem prawdy (Single Source of Truth) dla całej infrastruktury. Żaden inżynier nie posiada uprawnień do wprowadzania ręcznych zmian na serwerach produkcyjnych przez SSH. Każda modyfikacja – od dodania nowego rekordu wirtualnego hosta po modyfikację parametrów pamięci w bazie danych – musi zostać zarejestrowana w formie commita na gałęzi roboczej. Narzędzia takie jak GitHub, GitLab czy Gitea umożliwiają skonfigurowanie reguł ochrony gałęzi (Branch Protection Rules), które uniemożliwiają bezpośredni push do gałęzi głównej main bez uzyskania akceptacji w procesie Pull Request / Merge Request.
Co więcej, integracja Gita z potokami CI/CD wprowadza zautomatyzowane bramki jakościowe (Quality Gates). Przed dopuszczeniem kodu do wdrożenia zautomatyzowane potoki uruchamiają analizatory statyczne (yamllint badający poprawność struktury spacji i tabulatorów oraz ansible-lint wykrywający naruszenia dobrych praktyk i przestarzałe konstrukcje językowe). Dopiero po zaliczeniu wszystkich testów kod może zostać automatycznie wdrożony na węzły produkcyjne za pośrednictwem dedykowanego serwera orkiestracji (np. AWX, Ansible Automation Platform czy potoków GitLab Runner).
Wyjaśnienie skrótów i pojęć:
IaC (Infrastructure as Code) – paradygmat opisu infrastruktury kodem przetwarzanym automatycznie.
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Inwentarz (inventory) – wykaz hostów i grup zarządzanych przez Ansible.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
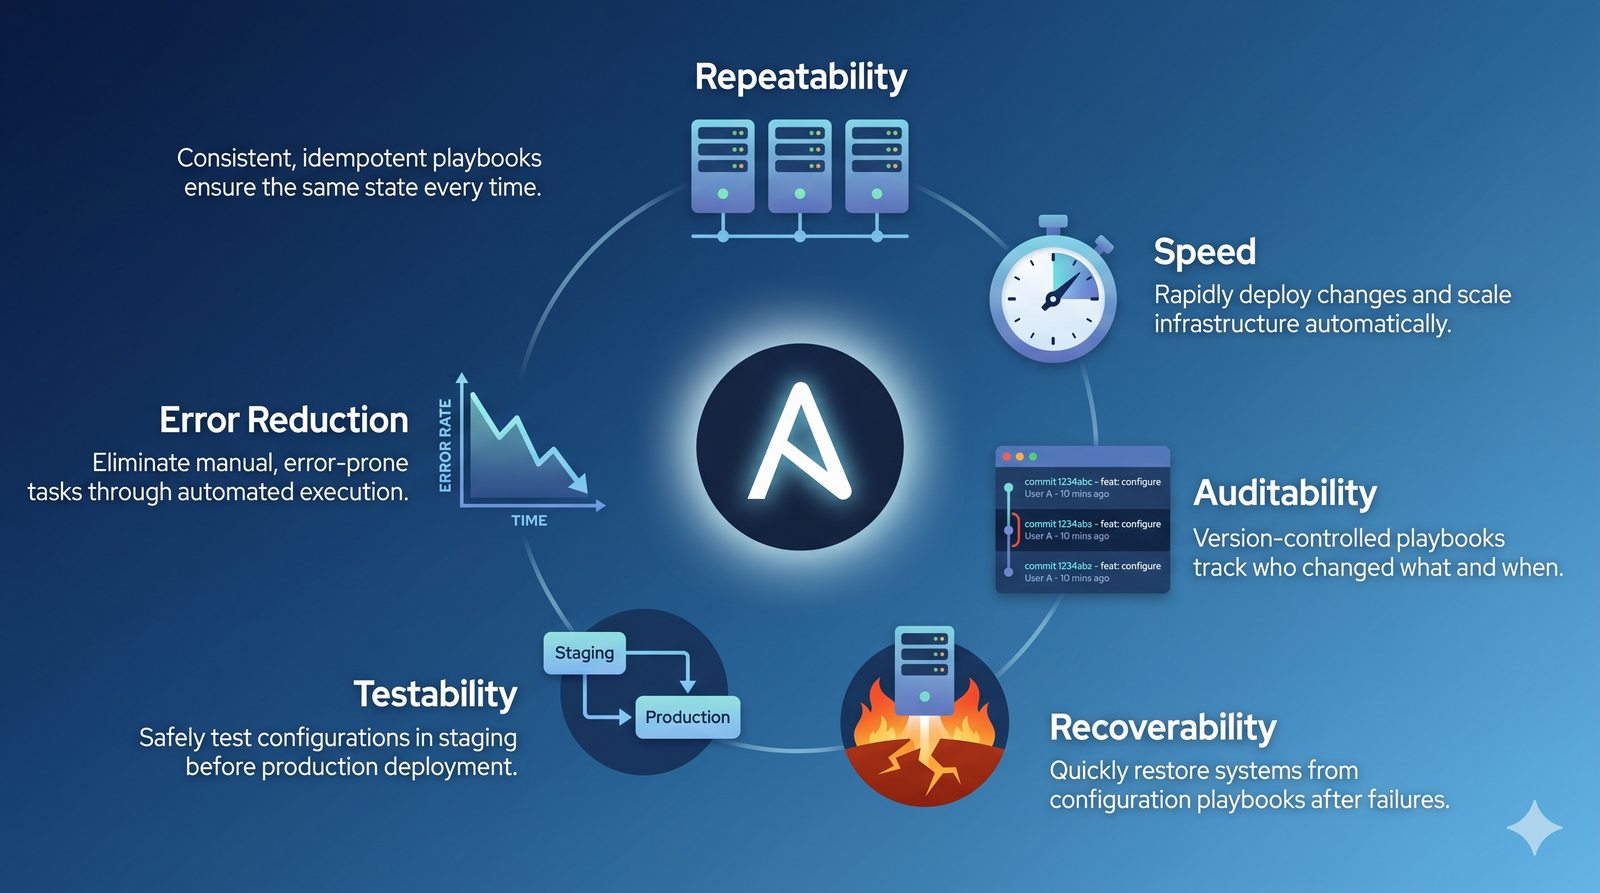
Wdrożenie paradygmatu Infrastructure as Code przynosi korzyści o charakterze strategicznym, wpływając bezpośrednio na stabilność biznesową, bezpieczeństwo teleinformatyczne oraz efektywność ekonomiczną przedsiębiorstwa. W tradycyjnym modelu wzrost liczby serwerów wymuszał proporcjonalny wzrost zatrudnienia w działach wsparcia i administracji systemowej, ponieważ obsługa każdej nowej maszyny wymagała ręcznego nakładu pracy inżynierskiej. Dzięki automatyzacji Ansible i deklaratywnym playbookom zależność ta zostaje przełamana – raz napisany i przetestowany playbook instalacyjny jest z taką samą łatwością aplikowany na trzech serwerach testowych, jak i na trzystu węzłach rozproszonych w globalnej chmurze obliczeniowej.
Kolejną fundamentalną korzyścią jest drastyczne skrócenie wskaźnika RTO (Recovery Time Objective) w ramach planów ciągłości działania i odtwarzania awaryjnego (Disaster Recovery). W przypadku fizycznego zniszczenia serwerowni, ataku złośliwego oprogramowania typu ransomware lub awarii u dostawcy chmurowego, ręczne odtwarzanie środowiska z notatek i pamięci administratorów trwało niekiedy całe tygodnie. Z kodem IaC przechowywanym w bezpiecznym, zewnętrznym repozytorium powołanie nowego środowiska w alternatywnym centrum danych sprowadza się do zainstalowania czystego systemu bazowego i uruchomienia nadrzędnego playbooka orkiestracji.
Nie bez znaczenia pozostaje aspekt standaryzacji i higieny cyberbezpieczeństwa. Współczesne regulacje prawne i standardy branżowe (np. norma ISO/IEC 27001, wytyczne KNF, standard płatniczy PCI-DSS) nakładają na organizacje obowiązek udowodnienia, że wszystkie systemy produkcyjne są zabezpieczone w jednolity, kontrolowany sposób. W modelu IaC konfiguracja zapor sieciowych, uprawnień sudoers, parametrów jądra w sysctl oraz polityk haseł w PAM jest zdefiniowana w kodzie, co pozwala na przeprowadzenie zautomatyzowanego audytu bezpieczeństwa w czasie rzeczywistym przed każdym wdrożeniem.
Wyjaśnienie skrótów i pojęć:
IaC (Infrastructure as Code) – paradygmat opisu infrastruktury kodem przetwarzanym automatycznie.
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
ansible-playbook -i hosts.ini site.yml.Scenariusz odzyskiwania sprawności po katastrofie (Disaster Recovery) stanowi ostateczny i najbardziej bezwzględny sprawdzian dojrzałości operacyjnej każdego działu IT. W tradycyjnych środowiskach, w których konfiguracja serwerów powstawała w sposób ewolucyjny i ręczny, awaria pojedynczego kluczowego węzła wywołuje stan najwyższego kryzysu. Inżynierowie dyżurni zmuszeni są do gorączkowego przeglądania archiwalnych notatek, fragmentarycznych wpisów w systemach zgłoszeniowych (Jira, Redmine) oraz historii poleceń powłoki Bash zachowanej na innych maszynach. Często okazuje się, że wersje oprogramowania zainstalowane przed rokiem nie są już dostępne w publicznych repozytoriach, a niuanse konfiguracji pamiętał wyłącznie pracownik przebywający na urlopie.
W rezultacie proces ręcznego przywracania sprawności ciągnie się godzinami, generując ogromne straty finansowe i wizerunkowe dla przedsiębiorstwa. Co gorsza, pośpiesznie zrekonstruowany serwer niemal zawsze staje się kolejnym serwerem-płatkiem śniegu (snowflake) – różni się od swojego poprzednika detalami, które ujawniają się dopiero po tygodniach w postaci niewyjaśnionych błędów transakcyjnych lub luk bezpieczeństwa.
W organizacji, która wdrożyła pełny paradygmat Infrastructure as Code z wykorzystaniem Ansible, procedura ta ma przebieg całkowicie powtarzalny i spokojny. Infrastruktura serwerowa jest całkowicie odseparowana od danych stanowych (stateful data), które podlegają niezależnemu procesowi kopii zapasowych baz danych i wolumenów pamięci masowej (SAN/NAS). Odtworzenie serwera polega na uruchomieniu nadrzędnego playbooka na nowo powołanej maszynie. Ansible wykonuje setki precyzyjnie zdefiniowanych zadań: aktualizuje system, konfiguruje użytkowników, wdraża reguły firewall, instaluje demony usług, pobiera certyfikaty i podłącza wolumeny danych. W niespełna kilka minut serwer osiąga stan pożądany, identyczny ze stanem sprzed awarii z dokładnością do pojedynczego bita konfiguracji.
Wyjaśnienie skrótów i pojęć:
IaC (Infrastructure as Code) – paradygmat opisu infrastruktury kodem przetwarzanym automatycznie.
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Inwentarz (inventory) – wykaz hostów i grup zarządzanych przez Ansible.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
Podsumowując wprowadzenie do koncepcji Infrastructure as Code, należy podkreślić, że IaC to nie tylko zestaw nowoczesnych narzędzi programistycznych, lecz przede wszystkim głęboka transformacja kultury inżynierskiej w zarządzaniu technologiami informatycznymi. Zastąpienie doraźnej, ręcznej administracji ustrukturyzowanym kodem źródłowym pozwala na przeniesienie sprawdzonych wzorców inżynierii oprogramowania wprost do świata operacji systemowych i sieciowych. Zespoły administratorskie zyskują możliwość stosowania zautomatyzowanych testów regresyjnych, wzorców projektowych, modułowości oraz pracy w zintegrowanych środowiskach programistycznych z automatycznym podpowiadaniem składni.
Szczególną wartością paradygmatu IaC jest całkowita eliminacja tzw. silosów wiedzy wewnątrz organizacji. W tradycyjnym dziale IT wiedza o konfiguracji poszczególnych systemów była rozproszona w pamięci pojedynczych inżynierów. W przypadku ich niedostępności lub zmiany miejsca pracy organizacja traciła zdolność do bezpiecznego modyfikowania infrastruktury. Dzięki zdeponowaniu wszystkich reguł konfiguracyjnych w czytelnych repozytoriach Git wiedza o systemie staje się dobrem wspólnym całego zespołu, a proces wdrażania nowych pracowników (onboarding) ulega wielokrotnemu skróceniu.
W kolejnych modułach niniejszej prezentacji przechodzimy do szczegółowej analizy technicznej narzędzia Ansible, które zyskało pozycję światowego lidera w segmencie zarządzania konfiguracją. Poznamy jego unikalne cechy architektoniczne, zrozumiemy zasady bezpiecznej komunikacji przez protokół SSH i WinRM oraz nauczymy się tworzyć modularne, eleganckie i wysoce wydajne playbooki automatyzacji.
Wyjaśnienie skrótów i pojęć:
IaC (Infrastructure as Code) – paradygmat opisu infrastruktury kodem przetwarzanym automatycznie.
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Moduł – jednostka wykonawcza Ansible realizująca pojedynczą czynność.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
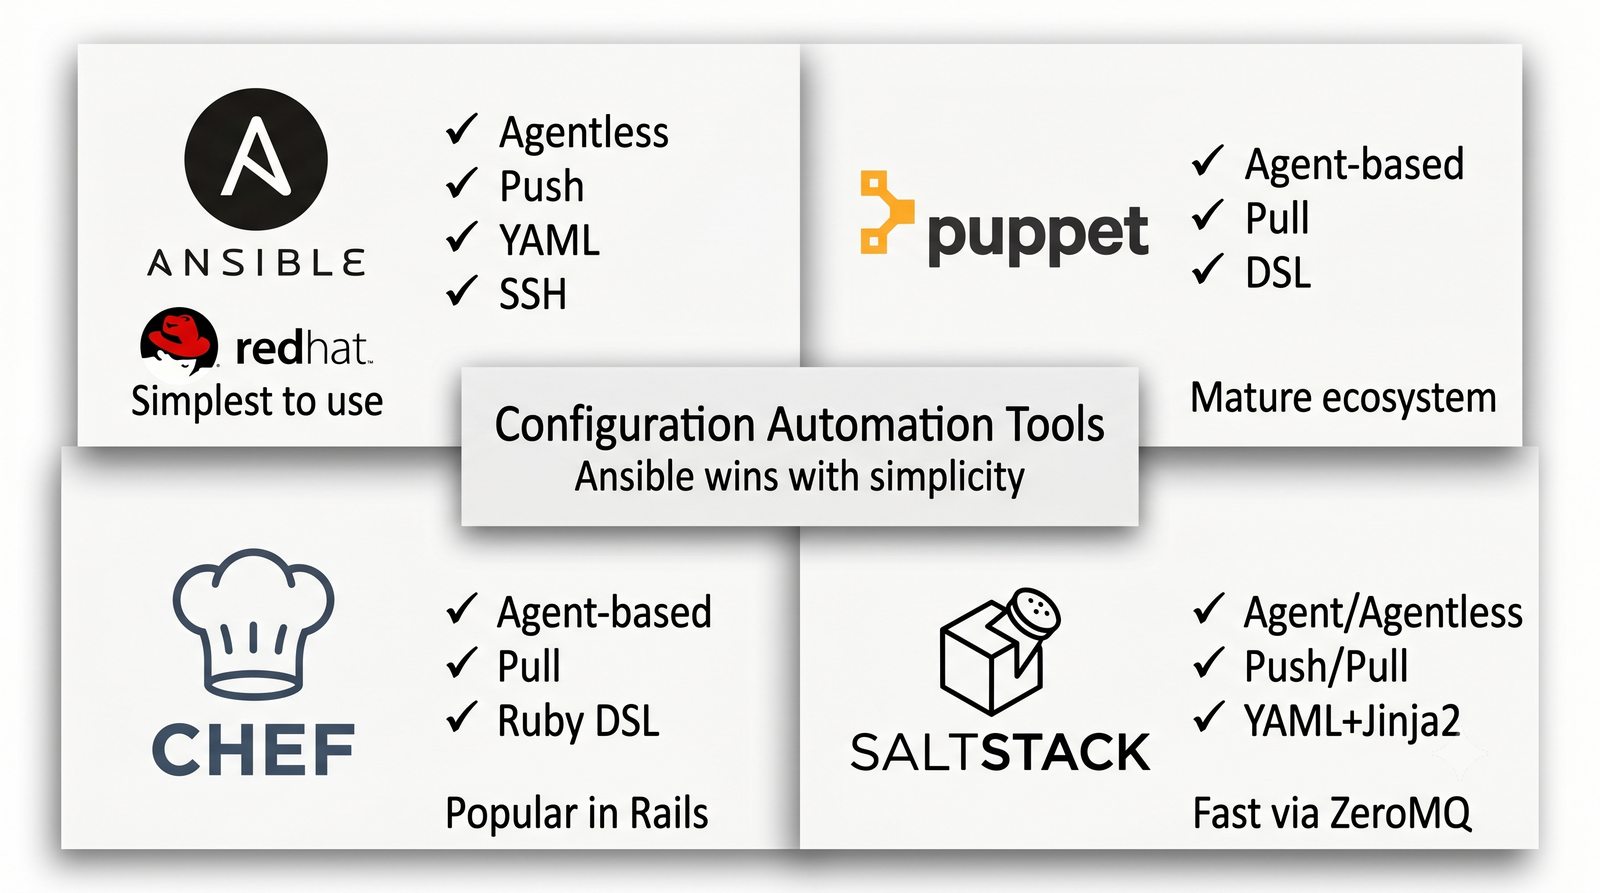
Rynek systemów automatyzacji konfiguracji i orkiestracji infrastruktury ukształtował się w ciągu ostatnich dwóch dekad pod wpływem dynamicznie rosnących wymagań dotyczących skali, szybkości i bezpieczeństwa. Najstarszymi przedstawicielami tej generacji narzędzi są Puppet (powstały w 2005 roku) oraz Chef (2009 rok). Oba te rozwiązania odegrały pionierską rolę w popularyzacji paradygmatu IaC, wprowadzając model orkiestracji oparty na centralnym serwerze zarządzającym oraz demonach klienckich instalowanych na każdym zarządzanym węźle. W modelu tym agent periodycznie (standardowo co 30 minut) nawiązuje szyfrowane połączenie TLS z serwerem, pobiera skompilowany katalog zasobów i dokonuje lokalnej reconciliacji stanu systemu.
Choć model pull z dedykowanymi agentami posiada pewne zalety w środowiskach o olbrzymiej skali (tysiące węzłów zgłaszających się asynchronicznie), wiąże się on z poważnymi kosztami utrzymania. Administratorzy muszą zarządzać cyklem życia samych agentów: dbać o ich instalację, aktualizacje, certyfikaty x509 oraz monitorować zużycie pamięci RAM przez procesy agentów. Dodatkowo uruchomiony na serwerze proces kliencki posiadający uprawnienia konta root stanowi potencjalny wektor ataku w przypadku wykrycia podatności w oprogramowaniu agenta.
Ansible zaoferował zupełnie nowe podejście, które zagwarantowało mu dominującą pozycję na rynku enterprise: architekturę bezagentową (agentless) działającą w modelu push. Wykorzystując istniejące, standardowe i doskonale przetestowane protokoły dostępowe (OpenSSH w systemach uniksowych oraz WinRM w systemach Windows), Ansible eliminuje potrzebę utrzymywania jakiegokolwiek dedykowanego oprogramowania na węzłach docelowych. Brak agenta oznacza zerowy narzut na pamięć operacyjną serwerów w stanie spoczynku, brak konieczności otwierania dodatkowych portów w zaporach sieciowych oraz natychmiastową gotowość do zarządzania dowolnym nowym serwerem od razu po zainstalowaniu czystego systemu operacyjnego.
Wyjaśnienie skrótów i pojęć:
IaC (Infrastructure as Code) – paradygmat opisu infrastruktury kodem przetwarzanym automatycznie.
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Inwentarz (inventory) – wykaz hostów i grup zarządzanych przez Ansible.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
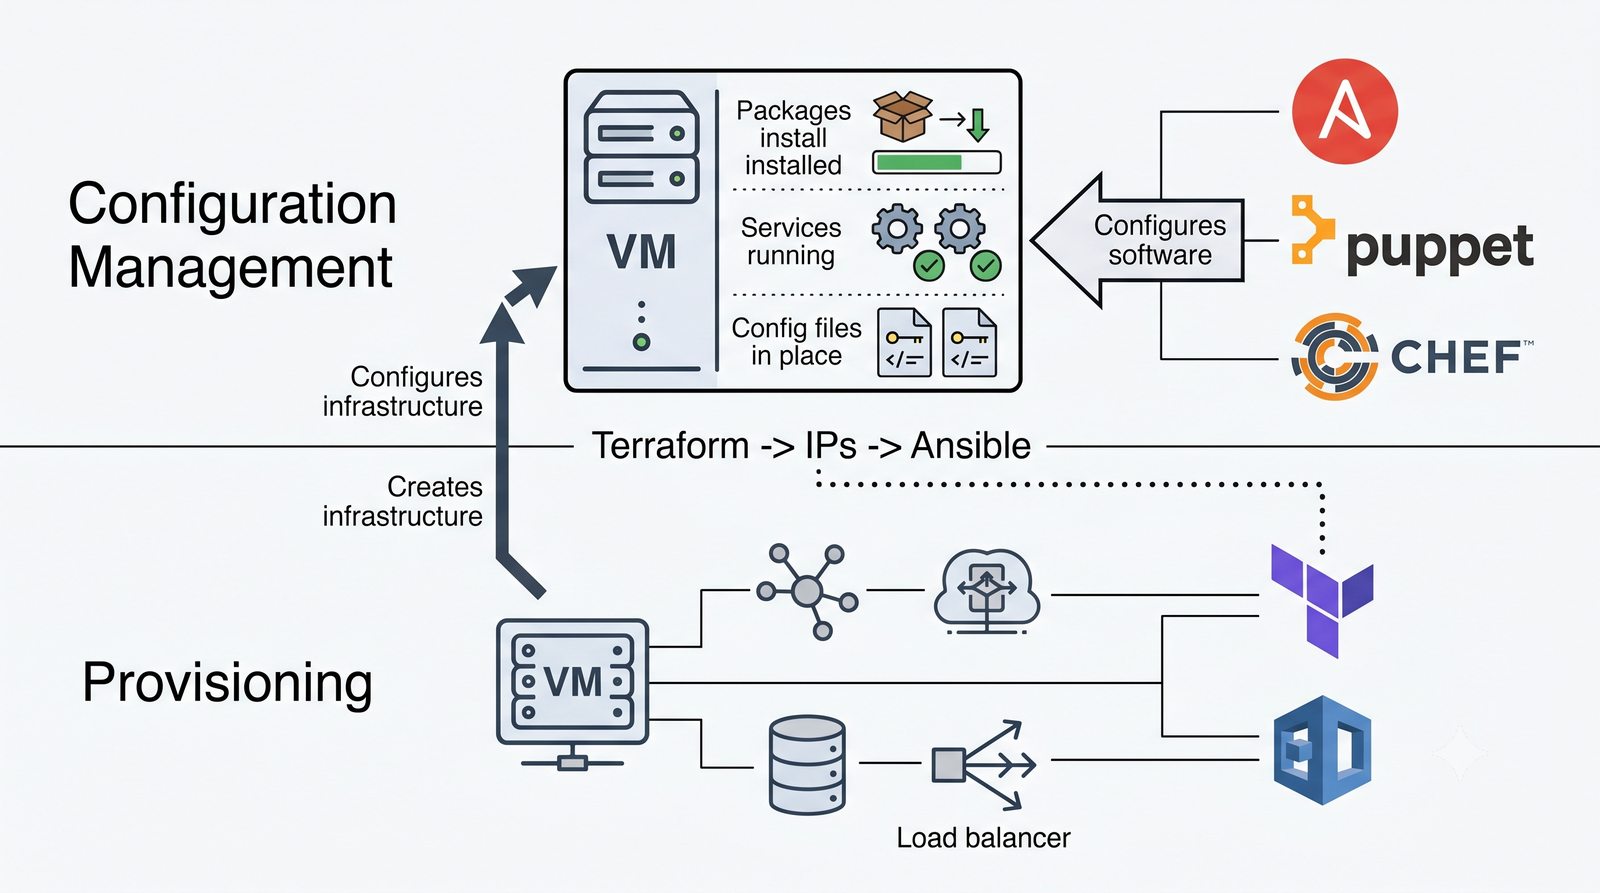
W inżynierii infrastruktury teleinformatycznej kluczowe znaczenie ma precyzyjne rozróżnienie dwóch uzupełniających się faz cyklu życia systemów: orkiestracji zasobów (Provisioning) oraz zarządzania ich konfiguracją (Configuration Management). Choć granica między tymi pojęciami bywa zacierana w materiałach marketingowych, reprezentują one fundamentalnie odmienne wyzwania technologiczne i wymagają dedykowanych narzędzi zoptymalizowanych pod kątem specyfiki wykonywanych zadań.
Provisioning koncentruje się na poziomie surowych zasobów obliczeniowych, sieciowych i dyskowych. Narzędzia takie jak Terraform czy OpenTofu komunikują się bezpośrednio z interfejsami API dostawców chmurowych (AWS, Azure, GCP, OVHcloud) lub hiperwizorów (VMware vSphere, Proxmox VE, OpenStack). Ich zadaniem jest alokacja infrastruktury: powołanie instancji maszyny wirtualnej, przypisanie adresu IP, zdefiniowanie podsieci VLAN/VPC, konfiguracja bram sieciowych i dysków sieciowych. Narzędzia te opierają się na koncepcji pliku stanu (State File), w którym mapują deklaracje z plików konfiguracyjnych na rzeczywiste identyfikatory zasobów zwrócone przez API dostawcy.
Zarządzanie konfiguracją (Configuration Management) rozpoczyna się w momencie, gdy system operacyjny na powołanej maszynie wirtualnej jest już uruchomiony i dostępny w warstwie sieciowej. Tutaj do akcji wkracza Ansible. Jego domeną jest wnętrze systemu operacyjnego: instalacja pakietów z repozytoriów dystrybucyjnych, modyfikacja plików konfiguracyjnych w katalogu /etc, zarządzanie uprawnieniami POSIX, generowanie certyfikatów TLS, tworzenie kont użytkowników w systemie PAM oraz integracja z bazami danych. Próba wykorzystania Ansible do skomplikowanego provisioningu w chmurze (choć technicznie możliwa dzięki modułom chmurowym) bywa nieoptymalna z uwagi na brak natywnego śledzenia zależności stanu zasobów. Z kolei próba wykorzystania Terraforma do zarządzania plikami konfiguracyjnymi wewnątrz Linuksa prowadzi do powstania nieczytelnych, trudnych w utrzymaniu skryptów cloud-init. Najwyższą dojrzałość inżynierską osiąga się poprzez harmonijne połączenie obu narzędzi w jednolitym potoku wdrożeniowym.
Wyjaśnienie skrótów i pojęć:
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Inwentarz (inventory) – wykaz hostów i grup zarządzanych przez Ansible.
Moduł – jednostka wykonawcza Ansible realizująca pojedynczą czynność.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
~/.ansible/tmp/ na węźle docelowym.Architektura Ansible wyróżnia się niezwykłą elegancją inżynierską, której fundamentem jest minimalizm i maksymalne wykorzystanie istniejących standardów sieciowych. W przeciwieństwie do konkurencyjnych systemów orkiestracji, które wymagają wdrożenia skomplikowanej infrastruktury serwerowej (bazy danych SQL, kolejki komunikatów RabbitMQ, serwery certyfikacji CA i demony na każdym hoście), Ansible funkcjonuje jako lekkie, w pełni samowystarczalne narzędzie uruchamiane z wiersza poleceń węzła sterującego.
Węzeł sterujący (Control Node) odpowiada za całą logikę orkiestracji: parsuje pliki inwentarza i playbooki w formacie YAML, przetwarza hierarchię zmiennych, kompiluje szablony Jinja2 i wyznacza kolejność wykonywania zadań w oparciu o zdefiniowane zależności. Do pracy wymaga jedynie interpretera języka Python w wersji 3.8 lub nowszej wraz z podstawowymi bibliotekami kryptograficznymi. Ze względu na głębokie wykorzystanie uniksowych wywołań systemowych w procesie forkowania zadań równoległych (multiprocessing), węzeł sterujący nie może pracować na natywnym systemie Windows, jednak administratorzy pracujący na stacjach z systemem Windows mogą bez przeszkód wykorzystywać podsystem WSL (Windows Subsystem for Linux) lub kontenery Docker.
Najbardziej fascynującym aspektem działania Ansible jest mechanizm uruchamiania zadań na węzłach zarządzanych (Managed Nodes). W momencie napotkania zadania w playbooku silnik Ansible nie przesyła surowych poleceń powłoki tekstem. Zamiast tego dynamicznie generuje kompletny, niezależny program w języku Python (tzw. module boilerplate), w którym zaszyte są wszystkie argumenty zadania. Program ten jest kompresowany do formatu zip, przesyłany przez bezpieczną sesję SFTP/SCP na docelowy serwer do ukrytego katalogu tymczasowego (domyślnie ~/.ansible/tmp/), a następnie uruchamiany przez zdalny interpreter Pythona. Wynik działania programu – zawierający informację o sukcesie, zmianie stanu oraz szczegółowych parametrach – jest serializowany do formatu JSON i przesyłany z powrotem do węzła sterującego. Po odebraniu odpowiedzi pliki tymczasowe są natychmiast bez śladu usuwane z systemu docelowego, co gwarantuje pełną higienę i bezpieczeństwo operacji.
Wyjaśnienie skrótów i pojęć:
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Inwentarz (inventory) – wykaz hostów i grup zarządzanych przez Ansible.
Moduł – jednostka wykonawcza Ansible realizująca pojedynczą czynność.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
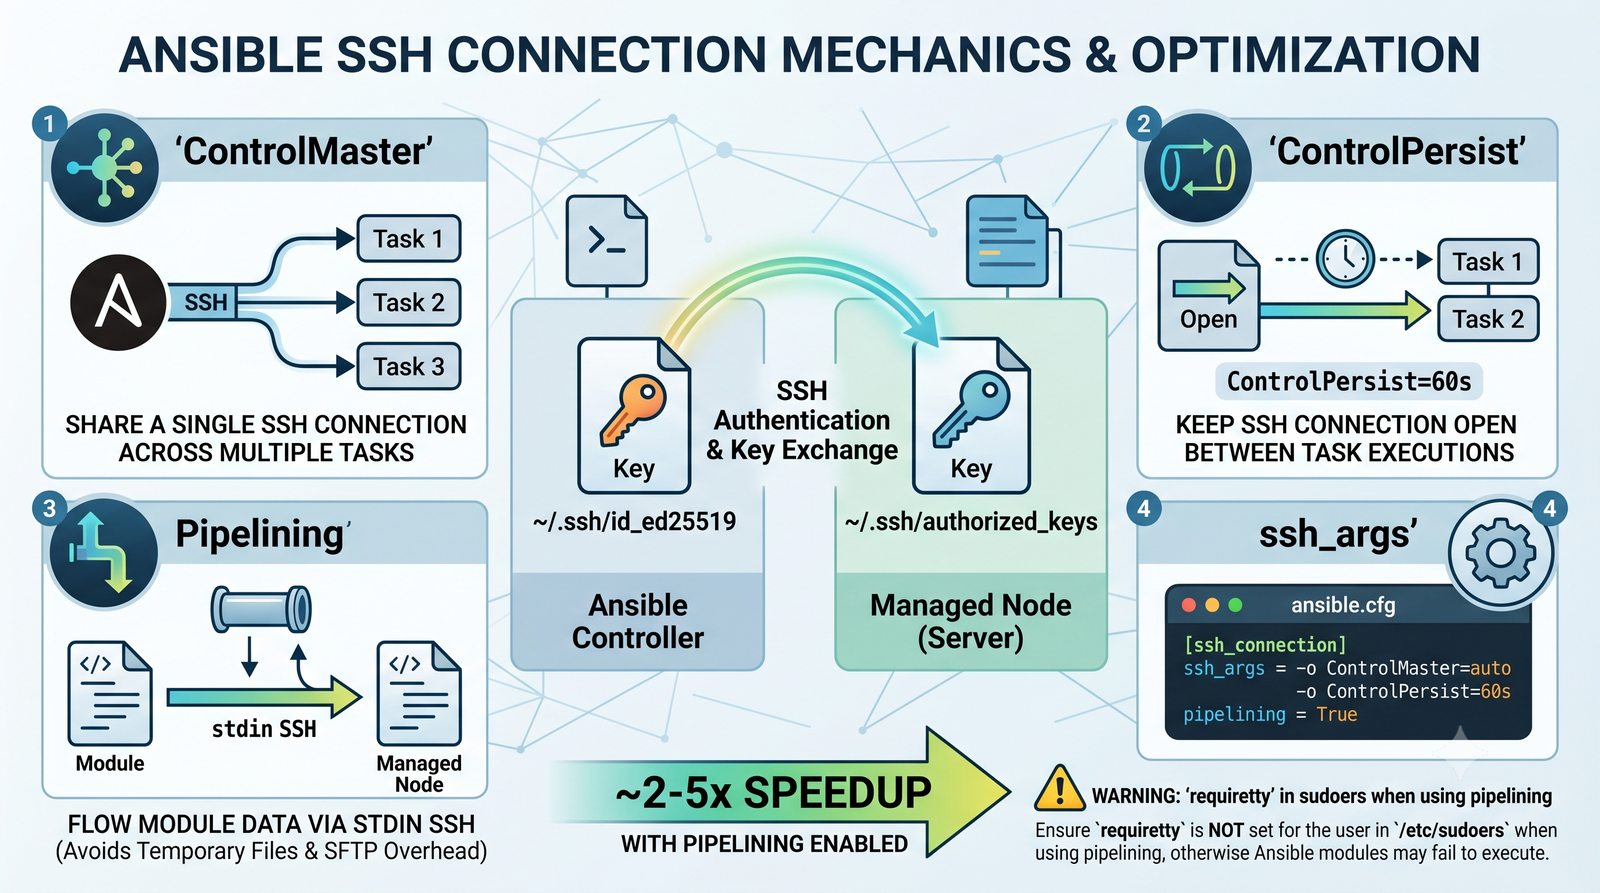
ssh-keygen -t ed25519 -C "ansible-control".ssh-copy-id -i ~/.ssh/id_ed25519.pub user@host.PasswordAuthentication no w /etc/ssh/sshd_config).ControlPersist utrzymuje aktywne gniazdo uniksowe połączenia SSH przez określony czas (np. 60 sekund) po zakończeniu zadania.private_key_file) oraz kontrola sprawdzania kluczy hostów (host_key_checking).Wybór protokołu OpenSSH jako nadrzędnego medium komunikacyjnego był jedną z najważniejszych i najbardziej dalekowzrocznych decyzji architektonicznych twórców Ansible. OpenSSH jest powszechnie uznawany za jeden z najlepiej przetestowanych, najbezpieczniejszych i najbardziej niezawodnych projektów kryptograficznych w historii informatyki. Dzięki oparciu się na natywnym oprogramowaniu SSH dostarczanym przez system operacyjny węzła sterującego, Ansible nie wymaga żadnych autorskich protokołów szyfrowania, nie wprowadza dodatkowych portów sieciowych i doskonale współpracuje z istniejącą infrastrukturą korporacyjną: serwerami pośredniczącymi (Bastion Hosts / Jump Hosts), tunelami VPN oraz sprzętowymi modułami bezpieczeństwa (HSM).
W profesjonalnych środowiskach produkcyjnych kategorycznie odradza się stosowanie uwierzytelniania hasłowego w procesach automatyzacji. Logowanie hasłem jest podatne na ataki brute-force, wymaga niewygodnego przekazywania haseł w parametrach wywołania CLI i uniemożliwia pełną automatyzację w nienadzorowanych potokach CI/CD. Standardem jest stosowanie par kluczy asymetrycznych. Rekomendowanym algorytmem jest Ed25519 (oparty na krzywej Edwardsa), który oferuje bezkonkurencyjną wydajność obliczeniową, stały i krótki rozmiar klucza (256 bitów) oraz najwyższy poziom odporności na ataki kryptoanalityczne (przewyższający klasyczne klucze RSA o długości 4096 bitów).
Największym wyzwaniem wydajnościowym w komunikacji SSH jest narzut czasowy związany z nawiązywaniem nowej sesji: trójstronny uścisk dłoni TCP (SYN, SYN-ACK, ACK), negocjacja algorytmów kryptograficznych w protokole SSH, wymiana kluczy Diffiego-Hellmana oraz uwierzytelnienie użytkownika mogą zająć od 150 do 500 milisekund na każde pojedyncze zadanie. W playbooku liczącym 40 zadań wykonywanych na 100 serwerach oznaczałoby to gigantyczne, nieakceptowalne opóźnienia. Rozwiązaniem tego problemu jest funkcja SSH Multiplexing, konfigurowana w Ansible za pośrednictwem dyrektyw ControlMaster i ControlPersist. Przy pierwszym zadaniu OpenSSH nawiązuje fizyczne połączenie i tworzy lokalne gniazdo uniksowe (UNIX domain socket). Wszystkie kolejne zadania skierowane do tego samego węzła przesyłają dane bezpośrednio przez otwarty kanał w pamięci jądra, co redukuje czas inicjalizacji zadania do kilku milisekund.
Wyjaśnienie skrótów i pojęć:
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Moduł – jednostka wykonawcza Ansible realizująca pojedynczą czynność.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
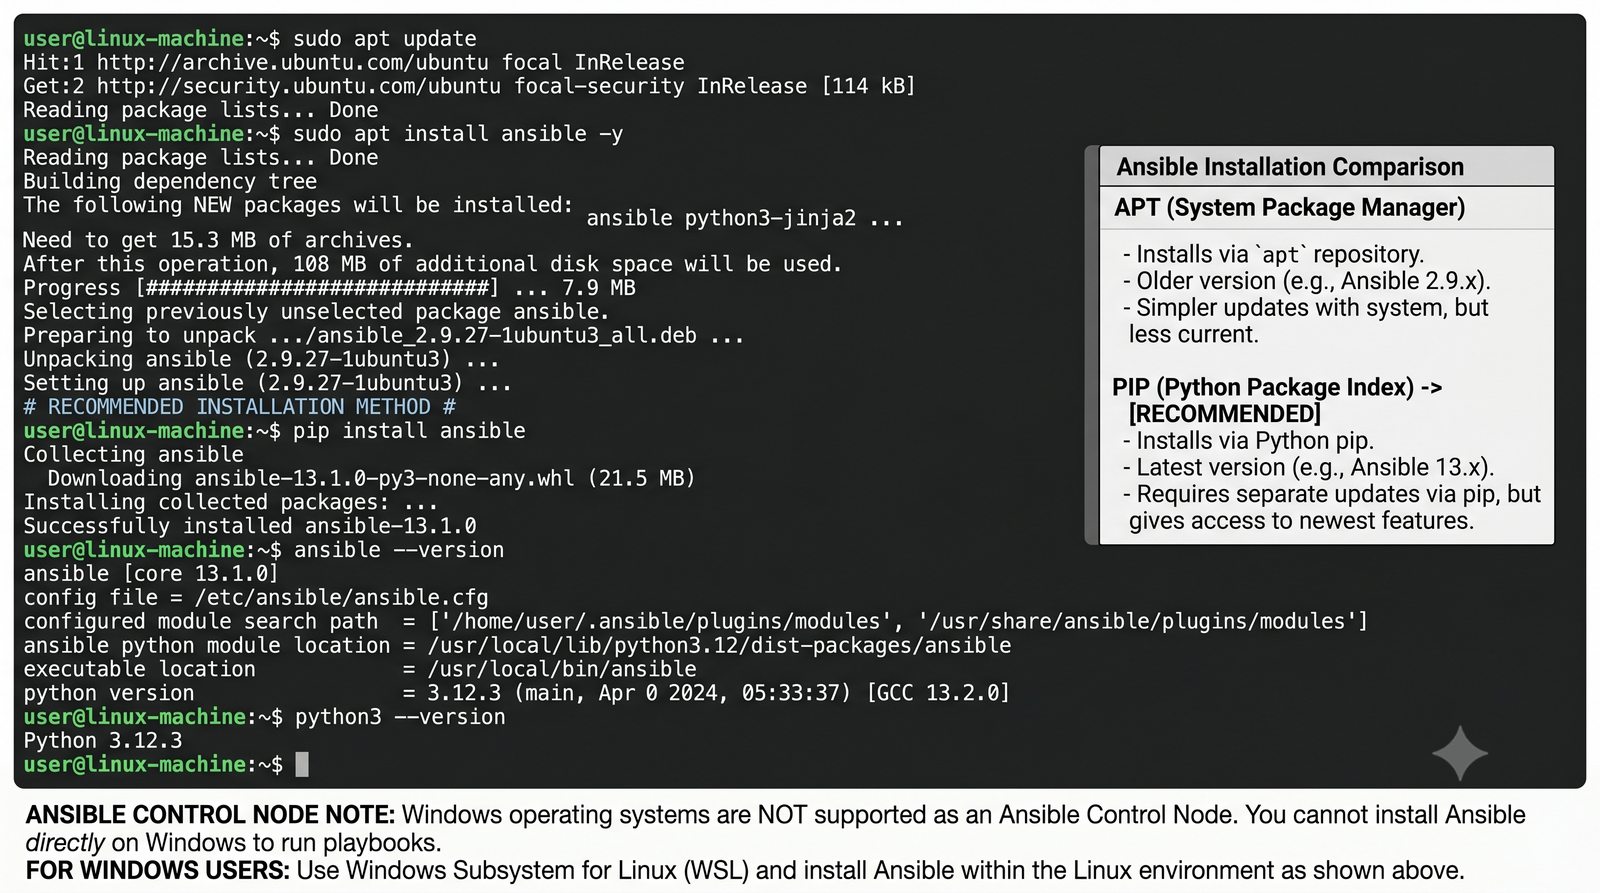
ansible-core – lekki, bazowy silnik wykonawczy, interpreter playbooków, narzędzia CLI i minimalny zestaw wbudowanych modułów (ansible.builtin).ansible (pakiet społecznościowy) – kompletny zestaw bateryjny zawierający silnik ansible-core oraz setki oficjalnych kolekcji dostarczanych przez społeczność i producentów sprzętu (Cisco, VMware, AWS, Azure).sudo apt update && sudo apt install -y ansible (wersja zależy od wydania dystrybucji, np. 13.1.0 w Ubuntu 26.04; po instalacji zawsze sprawdź ansible --version).sudo dnf install -y epel-release && sudo dnf install -y ansible.python3 -m venv ~/ansible-venvsource ~/ansible-venv/bin/activatepip install --upgrade pip && pip install ansible ansible-lintansible --version prezentuje wersję silnika, ścieżkę do interpretera Pythona oraz lokalizację aktywnego pliku konfiguracyjnego.Wraz z wydaniem wersji 2.10 architektura dystrybucyjna projektu Ansible przeszła fundamentalną reorganizację. Wcześniej cały kod źródłowy – obejmujący zarówno nadrzędny silnik wykonawczy, jak i tysiące modułów tworzonych przez setki partnerów komercyjnych i niezależnych deweloperów – znajdował się w jednym gigantycznym repozytorium monolitycznym. Skutkowało to ogromnymi problemami z utrzymaniem jakości, długimi cyklami wydawniczymi i nadmiernym rozmiarem instalacji. Projekt został podzielony na dwa kluczowe byty: ansible-core (lekki, rygorystycznie testowany silnik rozwijany bezpośrednio przez inżynierów Red Hat) oraz Kolekcje (Ansible Collections), które reprezentują wyspecjalizowane pakiety modułów, ról i wtyczek pogrupowane według przestrzeni nazw dostawców (np. community.general, cisco.ios, amazon.aws).
Wybór metody instalacji na węźle sterującym zależy od polityki bezpieczeństwa i charakterystyki środowiska. Instalacja z repozytoriów dystrybucyjnych (apt, dnf) jest najprostsza i gwarantuje automatyczne dostarczanie aktualizacji bezpieczeństwa w ramach pakietów systemowych, jednak wersje pakietów w repozytoriach stabilnych dystrybucji (np. Debian Stable czy RHEL) bywają opóźnione o wiele miesięcy w stosunku do najnowszych wydań upstreamowych.
W profesjonalnej praktyce inżynierskiej standardem branżowym jest wykorzystanie wirtualnych środowisk języka Python (moduł venv). Izolowane środowisko wirtualne pozwala administratorowi na precyzyjne przypięcie konkretnych wersji pakietów ansible-core oraz narzędzi kontroli jakości (ansible-lint, yamllint) w pliku requirements.txt. Zapobiega to konfliktom z bibliotekami systemowymi Linuksa, chroni system bazowy przed uszkodzeniem pakietami pip i umożliwia równoległe utrzymywanie różnych wersji Ansible dla odmiennych projektów infrastrukturalnych.
Wyjaśnienie skrótów i pojęć:
IaC (Infrastructure as Code) – paradygmat opisu infrastruktury kodem przetwarzanym automatycznie.
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Moduł – jednostka wykonawcza Ansible realizująca pojedynczą czynność.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
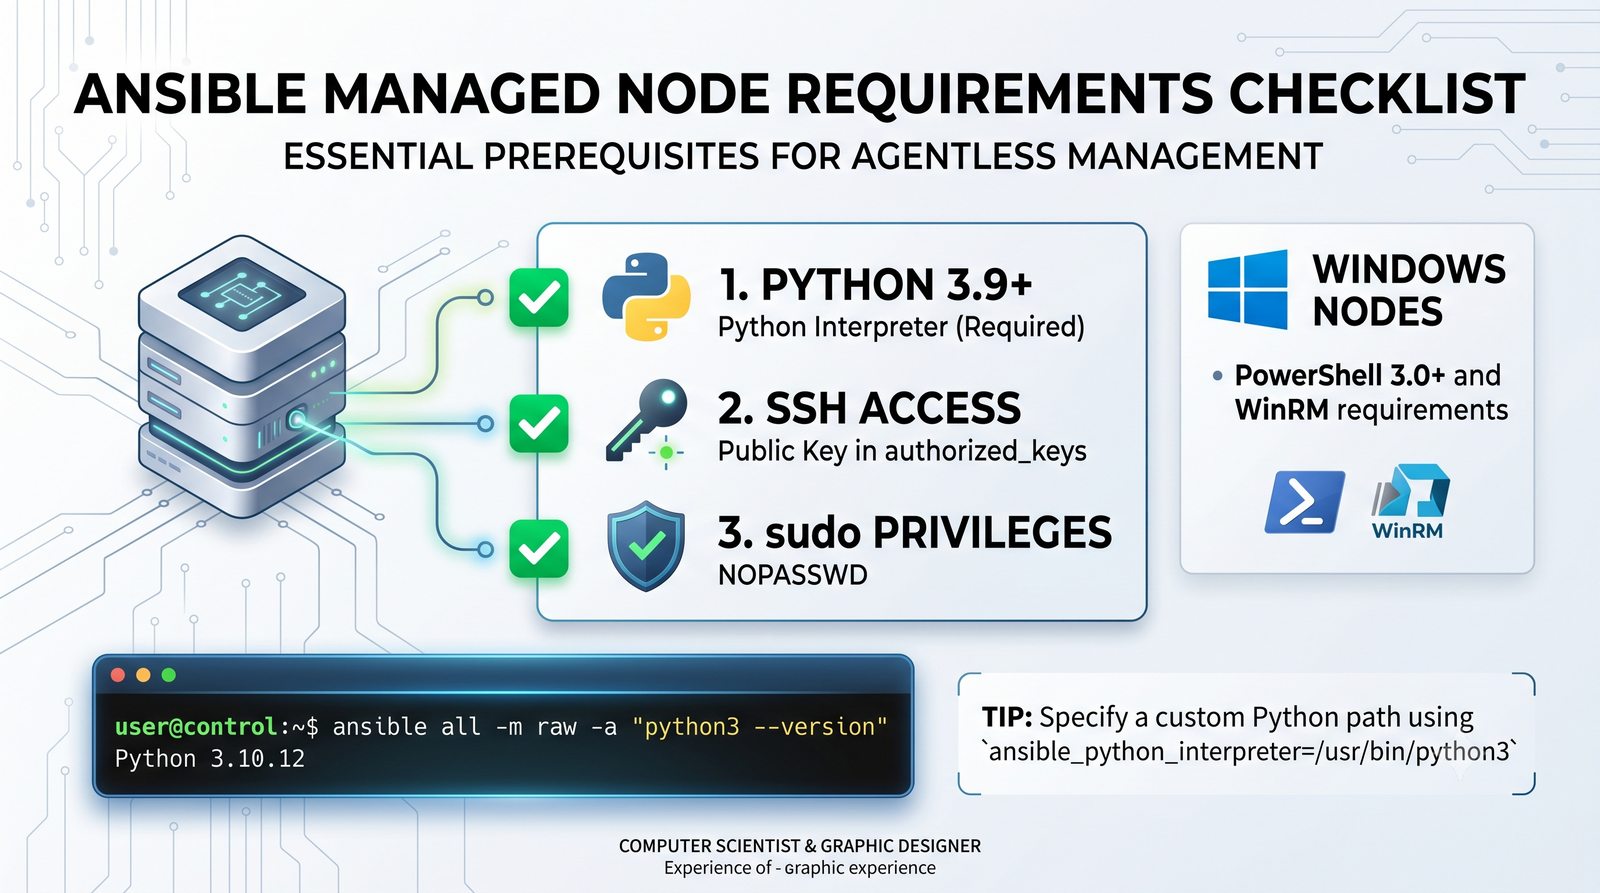
sshd) uruchomionego i nasłuchującego na porcie TCP 22./usr/bin/python3).sudo, zalecana konfiguracja bez hasła NOPASSWD w pliku /etc/sudoers).ansible.netcommon.network_cli).Bezagentowy charakter Ansible sprawia, że wymagania stawiane węzłom zarządzanym są minimalne, co stanowi jedną z największych zalet tego systemu. W przypadku środowisk uniksowych i linuksowych niemal każda współczesna dystrybucja serwerowa (Ubuntu Server, Debian, Red Hat Enterprise Linux, Rocky Linux, AlmaLinux, SUSE, FreeBSD) spełnia te kryteria natychmiast po ukończeniu standardowej instalacji bazowej. Kluczowym elementem jest obecność interpretera Pythona. Warto zaznaczyć, że węzły zarządzane nie wymagają instalacji samego pakietu Ansible – potrzebują jedynie standardowego interpretera python3 wraz z jego biblioteką standardową, która odpowiada za wykonanie przesyłanych z kontrolera skryptów modułowych.
Istotnym zagadnieniem konfiguracyjnym w systemach Linux jest zapewnienie uprawnień do eskalacji (Privilege Escalation). Większość zadań administracyjnych – instalowanie pakietów, edycja plików w /etc, sterowanie usługami systemd czy modyfikacja reguł zapory ogniowej – wymaga uprawnień użytkownika root. Zgodnie z zasadami sztuki cyberbezpieczeństwa logowanie bezpośrednie na konto root przez SSH powinno być zablokowane (PermitRootLogin no). Ansible łączy się zatem jako dedykowany użytkownik uniksowy (np. ansible lub deployer) przy użyciu klucza SSH, a następnie wykonuje zadania z eskalacją become: yes przy użyciu mechanizmu sudo. Aby automatyzacja przebiegała w sposób nienadzorowany, użytkownik ten powinien posiadać wpis w pliku /etc/sudoers.d/ansible z dyrektywą NOPASSWD, eliminującą konieczność interaktywnego wpisywania hasła.
Zarządzanie systemami Microsoft Windows odbywa się w odmienny sposób ze względu na brak natywnego środowiska uniksowego. Ansible wykorzystuje wbudowaną w system Windows usługę WinRM (Windows Remote Management), która implementuje protokół WS-Management oparty na formacie SOAP i połączeniach HTTP/HTTPS. Moduły przeznaczone dla systemów Windows (grupa ansible.windows) nie są pisane w Pythonie, lecz w języku PowerShell, co pozwala na bezpośrednie korzystanie z interfejsów WMI, CIM oraz rejestru systemowego. Począwszy od nowszych wersji Windows Server, możliwe jest również wykorzystanie oficjalnego portu OpenSSH for Windows, co ujednolica warstwę transportową w heterogenicznych centrach danych.
Wyjaśnienie skrótów i pojęć:
IaC (Infrastructure as Code) – paradygmat opisu infrastruktury kodem przetwarzanym automatycznie.
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Moduł – jednostka wykonawcza Ansible realizująca pojedynczą czynność.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
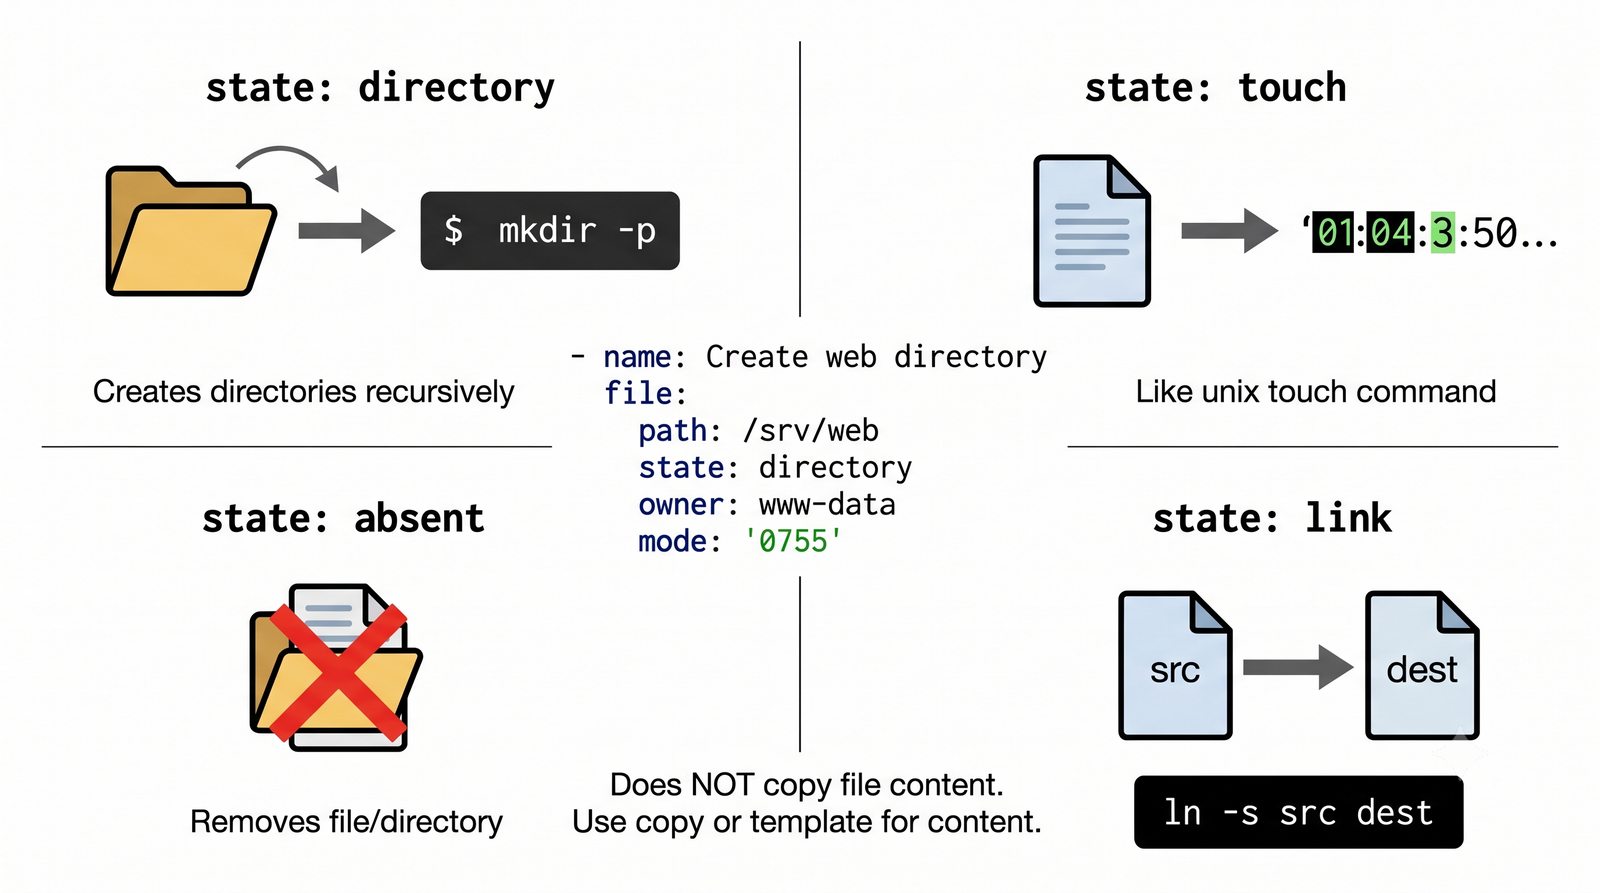
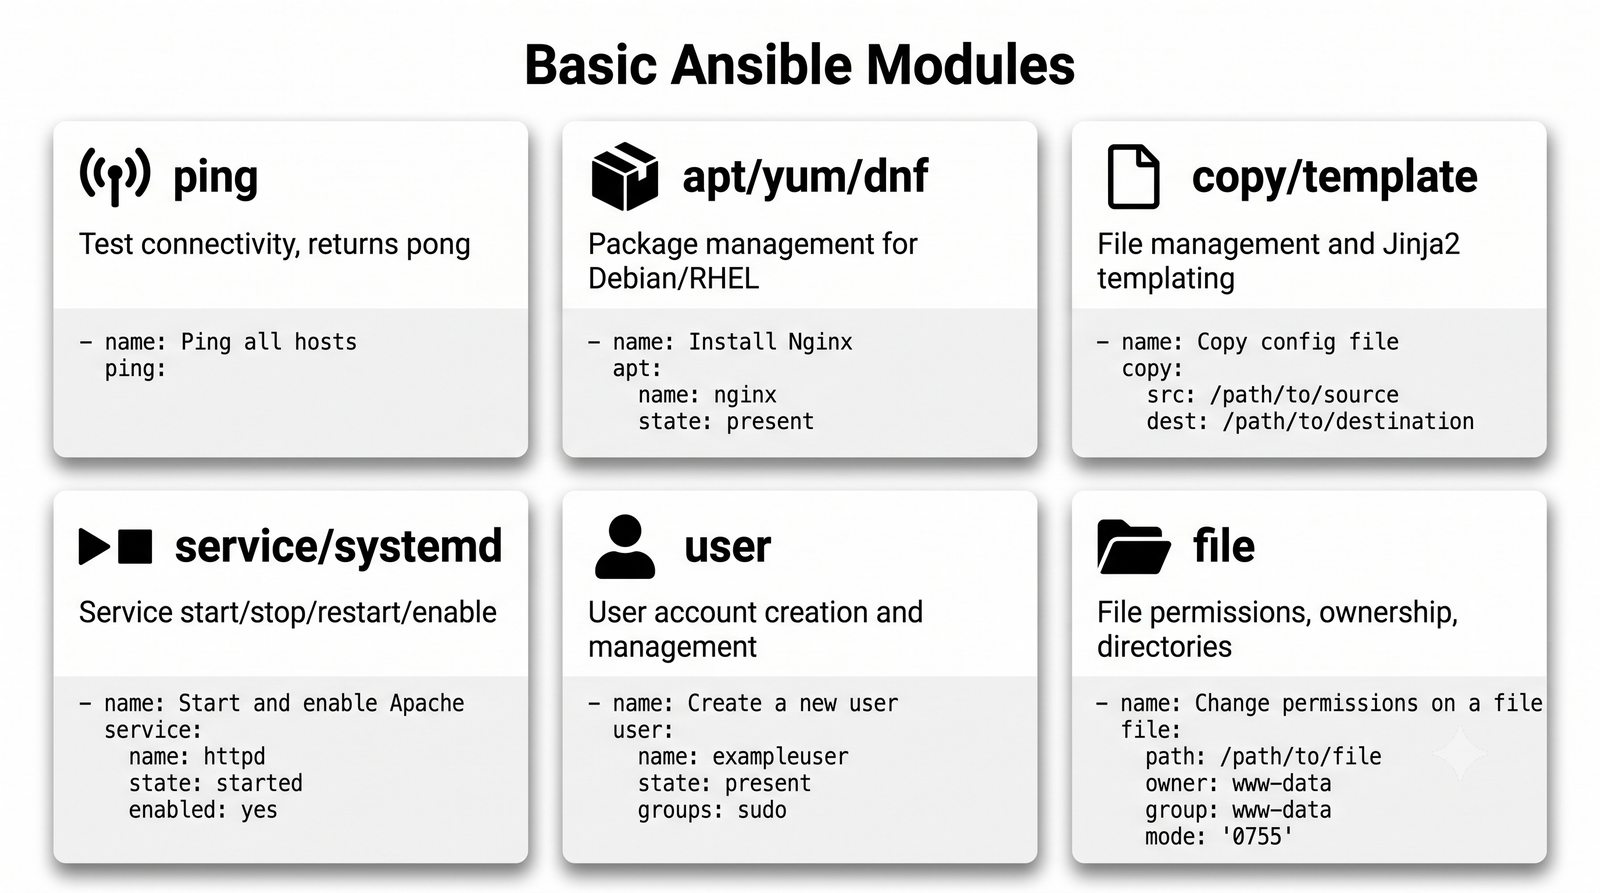
ansible.builtin.apt – obsługa repozytoriów i pakietów deb w systemach Debian/Ubuntu.ansible.builtin.dnf / yum – obsługa pakietów rpm w ekosystemie RHEL/Rocky/Fedora.ansible.builtin.package – moduł uniwersalny (wykrywa lokalny menedżer na podstawie faktów).ansible.builtin.systemd oraz uniwersalny service.copy (przesyłanie plików), template (szablony Jinja2), file (zarządzanie atrybutami, katalogami i linkami), lineinfile (precyzyjna modyfikacja pojedynczych linii tekstu).user (konta użytkowników) oraz group (grupy systemowe).command – moduł domyślny, bezpieczny; wykonuje polecenie bezpośrednio bez powłoki (brak obsługi potoków | i przekierowań).shell – uruchamia polecenie przez powłokę /bin/sh; obsługuje potoki, zmienne środowiskowe i operatory logiczne (wymaga ostrożności).raw – wykonuje polecenie przez SSH z całkowitym pominięciem podsystemu modułów; niezbędny na urządzeniach bez zainstalowanego Pythona.Moduły stanowią rzeczywiste narzędzia wykonawcze w ekosystemie Ansible. Podczas gdy playbooki reprezentują deklaratywny plan działania, a pliki inwentarza definiują cel operacji, to właśnie moduły wykonują konkretną pracę inżynierską na węzłach docelowych. Każdy moduł został zaprojektowany z myślą o realizacji ściśle określonego zadania w sposób w pełni idempotentny i bezpieczny. Moduł przyjmuje parametry w postaci par klucz-wartość, bada bieżący stan zasobu w systemie operacyjnym, podejmuje ewentualne działania korygujące i zwraca ujednolicony raport w formacie JSON.
Jedną z najważniejszych grup modułów są moduły zarządzania pakietami oprogramowania. W systemach z rodziny Debian i Ubuntu wykorzystywany jest moduł ansible.builtin.apt. Pozwala on na aktualizację bazy pakietów (update_cache: yes), instalację pakietów (state: present), instalację najnowszych dostępnych wersji (state: latest) lub całkowite usunięcie oprogramowania wraz z plikami konfiguracyjnymi (state: absent, purge: yes). W systemach z rodziny Red Hat (RHEL, Rocky Linux, AlmaLinux, Fedora) analogiczną rolę pełni moduł dnf (oraz starszy yum). Z kolei w playbookach wieloplatformowych można zastosować moduł package, który na podstawie zebranych faktów automatycznie rozpoznaje platformę i kieruje wywołania do właściwego menedżera pakietów.
Szczególną ostrożność należy zachować przy korzystaniu z modułów służących do uruchamiania surowych poleceń systemowych: command, shell oraz raw. Zgodnie z oficjalnymi wytycznymi architektonicznymi Red Hat ich stosowanie powinno być ostatecznością, zarezerwowaną wyłącznie dla sytuacji, w których nie istnieje dedykowany moduł deklaratywny (np. obsługa specyficznych narzędzi wewnętrznych przedsiębiorstwa). Wynika to z faktu, że polecenia powłoki nie posiadają wrodzonej idempotentności – Ansible nie ma możliwości sprawdzenia, co dane polecenie zmieniło w systemie, chyba że programista ręcznie zdefiniuje warunki sprawdzające za pomocą dyrektyw creates, removes lub changed_when. Moduł command jest bezpieczniejszy od modułu shell, ponieważ nie przekazuje danych przez interpreter powłoki, co całkowicie chroni środowisko przed atakami typu Command Injection.
Wyjaśnienie skrótów i pojęć:
IaC (Infrastructure as Code) – paradygmat opisu infrastruktury kodem przetwarzanym automatycznie.
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Inwentarz (inventory) – wykaz hostów i grup zarządzanych przez Ansible.
Moduł – jednostka wykonawcza Ansible realizująca pojedynczą czynność.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
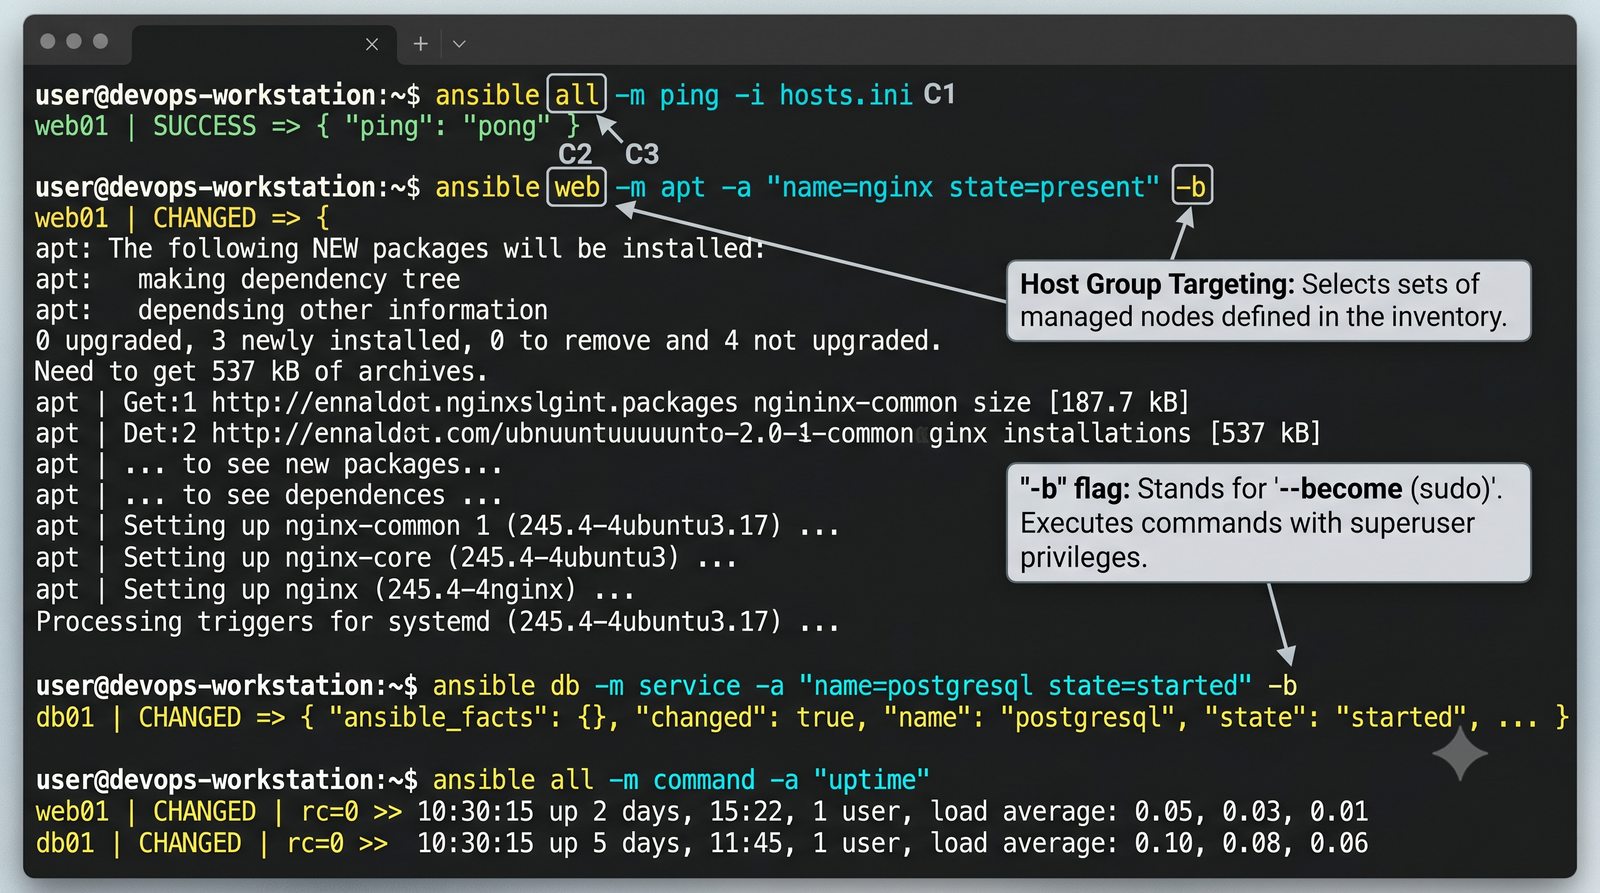
ansible <grupa_hostów> -m <nazwa_modułu> -a "<argumenty>" -i <inwentarz> [opcje]
ansible all -m ping -i hosts.ini
ansible web -m command -a "uptime" -i hosts.ini
ansible web -m systemd -a "name=nginx state=restarted" -b -i hosts.ini
ansible db -m setup -a "filter=ansible_memtotal_mb" -i hosts.ini
ansible all -m apt -a "name=openssh-server state=latest" -b -i hosts.ini
-b (become – eskalacja uprawnień sudo), -u <user> (użytkownik SSH), -k (zapytaj o hasło SSH), -K (zapytaj o hasło sudo).Polecenia ad-hoc w Ansible to niezwykle potężne narzędzie w codziennym arsenale administratora sieci i systemów operacyjnych. Choć głównym medium automatyzacji są wersjonowane playbooki YAML, istnieje wiele sytuacji operacyjnych, w których pisanie sformalizowanego scenariusza jest nieuzasadnione ekonomicznie. Typowe scenariusze ad-hoc obejmują: natychmiastowe sprawdzenie dostępności setek serwerów po rekonfiguracji przełącznika sieciowego, awaryjne zrestartowanie usługi na wybranej grupie maszyn w trakcie incydentu, zbadanie wersji zainstalowanego jądra w poszukiwaniu podatności typu zero-day lub natychmiastowe zablokowanie konta skompromitowanego użytkownika we wszystkich węzłach klastra.
Polecenie ad-hoc wykorzystuje dokładnie te same moduły, ten sam silnik transportowy SSH oraz te same mechanizmy uwierzytelniania i eskalacji uprawnień, które napędzają playbooki. Składnia polecenia jest zwarta i intuicyjna. Pierwszym argumentem pozycyjnym jest wzorzec hostów (Host Pattern) – może to być pojedyncza nazwa serwera, nazwa grupy z inwentarza (np. web, db, routers), symbol wieloznaczny all oznaczający wszystkie zdefiniowane maszyny lub wyrażenie logiczne (np. web:&warszawa oznaczające serwery WWW zlokalizowane wyłącznie w warszawskim centrum danych).
Kluczowym elementem diagnostycznym jest moduł ping (ansible all -m ping). Wbrew pozorom moduł ten nie wysyła pakietów ICMP Echo Request. Zamiast tego łączy się przez SSH z węzłem docelowym, sprawdza obecność interpretera Pythona, przesyła miniaturowy moduł testowy i po jego pomyślnym wykonaniu zwraca charakterystyczną odpowiedź JSON: {"ping": "pong", "changed": false}. Wykonanie tego polecenia daje administratorowi 100% pewności, że węzeł docelowy jest w pełni gotowy do przyjmowania zadań automatyzacji.
Wyjaśnienie skrótów i pojęć:
IaC (Infrastructure as Code) – paradygmat opisu infrastruktury kodem przetwarzanym automatycznie.
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Inwentarz (inventory) – wykaz hostów i grup zarządzanych przez Ansible.
Moduł – jednostka wykonawcza Ansible realizująca pojedynczą czynność.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
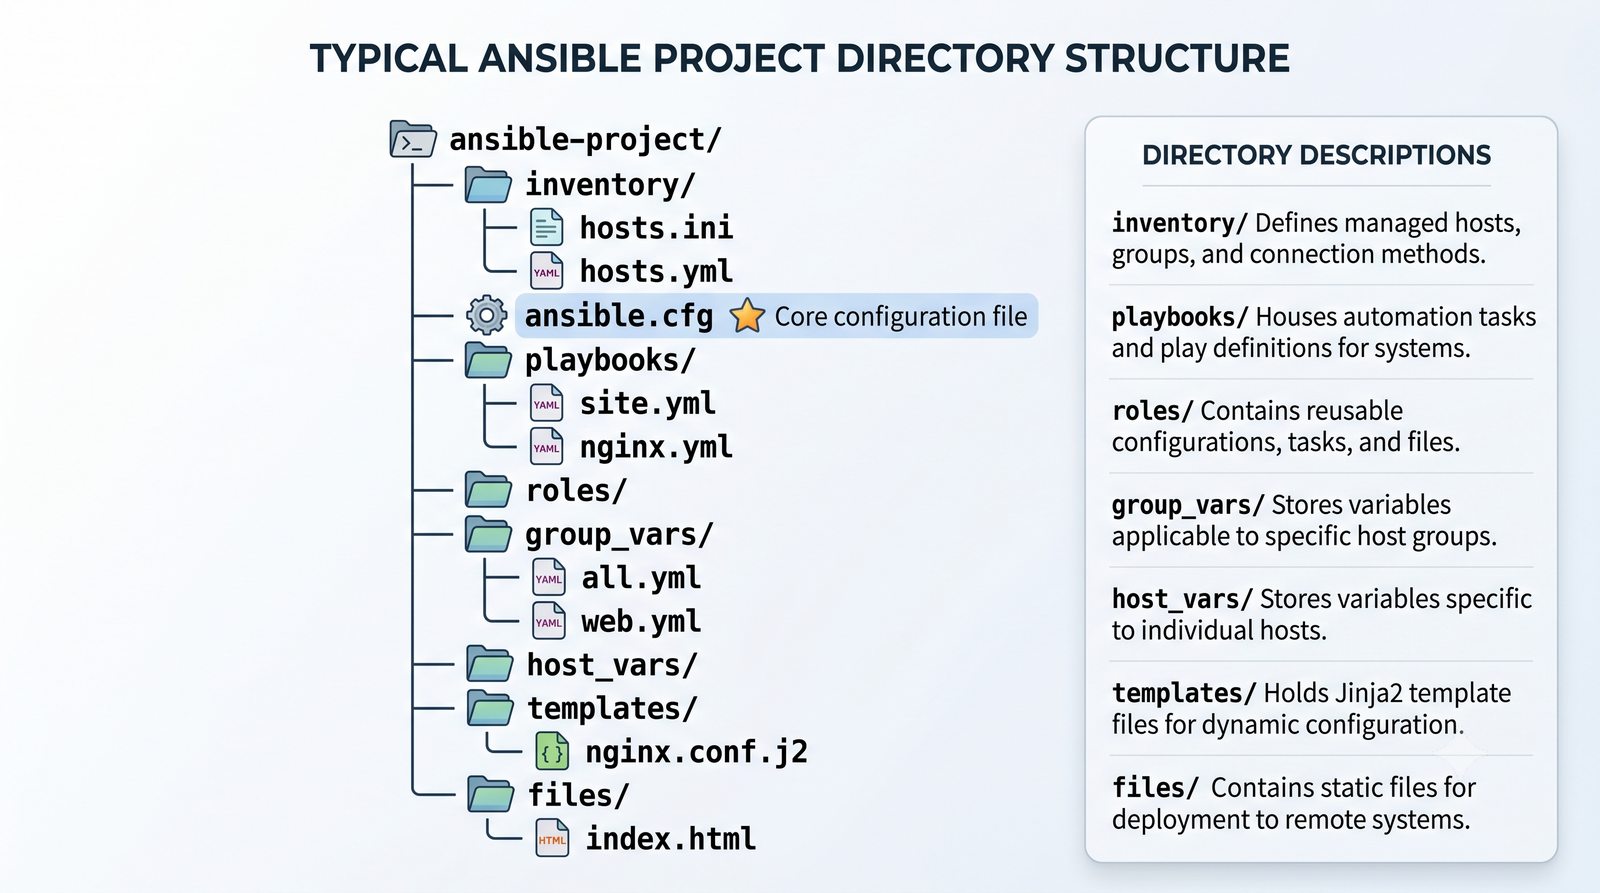
projekt-ansible/
├── ansible.cfg # Globalna konfiguracja projektu i zachowania CLI
├── hosts.ini # Plik inwentarza produkcyjnego (lub plik YAML)
├── hosts_staging.ini # Plik inwentarza środowiska testowego
├── site.yml # Nadrzędny playbook orkiestracji (Master Playbook)
├── webservers.yml # Playbook dedykowany dla warstwy WWW
├── dbservers.yml # Playbook dedykowany dla baz danych
├── group_vars/ # Zmienne specyficzne dla grup hostów
│ ├── all.yml # Zmienne globalne, wspólne dla wszystkich maszyn
│ ├── web.yml # Zmienne aplikowane wyłącznie do grupy web
│ └── db.yml # Zmienne aplikowane wyłącznie do grupy db
├── host_vars/ # Zmienne specyficzne dla pojedynczych hostów
│ └── srv-web-01.yml # Zmienne dedykowane dla konkretnej maszyny
└── roles/ # Reużywalne, modularne role Ansible
└── common/ # Rola wspólna (użytkownicy, SSH, NTP)
└── nginx/ # Rola instalacji i konfiguracji serwera WWW
Prawidłowe zaplanowanie struktury katalogów i plików w projekcie Ansible jest jednym z najważniejszych czynników decydujących o długoterminowym sukcesie wdrożenia automatyzacji. W początkowej fazie nauki administratorzy mają tendencję do tworzenia pojedynczych, gigantycznych plików playbooków, w których wymieszane są definicje hostów, zmienne konfiguracyjne, hasła oraz dziesiątki zadań. Taki monolit staje się z czasem całkowicie nieczytelny, uniemożliwia wielokrotne wykorzystanie kodu i prowadzi do powstawania konfliktów podczas równoległej pracy wielu inżynierów w systemie kontroli wersji Git.
Oficjalny standard zalecany przez firmę Red Hat opiera się na ścisłej separacji odpowiedzialności (Separation of Concerns). Centralnym punktem wejścia do projektu jest plik konfiguracyjny ansible.cfg, który definiuje domyślne ścieżki do inwentarza, lokalizację ról oraz parametry transportowe. Obok niego znajdują się pliki inwentarza – zaleca się utrzymywanie osobnych plików dla każdego środowiska (np. hosts_staging.ini dla maszyn testowych oraz hosts_production.ini dla środowiska produkcyjnego), co eliminuje ryzyko przypadkowego zaaplikowania testowej konfiguracji na serwerach krytycznych dla biznesu.
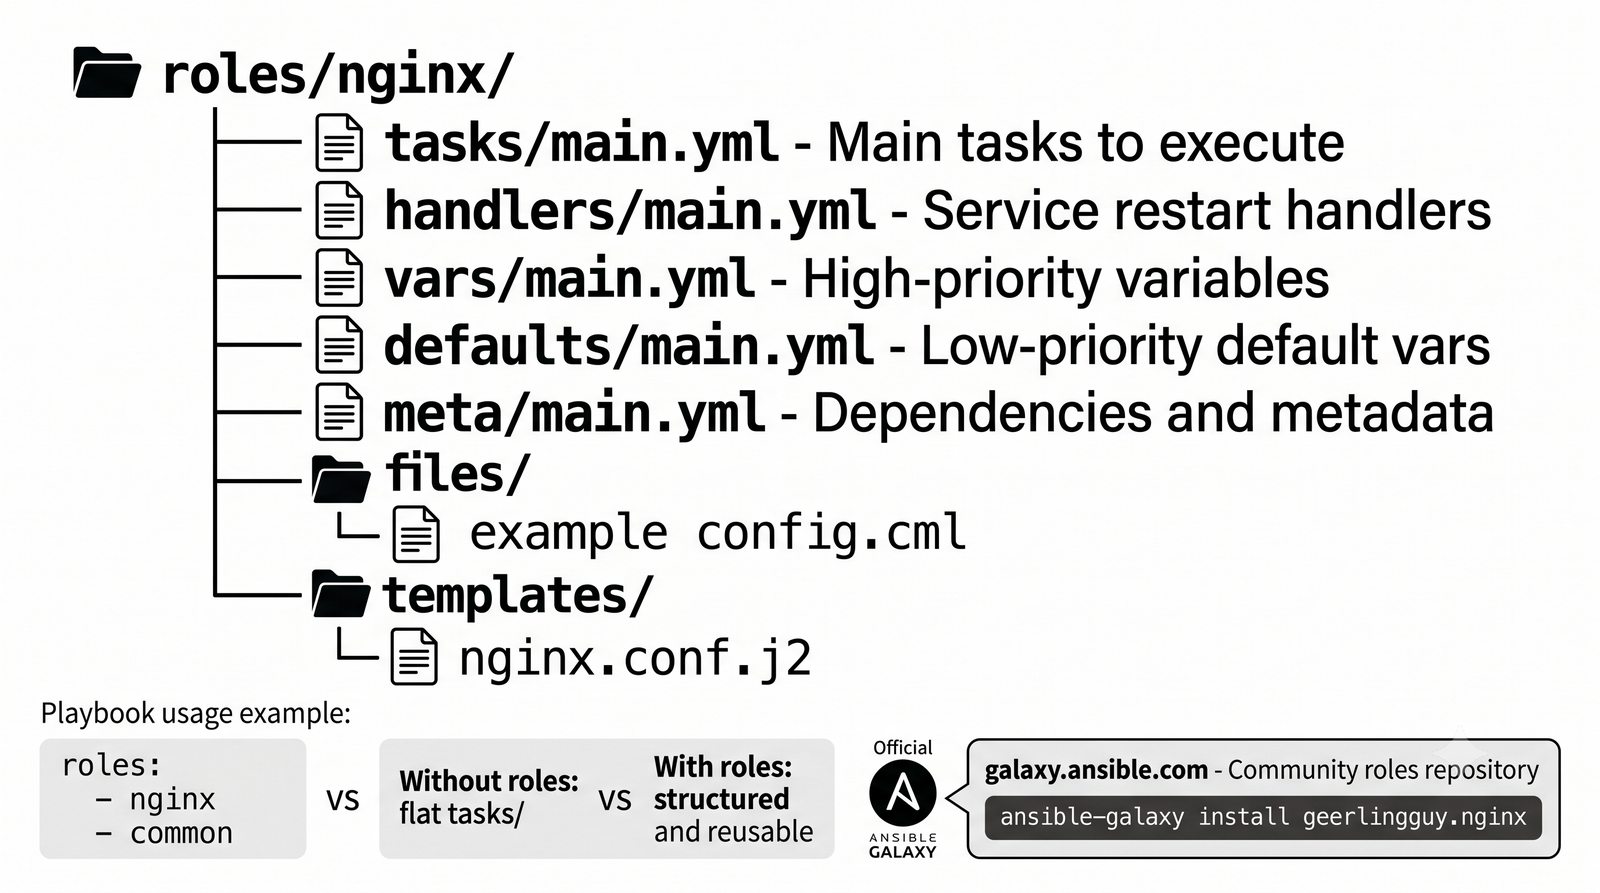
Niezwykle eleganckim mechanizmem Ansible jest automatyczne wczytywanie zmiennych z katalogów group_vars oraz host_vars. Silnik orkiestracji automatycznie skanuje te katalogi: plik group_vars/all.yml zawiera parametry nadrzędne (np. serwery czasu NTP, firmowe serwery DNS, globalne polityki bezpieczeństwa), natomiast pliki o nazwach odpowiadających konkretnym grupom (np. group_vars/web.yml) definiują parametry specyficzne dla danej klasy usług (np. porty nasłuchiwania HTTP, wersje PHP). Wszelkie odchylenia jednostkowe (np. unikalny identyfikator węzła w klastrze) trafiają do katalogu host_vars. Całość uzupełnia katalog roles, w którym zadania są zorganizowane w samowystarczalne, przenośne pakiety funkcjonalne.
Wyjaśnienie skrótów i pojęć:
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Inwentarz (inventory) – wykaz hostów i grup zarządzanych przez Ansible.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
all – grupa nadrzędna zawierająca bezwzględnie wszystkie hosty zdefiniowane w inwentarzu.ungrouped – grupa zawierająca hosty, które nie zostały przypisane do żadnej jawnej grupy użytkownika.[nazwa_grupy:children] pozwala na tworzenie grup metanadrzędnych (np. grupa datacenter_warszawa składająca się z podgrup web i db).children: definiująca relacje potomne w ustrukturyzowanym drzewie.Plik inwentarza (Inventory) stanowi logiczną mapę infrastruktury, którą zarządza Ansible. Bez inwentarza silnik automatyzacji nie posiada informacji o tym, z jakimi maszynami ma się połączyć, jakimi parametrami transportowymi się posłużyć ani jak pogrupowane są poszczególne serwery w architekturze przedsiębiorstwa. Prawidłowe zaprojektowanie inwentarza pozwala na precyzyjne targetowanie zadań – administrator może uruchomić aktualizację oprogramowania wyłącznie na serwerach bazodanowych w środowisku testowym (staging:&db), nie dotykając pozostałych elementów infrastruktury.
Ansible natywnie obsługuje dwa podstawowe formaty zapisu statycznego inwentarza: tradycyjny format INI oraz nowoczesny format YAML. Format INI jest historycznie najstarszy i nadal cieszy się ogromną popularnością ze względu na zwięzłość zapisu – grupy definiowane są w nawiasach kwadratowych [nazwa_grupy], a poniżej wymieniane są nazwy hostów lub adresy IP. Format YAML oferuje z kolei pełną spójność ze składnią samych playbooków i pozwala na bezpośrednie definiowanie zagnieżdżonych struktur danych bez konieczności stosowania specyficznych dyrektyw.
W dużych, dynamicznie skalowalnych środowiskach korporacyjnych statyczne pliki inwentarza stają się niewystarczające. W architekturze chmurowej nowe maszyny wirtualne i kontenery powstają i znikają automatycznie w ramach grup autoskalowania (Auto Scaling Groups). Utrzymywanie ręcznego pliku hosts.ini byłoby w takich warunkach skazane na natychmiastową nieaktualność. Rozwiązaniem są wtyczki inwentarza dynamicznego (Dynamic Inventory Plugins). Zamiast czytać plik tekstowy, Ansible wywołuje wtyczkę (np. amazon.aws.aws_ec2 lub community.vmware.vmware_vm_inventory), która łączy się z interfejsem API chmury, pobiera listę aktywnych instancji wraz z ich tagami i w locie konstruuje w pamięci węzła sterującego kompletny inwentarz podzielony na grupy odpowiadające tagom środowiskowym.
Wyjaśnienie skrótów i pojęć:
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Inwentarz (inventory) – wykaz hostów i grup zarządzanych przez Ansible.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
[web] web01.firma.pl ansible_host=192.168.10.11 http_port=80 web02.firma.pl ansible_host=192.168.10.12 http_port=80 [db] db01.firma.pl ansible_host=192.168.10.21 db_role=primary db02.firma.pl ansible_host=192.168.10.22 db_role=replica [serwery:children] web db [serwery:vars] ansible_user=deploy ansible_ssh_private_key_file=~/.ssh/id_ed25519
all:
children:
serwery:
vars:
ansible_user: deploy
ansible_ssh_private_key_file: ~/.ssh/id_ed25519
children:
web:
hosts:
web01.firma.pl: { ansible_host: 192.168.10.11, http_port: 80 }
web02.firma.pl: { ansible_host: 192.168.10.12, http_port: 80 }
db:
hosts:
db01.firma.pl: { ansible_host: 192.168.10.21, db_role: primary }
db02.firma.pl: { ansible_host: 192.168.10.22, db_role: replica }
ansible_host (rzeczywisty adres IP/FQDN), ansible_port (port SSH jeśli inny niż 22), ansible_user (użytkownik zdalny), ansible_connection (np. ssh, winrm, local).Powyższe zestawienie prezentuje dokładnie tę samą logiczną strukturę inwentarza zdefiniowaną w dwóch alternatywnych formatach: INI oraz YAML. Zrozumienie relacji pomiędzy tymi zapisami jest fundamentalne dla każdego inżyniera automatyzacji. W prezentowanym przykładzie zdefiniowano dwie wyspecjalizowane grupy funkcjonalne: web (serwery aplikacji WWW) oraz db (serwery bazodanowe). Każdy host posiada swoją nazwę logiczną (używaną w raportach i logach) oraz jawną definicję parametru ansible_host, wskazującego rzeczywisty adres IP w sieci lokalnej przedsiębiorstwa.
Zwróćmy uwagę na koncepcję grup nadrzędnych, zdefiniowanych za pomocą mechanizmu children. Grupa serwery agreguje pod sobą maszyny należące zarówno do grupy web, jak i db. Umożliwia to zdefiniowanie wspólnego bloku zmiennych (vars) dla wszystkich serwerów przedsiębiorstwa w jednym miejscu: określamy, że połączenia SSH mają być realizowane przez dedykowanego użytkownika deploy z wykorzystaniem asymetrycznego klucza Ed25519. Zmienne te są automatycznie dziedziczone przez wszystkie hosty potomne.
Z punktu widzenia dobrych praktyk inżynierskich, o ile definiowanie zmiennych połączeniowych bezpośrednio w pliku inwentarza jest dopuszczalne w mniejszych projektach, w dojrzałych środowiskach produkcyjnych zaleca się przenoszenie zmiennych do zewnętrznych katalogów group_vars oraz host_vars. W pliku inwentarza pozostawia się wówczas wyłącznie czystą strukturę topologii sieciowej (nazwy maszyn, ich przynależność grupową oraz ewentualnie adresy ansible_host), co drastycznie zwiększa czytelność i ułatwia automatyczne generowanie inwentarza przez zewnętrzne systemy zarządzania zasobami (CMDB).
Wyjaśnienie skrótów i pojęć:
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Inwentarz (inventory) – wykaz hostów i grup zarządzanych przez Ansible.
IaC (Infrastructure as Code) – paradygmat opisu infrastruktury kodem przetwarzanym automatycznie.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
ANSIBLE_CONFIG (wskazuje konkretną ścieżkę do pliku).ansible.cfg w bieżącym katalogu roboczym (rekomendowany standard projektowy).~/.ansible.cfg w katalogu domowym bieżącego użytkownika./etc/ansible/ansible.cfg (konfiguracja globalna całego systemu operacyjnego).[defaults] inventory = ./hosts.ini roles_path = ./roles remote_user = ansible host_key_checking = False forks = 10 timeout = 30 retry_files_enabled = False [privilege_escalation] become = True become_method = sudo become_user = root become_ask_pass = False [ssh_connection] pipelining = True control_path = /tmp/ansible-ssh-%%h-%%p-%%r
forks (liczba równolegle obsługiwanych węzłów, domyślnie 5), pipelining = True (redukuje liczbę operacji transferu SSH, drastycznie przyspieszając pracę).Plik ansible.cfg jest sercem konfiguracyjnym każdego projektu automatyzacji. Pozwala on na precyzyjne dostrojenie zachowania silnika orkiestracji do wymagań konkretnego środowiska, specyfiki sieci teleinformatycznej oraz polityk bezpieczeństwa organizacji. Zrozumienie mechanizmu hierarchii wczytywania tego pliku jest krytyczne dla uniknięcia trudnych do zdiagnozowania problemów konfiguracyjnych. Ansible zawsze szuka pliku konfiguracyjnego w bieżącym katalogu roboczym, z którego uruchamiane jest polecenie CLI. Jeśli taki plik istnieje, całkowicie ignoruje konfigurację globalną w /etc/ansible/ansible.cfg, co pozwala na pełną izolację parametrów pomiędzy różnymi projektami infrastrukturalnymi.
W sekcji [defaults] definiujemy elementarne parametry operacyjne. Wskazanie inventory = ./hosts.ini zwalnia administratora z konieczności każdorazowego wpisywania parametru -i hosts.ini w wierszu poleceń. Opcja host_key_checking = False (wyłącznie w laboratorium; na produkcji pozostaw wartość True i zarejestruj klucze hostów poleceniem ssh-keyscan) bywa stosowana w dynamicznych środowiskach laboratoryjnych i chmurowych, aby zapobiec blokowaniu automatyzacji przez monit SSH o nieznanym kluczu hosta (choć na środowiskach o rygorystycznym reżimie bezpieczeństwa zaleca się wstępne zdeponowanie znanych kluczy w pliku known_hosts). Bardzo istotnym parametrem wydajnościowym jest dyrektywa forks, która określa, ile procesów równoległych Ansible uruchamia do jednoczesnej obsługi maszyn. Zwiększenie tej wartości z domyślnych 5 do 20 lub 50 (w zależności od liczby rdzeni procesora na kontrolerze) pozwala na błyskawiczne zarządzanie dużymi klastrami serwerów.
Sekcja [privilege_escalation] kontroluje sposób eskalacji uprawnień. Zdefiniowanie become = True oraz become_method = sudo gwarantuje, że wszystkie zadania wymagające uprawnień administracyjnych będą automatycznie wykonywane z uprawnieniami konta root. Z kolei w sekcji [ssh_connection] kluczowe znaczenie ma włączenie dyrektywy pipelining = True. Standardowo Ansible wykonuje operację SFTP w celu skopiowania skryptu modułu, a następnie drugą operację SSH w celu jego uruchomienia. Włączenie technologii pipelining przesyła skrypt Pythona bezpośrednio na standardowe wejście (stdin) interpretera zdalnego w ramach jednej sesji, co pozwala na skrócenie łącznego czasu wykonywania playbooka nawet o połowę.
Wyjaśnienie skrótów i pojęć:
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Inwentarz (inventory) – wykaz hostów i grup zarządzanych przez Ansible.
Moduł – jednostka wykonawcza Ansible realizująca pojedynczą czynność.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
name – czytelna, opisowa nazwa scenariusza wyświetlana w konsoli podczas wykonywania.hosts – wzorzec hostów docelowych z inwentarza (np. web, db, all).become – flaga eskalacji uprawnień administracyjnych (sudo).vars – lokalne zmienne specyficzne dla danego scenariusza.tasks – lista konkretnych zadań wykonywanych kolejno od góry do dołu.- name: Instalacja serwera Nginx w najnowszej wersji
ansible.builtin.apt:
name: nginx
state: latest
update_cache: yes
Playbook stanowi fundamentalną jednostkę orkiestracji w ekosystemie Ansible. Można go przyrównać do partytury muzycznej lub szczegółowego scenariusza technicznego, który precyzyjnie definiuje, jakie operacje, w jakiej kolejności i na jakich zasobach mają zostać zrealizowane. O ile polecenia ad-hoc służą do doraźnych operacji jednorazowych, o tyle playbooki są podstawowym nośnikiem trwałej wiedzy inżynierskiej – są zapisywane w plikach z rozszerzeniem .yml lub .yaml, wersjonowane w systemie Git i poddawane rygorystycznym procedurom przeglądu kodu.
Struktura playbooka opiera się na pojęciu Play (Sztuka / Scenariusz). Pojedynczy plik playbooka może zawierać wiele sekcji Play wykonywanych sekwencyjnie. Przykładowo, pierwszy Play może przygotowywać bazę danych na serwerach z grupy db, drugi Play instalować aplikację na węzłach z grupy web, a trzeci Play rekonfigurować nadrzędny load balancer w celu włączenia nowych serwerów do puli obsługi ruchu. Każdy Play definiuje swój kontekst wykonawczy: docelową grupę maszyn (hosts), parametry uwierzytelniania, uprawnienia eskalacji (become: yes) oraz zestaw zmiennych wejściowych.
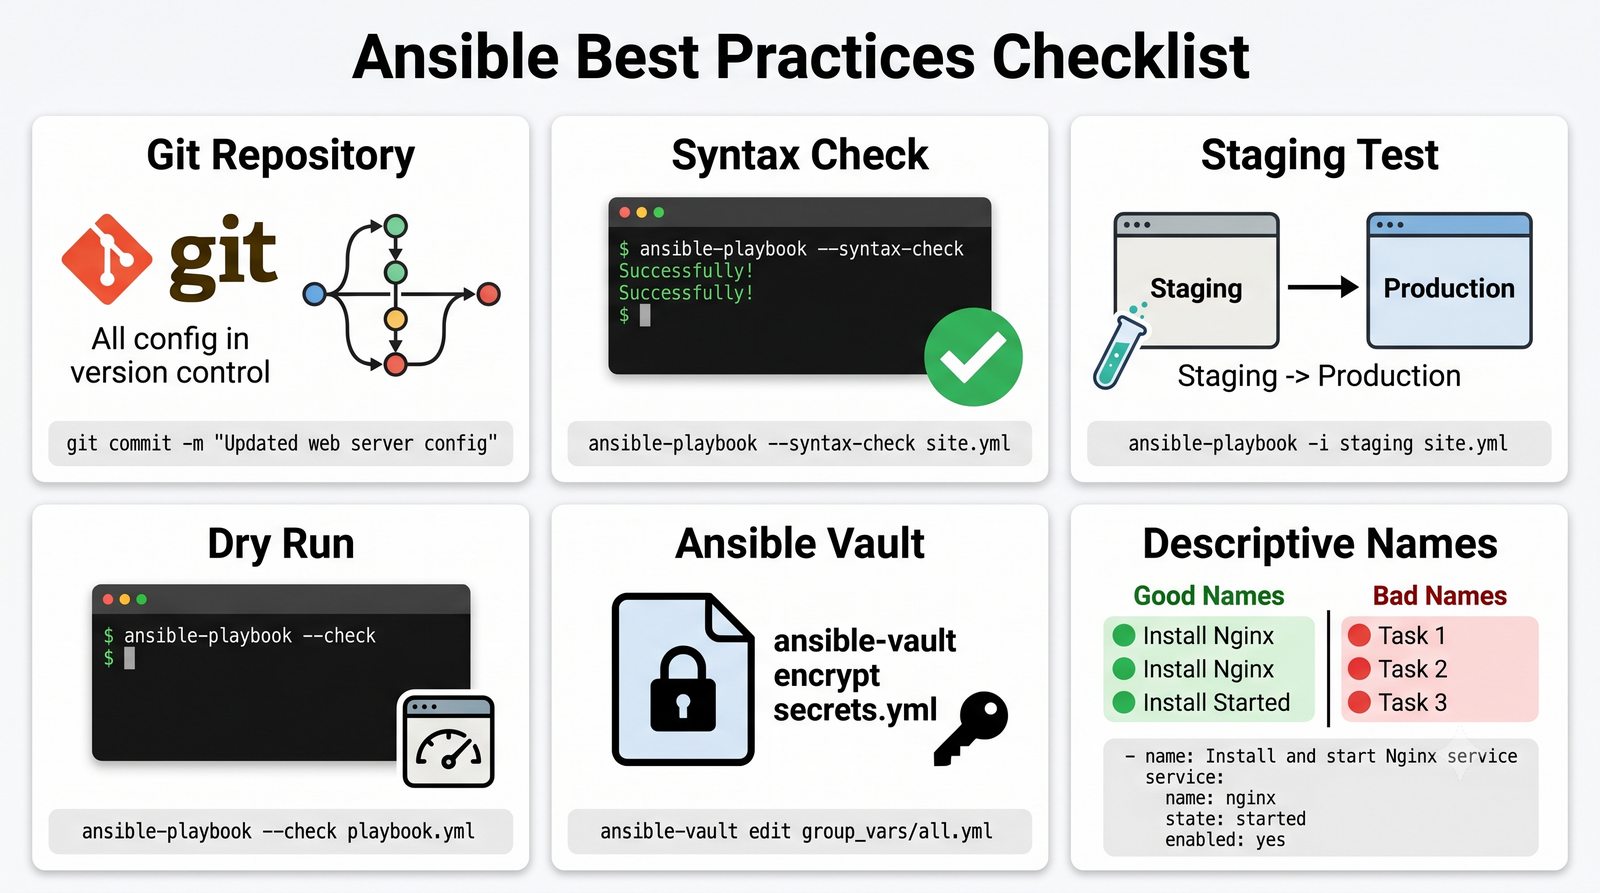
Wewnątrz sekcji tasks znajduje się lista zadań. Zgodnie z najlepszymi praktykami inżynierskimi każde zadanie bezwzględnie musi posiadać atrybut name. Jest to czytelny dla człowieka komunikat, który Ansible wyświetla w terminalu w momencie przystąpienia do realizacji zadania. Dobrze nazwane zadania sprawiają, że wykonanie playbooka staje się samoopisującym się raportem stanu infrastruktury. Warto pamiętać o domyślnym modelu wykonawczym Ansible: zadanie numer 1 jest uruchamiane równolegle na wszystkich maszynach określonych w dyrektywie hosts. Dopiero gdy wszystkie węzły pomyślnie zakończą zadanie numer 1 (lub zostaną wykluczone z powodu błędu), Ansible przechodzi do realizacji zadania numer 2.
Wyjaśnienie skrótów i pojęć:
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Inwentarz (inventory) – wykaz hostów i grup zarządzanych przez Ansible.
Moduł – jednostka wykonawcza Ansible realizująca pojedynczą czynność.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
---).State i state reprezentują dwa różne parametry.true, false, yes, no).pakiety: - nginx - curl - htop
usluga: name: nginx state: started enabled: yes
YAML (YAML Ain't Markup Language) został wybrany przez twórców Ansible jako język definicji playbooków ze względu na bezkonkurencyjną czytelność dla ludzkiego oka w porównaniu z formatami XML czy JSON. W przeciwieństwie do formatu JSON, YAML nie wymaga stosowania klamer zamykających, nawiasów kwadratowych na każdym kroku ani uciążliwego pilnowania przecinków na końcu wiersza. Struktura danych i hierarchia zagnieżdżenia są reprezentowane bezpośrednio przez geometrię tekstu, czyli wielkość wcięć tworzonych za pomocą spacji.
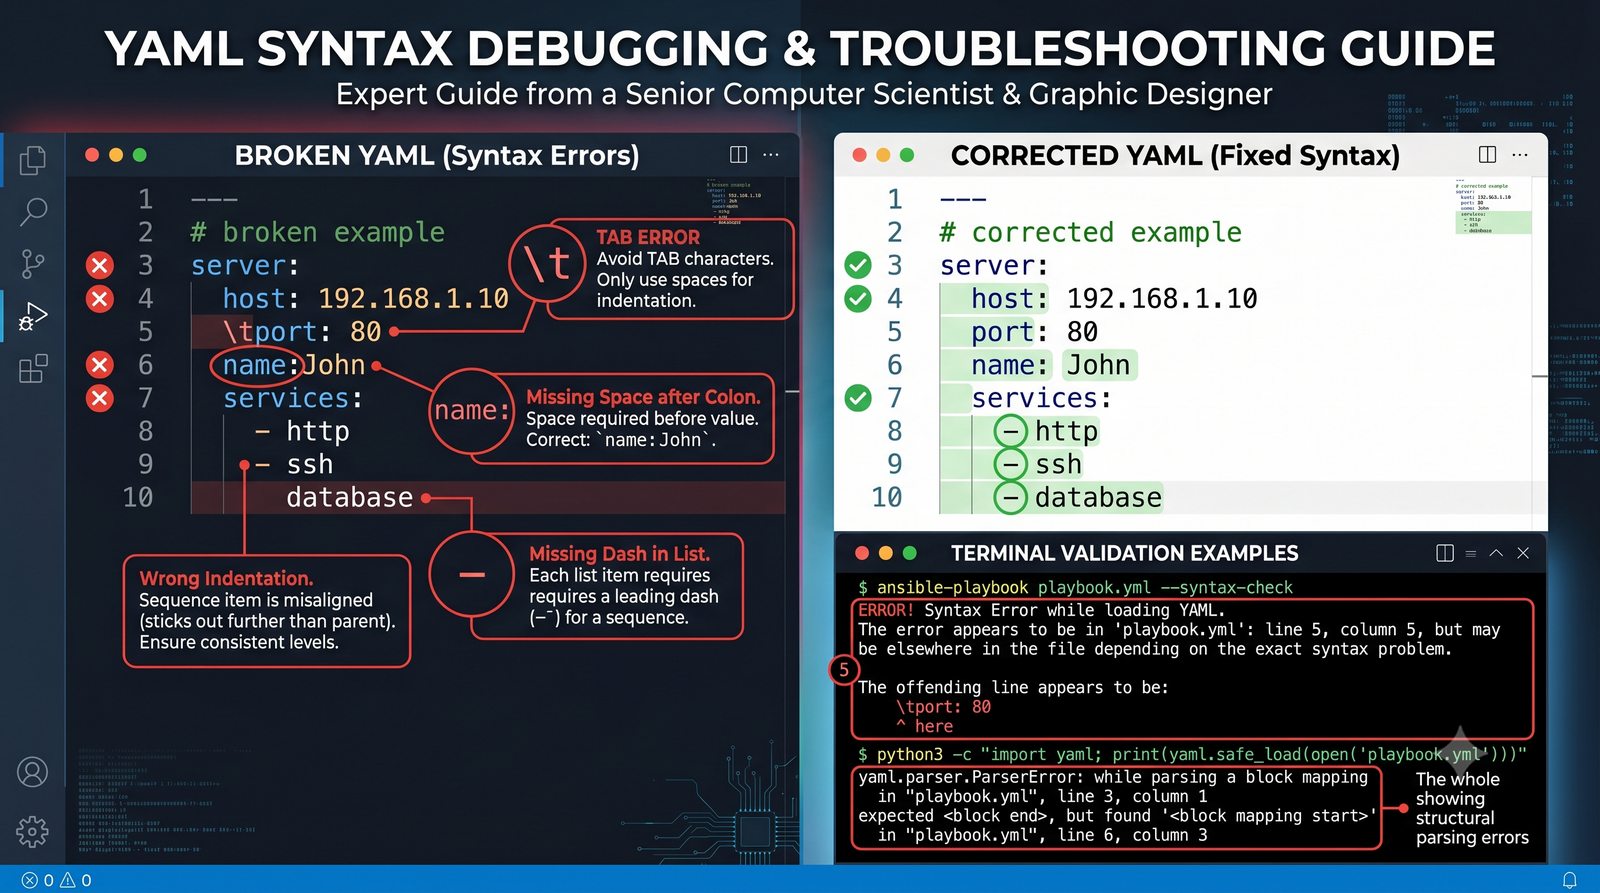
Ta zaleta estetyczna niesie jednak ze sobą określone wyzwania dyscypliny składniowej. Najczęstszą przyczyną frustracji początkujących inżynierów automatyzacji są błędy składniowe wynikające z nieprawidłowego formatowania wcięć. Zgodnie ze specyfikacją standardu YAML użycie znaku tabulacji ( ) w roli wcięcia jest bezwzględnie zakazane przez parser i natychmiast przerywa działanie programu błędem parsowania. Wszystkie edytory programistyczne (np. Visual Studio Code, Vim, Nano) powinny zostać skonfigurowane tak, aby naciśnięcie klawisza Tab automatycznie wstawiało dwie lub cztery spacje miękkie (soft spaces).
Drugą powszechną pułapką składniową jest formatowanie słowników. Dwukropek oddzielający klucz od wartości zawsze musi posiadać co najmniej jedną spację po prawej stronie (zapis klucz:wartość jest traktowany jako pojedynczy literał tekstowy, a nie para klucz-wartość). Szczególną uwagę należy zwrócić również na wartości rozpoczynające się od podwójnych nawiasów klamrowych szablonów Jinja2 (np. "{{ zmienna }}"). Zgodnie z regułami YAML parser potraktowałby taką linię jako próbę otwarcia słownika w notacji inline – dlatego każda wartość zaczynająca się od zmiennej Jinja2 musi być bezwzględnie ujęta w cudzysłowy.
Wyjaśnienie skrótów i pojęć:
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
IaC (Infrastructure as Code) – paradygmat opisu infrastruktury kodem przetwarzanym automatycznie.
Inwentarz (inventory) – wykaz hostów i grup zarządzanych przez Ansible.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
vars: playbooka, w plikach group_vars/, host_vars/ lub przekazywane z wiersza poleceń (-e "wersja=1.2.3").setup na początku każdego Play (zadanie Gathering Facts).ansible_facts['os_family'] – rodzina systemu (np. 'Debian', 'RedHat').ansible_facts['distribution_version'] – wersja dystrybucji (np. '22.04').ansible_facts['default_ipv4']['address'] – domyślny adres IP interfejsu wyjściowego.ansible_facts['memtotal_mb'] – całkowita pamięć RAM w megabajtach.gather_facts: no) przyspiesza wykonanie playbooka, gdy fakty nie są wykorzystywane.extra vars -e) mają najwyższy priorytet i nadpisują wszystko; zmienne domyślne roli (defaults/main.yml) mają najniższy priorytet.Zmienne stanowią mechanizm, który przekształca statyczne, sztywne skrypty automatyzacji w uniwersalny, dynamiczny kod inżynierski zdolny do adaptacji w zróżnicowanych środowiskach teleinformatycznych. Dzięki zmiennym ten sam playbook instalacyjny serwera WWW może posłużyć do wdrożenia instancji testowej z certyfikatem samopodpisanym na porcie 8080, jak i węzła produkcyjnego z certyfikatem Let's Encrypt na porcie 443 – jedyną różnicą jest zestaw wartości zmiennych przekazanych do wykonania.
Niezwykle unikalną cechą Ansible jest mechanizm faktów systemowych (Facts). W momencie rozpoczęcia każdego Play silnik Ansible uruchamia w tle specjalny moduł diagnostyczny o nazwie setup (krok widoczny w konsoli jako TASK [Gathering Facts]). Moduł ten bada stan fizyczny i logiczny węzła zarządzanego: odpytuje jądro Linuksa, system plików /proc i /sys, pobiera dane z menedżera pakietów, interfejsów sieciowych, tablic routingu oraz narzędzi systemd. Wszystkie te informacje zostają zorganizowane w ustrukturyzowany słownik ansible_facts, do którego administrator ma pełny dostęp w dalszych zadaniach playbooka. Umożliwia to pisanie uniwersalnych playbooków wieloplatformowych: jeśli system raportuje ansible_facts['os_family'] == 'Debian', instalujemy pakiet apache2, a jeśli raportuje 'RedHat', instalujemy pakiet httpd.
Kluczowym konceptem architektonicznym jest hierarchia pierwszeństwa zmiennych (Variable Precedence). Ponieważ zmienne w Ansible mogą być definiowane w wielu różnych miejscach – w plikach inwentarza, w katalogach group_vars i host_vars, wewnątrz playbooka, w plikach ról oraz w parametrach wiersza poleceń – silnik Ansible stosuje rygorystyczny, z góry zdefiniowany algorytm rozstrzygania konfliktów nazw. Warto zapamiętać dwie skrajności tej hierarchii: najniższy priorytet posiadają wartości zdefiniowane w katalogu defaults roli (zaprojektowane specjalnie jako bezpieczne wartości domyślne, które użytkownik roli może łatwo nadpisać), natomiast najwyższy, nadrzędny priorytet posiadają tzw. zmienne extra vars przekazywane parametrem -e w wierszu poleceń (nadpisują one bezwzględnie każdą inną wartość zdefiniowaną w projekcie).
Wyjaśnienie skrótów i pojęć:
IaC (Infrastructure as Code) – paradygmat opisu infrastruktury kodem przetwarzanym automatycznie.
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Inwentarz (inventory) – wykaz hostów i grup zarządzanych przez Ansible.
Moduł – jednostka wykonawcza Ansible realizująca pojedynczą czynność.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
ansible.builtin.template..j2 (np. nginx.conf.j2) na węźle sterującym.{{ nazwa_zmiennej }}{% for item in lista %} ... {% endfor %} oraz {% if warunek %} ... {% endif %}{# To jest komentarz Jinja2 niewidoczny w pliku wynikowym #}{{ nazwa | upper }} – konwersja na wielkie litery.{{ port | default(80) }} – wartość domyślna w przypadku braku definicji zmiennej.{{ lista_hostow | join(', ') }} – łączenie elementów listy w ciąg znaków.- name: Wdrożenie pliku konfiguracyjnego Nginx z szablonu
ansible.builtin.template:
src: templates/vhost.conf.j2
dest: /etc/nginx/sites-available/default
owner: root
group: root
mode: '0644'
Wdrażanie plików konfiguracyjnych jest jednym z najczęstszych zadań realizowanych przez systemy automatyzacji. W tradycyjnym podejściu administratorzy posługiwali się statycznymi plikami kopiowanymi za pomocą polecenia scp lub modyfikowali istniejące pliki skomplikowanymi wyrażeniami sed i awk. Metody te były skrajnie zawodne i uniemożliwiały adaptację konfiguracji do specyfiki konkretnej maszyny (np. dynamicznego ustawienia liczby procesów roboczych serwera WWW w zależności od liczby rdzeni procesora czy dynamicznego wpisania listy serwerów klastra do pliku konfiguracyjnego).
Rozwiązaniem tego problemu w Ansible jest natywna integracja z silnikiem szablonów Jinja2 za pośrednictwem modułu template. Szablon Jinja2 to standardowy plik tekstowy (np. plik konfiguracyjny serwera Nginx, bazy PostgreSQL czy demona BIND9), w którego treść wpleciono specjalne znaczniki logiczne i zmienne. W momencie uruchomienia zadania węzeł sterujący kompiluje szablon w pamięci lokalnej, zastępując znaczniki konkretnymi danymi pobranymi ze zmiennych projektu lub faktów systemowych maszyny docelowej, a następnie przesyła wyrenderowany plik na serwer zarządzany.
Potęga szablonów Jinja2 objawia się w obsłudze pętli i instrukcji warunkowych. Administrator może na przykład zdefiniować szablon wirtualnego hosta Nginx, w którym dyrektywa worker_processes pobiera wartość bezpośrednio z faktu systemowego {{ ansible_facts['processor_vcpus'] }}, gwarantując optymalne wykorzystanie mocy obliczeniowej każdego serwera bez ręcznej interwencji. Za pomocą pętli {% for srv in upstream_servers %} można w ułamku sekundy wygenerować sekcję load balancera zawierającą adresy IP dziesiątek serwerów aplikacyjnych. Szablony Jinja2 gwarantują również idempotentność – moduł template weryfikuje sumę kontrolną wyrenderowanego tekstu z plikiem istniejącym na dysku serwera i dokonuje nadpisania wyłącznie w sytuacji, gdy zawartość uległa rzeczywistej zmianie.
Wyjaśnienie skrótów i pojęć:
IaC (Infrastructure as Code) – paradygmat opisu infrastruktury kodem przetwarzanym automatycznie.
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Moduł – jednostka wykonawcza Ansible realizująca pojedynczą czynność.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
skipping).register).when jest ewaluowane bezpośrednio jako kod Python/Jinja2 (nie wymaga stosowania nawiasów klamrowych {{ }}).==, !=, >, <, >=, <=, in.and, or, not.- name: Restart serwera przy krytycznej aktualizacji jądra
ansible.builtin.reboot:
when: reboot_required_file.stat.exists and environment_type == "staging"
- name: Instalacja Apache w systemach RedHat
ansible.builtin.dnf:
name: httpd
state: present
when: ansible_facts['os_family'] == "RedHat"
Warunkowe wykonywanie zadań za pomocą klauzuli when jest kluczowym instrumentem umożliwiającym tworzenie uniwersalnych, odpornych na błędy playbooków automatyzacji zdolnych do bezpiecznej pracy w heterogenicznych centrach danych. Rzeczywista infrastruktura przedsiębiorstwa rzadko bywa w 100% jednorodna – w sieci pracują obok siebie serwery pod kontrolą różnych dystrybucji Linuksa, maszyny o zróżnicowanej architekturze procesorów (x86_64 vs aarch64), a także instancje pełniące odmienne role środowiskowe (development, staging, produkcja).
Dzięki dyrektywie when administrator nie musi tworzyć odrębnych, duplikujących się playbooków dla każdego wariantu systemu. Wystarczy zdefiniować logikę warunkową w oparciu o fakty systemowe lub zmienne konfiguracyjne. Warto zwrócić uwagę na specyfikę składniową: wewnątrz dyrektywy when wyrażenia są traktowane jako czyste wyrażenia logiczne języka Python. Dlatego powszechnym błędem popełnianym przez początkujących jest umieszczanie zmiennych w wąsach Jinja2 (np. when: "{{ zmienna }} == 1"). Taki zapis jest niepoprawny i generuje ostrzeżenia lintera; poprawna składnia to bezpośrednie odwołanie: when: zmienna == 1.
Niezwykle potężnym wzorcem projektowym jest łączenie klauzuli when ze zmiennymi rejestrowanymi (moduł register). W pierwszym zadaniu administrator może zbadać stan systemu (np. sprawdzić za pomocą modułu stat, czy istnieje plik /var/run/reboot-required sygnalizujący konieczność restartu po aktualizacji bibliotek). Wynik tego badania zostaje zapisany w zmiennej roboczej, a kolejne zadanie – wykonujące faktyczny restart maszyny za pomocą modułu ansible.builtin.reboot – uruchamia się wyłącznie wtedy, gdy flaga stat.exists ma wartość True oraz spełniony jest warunek okna serwisowego. Pozwala to na pełną automatyzację procedur utrzymaniowych bez ryzyka niekontrolowanego restartu serwerów w godzinach szczytu biznesowego.
Wyjaśnienie skrótów i pojęć:
IaC (Infrastructure as Code) – paradygmat opisu infrastruktury kodem przetwarzanym automatycznie.
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Moduł – jednostka wykonawcza Ansible realizująca pojedynczą czynność.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
with_items, with_dict czy with_fileglob.item.- name: Instalacja podstawowych narzędzi administracyjnych
ansible.builtin.apt:
name: "{{ item }}"
state: present
loop:
- htop
- iotop
- tcpdump
- rsync
- tmux
- name: Tworzenie kont użytkowników systemowych z grupami
ansible.builtin.user:
name: "{{ item.name }}"
groups: "{{ item.groups }}"
shell: "{{ item.shell }}"
state: present
loop:
- { name: 'admin1', groups: 'sudo', shell: '/bin/bash' }
- { name: 'audytor', groups: 'users', shell: '/bin/sh' }
apt i dnf akceptują całą listę pakietów bezpośrednio w parametrze name: "{{ lista }}", co jest znacznie szybsze niż pętla loop (wywołuje instalację w jednej transakcji).Pętle stanowią fundamentalną konstrukcję każdego języka programowania i opisu konfiguracji. W procesach automatyzacji systemowej administrator nieustannie spotyka się z koniecznością wykonania identycznej operacji dla całej serii powiązanych zasobów: zainstalowania kilkunastu pakietów diagnostycznych, utworzenia kilkunastu kont użytkowników o różnych uprawnieniach, otwarcia portów w zaporze sieciowej czy skopiowania zestawu skryptów narzędziowych do katalogu /usr/local/bin. Bez mechanizmu pętli kod playbooka stałby się rozwlekły, redundatny i podatny na trudne do wykrycia pomyłki.
W nowoczesnym Ansible standardem iteracji jest dyrektywa loop, która została wprowadzona w celu uproszczenia i ujednolicenia wcześniejszego, wysoce zagmatwanego systemu opartego na dziesiątkach wtyczek z rodziny with_* (with_items, with_dict, with_together, with_nested). Konstrukcja loop przyjmuje standardową listę YAML i w każdej iteracji podstawia aktualnie przetwarzany obiekt pod wbudowaną zmienną referencyjną item. Jeśli lista składa się ze słowników, programista odwołuje się do poszczególnych pól za pomocą notacji kropkowej, na przykład {{ item.name }} oraz {{ item.uid }}.
Warto zwrócić uwagę na kluczowy aspekt wydajnościowy związany z użyciem pętli w modułach menedżerów pakietów (apt, dnf, yum). Zastosowanie pętli loop w zadaniu instalacji pakietów powoduje, że Ansible dla każdego elementu listy osobno uruchamia skrypt Pythona na węźle zarządzanym, co z kolei wymusza wielokrotne blokowanie bazy pakietów (dpkg lock) i wielokrotne sprawdzanie zależności. Jest to proces wysoce nieoptymalny. Nowoczesne moduły pakietów są zoptymalizowane pod kątem przyjmowania całej listy pakietów wprost w argumencie name (zapis name: [nginx, curl, htop]). W takim przypadku menedżer pakietów uruchamia się tylko raz, pobiera i instaluje wszystkie pakiety w jednej atomowej transakcji systemowej, skracając czas realizacji zadania z kilkudziesięciu sekund do ułamka sekundy.
Wyjaśnienie skrótów i pojęć:
IaC (Infrastructure as Code) – paradygmat opisu infrastruktury kodem przetwarzanym automatycznie.
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Moduł – jednostka wykonawcza Ansible realizująca pojedynczą czynność.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
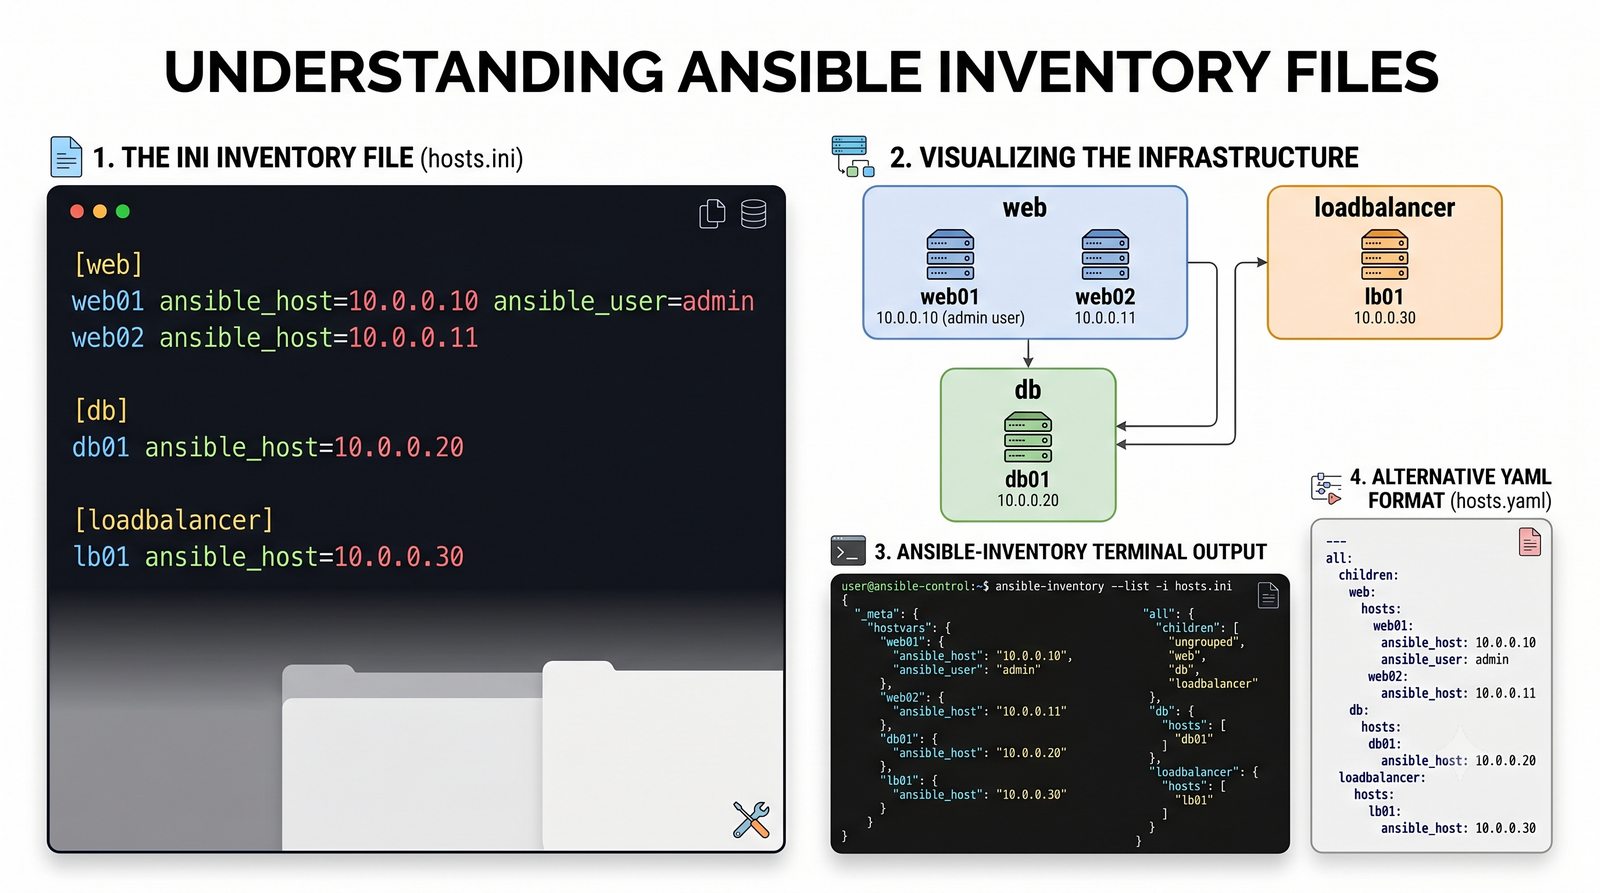
- name: Aktualizacja pliku konfiguracyjnego wirtualnego hosta
ansible.builtin.template:
src: vhost.conf.j2
dest: /etc/nginx/sites-available/app.conf
tags:
- config
- nginx
- name: Restart demona Nginx
ansible.builtin.systemd:
name: nginx
state: restarted
tags:
- service
- nginx
ansible-playbook site.yml --tags "config"ansible-playbook site.yml --skip-tags "backup,upgrade"ansible-playbook site.yml --list-tagsalways – zadanie z tym tagiem wykonuje się zawsze, chyba że zostanie jawnie pominięte przez --skip-tags always.never – zadanie jest pomijane domyślnie; uruchamia się wyłącznie przy jawnym wskazaniu jego nazwy w --tags.Wraz z rozwojem infrastruktury playbooki automatyzacji rozrastają się do bardzo dużych rozmiarów, obejmując dziesiątki lub setki zadań: od audytu systemu, przez instalację oprogramowania i aktualizację baz danych, aż po restarty usług i testy integracyjne. Wykonanie pełnego playbooka w rozległym centrum danych może zajmować od kilkunastu minut do ponad godziny. W codziennej pracy operacyjnej administrator bardzo często potrzebuje zaktualizować wyłącznie jeden plik konfiguracyjny lub zrestartować wybrany proces na serwerach, bez konieczności przechodzenia przez całą długotrwałą sekwencję weryfikacji pakietów.
Do tego celu służy mechanizm tagów (Tags). Tagi można przypisywać do pojedynczych zadań, całych bloków (block), ról, a nawet na poziomie nadrzędnej sekcji Play. Administrator zyskuje możliwość chirurgicznego sterowania zakresem wykonania scenariusza. Opcja --tags pozwala na wskazanie jednej lub wielu etykiet oddzielonych przecinkami, co powoduje, że silnik Ansible dynamicznie filtruje drzewo zadań w pamięci i wykonuje wyłącznie te, które posiadają pasujący identyfikator.
Szczególnie wyrafinowanym narzędziem architektonicznym są tagi zarezerwowane: always oraz never. Oznaczenie zadania tagiem always (np. wczytywanie dynamicznych poświadczeń z bezpiecznego skarbca czy weryfikacja dostępności bramy domyślnej) gwarantuje, że krok ten zostanie zrealizowany bez względu na to, jakie tagi wywołał administrator w wierszu poleceń. Z kolei tag never doskonale sprawdza się przy zadaniach inwazyjnych lub ryzykownych (np. formatowanie nowych partycji dyskowych czy inicjalizacja bazy danych od zera) – zadanie z tym tagiem nigdy nie wykona się w trakcie standardowego przebiegu playbooka, chroniąc środowisko przed przypadkowym zniszczeniem danych.
Wyjaśnienie skrótów i pojęć:
IaC (Infrastructure as Code) – paradygmat opisu infrastruktury kodem przetwarzanym automatycznie.
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
changed: true) i wyemitowało powiadomienie (notify).tasks:
- name: Aktualizacja konfiguracji głównej Nginx
ansible.builtin.template:
src: nginx.conf.j2
dest: /etc/nginx/nginx.conf
notify: Przeładuj serwis Nginx
handlers:
- name: Przeładuj serwis Nginx
ansible.builtin.systemd:
name: nginx
state: reloaded
meta: flush_handlers zmusza silnik do natychmiastowego wykonania oczekujących handlerów w środku scenariusza.Handlery stanowią jeden z najbardziej eleganckich i kluczowych konceptów architektonicznych w Ansible. W tradycyjnych skryptach powłoki administratorzy po każdej modyfikacji pliku konfiguracyjnego bezwarunkowo wywoływali polecenie systemctl restart usługa. W przypadku wdrożeń obejmujących kilkadziesiąt plików lub parametrów skutkowało to wielokrotnym, niepotrzebnym restartowaniem demona, zrywaniem aktywnych połączeń klientów sieciowych i generowaniem sztucznych przestojów produkcyjnych. Co gorsza, jeśli konfiguracja nie uległa zmianie, usługa i tak była restartowana.
Ansible rozwiązuje ten problem poprzez wzorzec projektowy Obserwator (Observer Pattern). Standardowe zadanie konfiguracyjne za pomocą dyrektywy notify rejestruje nazwę handlera, który ma zostać powiadomiony. Kluczowe jest to, że powiadomienie zostaje wysłane wyłącznie w sytuacji, gdy zadanie zgłasza stan changed (czyli plik na serwerze rzeczywiście różnił się od szablonu i został zaktualizowany). Jeśli plik był już zgodny ze stanem pożądanym (stan ok), powiadomienie nie jest emitowane, a powiązany handler pozostaje nieaktywny.
Niezwykle istotną cechą handlerów jest deduplikacja wywołań. Jeżeli w ramach jednego scenariusza zaktualizujemy plik nginx.conf, certyfikat TLS oraz pięć wirtualnych hostów, a każde z tych zadań wyemituje powiadomienie Przeładuj serwis Nginx, Ansible zarejestruje tę prośbę, lecz zrealizuje ją dokładnie jeden raz na samym końcu scenariusza. Pozwala to na zachowanie stuprocentowej ciągłości świadczenia usług. W sytuacjach, w których kolejna faza playbooka bezwzględnie wymaga, aby usługa została zrestartowana natychmiast (np. uruchomienie bazy danych przed przystąpieniem do migracji schematu), inżynier może wstawić zadanie ze specjalnym modułem meta: flush_handlers, który powoduje natychmiastowe opróżnienie kolejki powiadomień.
Wyjaśnienie skrótów i pojęć:
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Moduł – jednostka wykonawcza Ansible realizująca pojedynczą czynność.
Idempotencja – własność operacji dającej ten sam stan niezależnie od liczby powtórzeń.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
owner, group, mode (rekomendowany zapis ósemkowy np. '0644').backup: yes automatycznie tworzy kopię bezpieczeństwa pliku docelowego z datownikiem przed jego nadpisaniem.regexp) do lokalizowania i bezpiecznego zastępowania linii.- name: Bezpieczna konfiguracja demona SSH (blokada logowania root)
ansible.builtin.lineinfile:
path: /etc/ssh/sshd_config
regexp: '^#?PermitRootLogin'
line: 'PermitRootLogin no'
state: present
validate: '/usr/sbin/sshd -t -f %s'
notify: Restart demona SSH
template lub copy; dla pojedynczych flag w plikach dostarczanych przez pakiety stosuj lineinfile.Zarządzanie zawartością plików konfiguracyjnych w katalogu /etc to jedna z fundamentalnych domen administracji systemami Linux. W arsenale modułów Ansible dedykowanych do tego celu dwa narzędzia odgrywają szczególną rolę: moduł copy oraz moduł lineinfile. Wybór pomiędzy nimi zależy od stopnia złożoności pliku oraz polityki zarządzania konfiguracją w organizacji.
Moduł copy służy do wdrażania kompletnych, statycznych plików z węzła sterującego. Sprawdza się doskonale w przypadku plików binarnych, kluczy licencyjnych, statycznych stron WWW (np. index.html) oraz zamkniętych plików konfiguracyjnych, które nie wymagają parametryzacji zmiennymi Jinja2. Moduł dba o pełną integralność operacji: plik jest najpierw zapisywany w lokalizacji tymczasowej, a po pomyślnym przesłaniu atomowo przenoszony w miejsce docelowe. Bardzo przydatnym parametrem produkcyjnym jest backup: yes, który w razie wykrycia różnic wykonuje migawkę istniejącego pliku z unikalnym znacznikiem czasu (np. hosts.2026-10-01@12:30:15~), co ułatwia ewentualną diagnostykę powdrożeniową.
Z kolei moduł lineinfile reprezentuje zupełnie inną filozofię: zamiast zarządzać całym plikiem, skupia się na zapewnieniu obecności lub braku pojedynczego wiersza. Jest to niezastąpione narzędzie w sytuacjach, w których plik konfiguracyjny jest częścią pakietu systemowego (np. /etc/ssh/sshd_config czy /etc/fstab) i administrator nie chce nadpisywać go w całości, a jedynie zmienić jeden krytyczny parametr bezpieczeństwa. Wykorzystując parametr regexp, moduł wyszukuje wiersz pasujący do wzorca (np. dowolne wystąpienie dyrektywy PermitRootLogin, nawet jeśli jest zakomentowane) i zastępuje go pożądaną wartością PermitRootLogin no. Niezwykle ważnym parametrem modułu lineinfile jest opcja validate – pozwala ona na wskazanie polecenia testującego poprawność składniową pliku (np. sshd -t -f %s) przed zatwierdzeniem zmian na dysku, co skutecznie chroni administratora przed zablokowaniem dostępu SSH do zdalnego serwera w wyniku literówki.
Wyjaśnienie skrótów i pojęć:
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Moduł – jednostka wykonawcza Ansible realizująca pojedynczą czynność.
IaC (Infrastructure as Code) – paradygmat opisu infrastruktury kodem przetwarzanym automatycznie.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
ansible.builtin.systemd – nowoczesny, dedykowany moduł zoptymalizowany pod kątem systemd (standard w większości współczesnych dystrybucji Linuksa).ansible.builtin.service – moduł uniwersalny (obsługuje systemd, SysVinit, Upstart, OpenRC).started – usługa ma być uruchomiona (jeśli proces już działa, moduł nie podejmuje akcji).stopped – usługa ma być zatrzymana.restarted – bezwarunkowy restart usługi (zatrzymanie i ponowne uruchomienie).reloaded – bezprzerwowe przeładowanie konfiguracji procesu sygnałem SIGHUP.enabled: yes – utworzenie dowiązań symbolicznych w /etc/systemd/system/ (autostart przy bootowaniu).enabled: no – usunięcie z autostartu systemowego.daemon_reload: yes – ponowne odczytanie plików unitów z dysku (odpowiednik systemctl daemon-reload po modyfikacji pliku .service).masked: yes – całkowite zablokowanie możliwości uruchomienia usługi (dowiązanie do /dev/null).Zarządzanie usługami i procesami pracującymi w tle (demonami) stanowi zwieńczenie większości procesów automatyzacji konfiguracji serwerów. Po zainstalowaniu pakietów oprogramowania i wdrożeniu poprawnych plików konfiguracyjnych konieczne jest zainicjalizowanie działania usługi oraz zagwarantowanie, że podniesie się ona automatycznie w przypadku restartu maszyny fizycznej lub hiperwizora.
Współczesny ekosystem Linuksa został niemal całkowicie zdominowany przez menedżer systemu i usług systemd. Dedykowany moduł ansible.builtin.systemd komunikuje się bezpośrednio z magistralą D-Bus demona systemd lub wykonuje polecenia systemctl, oferując pełną idempotentność i niezrównaną precyzję kontroli. W odróżnieniu od skryptów powłoki, w których komenda systemctl start usługa była wykonywana na ślepo, Ansible najpierw bada właściwość ActiveState unitu systemd. Jeśli usługa zgłasza stan active (running), operacja startu jest pomijana, a zadanie raportuje stan ok.
Bardzo ważnym aspektem inżynierskim jest rozróżnienie pomiędzy parametrem state: restarted a state: reloaded. W przypadku usług o krytycznym znaczeniu biznesowym (np. serwery proxy HAProxy, serwery WWW Nginx czy serwery DNS BIND9) pełny restart oznacza fizyczne zabicie procesu głównego i ponowne zainicjalizowanie gniazd sieciowych, co wiąże się z chwilowym zrywaniem aktywnych sesji TCP klientów. Przeładowanie (reloaded) wysyła do procesu sygnał SIGHUP, powodując wczytanie nowej konfiguracji przez proces nadrzędny w sposób całkowicie przezroczysty dla podłączonych użytkowników (tzw. zero-downtime reload). Dodatkowo, jeśli modyfikujemy własne pliki definicji unitów (np. w katalogu /etc/systemd/system/moj-program.service), moduł systemd z flagą daemon_reload: yes automatycznie poinstruuje menedżera systemd o konieczności ponownego sparsowania konfiguracji z dysku.
Wyjaśnienie skrótów i pojęć:
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Moduł – jednostka wykonawcza Ansible realizująca pojedynczą czynność.
IaC (Infrastructure as Code) – paradygmat opisu infrastruktury kodem przetwarzanym automatycznie.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
name – unikalna nazwa logowania użytkownika systemowego (parametr wymagany).state – stan pożądany konta: present (użytkownik istnieje) lub absent (usunięty).uid oraz group – jawne zdefiniowanie numerycznego identyfikatora UID oraz grupy podstawowej.groups – lista grup dodatkowych (np. sudo, wheel, docker).append: yes – kluczowa flaga gwarantująca, że nowe grupy zostaną dopisane bez usuwania użytkownika z grup dotychczasowych.shell – powłoka logowania (np. /bin/bash dla ludzi lub /usr/sbin/nologin dla kont usługowych).create_home: yes – automatyczne utworzenie katalogu domowego /home/użytkownik z prawidłowymi uprawnieniami.mkpasswd -m sha-512 z pakietu whois: sudo apt install -y whois; alternatywnie openssl passwd -6) i zabezpieczony w Ansible Vault.ansible.builtin.authorized_key pozwala na automatyczne deponowanie kluczy publicznych w pliku ~/.ssh/authorized_keys.Zarządzanie tożsamością i uprawnieniami użytkowników lokalnych jest fundamentalnym elementem polityki bezpieczeństwa każdego przedsiębiorstwa. W tradycyjnym modelu administracji pracownicy IT ręcznie wywoływali polecenia useradd, usermod i chpasswd, co prowadziło do powstawania kont-widm po byłych pracownikach, niespójnych numerów UID/GID pomiędzy serwerami oraz stosowania słabych lub domyślnych haseł dostępowych.
Moduł ansible.builtin.user pozwala na przekształcenie całego procesu zarządzania tożsamością w przejrzysty, zautomatyzowany rejestr. Zdefiniowanie listy autoryzowanych inżynierów w pliku group_vars/all.yml umożliwia błyskawiczne utworzenie ich kont na wszystkich serwerach w sieci lokalnej, przypisanie do właściwych grup administracyjnych oraz skonfigurowanie domyślnej powłoki systemowej. Zwróćmy szczególną uwagę na parametr append: yes – pominięcie tej dyrektywy podczas definiowania grup dodatkowych spowoduje, że system usunie użytkownika ze wszystkich dotychczasowych grup, które nie zostały jawnie wymienione w playbooku, co może doprowadzić do przypadkowego odebrania uprawnień sudo.
W kwestii uwierzytelniania hasłowego standardem inżynierskim jest eliminacja haseł w tekście jawnym. Moduł user przyjmuje w parametrze password wyłącznie gotowy skrót kryptograficzny (hash) wygenerowany za pomocą algorytmu SHA-512 crypt (prefiks identyfikatora 6) z losową solą (salt), zgodnego ze standardem pliku /etc/shadow. Wartości te powinny być bezwzględnie szyfrowane za pomocą narzędzia Ansible Vault. Co więcej, w nowoczesnych środowiskach administratorzy całkowicie rezygnują z haseł lokalnych na rzecz par kluczy asymetrycznych: moduł authorized_key pobiera klucz publiczny inżyniera i bezpiecznie umieszcza go w pliku autoryzacyjnym użytkownika z zachowaniem restrykcyjnych uprawnień POSIX (0600 dla pliku, 0700 dla katalogu .ssh).
Wyjaśnienie skrótów i pojęć:
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Moduł – jednostka wykonawcza Ansible realizująca pojedynczą czynność.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
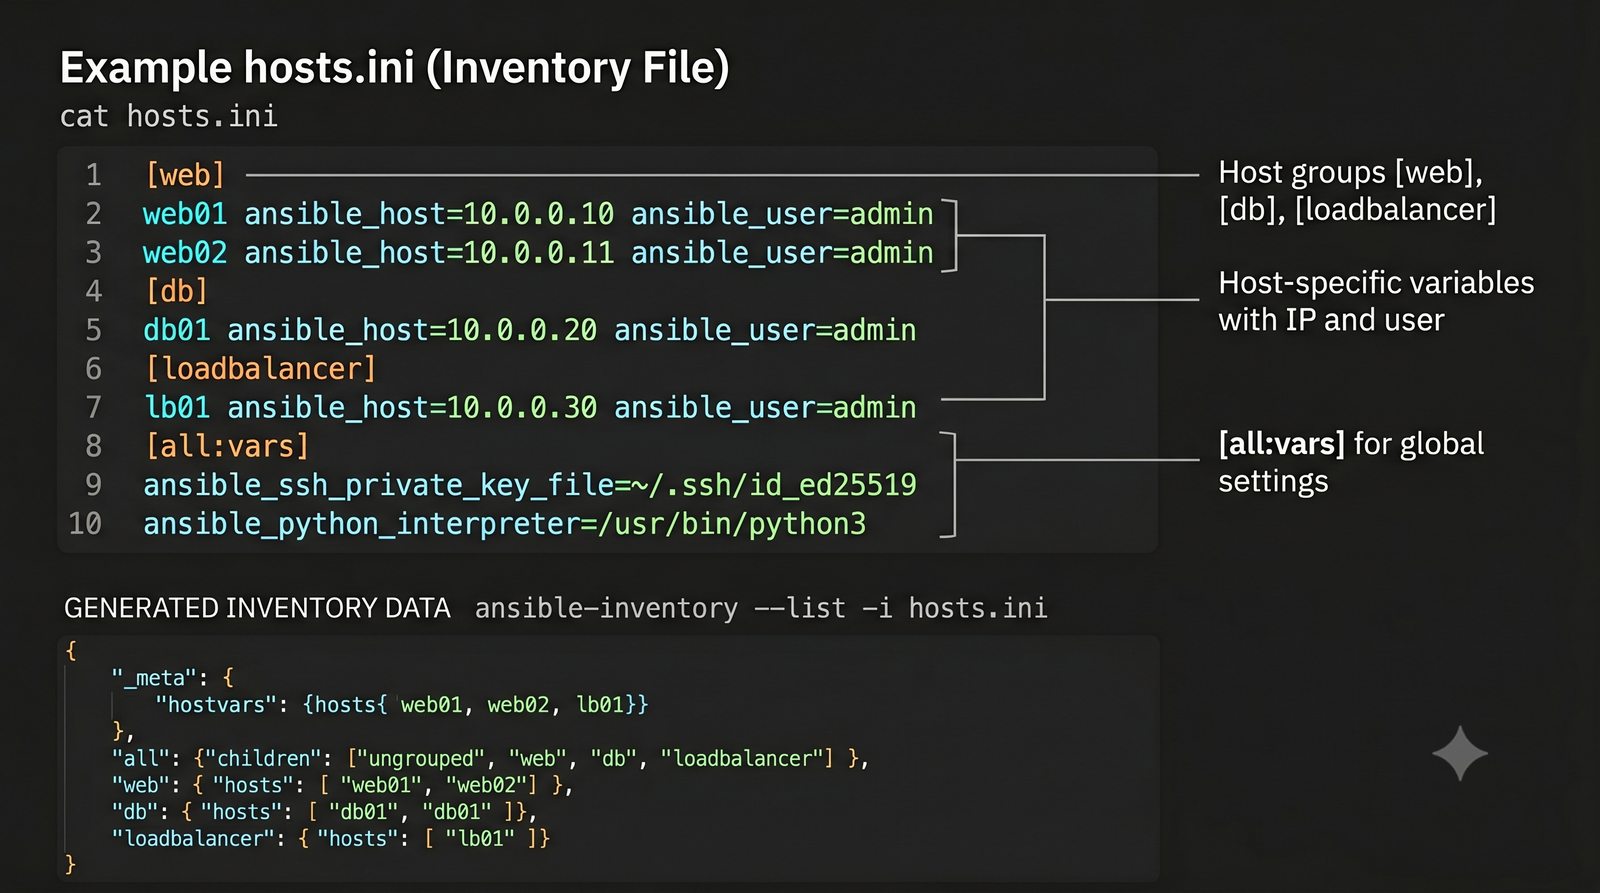
directory – rekurencyjne tworzenie struktury katalogów (odpowiednik mkdir -p).touch – utworzenie pustego pliku lub aktualizacja znaczników czasu dostępu (mtime/atime).link – utworzenie dowiązania symbolicznego (symlink; wymaga podania parametru src).hard – utworzenie dowiązania twardego (hardlink).absent – rekurencyjne, całkowite usunięcie pliku, linku lub katalogu (odpowiednik rm -rf).owner: www-data oraz group: www-data.mode: '0755' (katalogi) lub mode: '0640' (pliki).mode zawsze ujmuj w apostrofy, aby uniknąć błędnej interpretacji przez parser YAML.recurse: yes aplikuje uprawnienia do całej zawartości drzewa katalogów.System plików w środowiskach uniksowych i linuksowych opiera się na precyzyjnym modelu uprawnień i metadanych POSIX. Nieprawidłowe uprawnienia do katalogów i plików są jedną z najczęstszych przyczyn awarii usług sieciowych (błędy typu HTTP 403 Forbidden w serwerach WWW) oraz krytycznych podatności bezpieczeństwa (zbyt otwarte uprawnienia pozwalające nieuprzywilejowanym użytkownikom na odczyt haseł i kluczy prywatnych). Moduł ansible.builtin.file jest podstawowym instrumentem administratora służącym do egzekwowania rygorystycznej polityki uprawnień w systemie plików.
Kluczową zaletą modułu file jest jego uniwersalność i pełna idempotentność. W przeciwieństwie do poleceń powłoki chmod i chown, które bezwarunkowo modyfikują uprawnienia i znaczniki i-węzłów na dysku, moduł file najpierw sprawdza aktualne metadane pliku za pomocą wywołania systemowego stat(). Jeśli właściciel, grupa oraz maska uprawnień są w 100% zgodne z deklaracją, moduł natychmiast kończy działanie ze statusem ok, nie generując niepotrzebnych operacji wejścia/wyjścia (I/O) na macierzy dyskowej.
Warto zwrócić szczególną uwagę na tworzenie dowiązań symbolicznych (state: link). W tradycyjnej administracji polecenie ln -s źródło cel wymagało żmudnego upewniania się, czy ścieżki są bezwzględne czy względne, a powtórne wykonanie polecenia kończyło się błędem. W Ansible deklaracja jest intuicyjna: parametr src wskazuje plik docelowy, a parametr dest wskazuje lokalizację symlinku. Jeśli dowiązanie już istnieje i wskazuje prawidłowy cel, moduł raportuje stan ok; jeśli wskazuje błędną ścieżkę, zostaje bezpiecznie zaktualizowane.
Wyjaśnienie skrótów i pojęć:
IaC (Infrastructure as Code) – paradygmat opisu infrastruktury kodem przetwarzanym automatycznie.
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Moduł – jednostka wykonawcza Ansible realizująca pojedynczą czynność.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
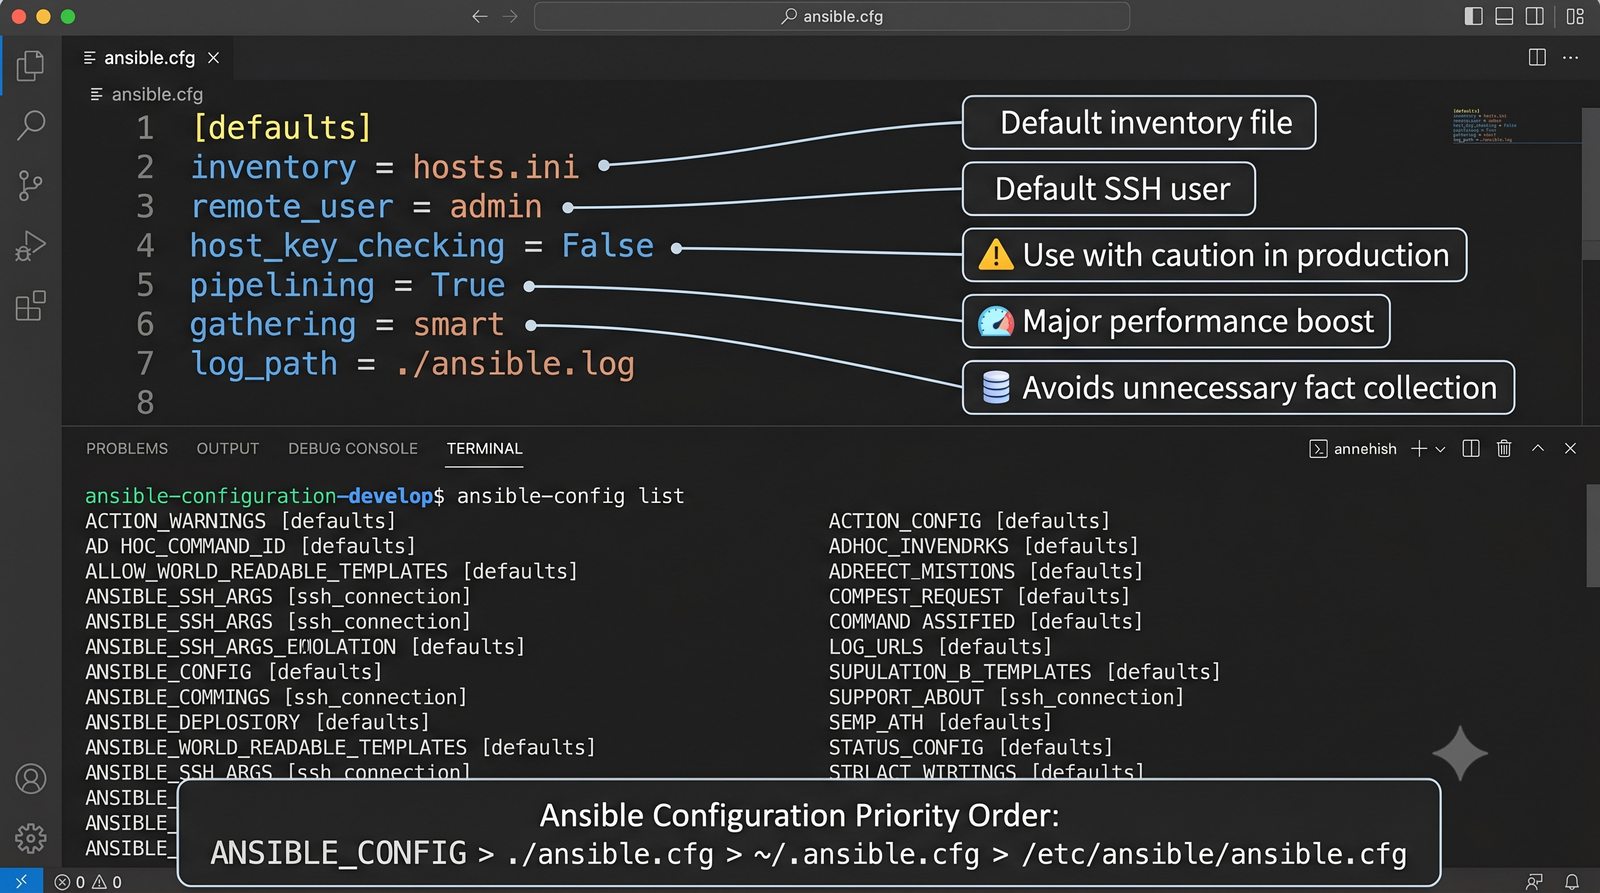
roles/nginx/ ├── tasks/main.yml # Główna lista zadań wykonywanych przez rolę ├── handlers/main.yml # Procedury obsługi zdarzeń (np. restart Nginx) ├── templates/ # Szablony dynamiczne Jinja2 (np. vhost.conf.j2) ├── files/ # Statyczne pliki do wdrożenia (np. ssl_ciphers.conf) ├── vars/main.yml # Zmienne o wysokim priorytecie (wewnętrzne roli) ├── defaults/main.yml # Zmienne domyślne o najniższym priorytecie (konfigurowalne) └── meta/main.yml # Metadane roli: autor, licencja, zależności od innych ról
- name: Wdrożenie klastra aplikacji WWW
hosts: web
roles:
- role: common
- role: nginx
vars:
nginx_port: 8080
ansible-galaxy role init <nazwa_roli> tworzy kompletny szkielet katalogów i plików main.yml w ułamku sekundy.Wraz ze wzrostem skali projektu automatyzacji pisanie wszystkich zadań w pojedynczych plikach playbooków prowadzi do chaosu architektonicznego. Różne zespoły zaczynają wielokrotnie pisać te same fragmenty kodu instalujące bazowe pakiety, konfigurujące zapory sieciowe czy zarządzające kontami użytkowników. Aby wyeliminować redundancję i wprowadzić reguły inżynierii oprogramowania (w szczególności zasadę DRY – Don't Repeat Yourself), twórcy Ansible wprowadzili koncepcję Ról (Roles).
Rola jest autonomicznym, przenośnym modułem funkcjonalnym. Implementuje ścisłą konwencję nazewnictwa i lokalizacji zasobów (Convention over Configuration). Gdy w playbooku deklarujemy użycie roli nginx, silnik Ansible automatycznie wie, że główne zadania znajdują się w pliku roles/nginx/tasks/main.yml, handlery w roles/nginx/handlers/main.yml, a wywołanie modułu template bez podania pełnej ścieżki automatycznie przeszuka katalog roles/nginx/templates/. Zwalnia to administratora z konieczności żmudnego definiowania ścieżek względnych.
Kluczowym elementem profesjonalnego projektowania ról jest rozgraniczenie pomiędzy katalogami defaults oraz vars. Katalog defaults/main.yml zawiera parametry domyślne – wartości te posiadają najniższy priorytet w całej hierarchii zmiennych Ansible, dzięki czemu użytkownik roli może je z łatwością nadpisać w swoim projekcie (np. zmienić domyślny port HTTP z 80 na 8080). Z kolei katalog vars/main.yml zawiera stałe wewnętrzne roli, których użytkownik nie powinien modyfikować (np. specyficzne dla danej dystrybucji nazwy pakietów w systemie). Role stanowią również jednostkę dystrybucji w globalnym ekosystemie Ansible Galaxy, umożliwiając wymianę sprawdzonych rozwiązań inżynierskich pomiędzy tysiącami przedsiębiorstw na całym świecie.
Wyjaśnienie skrótów i pojęć:
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Moduł – jednostka wykonawcza Ansible realizująca pojedynczą czynność.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
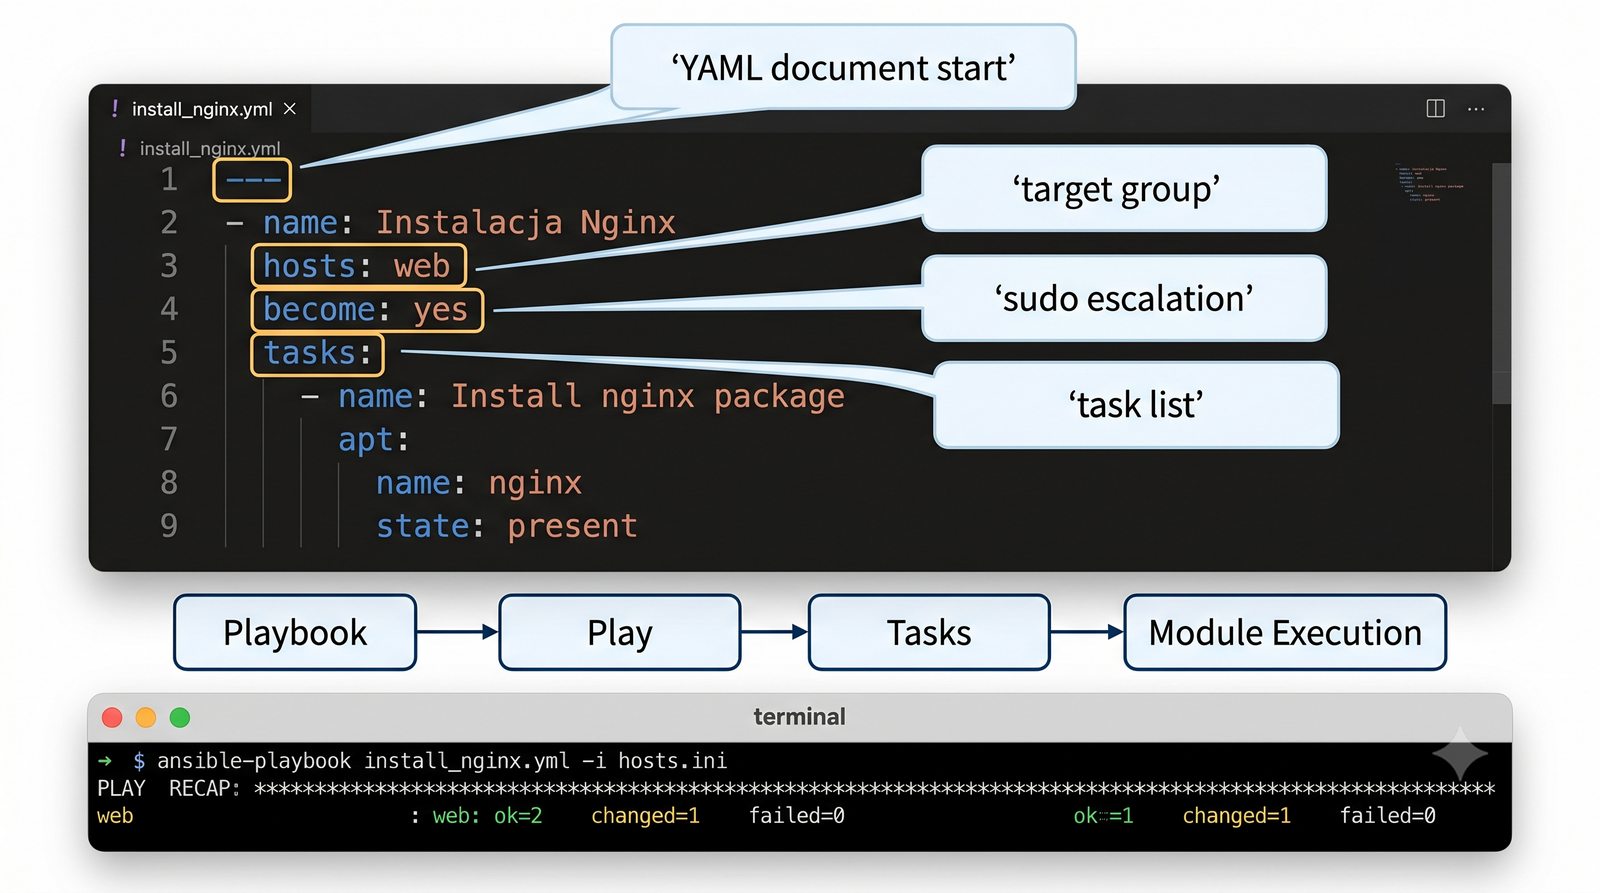
ansible-galaxy role install geerlingguy.nginxrequirements.yml:
roles:
- name: geerlingguy.nginx
version: 3.1.1
collections:
- name: community.general
version: ">=8.0.0"
$ANSIBLE_VAULT;1.1;AES256, szczegóły w dokumentacji formatu Vault) bezpośrednio w repozytorium Git.ansible-vault create secret.yml oraz ansible-vault edit secret.yml.ansible-vault encrypt_string 'tajne_haslo' --name 'db_password'.ansible-playbook site.yml --ask-vault-pass lub z plikiem klucza --vault-password-file ~/.vault_key.name); stosuj linter ansible-lint.command i shell, gdy istnieje dedykowany moduł deklaratywny.Dojrzałość inżynierska w pracy z systemem Ansible wymaga opanowania trzech kluczowych aspektów: umiejętności ponownego wykorzystywania sprawdzonych rozwiązań społeczności (Ansible Galaxy), bezkompromisowej ochrony danych uwierzytelniających (Ansible Vault) oraz rygorystycznego przestrzegania dobrych praktyk projektowych.
Ansible Galaxy pełni rolę analogiczną do rejestrów PyPI w Pythonie czy npm w JavaScript. Zamiast pisać od podstaw skomplikowane role instalujące klastry Kubernetes, bazy PostgreSQL czy serwery monitoringu Prometheus, inżynier może skorzystać z gotowych, certyfikowanych ról rozwijanych przez czołowych ekspertów (np. Jeffa Geerlinga). Wszystkie zależności projektu deklaruje się w pliku requirements.yml, a ich pobranie następuje automatycznie za pomocą polecenia ansible-galaxy install -r requirements.yml, co gwarantuje pełną powtarzalność środowiska budowania.
Kwestia bezpieczeństwa danych wrażliwych jest absolutnie kluczowa w dobie powszechnego stosowania repozytoriów Git. Umieszczenie w kodzie nieszyfrowanego hasła do bazy danych, klucza prywatnego SSH czy tokena AWS jest kardynalnym błędem bezpieczeństwa. Ansible Vault rozwiązuje ten problem poprzez zastosowanie symetrycznego szyfrowania AES-256. Pliki zaszyfrowane za pomocą polecenia ansible-vault encrypt mają postać nieczytelnego szyfrogramu z nagłówkiem ANSIBLE_VAULT;1.1;AES256, dzięki czemu mogą być w 100% bezpiecznie przechowywane w publicznych i prywatnych repozytoriach Git. W zautomatyzowanych potokach CI/CD klucz odszyfrowujący przekazywany jest bezpiecznie jako zmienna środowiskowa lub plik montowany w pamięci RAM węzła wykonawczego.
Wyjaśnienie skrótów i pojęć:
IaC (Infrastructure as Code) – paradygmat opisu infrastruktury kodem przetwarzanym automatycznie.
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Moduł – jednostka wykonawcza Ansible realizująca pojedynczą czynność.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
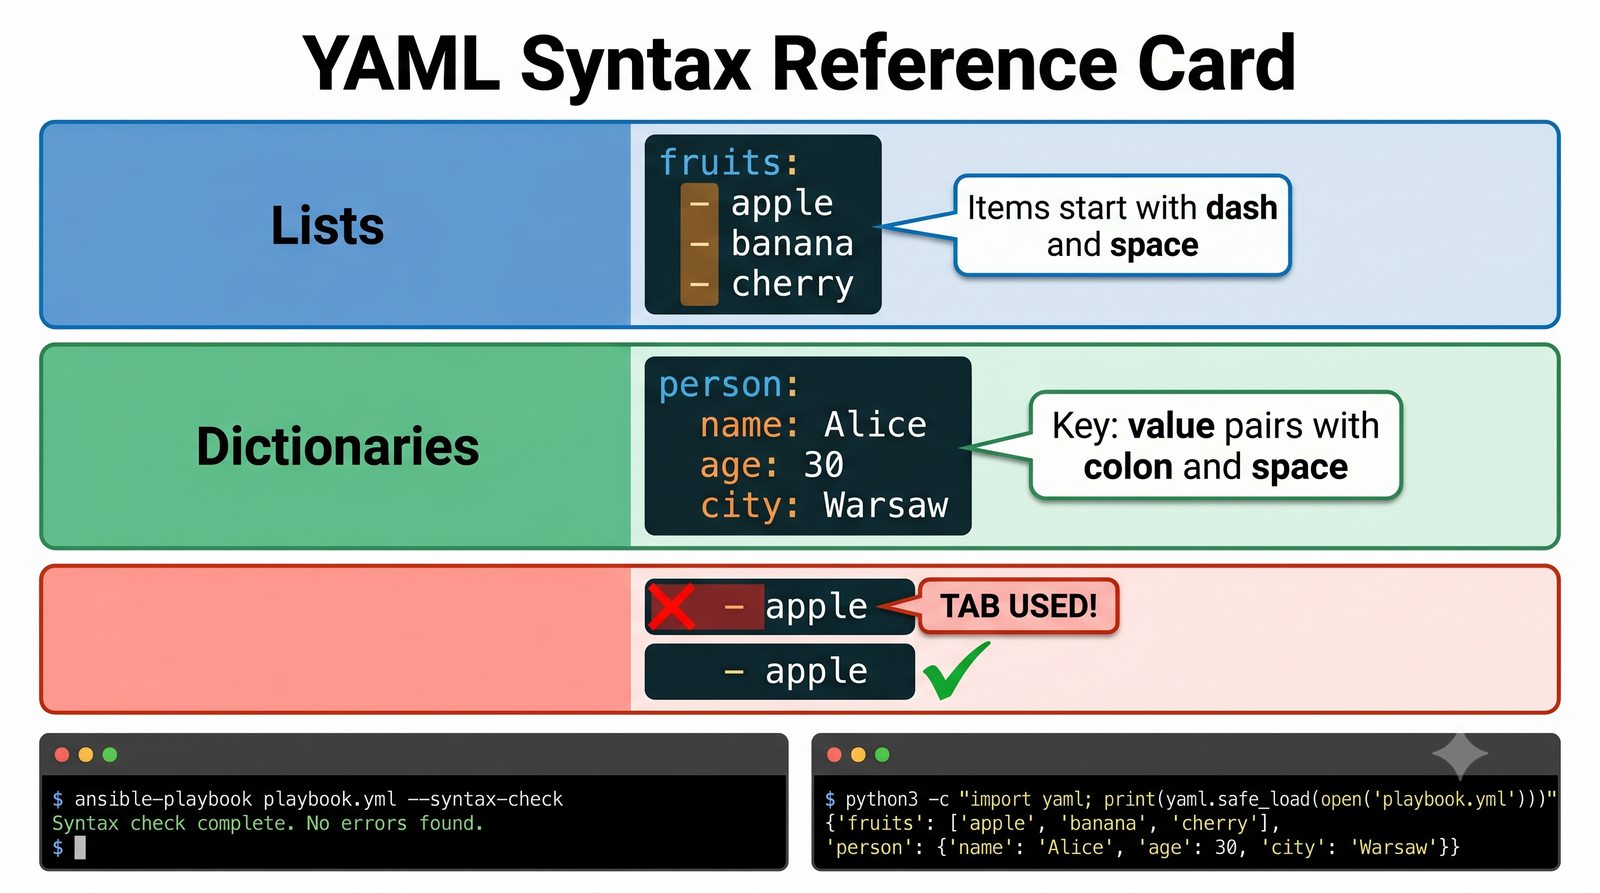
sudo adduser --disabled-password --gecos "" deploy/etc/sudoers.d/deploy:
deploy ALL=(ALL) NOPASSWD:ALL
ssh-keygen -t ed25519 -N "" -f ~/.ssh/id_ed25519
ssh-copy-id -i ~/.ssh/id_ed25519.pub deploy@<IP_WEZLA_DOCELOWEGO>
Rozpoczynamy część warsztatową niniejszego modułu. Celem ćwiczenia laboratoryjnego jest przejście pełnej ścieżki inżynierskiej: od skonfigurowania bezpiecznego środowiska komunikacyjnego, przez testy doraźne, aż po napisanie, przetestowanie i zweryfikowanie w pełni funkcjonalnego, produkcyjnego playbooka automatyzującego instalację i konfigurację serwera WWW Nginx.
Wzorcowa topologia laboratoryjna składa się z dwóch niezależnych instancji systemu Linux pracujących we wspólnej sieci IP. W roli maszyn mogą wystąpić maszyny wirtualne uruchomione w środowisku wirtualizacji (VirtualBox, VMware, KVM/Proxmox) lub instancje chmurowe. Pierwsza maszyna pełni rolę węzła sterującego (Control Node) – to z niej inżynier wydaje polecenia i uruchamia procesy automatyzacji. Druga maszyna jest węzłem zarządzanym (Managed Node), na którym będziemy dokonywać zmian konfiguracyjnych.
Fundamentalnym warunkiem wstępnym jest prawidłowe skonfigurowanie relacji zaufania opartej na kryptografii asymetrycznej SSH. Na węźle zarządzanym tworzymy dedykowane konto uniksowe (w naszym scenariuszu o nazwie deploy). Bardzo ważnym krokiem jest dodanie wpisu w /etc/sudoers.d/deploy z dyrektywą NOPASSWD:ALL. Pozwala to procesowi Ansible na wykonywanie zadań z uprawnieniami roota (become: yes) bez ryzyka zablokowania automatyzacji przez interaktywny monit o hasło. Na węźle sterującym generujemy parę kluczy Ed25519 i przesyłamy klucz publiczny za pomocą narzędzia ssh-copy-id. Przed przystąpieniem do dalszych prac sprawdzamy, czy polecenie ssh deploy@adres_ip loguje nas natychmiast na węzeł docelowy bez zapytania o hasło.
Wyjaśnienie skrótów i pojęć:
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Inwentarz (inventory) – wykaz hostów i grup zarządzanych przez Ansible.
Moduł – jednostka wykonawcza Ansible realizująca pojedynczą czynność.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
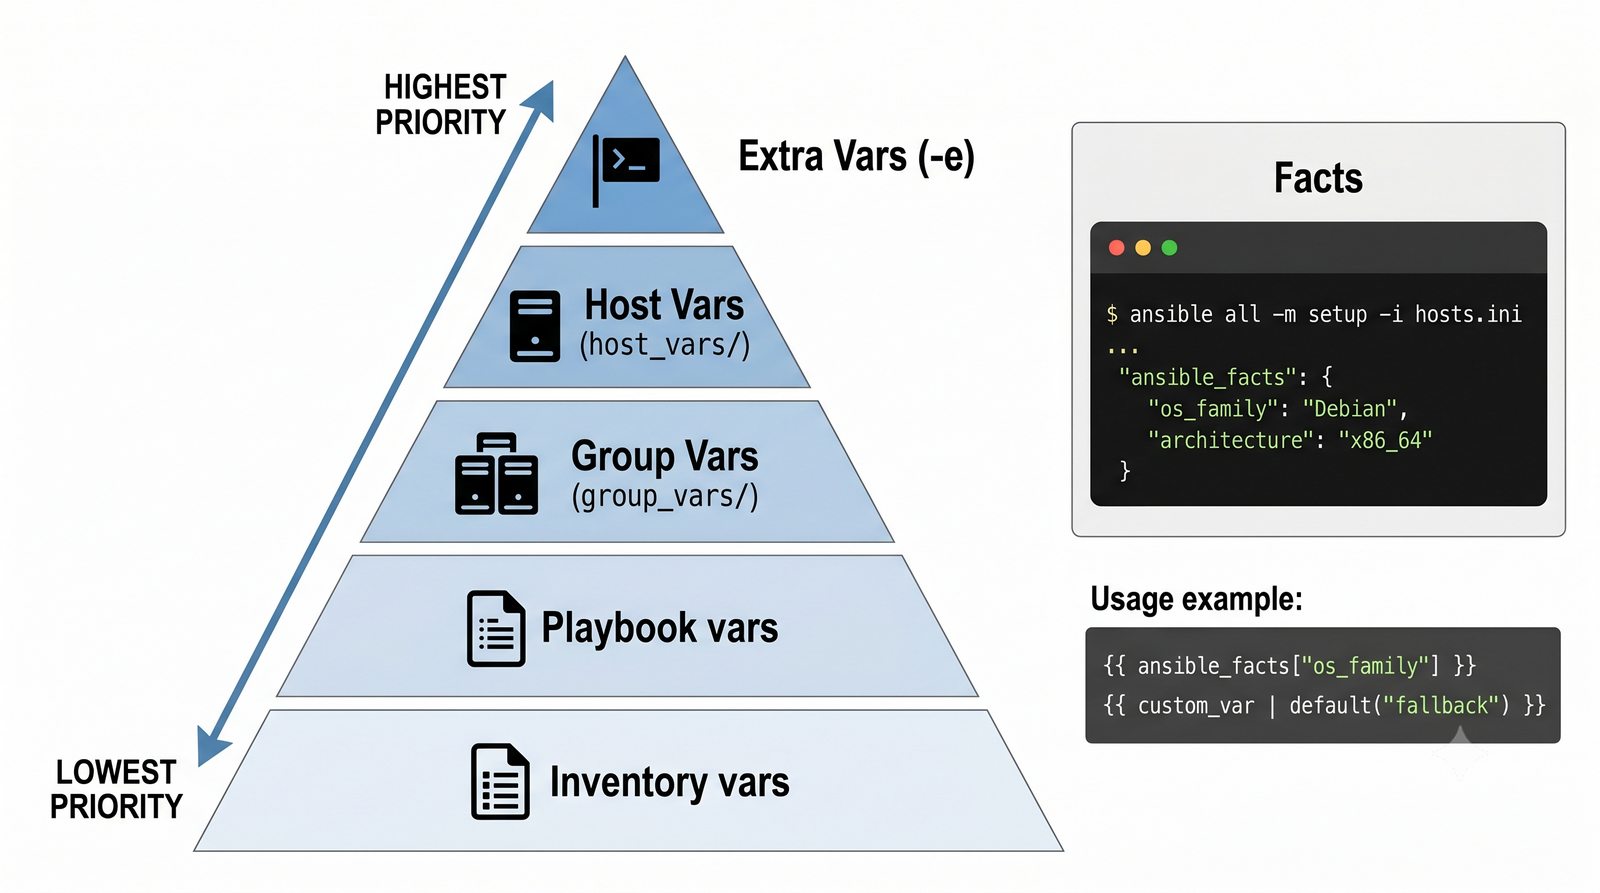
mkdir -p ~/warsztat-ansible && cd ~/warsztat-ansible
[defaults] inventory = hosts.ini remote_user = deploy host_key_checking = False
[web] serwer-www ansible_host=192.168.10.100
(Wartość ansible_host należy zastąpić rzeczywistym adresem IP węzła zarządzanego w sieci laboratoryjnej).
ansible web -m ping
serwer-www | SUCCESS => {
"ansible_facts": {
"discovered_interpreter_python": "/usr/bin/python3"
},
"changed": false,
"ping": "pong"
}
Pierwszym praktycznym krokiem każdego projektu automatyzacji jest zestawienie minimalnej, działającej konfiguracji bazowej oraz zweryfikowanie kanału transportowego pomiędzy węzłem sterującym a węzłami zarządzanymi. W utworzonym katalogu projektowym definiujemy plik ansible.cfg, wskazujący na lokalny inwentarz hosts.ini oraz określający domyślnego użytkownika zdalnego. Zwalnia to inżyniera z konieczności wpisywania parametrów -i oraz -u przy każdym kolejnym poleceniu.
W pliku hosts.ini tworzymy grupę [web] i umieszczamy w niej logiczną nazwę serwera wraz z jego adresem sieciowym przekazanym w zmiennej ansible_host. Następnie wydajemy pierwsze polecenie automatyzacji: ansible web -m ping. Polecenie to jest fundamentalnym testem sprawności całego stosu technologicznego. Jeśli w odpowiedzi konsola wyświetli zielony komunikat SUCCESS oraz parę klucz-wartość "ping": "pong", uzyskujemy niezaprzeczalny dowód, że:
1. Adres IP węzła zarządzanego jest prawidłowo osiągalny w warstwie sieciowej (brak blokad na zaporach sieciowych dla portu TCP 22).
2. Demon sshd na węźle docelowym działa i poprawnie zaakceptował nasz asymetryczny klucz publiczny SSH.
3. Użytkownik deploy posiada prawa dostępu do powłoki systemowej.
4. Na węźle docelowym zainstalowany jest kompatybilny interpreter Pythona 3, który pomyślnie wykonał przesyłany kod modułu.
Wartość "changed": false jednoznacznie potwierdza, że moduł ping ma charakter czysto diagnostyczny i nie wprowadził żadnych zmian w stanie maszyny docelowej. Środowisko jest w 100% gotowe do wdrożenia pierwszego playbooka.
Wyjaśnienie skrótów i pojęć:
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Inwentarz (inventory) – wykaz hostów i grup zarządzanych przez Ansible.
Moduł – jednostka wykonawcza Ansible realizująca pojedynczą czynność.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
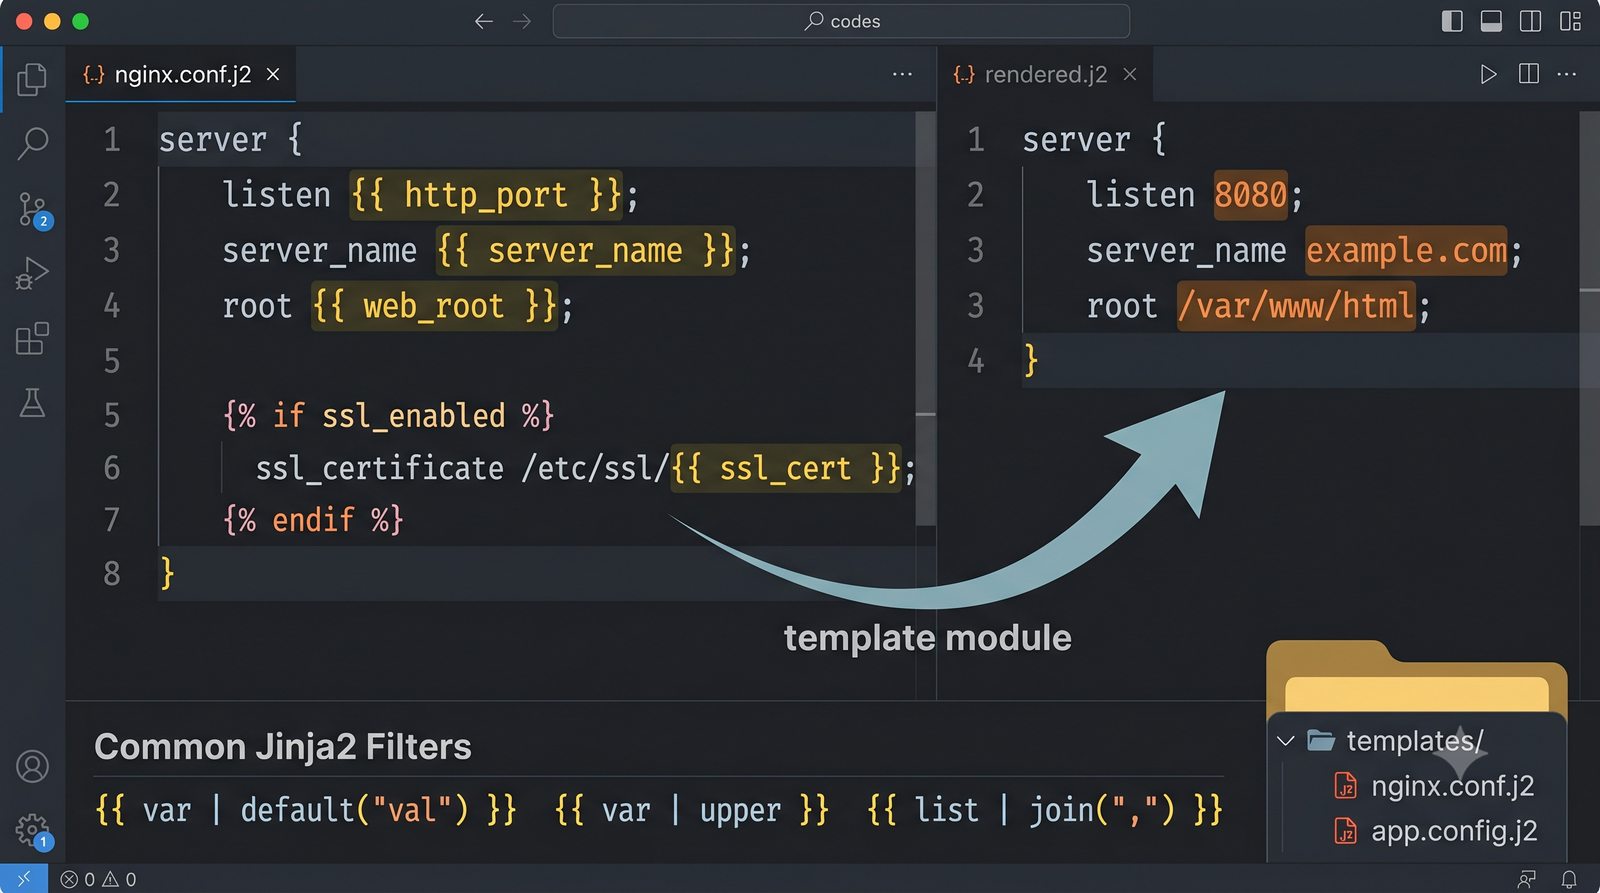
---
- name: Wdrożenie i konfiguracja serwera WWW Nginx
hosts: web
become: yes
tasks:
- name: Aktualizacja pamięci podręcznej i instalacja pakietu Nginx
ansible.builtin.apt:
name: nginx
state: latest
update_cache: yes
- name: Zapewnienie uruchomienia i autostartu demona Nginx
ansible.builtin.systemd:
name: nginx
state: started
enabled: yes
ansible-playbook install_nginx.yml
PLAY RECAP ------------------------------------------------------------- serwer-www : ok=3 changed=2 unreachable=0 failed=0 skipped=0
ok=3 – wykonano 3 zadania (Gathering Facts, instalacja pakietu, aktywacja usługi).changed=2 – dwie operacje zmodyfikowały stan maszyny (zainstalowano pakiet oraz włączono usługę).failed=0 – brak jakichkolwiek błędów wykonawczych.W kroku drugim laboratorium tworzymy nasz pierwszy pełnoprawny scenariusz automatyzacji w formacie YAML o nazwie install_nginx.yml. Scenariusz ten zawiera wszystkie kluczowe elementy produkcyjnego playbooka: czytelną nazwę scenariusza, wskazanie grupy docelowej hosts: web oraz flagę eskalacji uprawnień become: yes, wymuszającą wykonanie operacji za pośrednictwem mechanizmu sudo z uprawnieniami konta root.
W sekcji zadań zdefiniowaliśmy dwa komplementarne kroki. Pierwsze zadanie wykorzystuje moduł ansible.builtin.apt do pobrania najnowszej listy pakietów z repozytoriów (update_cache: yes) oraz zainstalowania najnowszej wersji serwera Nginx (state: latest). Drugie zadanie wywołuje moduł ansible.builtin.systemd, dbając o to, aby usługa nginx została natychmiast uruchomiona (state: started) oraz włączona do automatycznego startu wraz z rozruchem systemu operacyjnego (enabled: yes).
Po wydaniu polecenia ansible-playbook install_nginx.yml konsola prezentuje czytelny, kolorowy przebieg realizacji poszczególnych zadań. Na szczególną uwagę zasługuje podsumowanie PLAY RECAP. Wartość ok=3 oznacza, że wszystkie trzy zadania (wliczając automatyczny etap Gathering Facts) zakończyły się sukcesem. Wartość changed=2 informuje inżyniera, że stan węzła docelowego uległ realnej zmianie w dwóch punktach: menedżer pakietów dokonał fizycznej instalacji plików binarnych Nginx na dysku, a menedżer systemd utworzył odpowiednie dowiązania symboliczne w katalogu /etc/systemd/system/multi-user.target.wants/ i uruchomił proces główny.
Wyjaśnienie skrótów i pojęć:
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Moduł – jednostka wykonawcza Ansible realizująca pojedynczą czynność.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
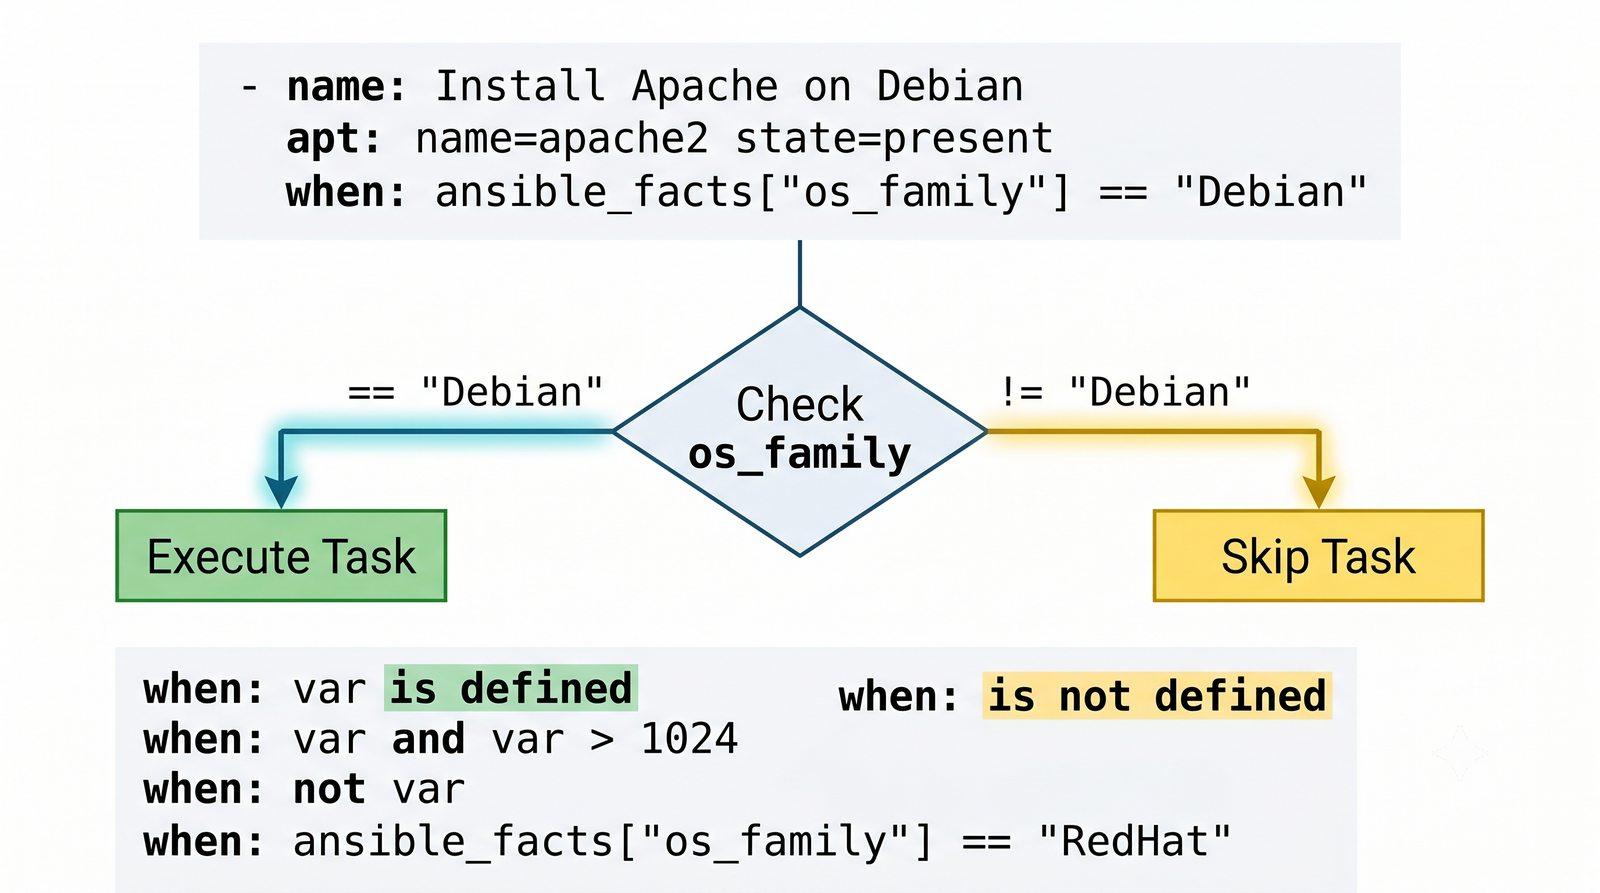
mkdir -p files cat << 'EOF' > files/index.html <!DOCTYPE html> <html> <head><meta charset="utf-8"><title>Infrastruktura IaC z Ansible</title></head> <body> <h1>Serwer WWW wdrożony w pełni automatycznie za pomocą Ansible!</h1> <p>Stan pożądany osiągnięty zgodnie z paradygmatem Infrastructure as Code.</p> </body> </html> EOF
- name: Wdrożenie dedykowanej strony głównej index.html
ansible.builtin.copy:
src: files/index.html
dest: /var/www/html/index.html
owner: www-data
group: www-data
mode: '0644'
notify: Przeładuj Nginx
handlers:
- name: Przeładuj Nginx
ansible.builtin.systemd:
name: nginx
state: reloaded
copy w razie zmodyfikowania pliku docelowego emituje sygnał notify, który po zakończeniu wszystkich zadań wywołuje bezprzerwowe przeładowanie reloaded demona Nginx.W trzecim kroku ćwiczenia laboratoryjnego przekształcamy standardową, domyślną instalację Nginx w dedykowany serwer aplikacyjny, integrując zadanie transferu plików z mechanizmem procedur obsługi zdarzeń (Handlers). Na węźle sterującym tworzymy podkatalog files/, w którym umieszczamy przygotowany wcześniej plik index.html. Zgodnie z zasadą konwencji ścieżek Ansible automatycznie przeszukuje katalog files/ podczas wywoływania modułu copy, co eliminuje konieczność podawania bezwzględnych ścieżek dyskowych.
W zadaniu kopiowania definiujemy nie tylko plik źródłowy (src) i docelowy (dest), lecz także restrykcyjne parametry bezpieczeństwa POSIX: właścicielem i grupą staje się użytkownik serwera WWW www-data, a prawa odczytu zostają ograniczone do maski 0644. Kluczowym elementem jest dodanie dyrektywy notify: Przeładuj Nginx. Wskazuje ona bezpośrednio na nazwę procedury zdefiniowanej w sekcji handlers na samym dole pliku playbooka.
Zwróćmy uwagę na zastosowanie w handlerze parametru state: reloaded zamiast state: restarted. W środowisku produkcyjnym serwer WWW może w danej chwili obsługiwać tysiące aktywnych zapytań HTTP/HTTPS. Wysłanie sygnału przeładowania konfiguracji (reloaded) sprawia, że proces nadrzędny Nginx weryfikuje poprawność plików, odczytuje nowe dane i płynnie uruchamia nowe procesy robocze (worker processes), pozwalając starym procesom na dokończenie bieżących połączeń. Dzięki temu zmiana zawartości witryny następuje w sposób całkowicie bezprzerwowy dla użytkowników zewnętrznych.
Wyjaśnienie skrótów i pojęć:
IaC (Infrastructure as Code) – paradygmat opisu infrastruktury kodem przetwarzanym automatycznie.
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Moduł – jednostka wykonawcza Ansible realizująca pojedynczą czynność.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
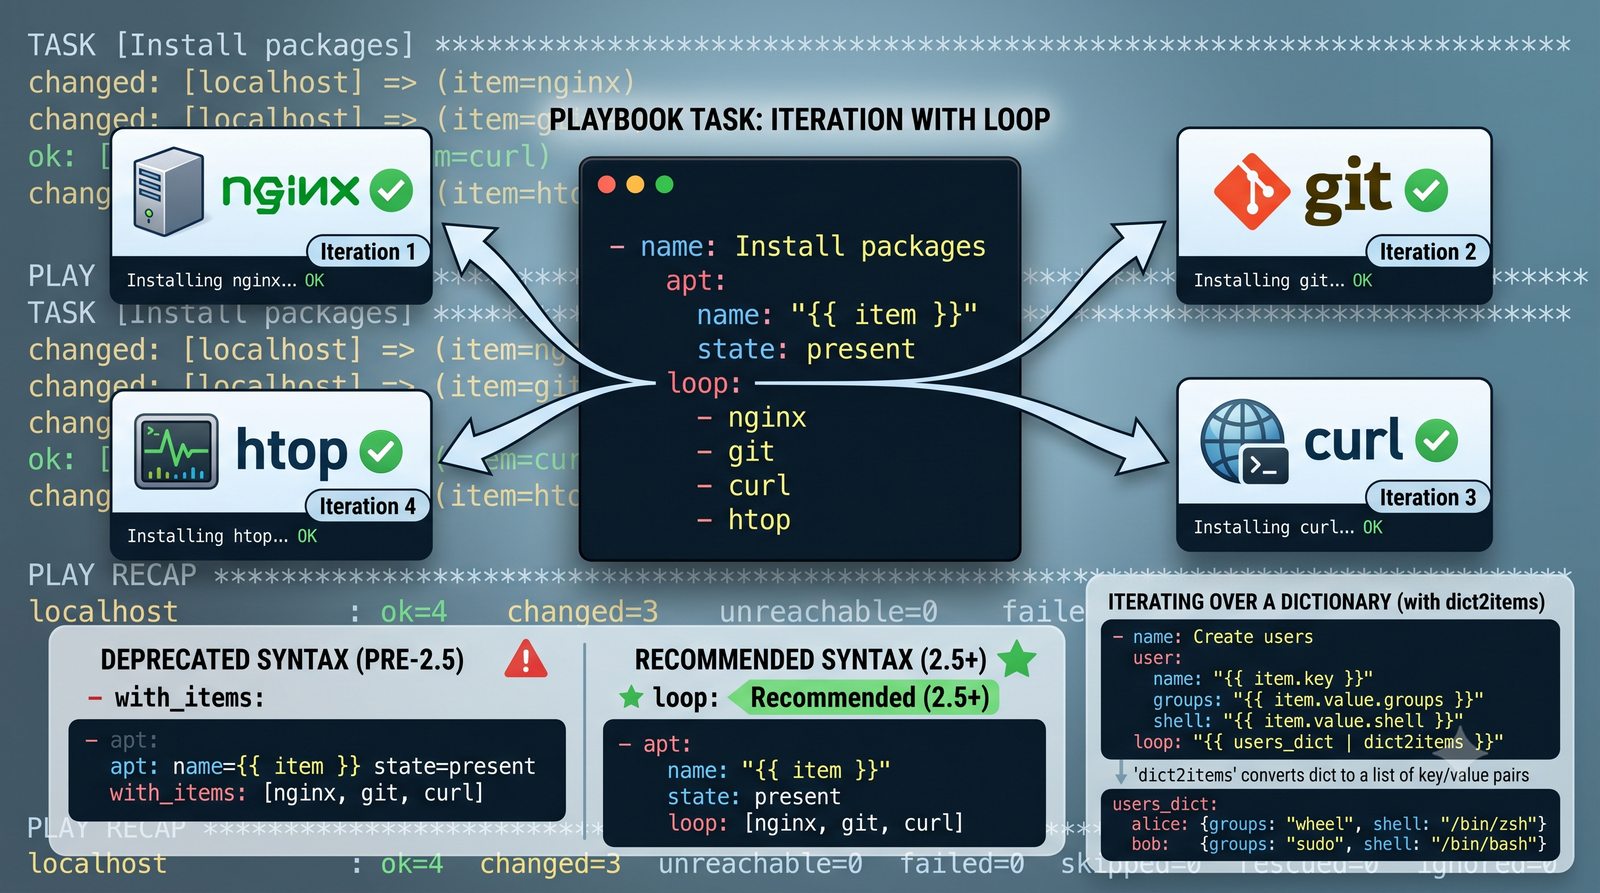
--check wyświetla w konsoli ujednolicony diff (w stylu gita), pokazujący dokładnie, które linie plików ulegną zmianie.ansible-playbook install_nginx.yml --check --diffchanged=1 (skopiowano nowy plik index.html i wywołano handler).PLAY RECAP ------------------------------------------------------------- serwer-www : ok=4 changed=0 unreachable=0 failed=0 skipped=0
changed=0 stanowi twardy dowód, że system osiągnął stan pożądany; ponowne wykonanie jest w 100% bezpieczne i nie wywołuje żadnych skutków ubocznych.Czwarty krok laboratorium dostarcza inżynierskiego, empirycznego dowodu na działanie najważniejszej właściwości systemów Infrastructure as Code: zasady idempotentności. Przed wdrożeniem zmian na systemach o krytycznym znaczeniu biznesowym administrator nigdy nie powinien działać w ciemno. Ansible dostarcza do tego celu potężne narzędzie diagnostyczne w postaci flag --check oraz --diff.
Tryb --check (nazywany powszechnie trybem dry-run) odpytuje węzeł zarządzany o stan bieżący i porównuje go z deklaracją w playbooku. Moduły symulują wykonanie zadań: badają, czy pakiety wymagają aktualizacji, czy uprawnienia plików są zgodne oraz czy serwisy są aktywne. Flaga --diff uzupełnia ten obraz o szczegółowy podgląd zmian tekstowych – administrator widzi w konsoli zielone i czerwone linie prezentujące dokładnie, jakie wiersze zostaną dodane lub usunięte z plików konfiguracyjnych. Jeśli symulacja wykaże niepożądane modyfikacje, inżynier może skorygować kod przed dotknięciem środowiska produkcyjnego.
Najważniejszym momentem ćwiczenia jest dwukrotne uruchomienie produkcyjne playbooka. Podczas pierwszego przebiegu zadanie wdrożenia strony index.html wykrywa brak pliku, przesyła go na serwer docelowy i wywołuje handler przeładowania Nginx (raportując changed=1). Gdy bezpośrednio po tym uruchomimy ten sam playbook po raz drugi, silnik Ansible ponownie sprawdza każdy krok: pakiet nginx jest już obecny, plik index.html posiada identyczną sumę kontrolną SHA, a demon jest uruchomiony. W rezultacie raport końcowy wyświetla bezwzględne changed=0. Jest to niezbity dowód na to, że playbook osiągnął stan stabilnej konwergencji i może być bezpiecznie uruchamiany w automatycznych harmonogramach bez ryzyka zakłócenia pracy serwera.
Wyjaśnienie skrótów i pojęć:
IaC (Infrastructure as Code) – paradygmat opisu infrastruktury kodem przetwarzanym automatycznie.
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Moduł – jednostka wykonawcza Ansible realizująca pojedynczą czynność.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
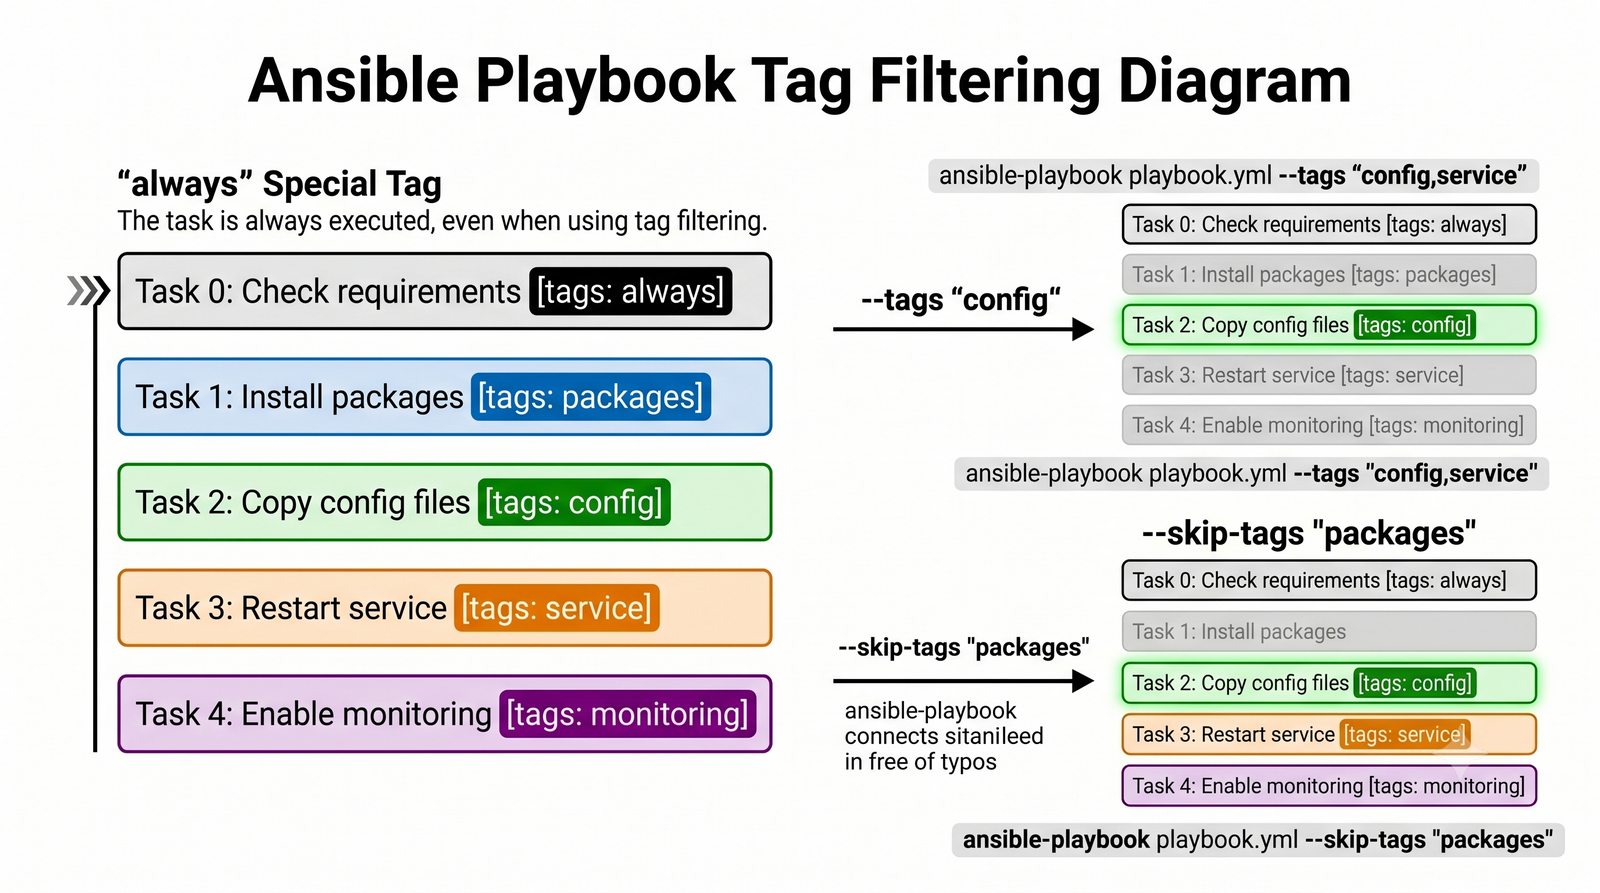
ansible web -m command -a "systemctl status nginx" --become
Potwierdza obecność aktywnego procesu (Active: active (running)) oraz brak błędów w dzienniku systemd.
curl -I http://192.168.10.100
Oczekiwana odpowiedź nagłówka: HTTP/1.1 200 OK z poprawnym identyfikatorem Server: nginx.
- name: Weryfikacja dostępności strony WWW kodem HTTP 200
ansible.builtin.uri:
url: "http://localhost"
status_code: 200
delegate_to: serwer-www
Piąty krok wieńczy fazę wdrożeniową laboratorium i demonstruje zasady profesjonalnej walidacji usług teleinformatycznych. W inżynierii systemów obowiązuje fundamentalna zasada ograniczonego zaufania: fakt, że narzędzie orkiestracji zwróciło kod powrotu sukcesu (failed=0), oznacza jedynie, że poszczególne moduły wykonały swoje procedury bez zgłoszenia błędu krytycznego. Nie gwarantuje to jednak automatycznie, że usługa spełnia swoje zadanie biznesowe – na przykład czy zapora sieciowa nie blokuje portu 80, czy wirtualny host poprawnie interpretuje żądania HTTP oraz czy strona główna zwraca oczekiwany kod odpowiedzi.
Do przeprowadzenia rzetelnej weryfikacji stosuje się podejście wielowarstwowe. W pierwszej kolejności administrator weryfikuje warstwę procesową systemu operacyjnego. Za pomocą polecenia ad-hoc z modułem command sprawdzamy status demona w systemd: interesuje nas obecność zielonego znacznika active (running), drzewo procesów roboczych (CGroup) oraz brak wpisów ostrzegawczych w ostatnich liniach dziennika.
Kolejnym krokiem jest weryfikacja warstwy transportowej i aplikacyjnej z perspektywy sieci zewnętrznej. Wykonanie polecenia curl -I z węzła sterującego weryfikuje pełną ścieżkę komunikacyjną: routing IP, przepustowość zapór sieciowych (firewall/iptables) na węźle zarządzanym oraz poprawność parsowania protokołu HTTP przez serwer Nginx. Otrzymanie kodu HTTP/1.1 200 OK potwierdza, że usługa działa bezbłędnie. W zaawansowanych środowiskach produkcyjnych test ten włącza się bezpośrednio do treści playbooka jako ostatnie zadanie walidacyjne z wykorzystaniem modułu ansible.builtin.uri – jeśli serwer nie zwróci kodu 200, playbook automatycznie zgłasza błąd i może wywołać procedurę powiadomienia zespołu dyżurnego.
Wyjaśnienie skrótów i pojęć:
IaC (Infrastructure as Code) – paradygmat opisu infrastruktury kodem przetwarzanym automatycznie.
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Moduł – jednostka wykonawcza Ansible realizująca pojedynczą czynność.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
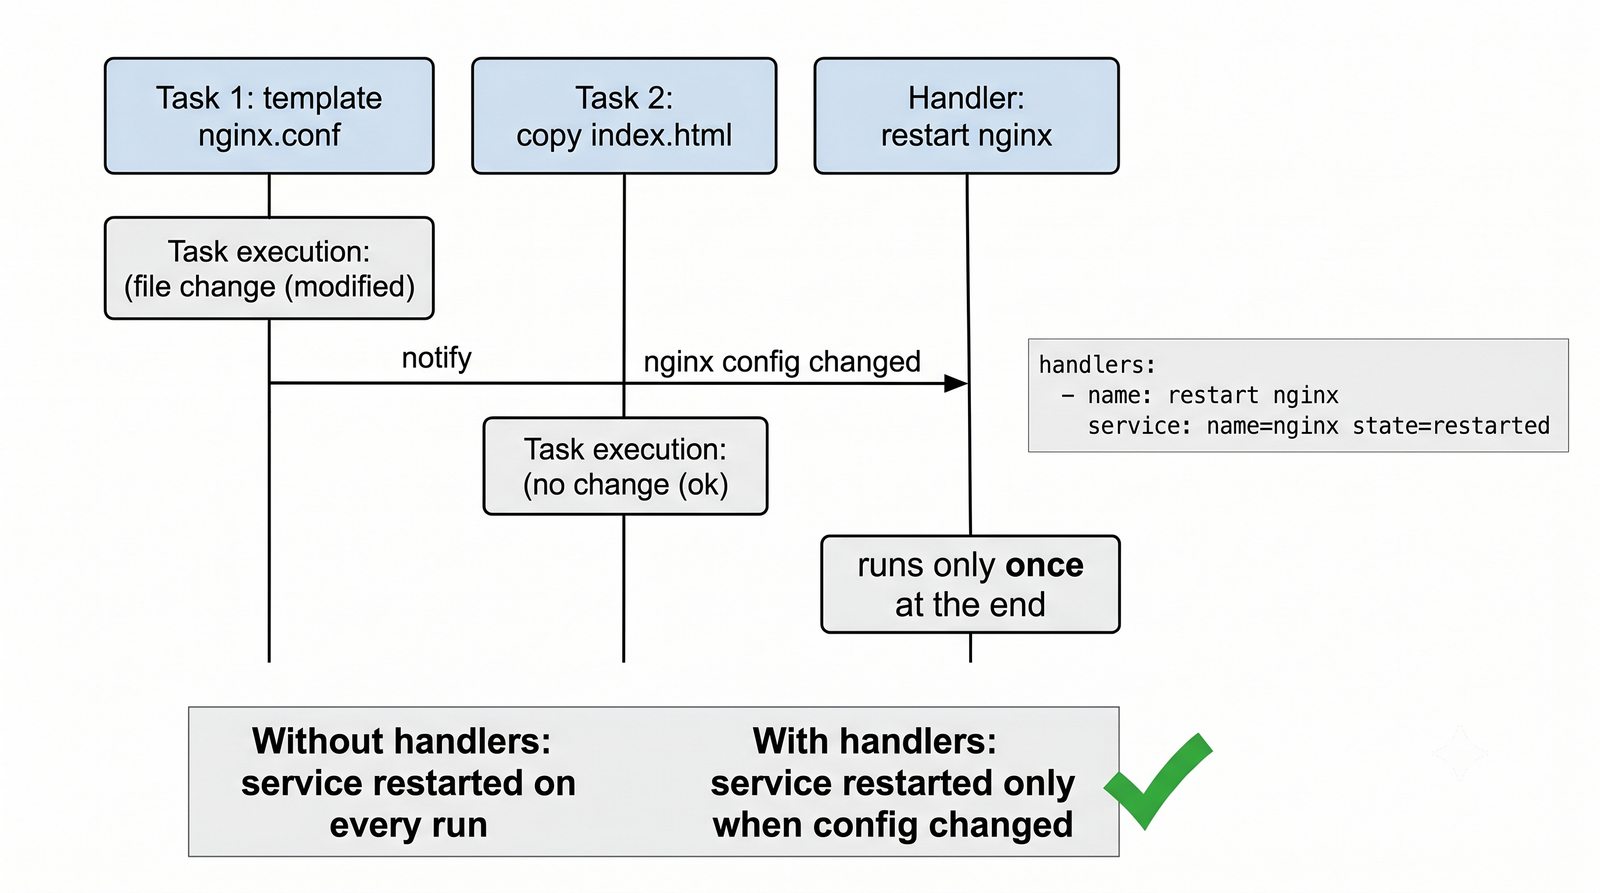
) natychmiast wywołuje błąd parsera: syntax error: mapping values are not allowed here lub found character ' ' that cannot start any token.name:nginx jest błędem; prawidłowy zapis wymaga spacji: name: nginx.src: {{ plik }} powoduje błąd interpretacji; poprawny zapis to src: "{{ plik }}".ansible-playbook site.yml --syntax-checkansible-lint site.ymlyamllint -c ~/.yamllint site.ymlRozpoczynamy moduł poświęcony diagnostyce i rozwiązywaniu problemów (Troubleshooting). Według statystyk zespołów wsparcia technicznego Red Hat ponad 60% problemów napotykanych przez początkujących oraz średniozaawansowanych administratorów Ansible nie wynika z błędów w architekturze systemowej czy awarii sieci, lecz z drobnych, trudnych do dostrzeżenia gołym okiem pomyłek w formatowaniu plików YAML. Ze względu na fakt, że YAML definiuje strukturę danych wyłącznie za pomocą wcięć, każda niewłaściwa spacja może całkowicie zmienić logiczne znaczenie scenariusza.
Klasycznym błędem jest przypadkowe użycie tabulatora. Może się to zdarzyć podczas kopiowania fragmentów konfiguracji z przeglądarek internetowych lub zewnętrznych edytorów tekstu. Parser YAML traktuje tabulator jako znak nielegalny w kontekście wcięć blokowych. Komunikat błędu wygenerowany przez Ansible precyzyjnie wskazuje numer linii oraz kolumny, w której parser utracił synchronizację. Aby definitywnie wyeliminować ten problem, inżynier powinien skonfigurować swój edytor (np. VS Code z oficjalną wtyczką Red Hat Ansible) tak, aby automatycznie wizualizował białe znaki i konwertował tabulatory na spacje.
Kolejną powszechną pułapką jest brak cudzysłowów przy konstrukcjach Jinja2. Zgodnie ze specyfikacją YAML znak nawiasu klamrowego { otwiera słownik w notacji uproszczonej inline. Gdy zadanie rozpoczyna wartość parametru od {{ zmienna }}, parser zakłada, że programista próbuje utworzyć słownik, i zgłasza błąd składniowy. Umieszczenie całej konstrukcji w cudzysłowach ("{{ zmienna }}") informuje parser, że ma do czynienia ze zwykłym ciągiem znaków tekstowych, który dopiero w kolejnej fazie zostanie przetworzony przez silnik szablonów Jinja2. Złotą zasadą inżynierską przed każdym zatwierdzeniem kodu do repozytorium Git jest uruchomienie poleceń ansible-playbook --syntax-check oraz ansible-lint.
Wyjaśnienie skrótów i pojęć:
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Moduł – jednostka wykonawcza Ansible realizująca pojedynczą czynność.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
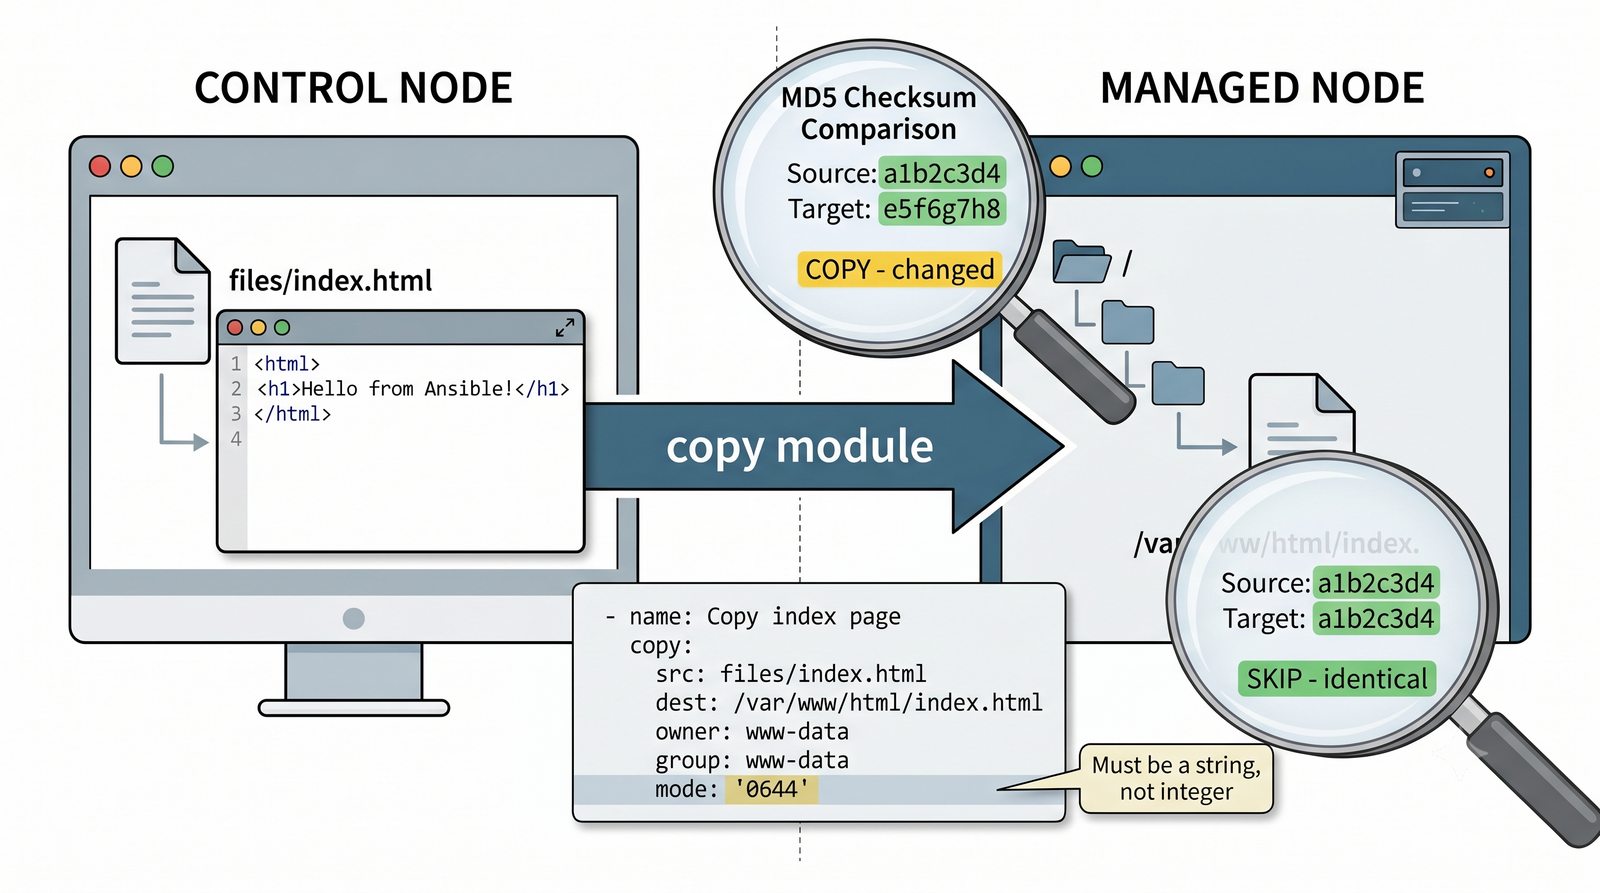
fatal: [host] => UNREACHABLE! => {"msg": "Failed to connect to the host via ssh..."}.ping <IP> lub traceroute <IP>.nc -zv <IP> 22 lub telnet <IP> 22.ansible web -m ping -vvv.chmod 600 ~/.ssh/id_ed25519.chmod 700 ~/.ssh && chmod 600 ~/.ssh/authorized_keys.ssh-keygen -R <IP> lub tymczasowe wyłączenie w ansible.cfg: host_key_checking = False.Błędy łączności transportowej i autoryzacji SSH są drugim najczęstszym źródłem awarii w środowiskach opartych na Ansible. Ponieważ Ansible nie posiada własnego, dedykowanego protokołu sieciowego, lecz polega w 100% na podsystemie OpenSSH systemu operacyjnego, wszelkie problemy z konfiguracją sieci, regułami zapor ogniowych czy uprawnieniami kryptograficznymi objawiają się w konsoli dramatycznym komunikatem UNREACHABLE! i natychmiastowym zatrzymaniem wykonywania scenariusza na danym węźle.
Kluczem do sprawnego usunięcia awarii jest zrozumienie restrykcyjnego modelu bezpieczeństwa OpenSSH. Demon sshd na węźle zarządzanym z założenia odrzuca próby autoryzacji kluczem publicznym, jeśli katalog domowy użytkownika, podkatalog ~/.ssh lub plik ~/.ssh/authorized_keys posiadają zbyt liberalne uprawnienia POSIX (np. prawo zapisu dla grupy lub innych użytkowników g+w, o+w). Służy to ochronie systemu przed sytuacją, w której inny lokalny użytkownik mógłby zmodyfikować plik kluczy. Prawidłowe uprawnienia to bezwzględnie 0700 dla katalogu .ssh oraz 0600 dla pliku authorized_keys. Podobna reguła obowiązuje na węźle sterującym: jeśli plik klucza prywatnego (np. id_ed25519) nie posiada uprawnień 0600, klient SSH odmówi jego załadowania, raportując błąd Permissions are too open.
Niezastąpionym instrumentem inżynierskim w takich sytuacjach jest flaga -vvv. Uruchomienie polecenia ansible web -m ping -vvv zmusza bibliotekę transportową do zrzucenia pełnego dziennika negocjacji sesji OpenSSH. Inżynier widzi w konsoli dokładną sekwencję zdarzeń: adres IP i port, z którym następuje połączenie, proces negocjacji algorytmów szyfrowania (KexAlgorithms), listę kluczy publicznych oferowanych przez węzeł sterujący oraz dokładny powód odrzucenia autoryzacji przez serwer zdalny. Pozwala to na natychmiastowe zidentyfikowanie przyczyny problemu bez konieczności zgadywania.
Wyjaśnienie skrótów i pojęć:
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
IaC (Infrastructure as Code) – paradygmat opisu infrastruktury kodem przetwarzanym automatycznie.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Inwentarz (inventory) – wykaz hostów i grup zarządzanych przez Ansible.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
user is not allowed to execute sudo on this host – konto użytkownika nie posiada uprawnień w konfiguracji sudoers.Missing sudo password lub Timeout waiting for privilege escalation prompt – system żąda interaktywnego podania hasła, którego Ansible nie może wprowadzić.sudo -l -U deploy
sudo w Debian/Ubuntu, wheel w RHEL/CentOS/Rocky)./etc/sudoers.d/deploydeploy ALL=(ALL) NOPASSWD: ALLchmod 0440 /etc/sudoers.d/deployvisudo -cJeśli polityka bezpieczeństwa zabrania NOPASSWD, wymuś zapytanie o hasło eskalacji flagą -K (lub --ask-become-pass):
ansible-playbook site.yml -K
Błędy uprawnień związane z mechanizmem eskalacji become stanowią trzecią główną kategorię awarii w projektach automatyzacji. W dobrze zaprojektowanym środowisku teleinformatycznym bezpośrednie logowanie na konto roota przez SSH jest zablokowane ze względów bezpieczeństwa. Ansible łączy się zatem jako zwykły użytkownik uniksowy (np. deploy lub ansible), po czym wykonuje polecenie sudo w celu uzyskania uprawnień roota do wykonania operacji uprzywilejowanych (instalacja pakietów, modyfikacja plików w /etc, sterowanie demonami systemd).
Główną przyczyną niepowodzenia tego procesu jest oczekiwanie przez system na interaktywne wprowadzenie hasła. Gdy proces sudo na węźle zdalnym wypisuje monit [sudo] password for deploy:, a Ansible nie został skonfigurowany do podania hasła ani nie posiada uprawnień bezhasłowych, sesja ulega zawieszeniu. Po upływie zdefiniowanego limitu czasu (domyślnie timeout = 30 sekund) Ansible przerywa zadanie błędem Timeout waiting for privilege escalation prompt.
Prawidłowym i rekomendowanym rozwiązaniem tego problemu w środowiskach automatyzacji nienadzorowanej (CI/CD) jest skonfigurowanie dyrektywy NOPASSWD w dedykowanym pliku wewnątrz katalogu /etc/sudoers.d/. Zgodnie z najlepszymi praktykami nigdy nie należy edytować głównego pliku /etc/sudoers bezpośrednio. Utworzenie osobnego pliku (np. /etc/sudoers.d/deploy) z prawami dostępu 0440 i zweryfikowanie go poleceniem visudo -c gwarantuje pełne bezpieczeństwo i eliminuje ryzyko uszkodzenia bazy uprawnień systemowych. Jeżeli natomiast wewnętrzne regulacje cyberbezpieczeństwa wymuszają podawanie hasła, administrator musi uruchomić playbook z flagą -K (--ask-become-pass) lub przekazać hasło w sposób zaszyfrowany za pośrednictwem Ansible Vault.
Wyjaśnienie skrótów i pojęć:
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
IaC (Infrastructure as Code) – paradygmat opisu infrastruktury kodem przetwarzanym automatycznie.
Inwentarz (inventory) – wykaz hostów i grup zarządzanych przez Ansible.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
-v – podstawowe informacje: zrzut wyników zadań (stdout/stderr).-vv – konfiguracja zadań, użyte moduły i ścieżki do plików.-vvv – szczegółowe informacje o połączeniu transportowym SSH.-vvvv – pełny zrzut środowiska wykonawczego, zmiennych i wtyczek (connection debugging).- name: Inspekcja adresu IP węzła zarządzanego
ansible.builtin.debug:
var: ansible_facts['default_ipv4']['address']
- name: Komunikat o środowisku
ansible.builtin.debug:
msg: "Węzeł {{ inventory_hostname }} pracuje pod kontrolą {{ ansible_facts['distribution'] }}"
ignore_errors: yes (kontynuacja mimo błędu), failed_when: warunek (własne kryteria błędu) oraz moduł assert (asercje testowe).Debugowanie i analiza przepływu danych są kluczowymi umiejętnościami każdego inżyniera automatyzacji systemowej. W rozbudowanych playbookach, w których wartości parametrów zależą od złożonej hierarchii zmiennych, faktów sprzętowych oraz dynamicznie pobieranych danych z zewnętrznych interfejsów API, bezpośrednie uruchomienie scenariusza na ślepo może prowadzić do trudnych do przewidzenia rezultatów.
Podstawowym instrumentem inspekcji wewnętrznego stanu Ansible jest moduł ansible.builtin.debug. Pozwala on na zrzucenie w czytelnej formie JSON dowolnej zmiennej, wycinka słownika faktów systemowych lub tekstu sformatowanego w szablonie Jinja2. Warto pamiętać o subtelnej różnicy składniowej: parametr var przyjmuje czystą nazwę zmiennej bez nawiasów klamrowych (np. var: moja_zmienna), natomiast parametr msg przyjmuje dowolny ciąg znaków, w którym zmienne muszą zostać ujęte w nawiasy klamrowe (np. msg: "Wartość to {{ moja_zmienna }}").
Niezwykle potężną techniką jest stosowanie dyrektywy register w połączeniu z modułem debug. Gdy zadanie wykonuje operację systemową (np. odpytuje stan bazy danych czy wykonuje polecenie diagnostyczne), dodanie register: wynik_zadania powoduje zapisanie kompletnego obiektu odpowiedzi w pamięci węzła sterującego. Obiekt ten zawiera szczegółowe pola, takie jak rc (kod powrotu), stdout (standardowe wyjście), stderr (strumień błędów) oraz czas wykonania. Dodając w kolejnym kroku zadanie debug: var=wynik_zadania, inżynier uzyskuje pełny wgląd w zachowanie systemu docelowego, co pozwala na precyzyjne skonstruowanie warunków logicznych when lub asercji testowych z modułem assert.
Wyjaśnienie skrótów i pojęć:
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Inwentarz (inventory) – wykaz hostów i grup zarządzanych przez Ansible.
Moduł – jednostka wykonawcza Ansible realizująca pojedynczą czynność.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
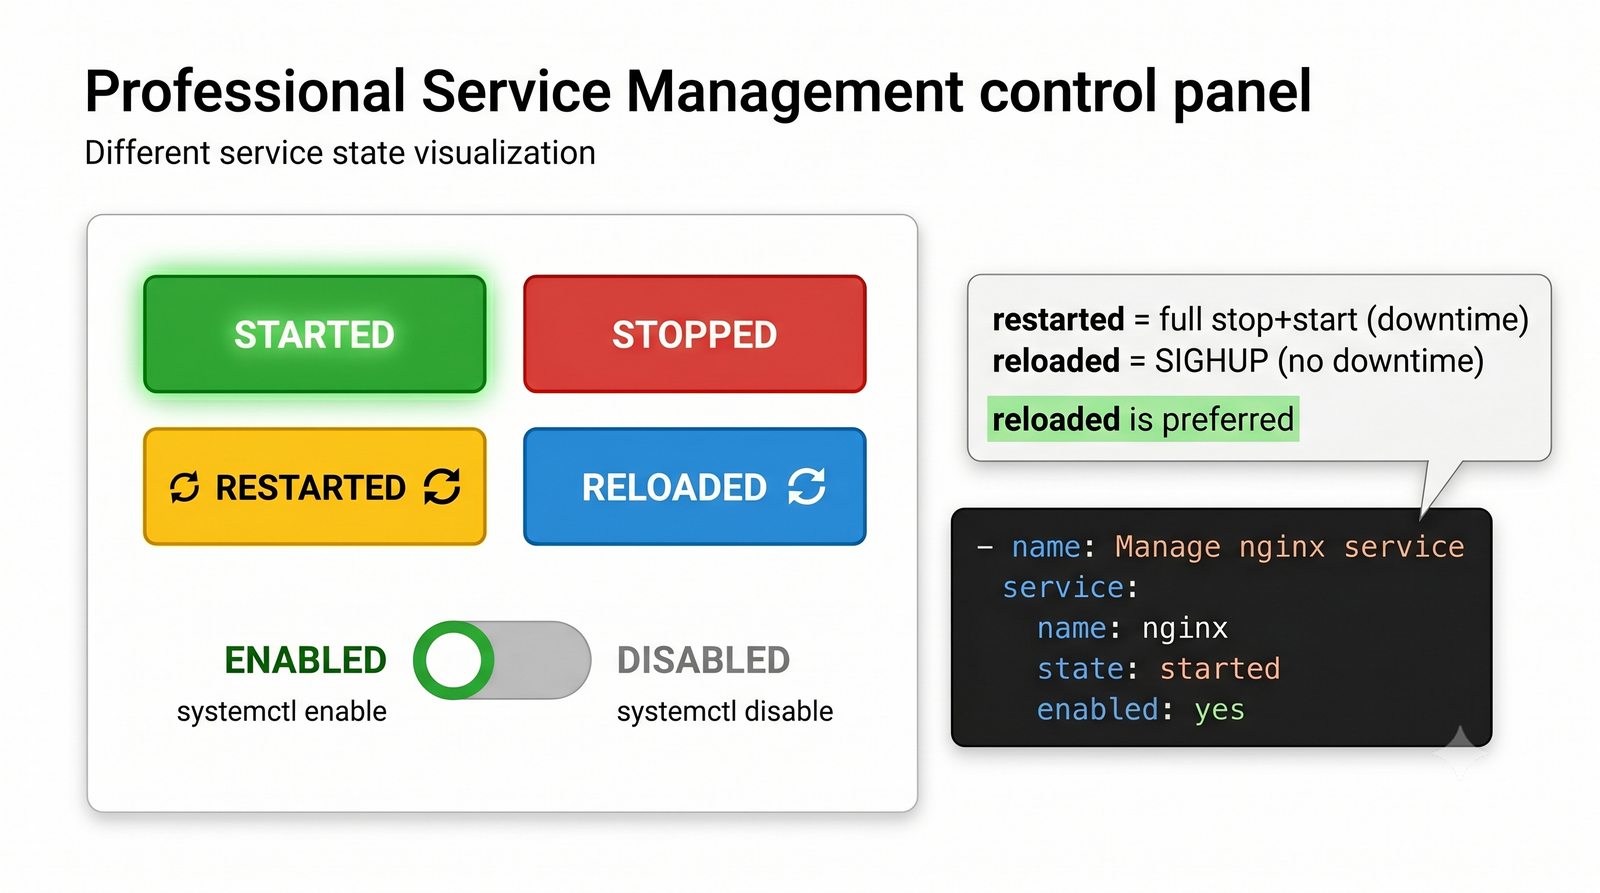
syntax error: mapping values are not allowed here.ansible-playbook --syntax-check.ssh -vvv.NOPASSWD w /etc/sudoers.d/ lub przekaż flagę -K./usr/bin/python: not found na minimalistycznych obrazach kontenerowych.raw do zainstalowania pakietu python3 lub wskaż ścieżkę w ansible_python_interpreter.changed: true mimo braku zmian.creates: /sciezka/plik.Podsumowanie typowych problemów stanowi praktyczną macierz wiedzy inżynierskiej, przygotowaną na bazie wieloletnich doświadczeń w administrowaniu infrastrukturą teleinformatyczną oraz setek incydentów rozwiązanych w środowiskach produkcyjnych. Większość awarii w Ansible charakteryzuje się powtarzalnymi objawami i wynika ze ściśle określonych przyczyn źródłowych (Root Causes).
Szczególną uwagę warto zwrócić na problem braku interpretera języka Python na węzłach zarządzanych. Chociaż współczesne pełne dystrybucje serwerowe posiadają Pythona 3 w instalacji domyślnej, problem ten nagminnie pojawia się w przypadku minimalistycznych obrazów chmurowych (Cloud-Init Minimal) oraz kontenerów bazowych (np. czysty obraz Ubuntu lub Alpine Linux). W takiej sytuacji próba wykonania standardowego modułu kończy się natychmiastowym błędem, ponieważ węzeł docelowy nie posiada środowiska uruchomieniowego do sparsowania przesyłanego skryptu. Rozwiązaniem tego problemu jest mechanizm bootstrapu: pierwsze zadanie playbooka wykorzystuje moduł raw: apt update && apt install -y python3, który wykonuje surową komendę powłoki przez SSH bez angażowania podsystemu modułów Pythona, po czym dalsza część playbooka może już pracować w standardowym trybie deklaratywnym.
Innym powszechnym grzechem inżynierskim jest tzw. utrata idempotentności spowodowana nadużywaniem modułów shell oraz command. Jeśli administrator stosuje polecenie shell: "tar -xzf app.tar.gz -C /opt", Ansible przy każdym uruchomieniu zgłasza stan changed, ponieważ nie potrafi ocenić skutków działania programu tar. Powoduje to fałszywe raporty w systemach monitoringu oraz niepotrzebne wyzwalanie handlerów restartujących usługi produkcyjne. Prawidłowym podejściem jest zastąpienie komendy shell dedykowanym modułem ansible.builtin.unarchive lub dodanie parametru creates: /opt/app/bin/start, który instruuje Ansible, aby całkowicie pominął zadanie, jeśli plik docelowy już istnieje na dysku.
Wyjaśnienie skrótów i pojęć:
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Moduł – jednostka wykonawcza Ansible realizująca pojedynczą czynność.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).
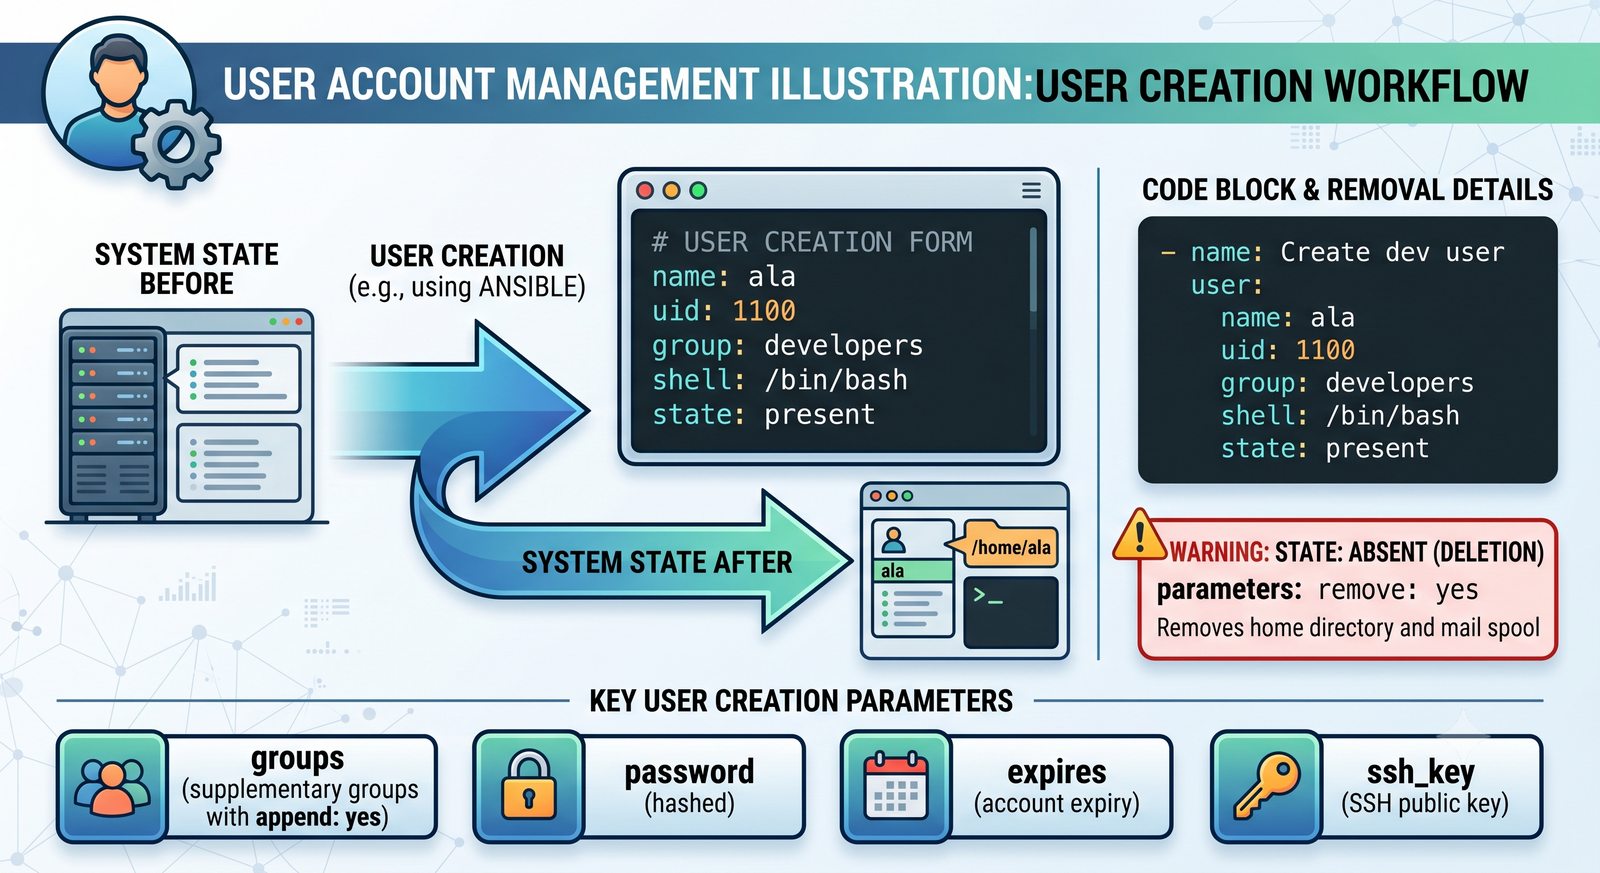
ansible all -m ping -i hosts.ini – test łączności ze wszystkimi maszynami.ansible web -m command -a "uptime" -i hosts.ini – wykonanie polecenia na grupie web.ansible all -m setup -a "filter=ansible_distribution*" – inspekcja faktów dystrybucji.ansible-playbook site.yml – standardowe uruchomienie playbooka.ansible-playbook site.yml --check --diff – symulacja dry-run z prezentacją różnic.ansible-playbook site.yml --syntax-check – szybka weryfikacja poprawności składniowej YAML.ansible-playbook site.yml --limit web01 – ograniczenie wykonania do konkretnego hosta.ansible-playbook site.yml --tags "nginx" – wykonanie wyłącznie zadań z określonym tagiem.ansible-playbook site.yml -K – monit o hasło do eskalacji uprawnień sudo.ansible-vault create secret.yml – utworzenie nowego zaszyfrowanego pliku.ansible-vault edit secret.yml – bezpieczna edycja w locie w domyślnym edytorze.ansible-vault encrypt_string 'haslo' --name 'tajemnica' – szyfrowanie pojedynczej zmiennej.ansible-doc <nazwa_modułu> – wyświetlenie pełnej dokumentacji i przykładów użycia modułu.ansible-inventory --graph – wizualizacja hierarchii drzewa inwentarza.ansible-galaxy role init <rola> – wygenerowanie szkieletu nowej roli.Zestawienie najważniejszych poleceń (Cheat Sheet) stanowi podręczne kompendium wiedzy inżynierskiej, zbierające w jednym miejscu kluczowe narzędzia wiersza poleceń, z których administrator sieci i systemów korzysta w codziennej praktyce operacyjnej. Znajomość tych poleceń oraz ich flag parametrów pozwala na błyskawiczne diagnozowanie awarii, sprawne uruchamianie procesów wdrożeniowych oraz bezpieczne zarządzanie danymi poufnymi w przedsiębiorstwie.
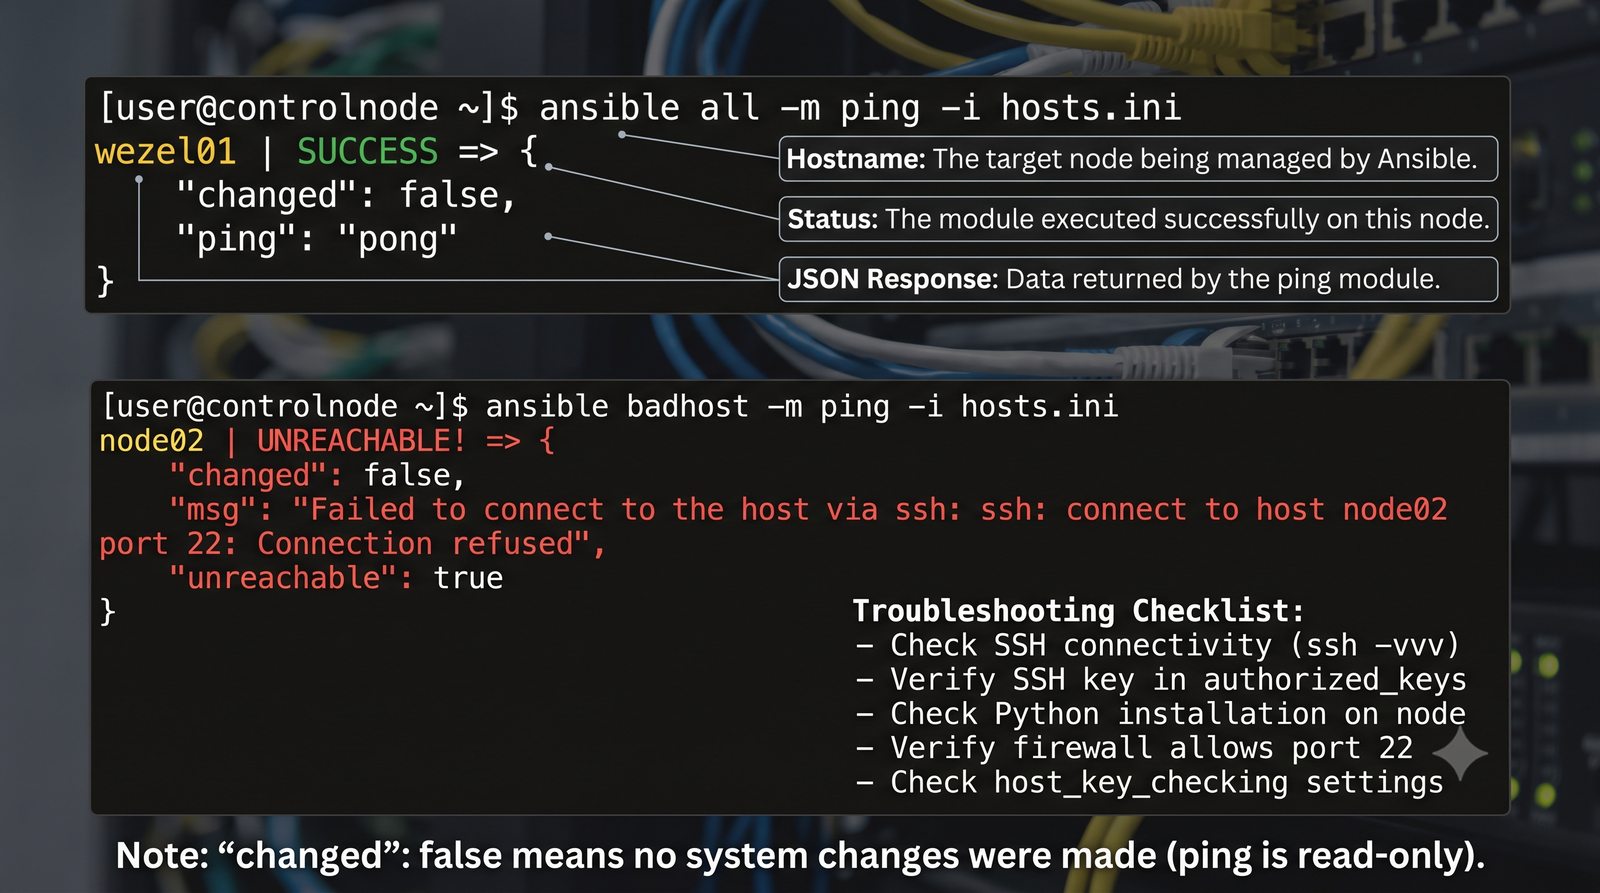
Jednym z najczęściej niedocenianych, a niezwykle użytecznych narzędzi jest polecenie ansible-doc. Zamiast szukać informacji w Internecie, inżynier pracujący w odciętym od sieci centrum danych może w dowolnym momencie wpisać w konsoli ansible-doc apt lub ansible-doc template. Narzędzie wyświetla w terminalu pełną, oficjalną dokumentację modułu wraz z opisem wszystkich dostępnych parametrów, ich typów danych, wartości domyślnych oraz – co najważniejsze – bogatym zestawem działających, sprawdzonych przykładów kodu YAML gotowych do wklejenia do playbooka.
Kolejnym potężnym narzędziem audytowym jest polecenie ansible-inventory --graph. W rozbudowanych projektach obejmujących dziesiątki zagnieżdżonych grup w inwentarzu graficzna wizualizacja drzewa zależności pozwala na natychmiastowe zweryfikowanie, które serwery dziedziczą zmienne z poszczególnych poziomów hierarchii. Opanowanie zaprezentowanego zestawu narzędzi – od poleceń ad-hoc, przez ansible-playbook z flagami inspekcyjnymi, aż po szyfrowanie w Ansible Vault – zamyka cykl kształcenia inżynierskiego, dając słuchaczom pełną samodzielność i pewność działania w nowoczesnych środowiskach Infrastructure as Code.
Wyjaśnienie skrótów i pojęć:
IaC (Infrastructure as Code) – paradygmat opisu infrastruktury kodem przetwarzanym automatycznie.
Ansible – narzędzie automatyzacji bezagentowej oparte na SSH i plikach YAML.
Playbook – plik YAML z listą zadań do wykonania na grupie hostów.
Inwentarz (inventory) – wykaz hostów i grup zarządzanych przez Ansible.
Moduł – jednostka wykonawcza Ansible realizująca pojedynczą czynność.
Przydatne łącza: Ansible (dokumentacja); YAML (specyfikacja).