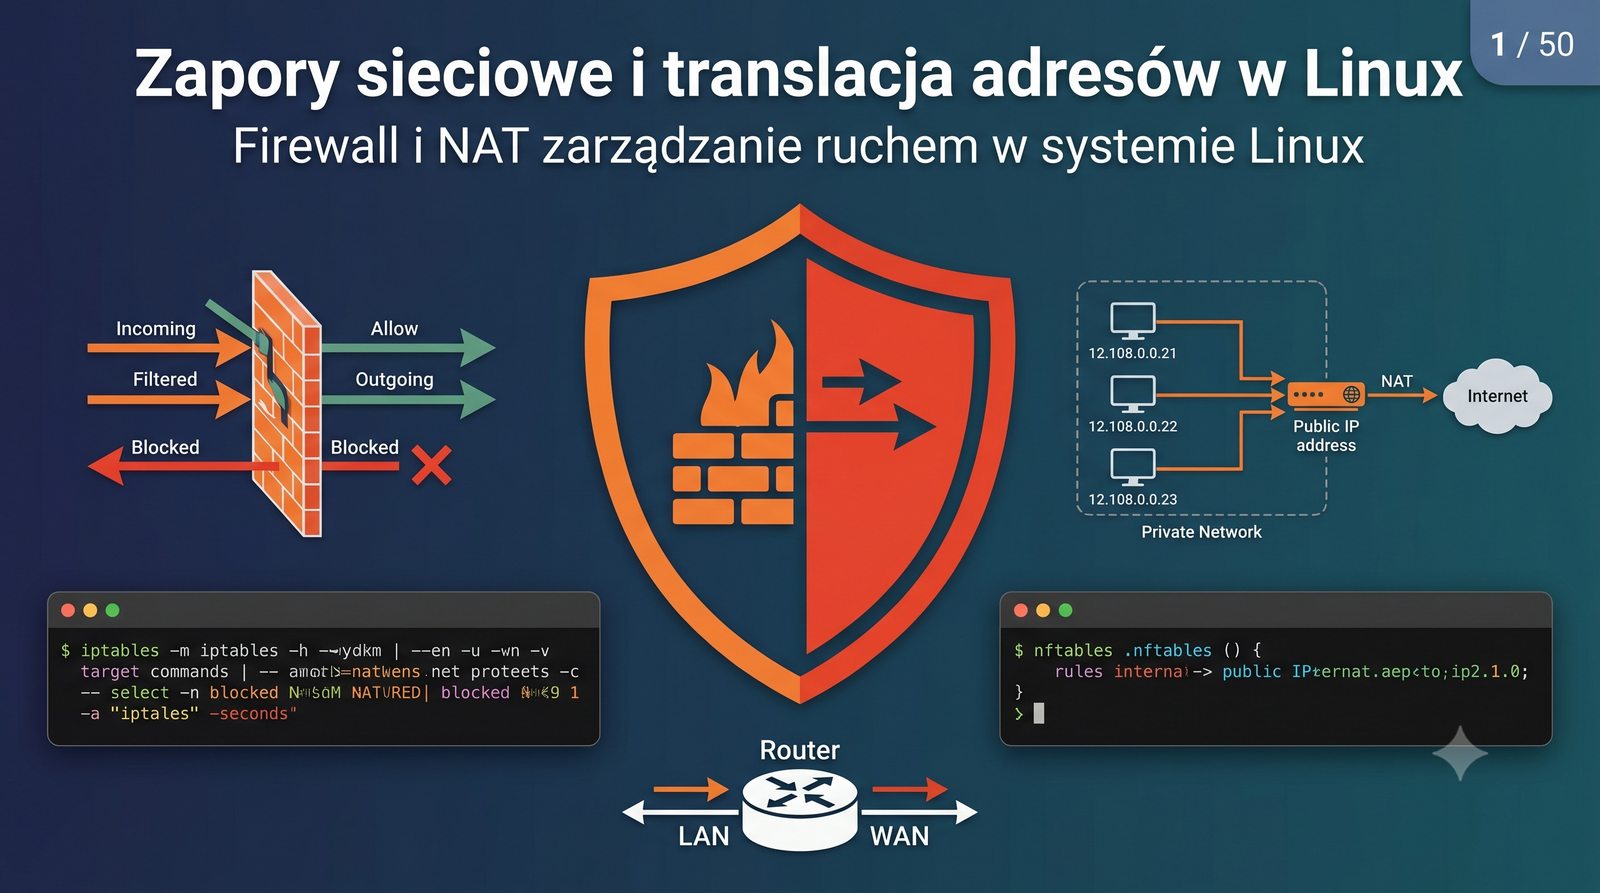
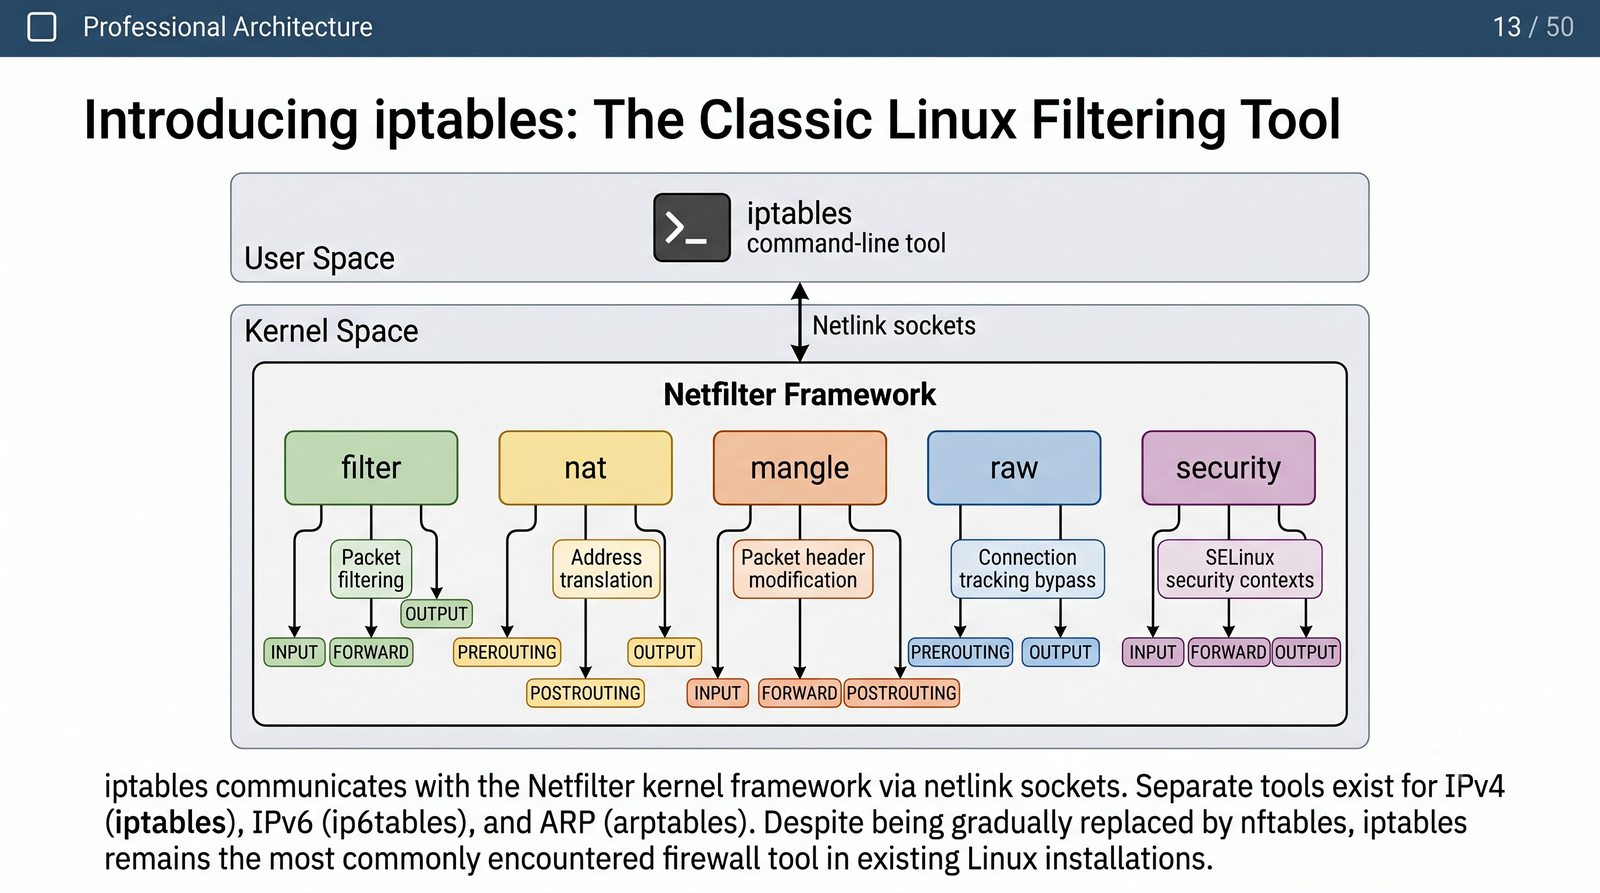
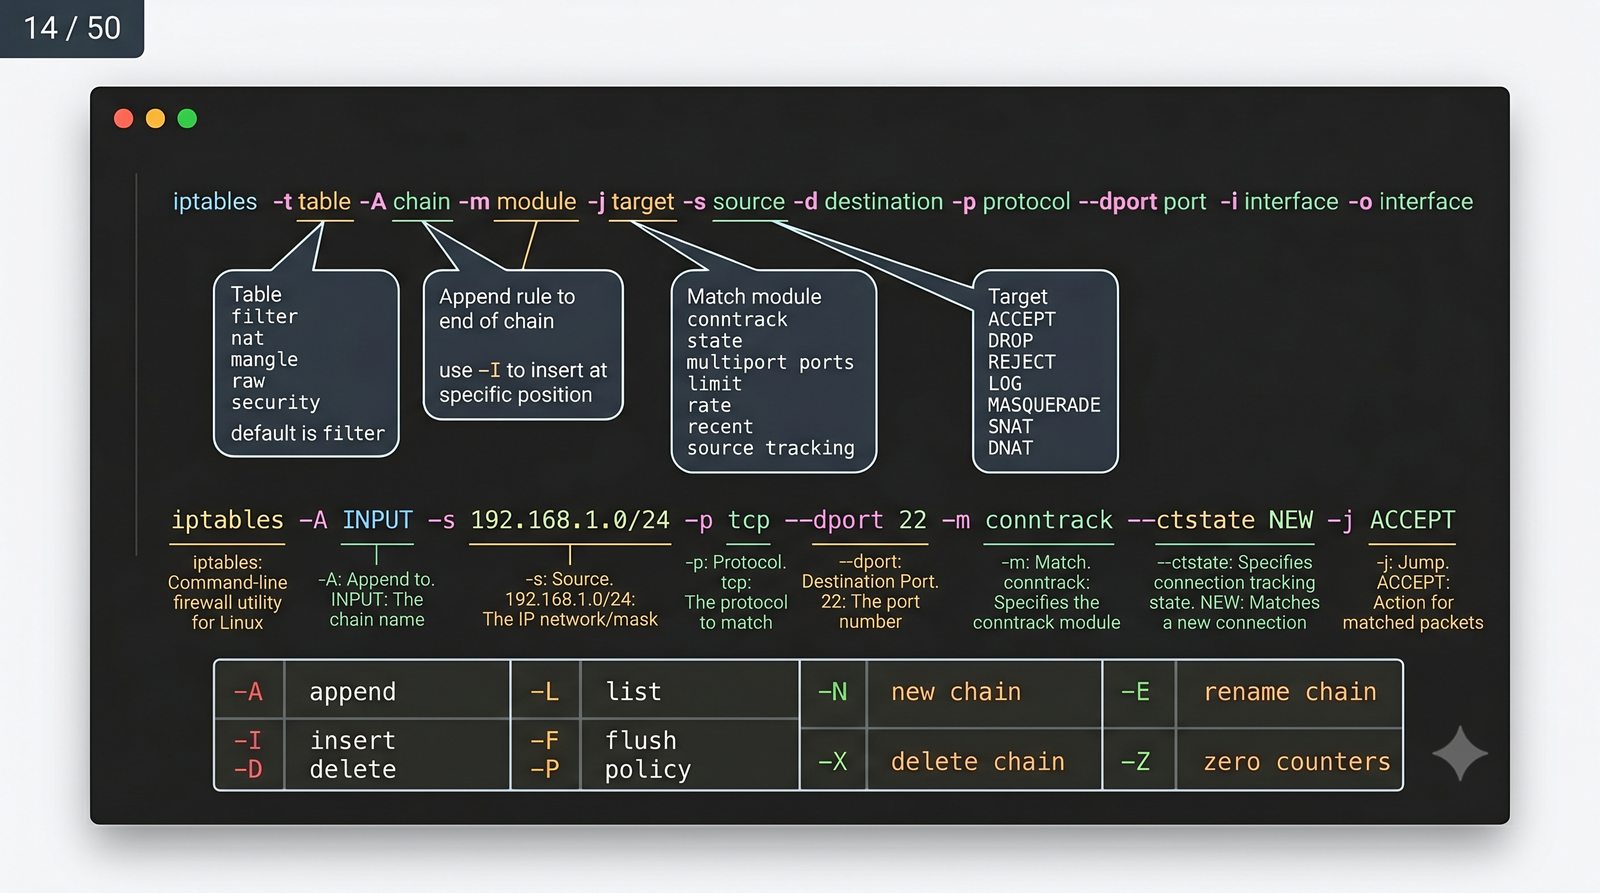
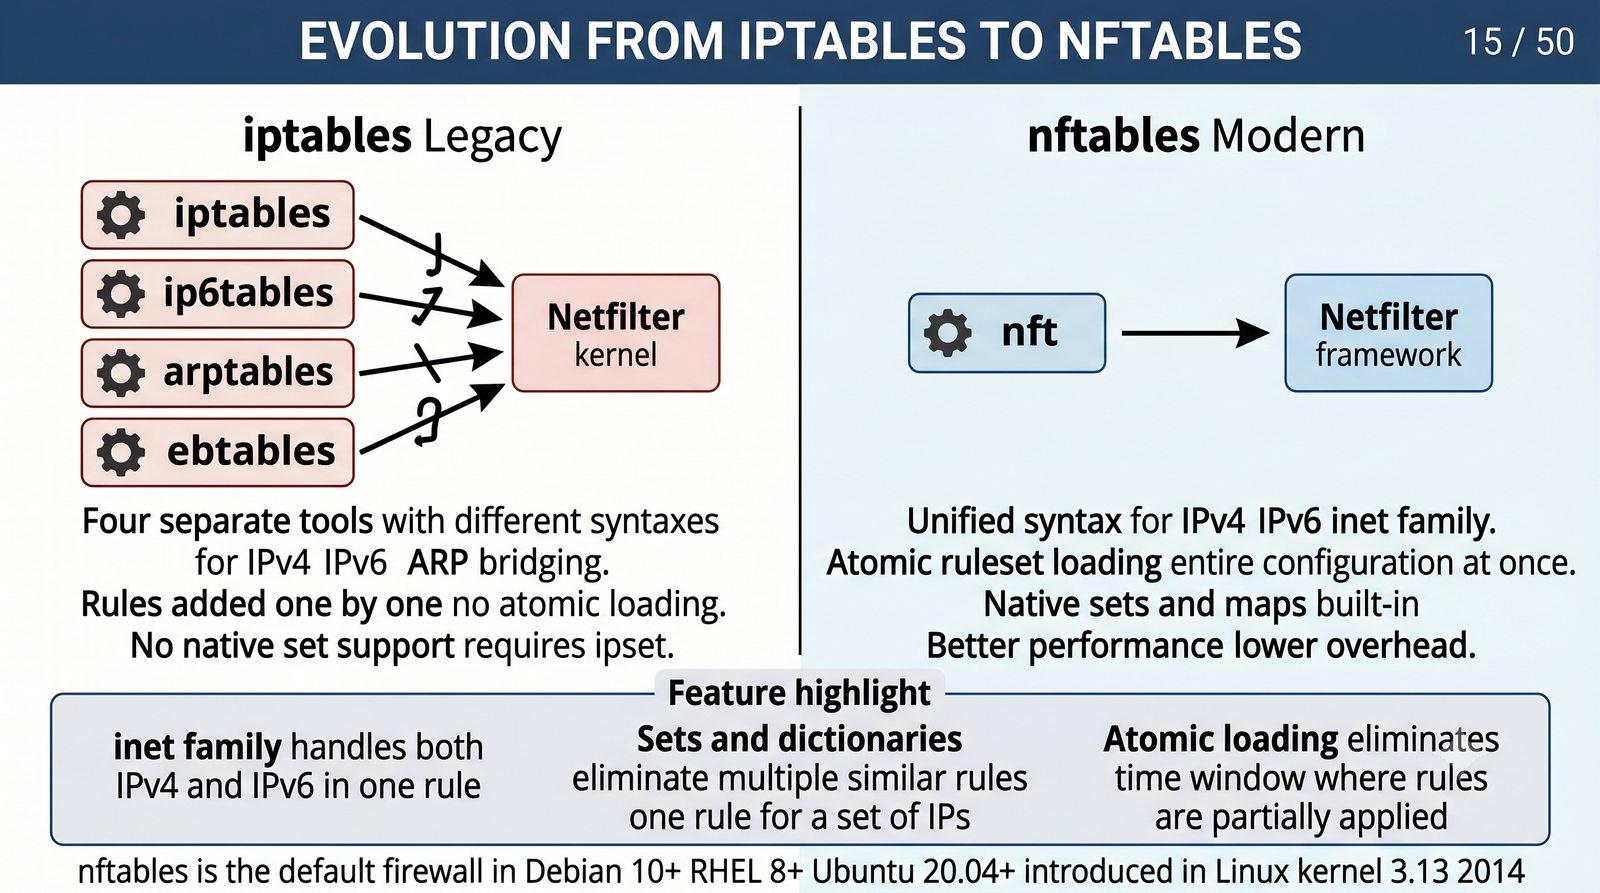
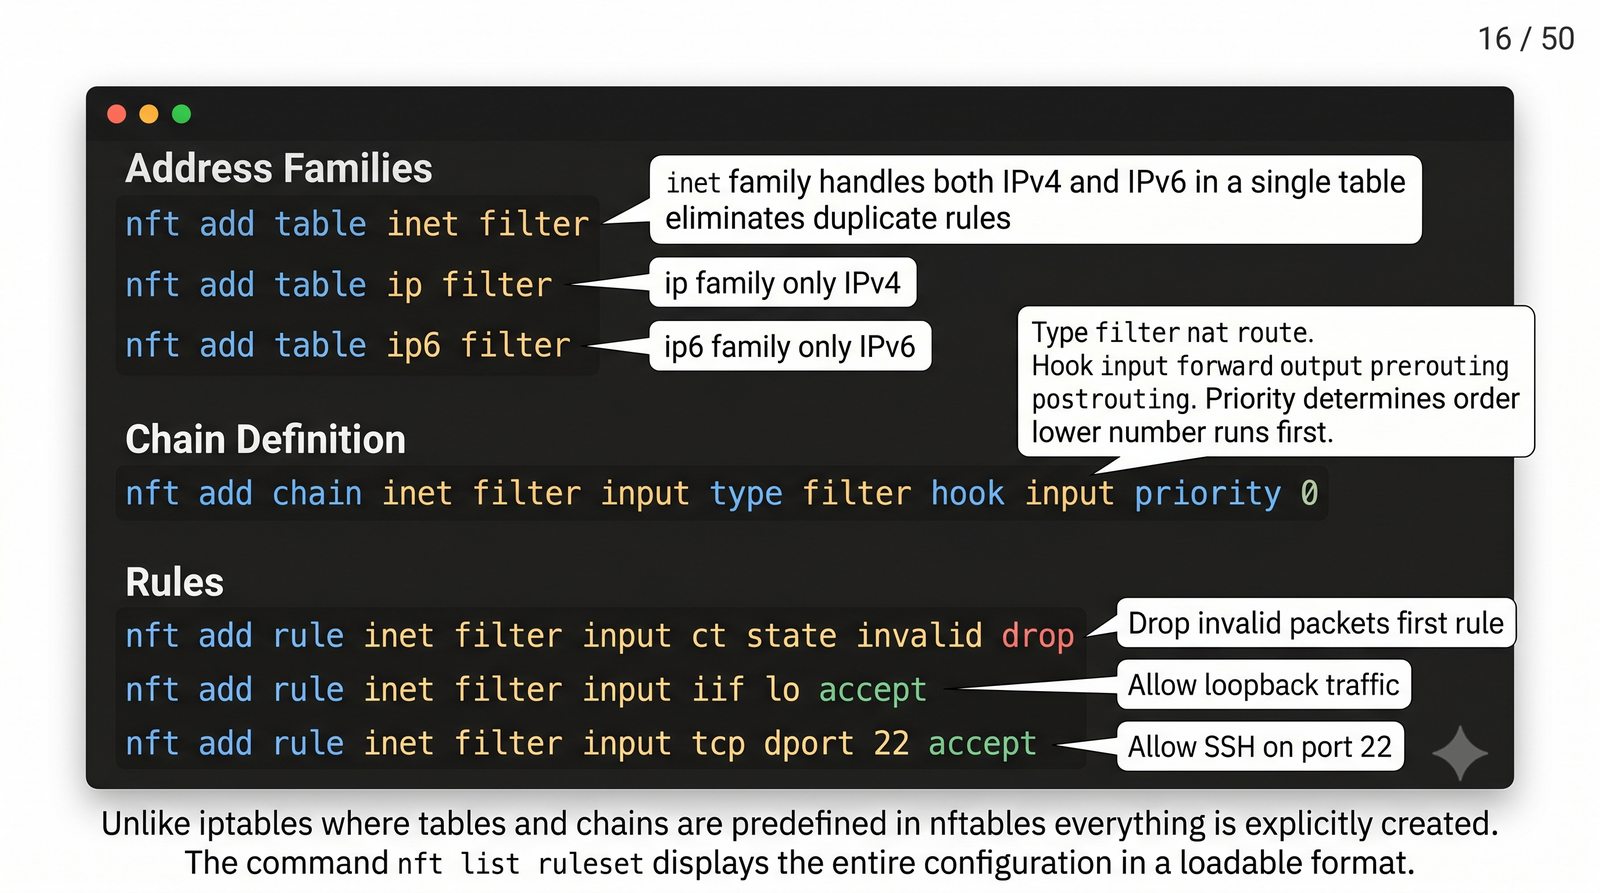
Cel slajdu: Slajd omawia zagadnienie „Zapory sieciowe i translacja adresów w Linux” w kontekście: Ochrona sieci i zarządzanie ruchem w jądrze Linux.
Ochrona sieci i zarządzanie ruchem w jądrze Linux
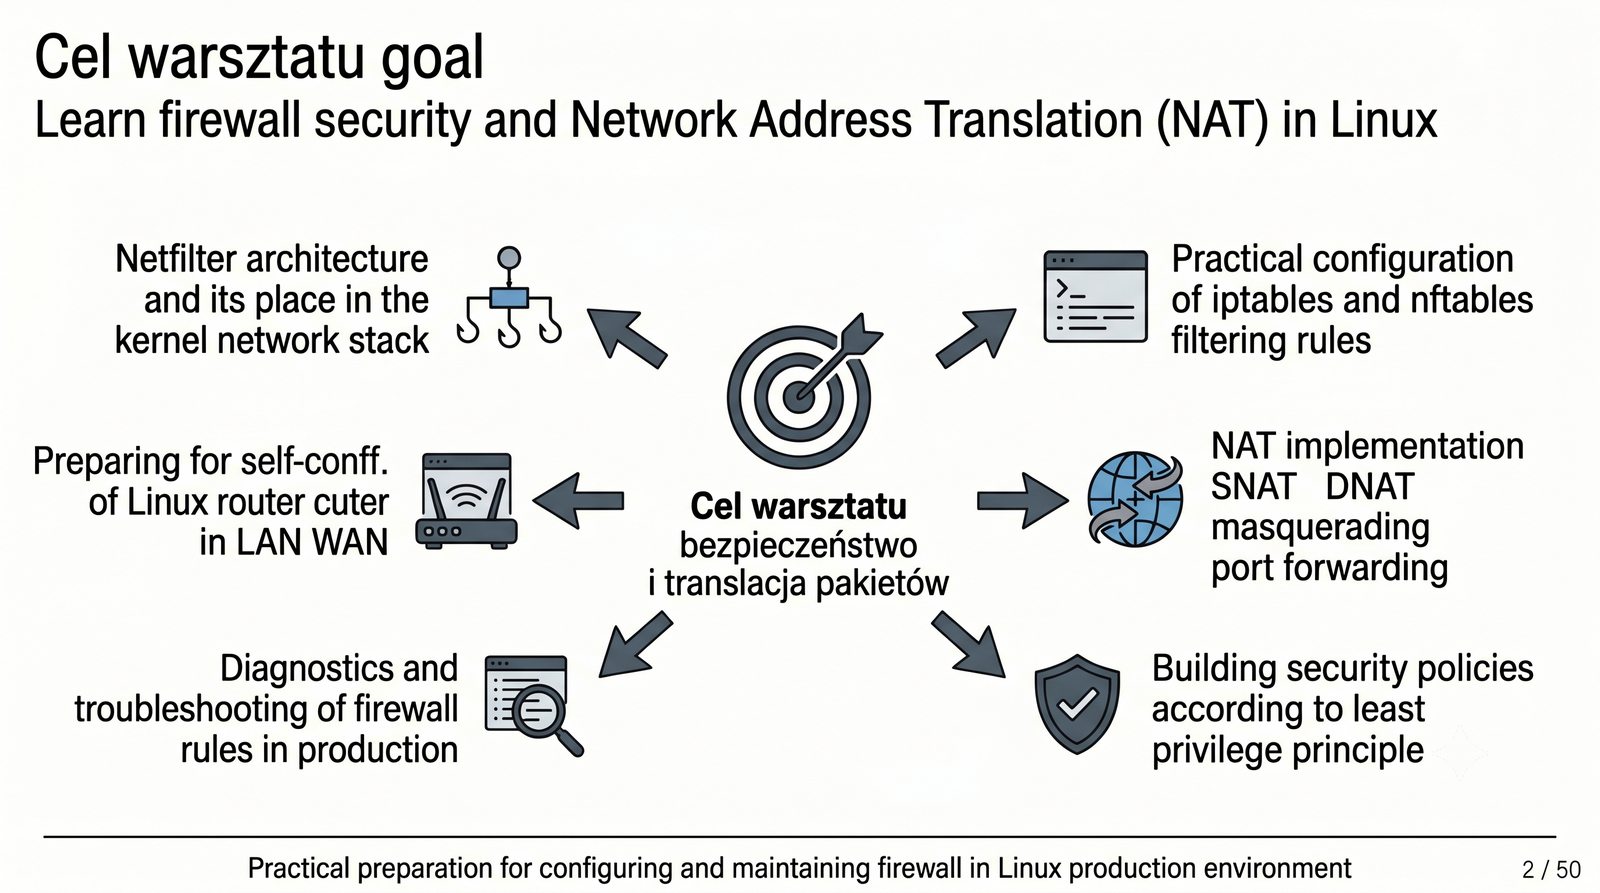
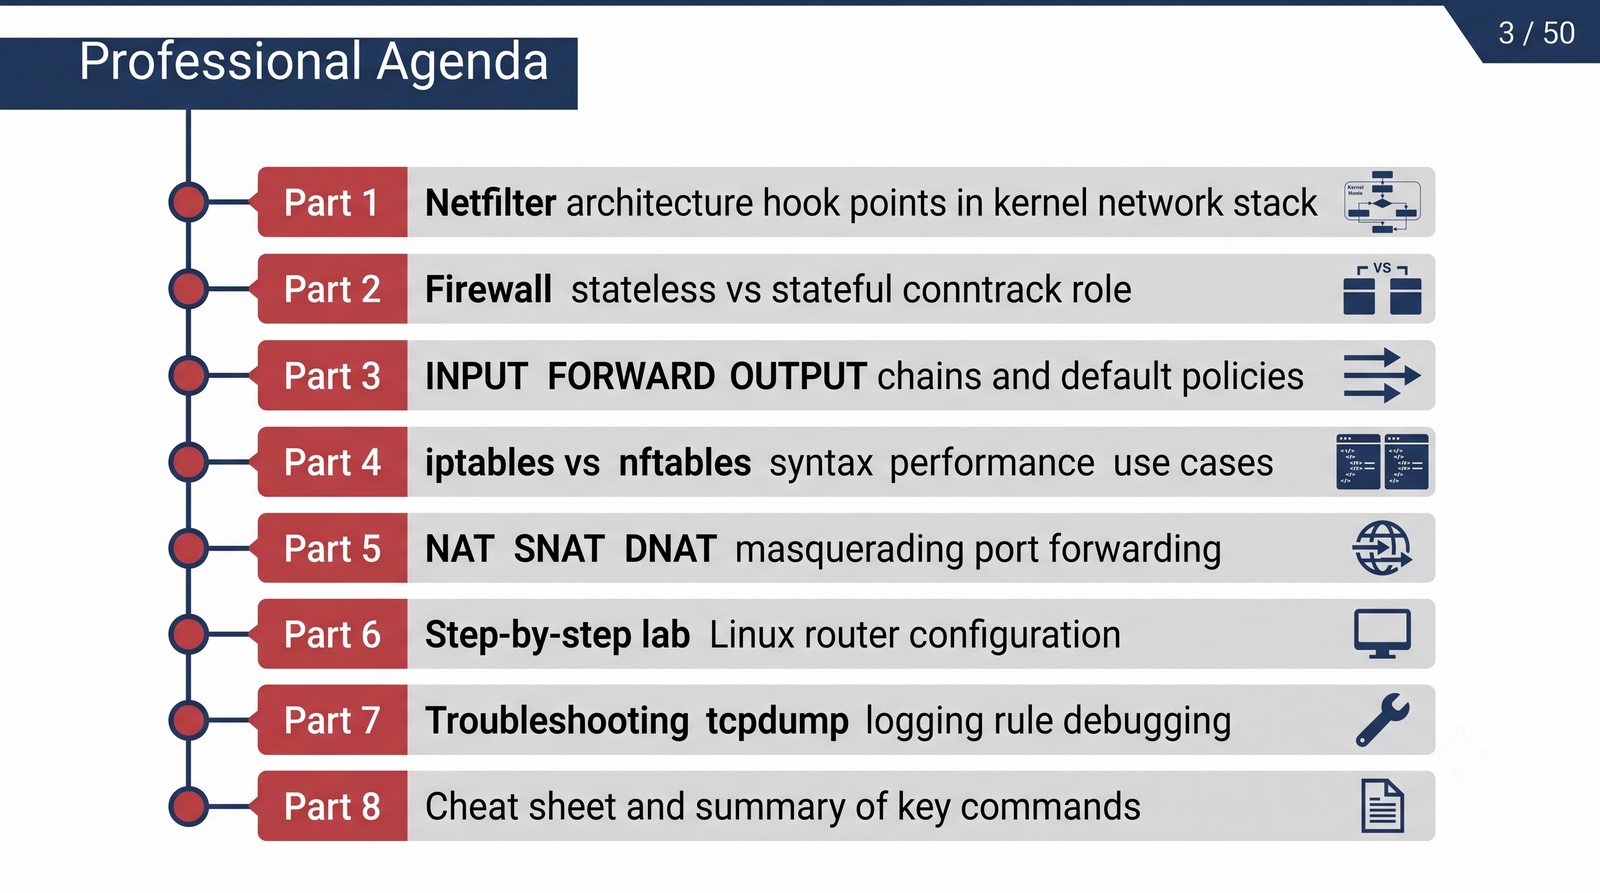
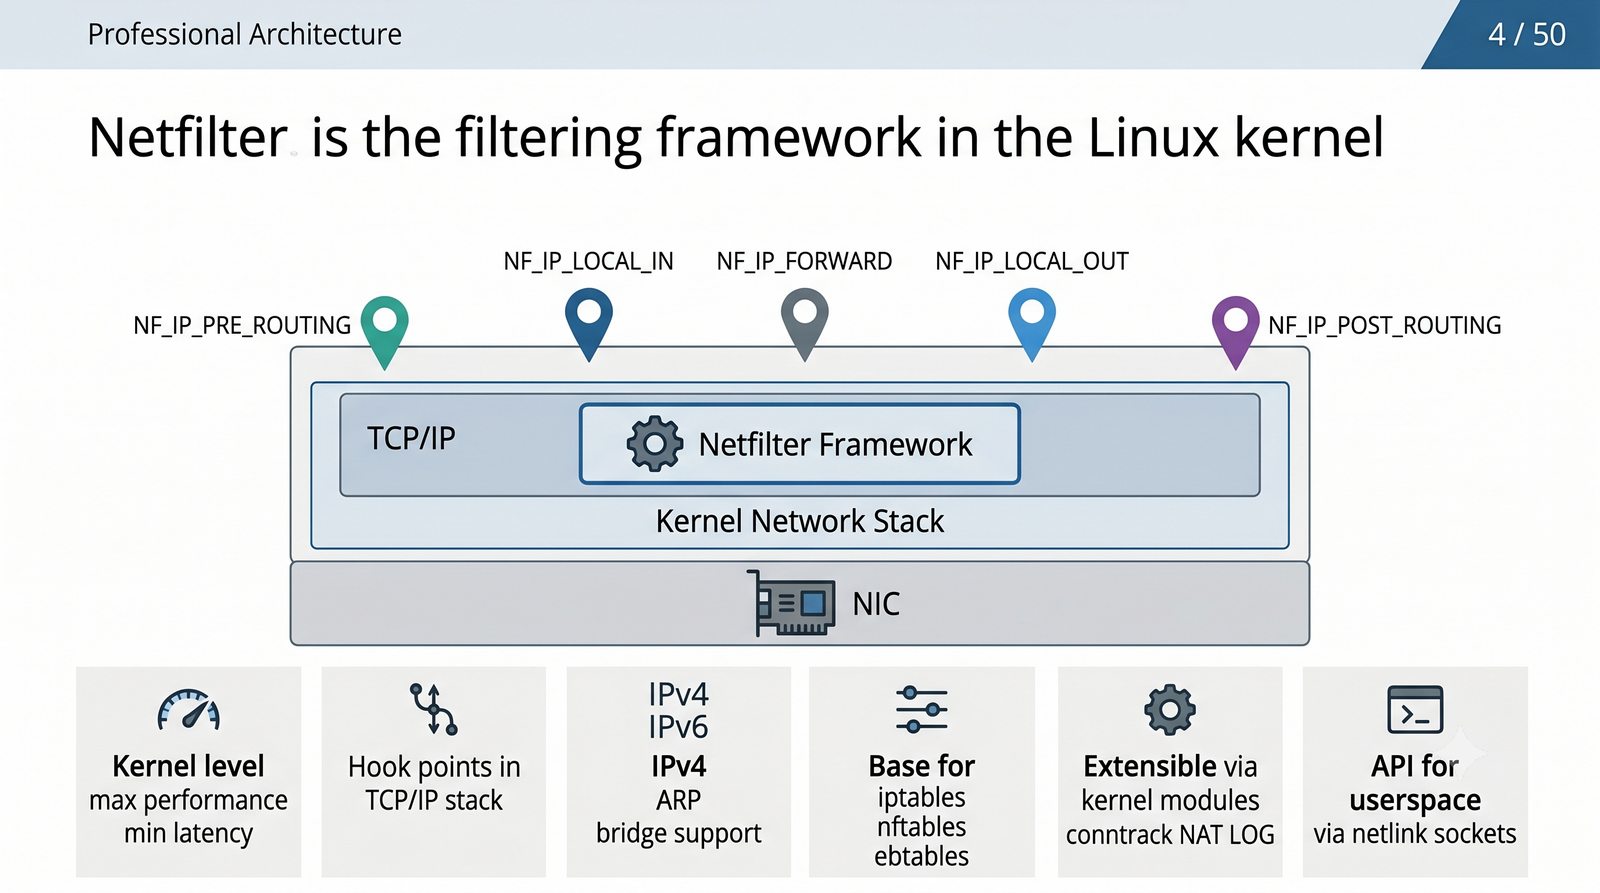
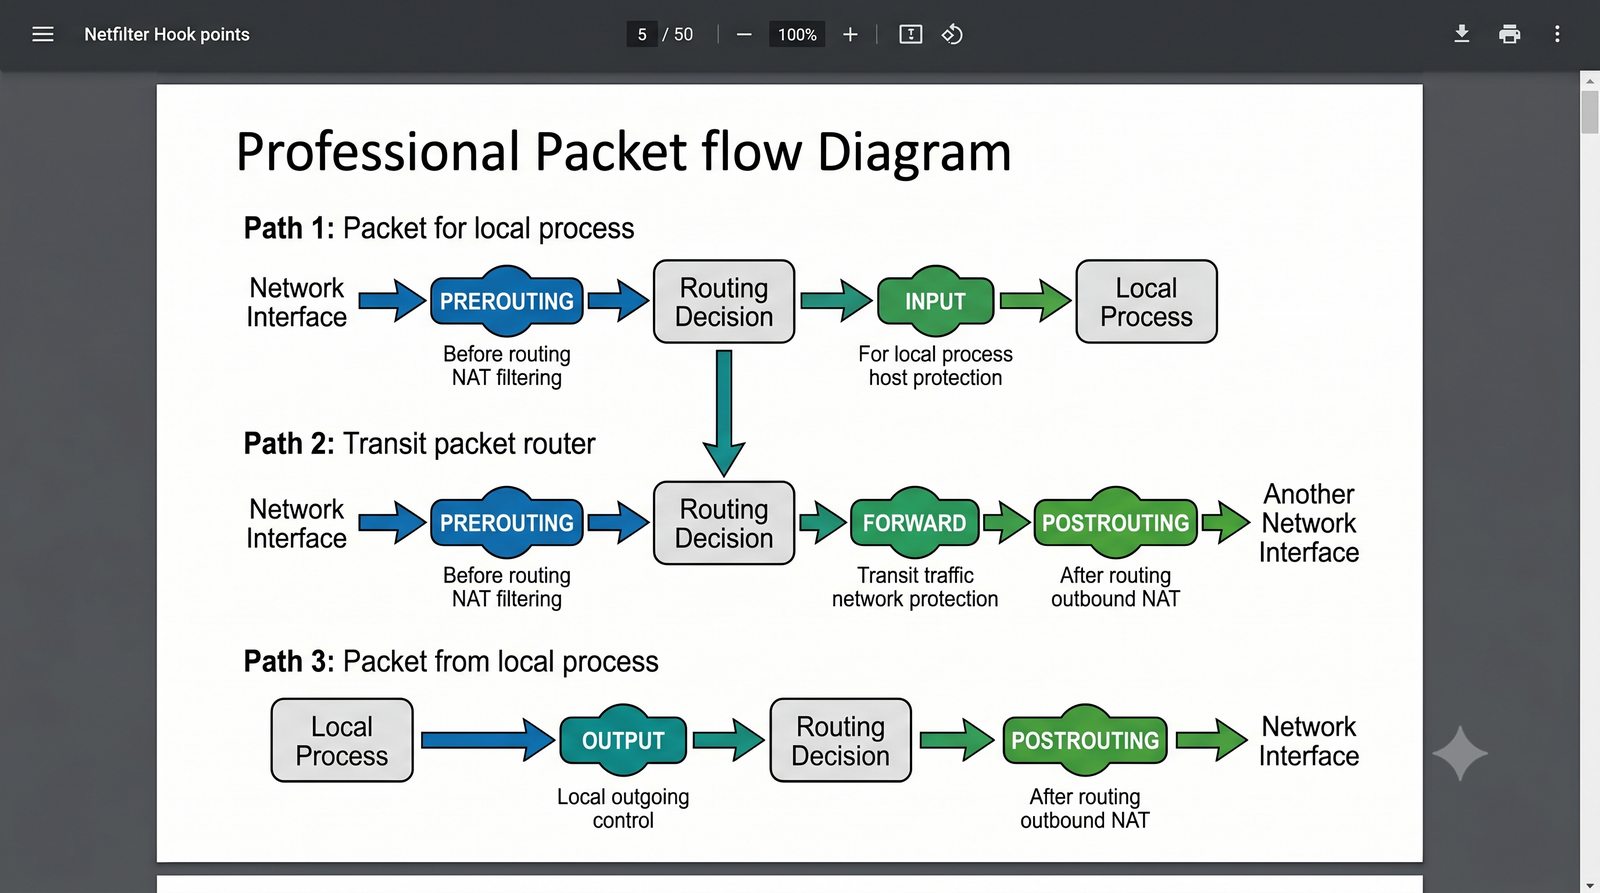
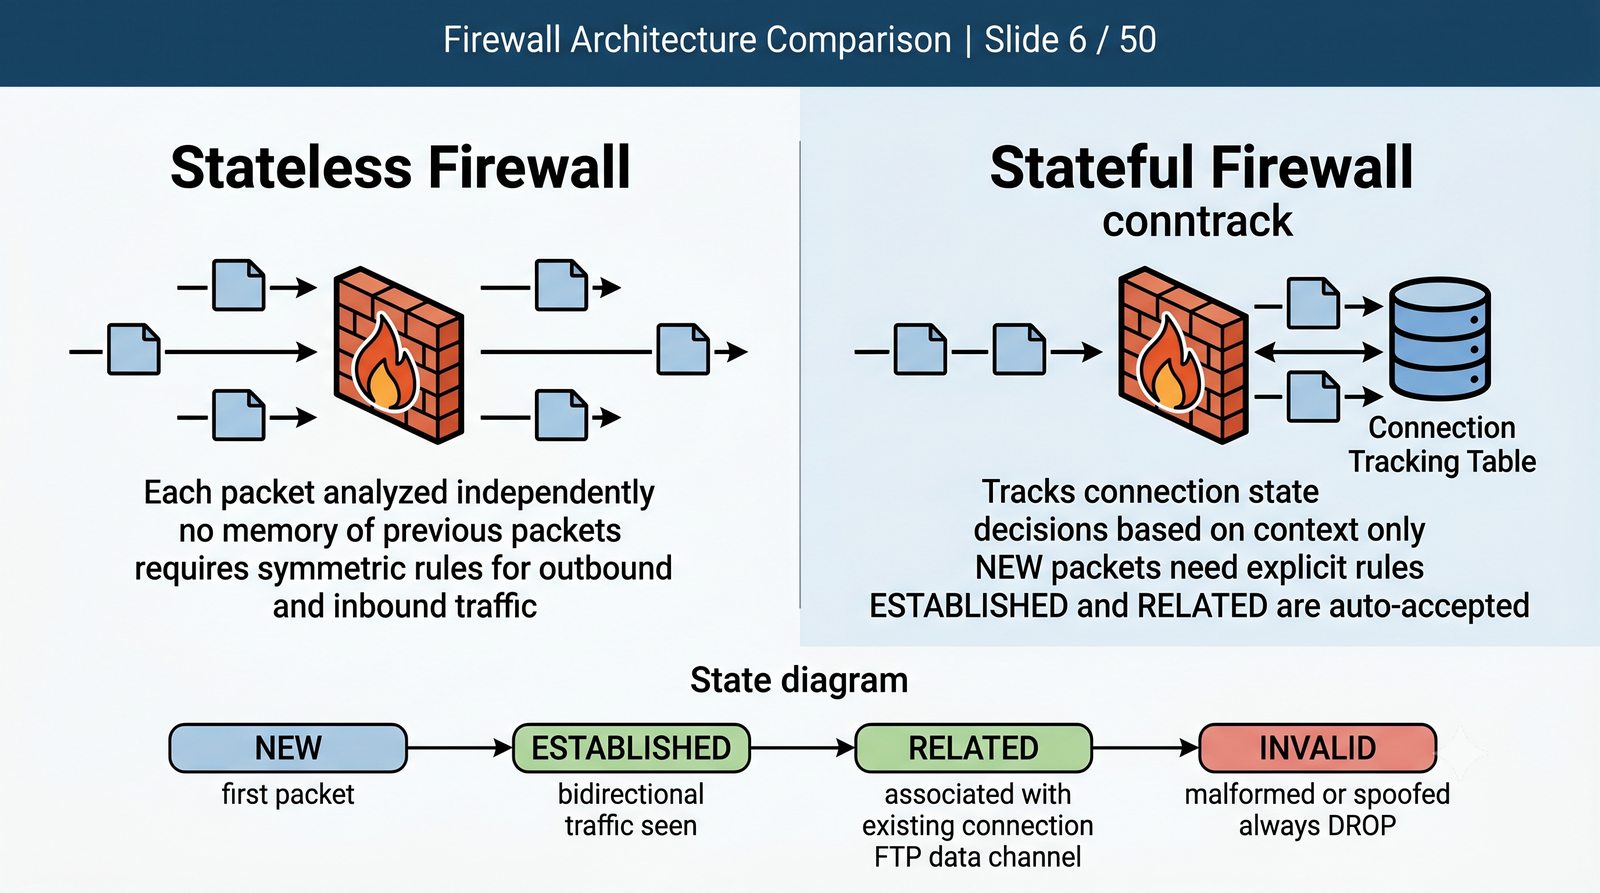
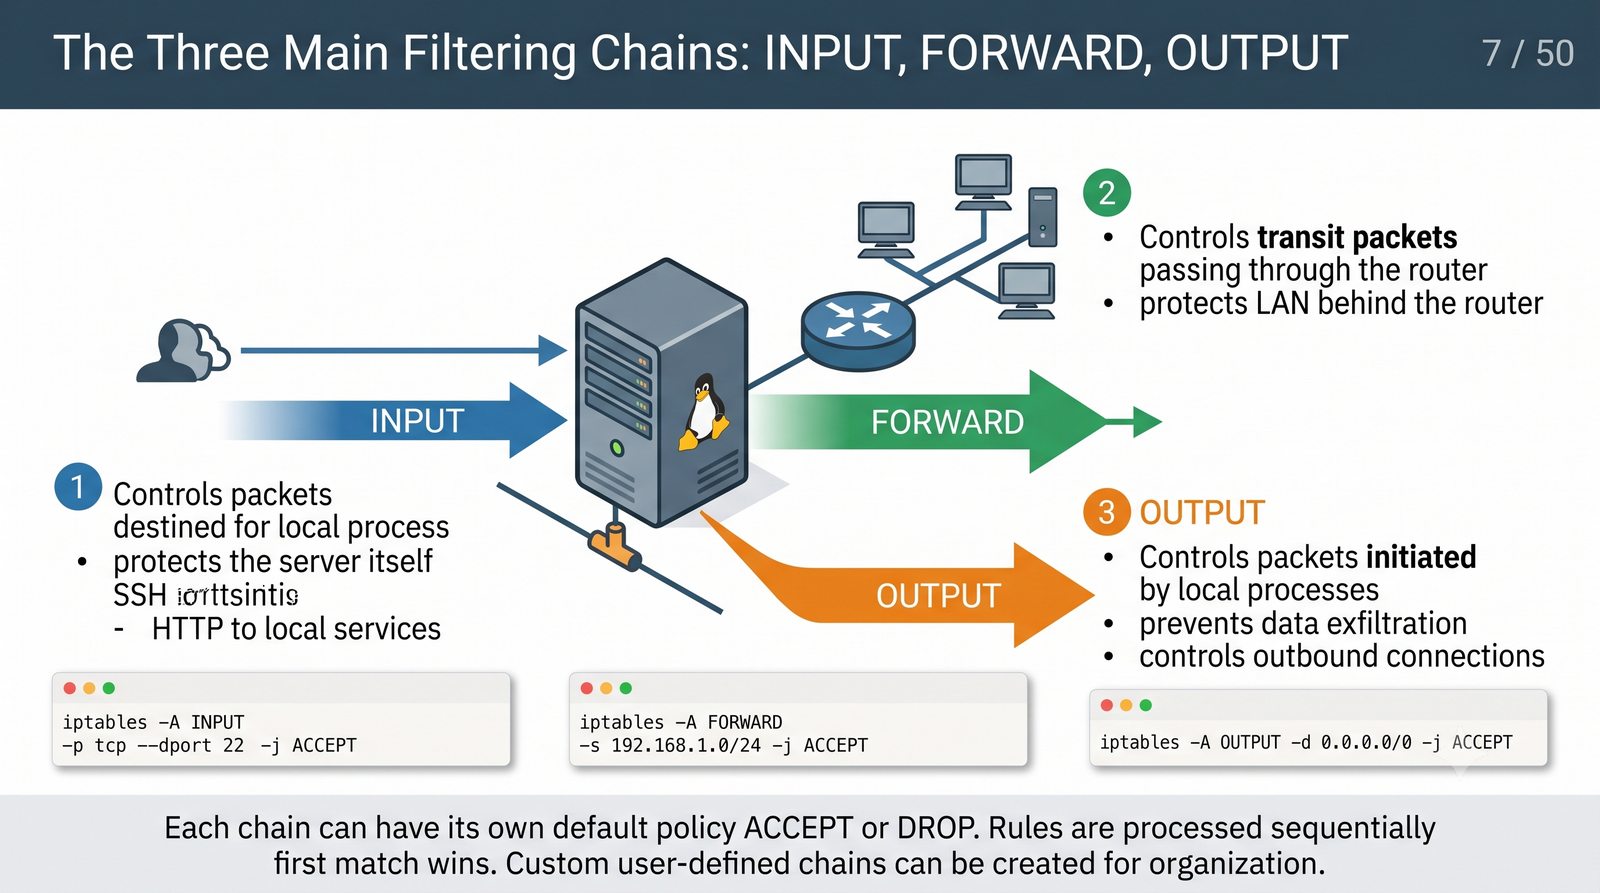
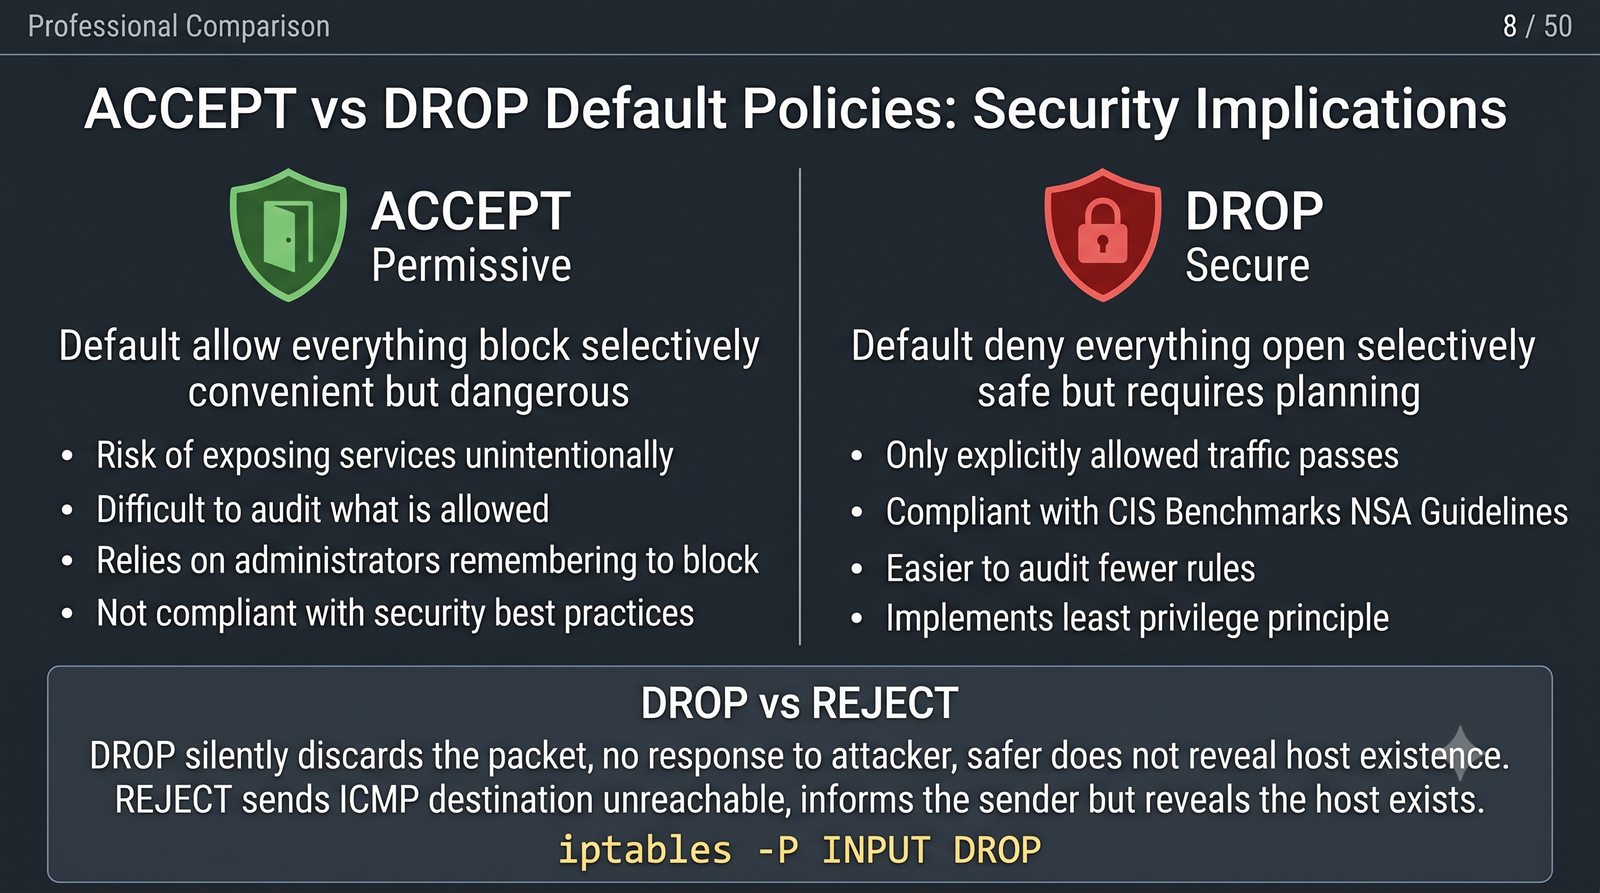
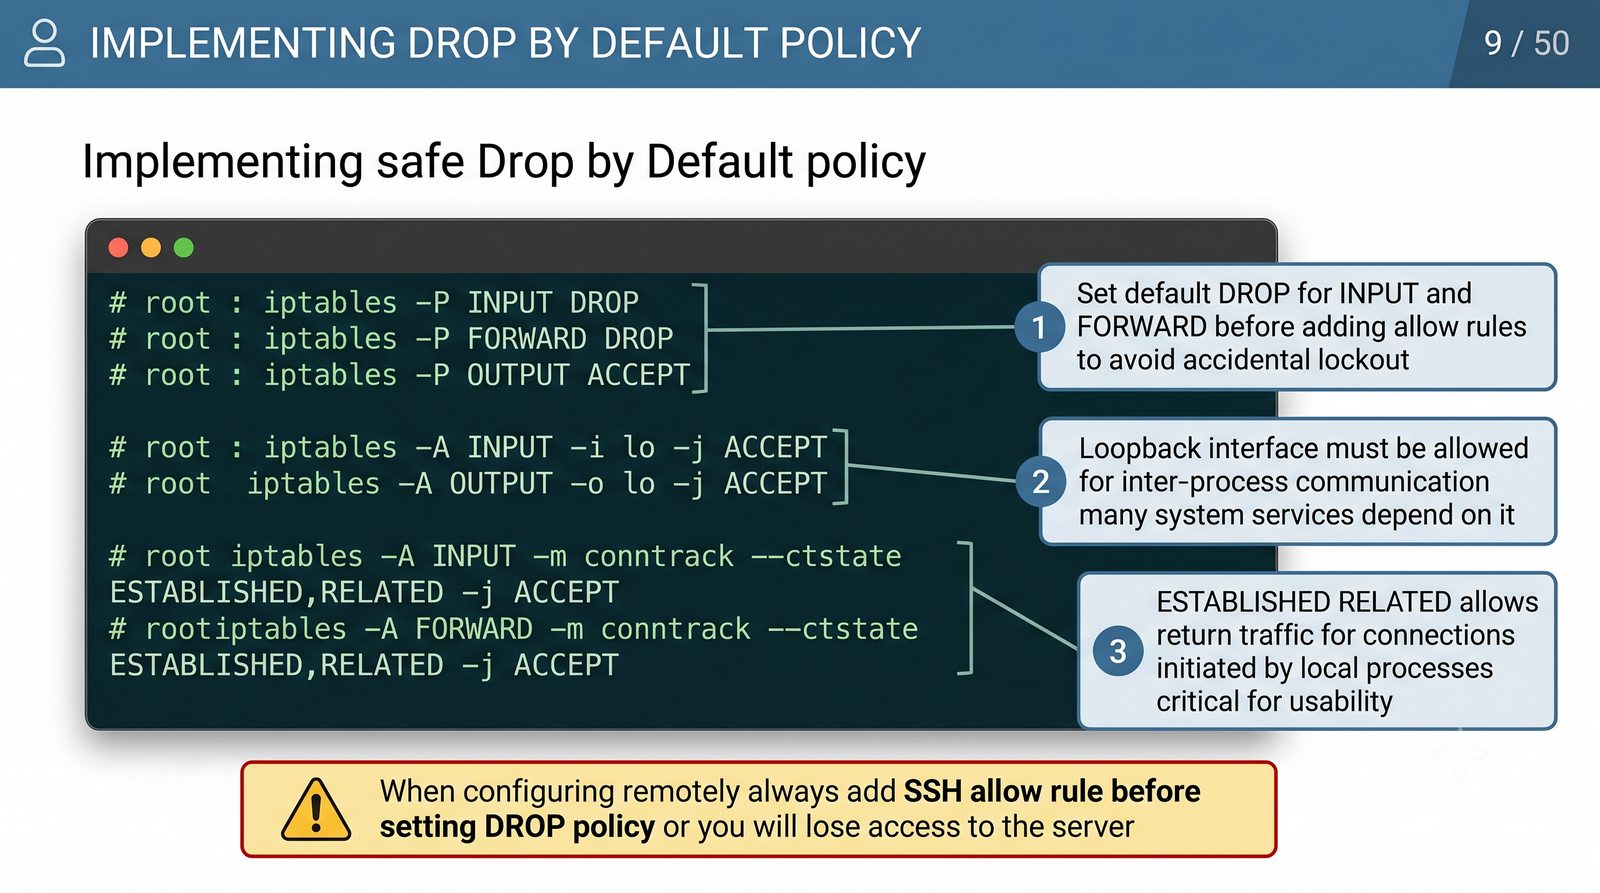
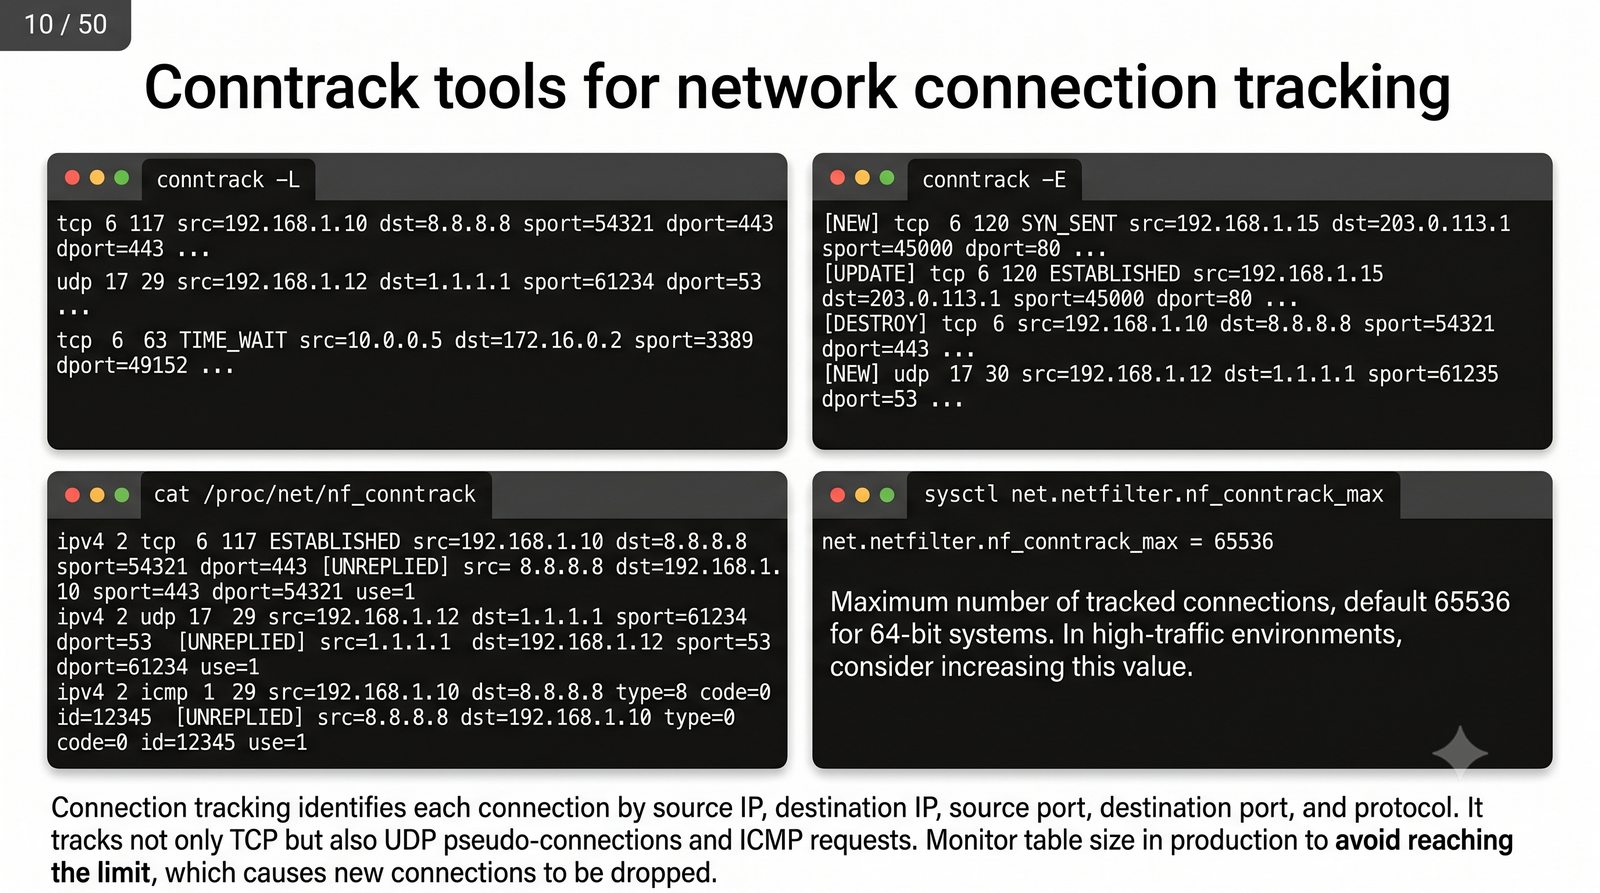
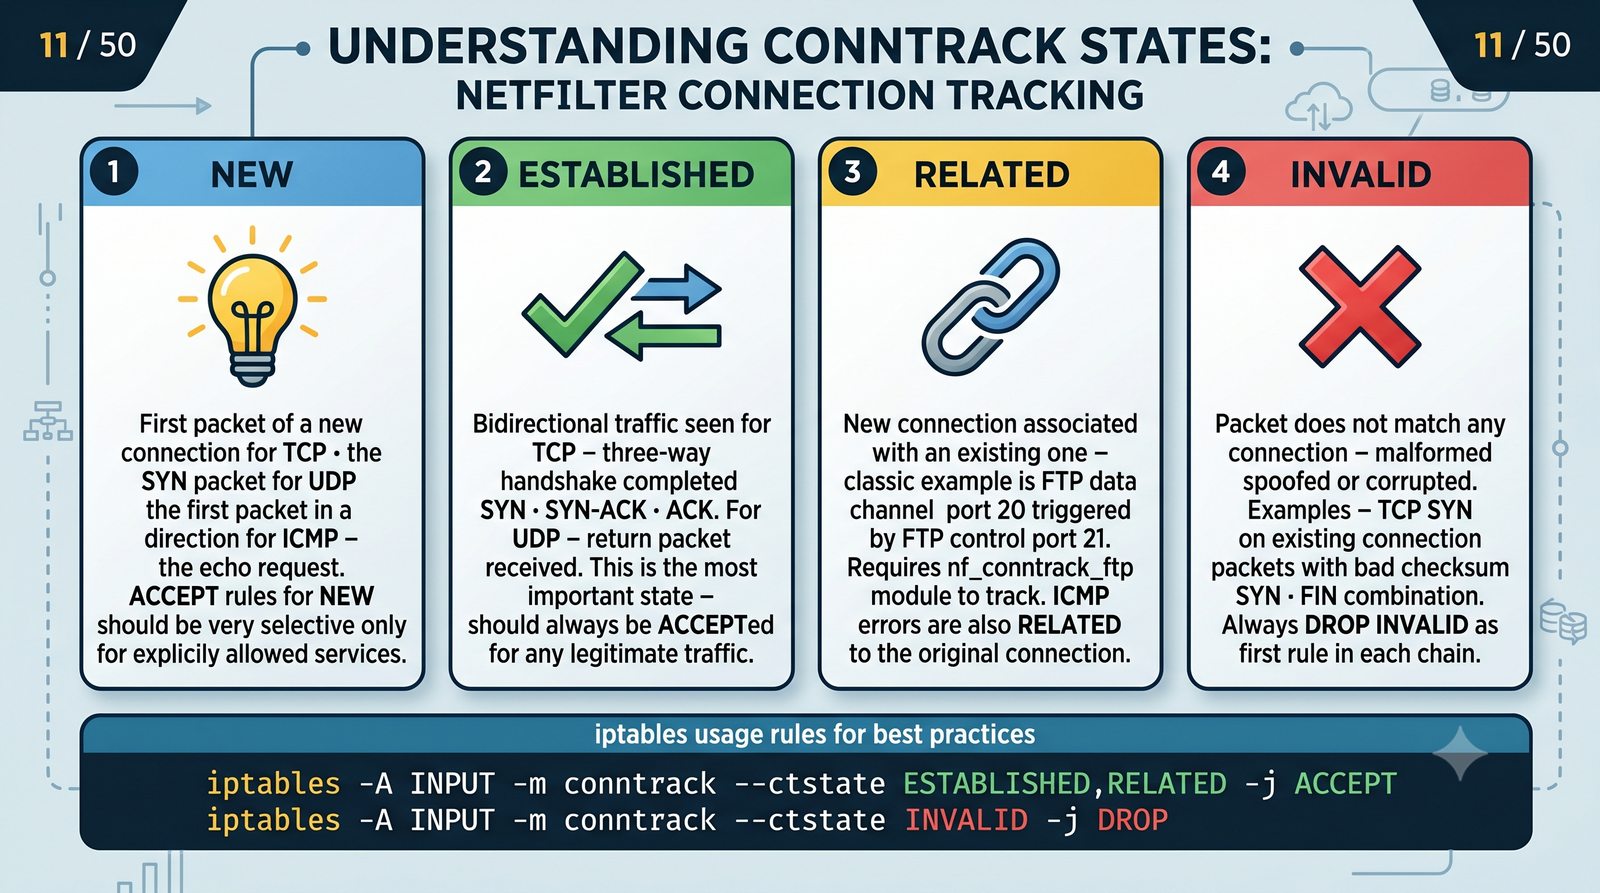
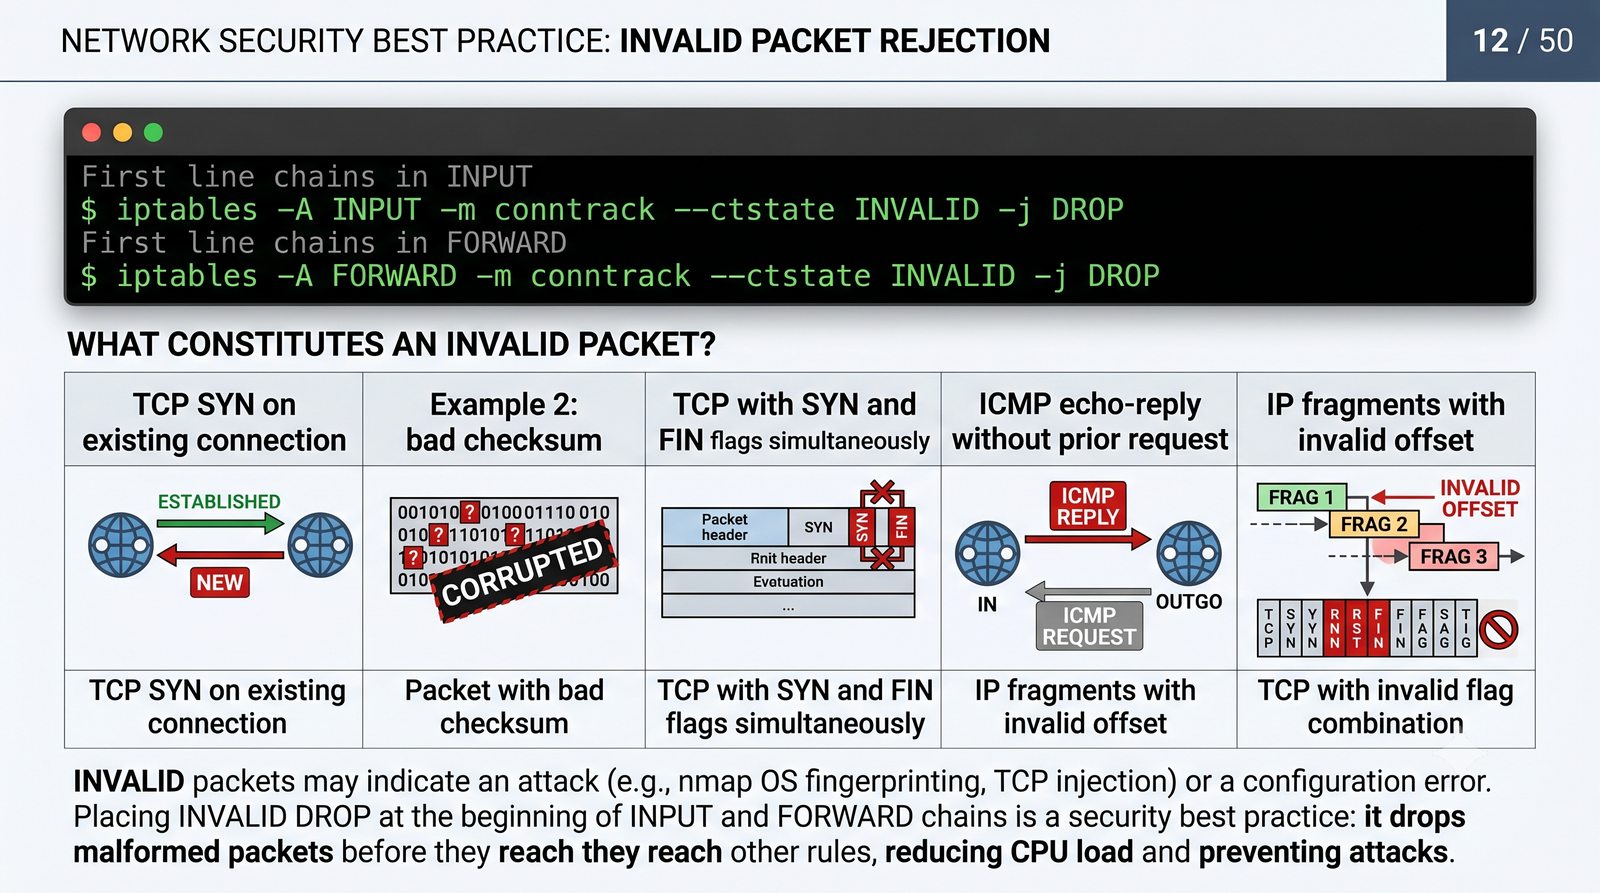
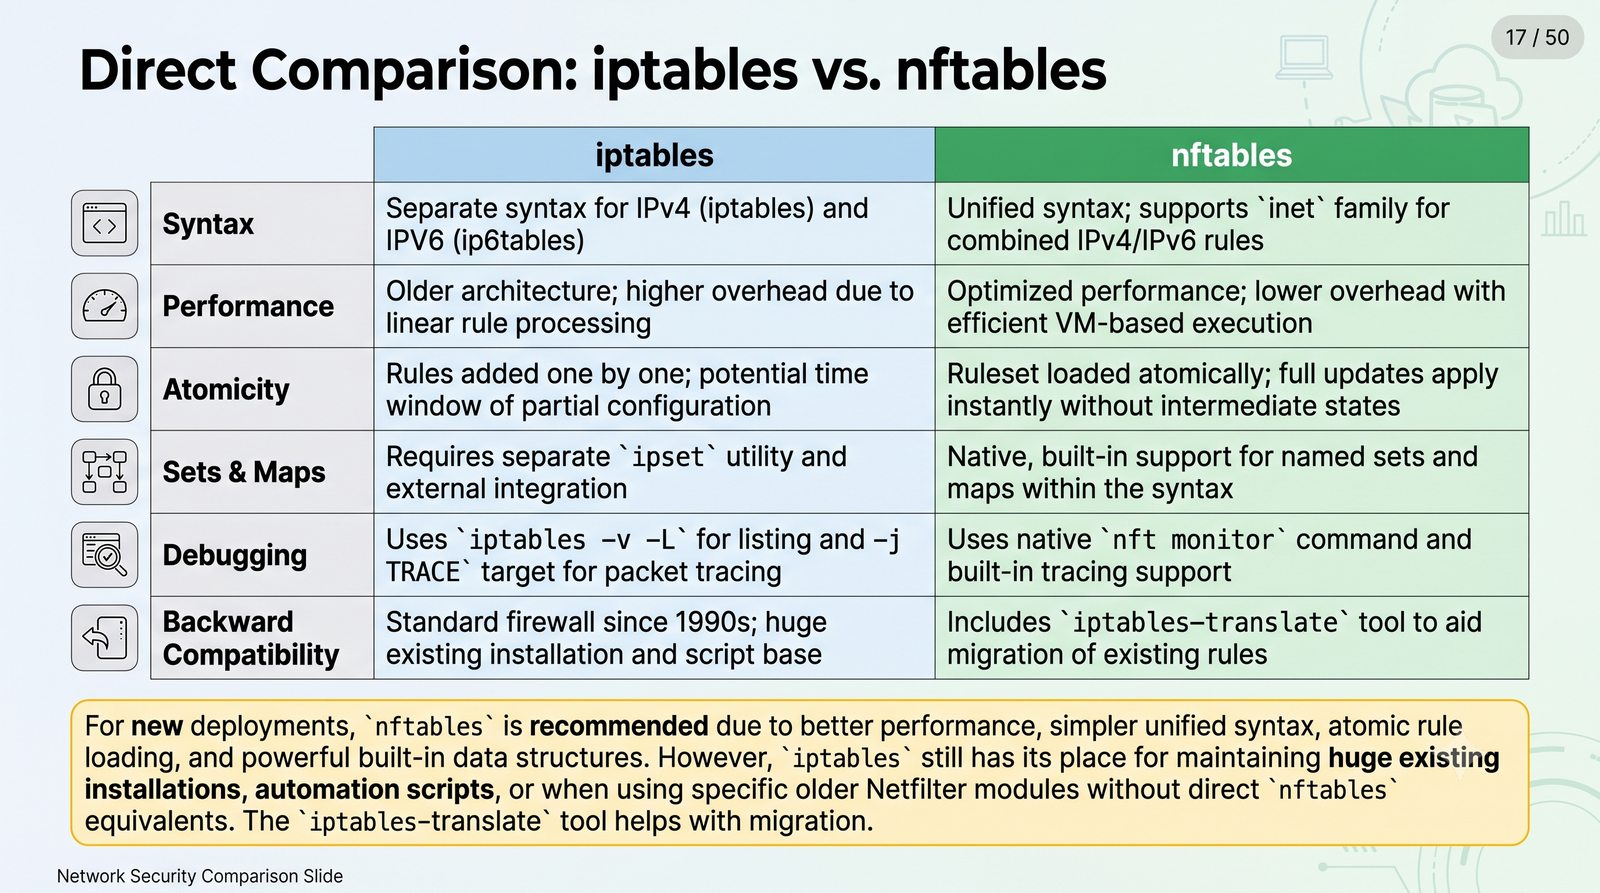
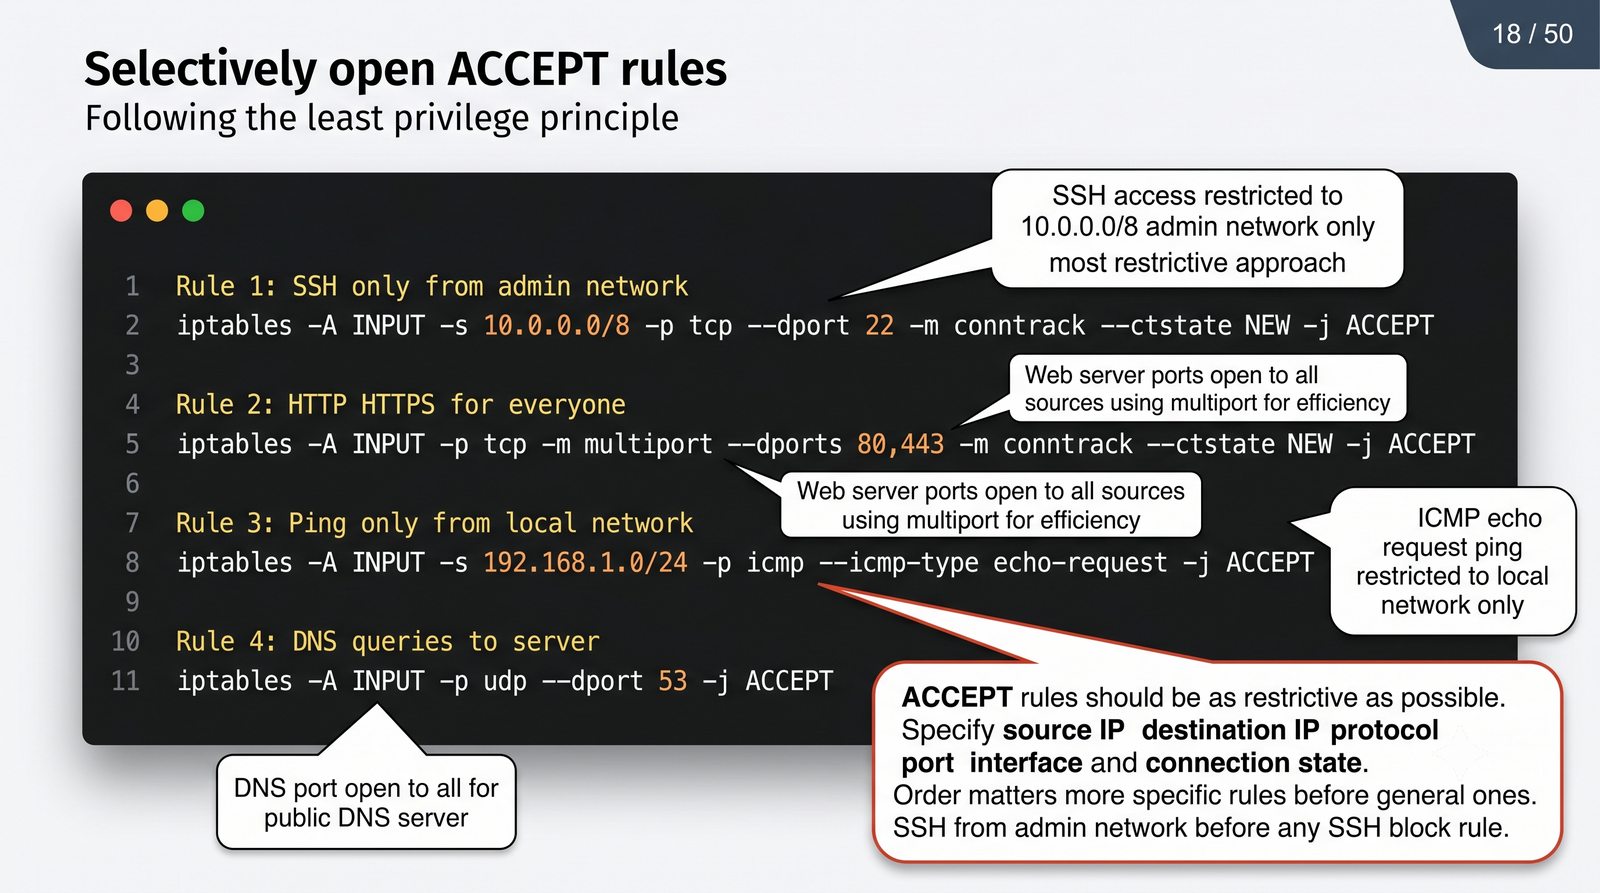
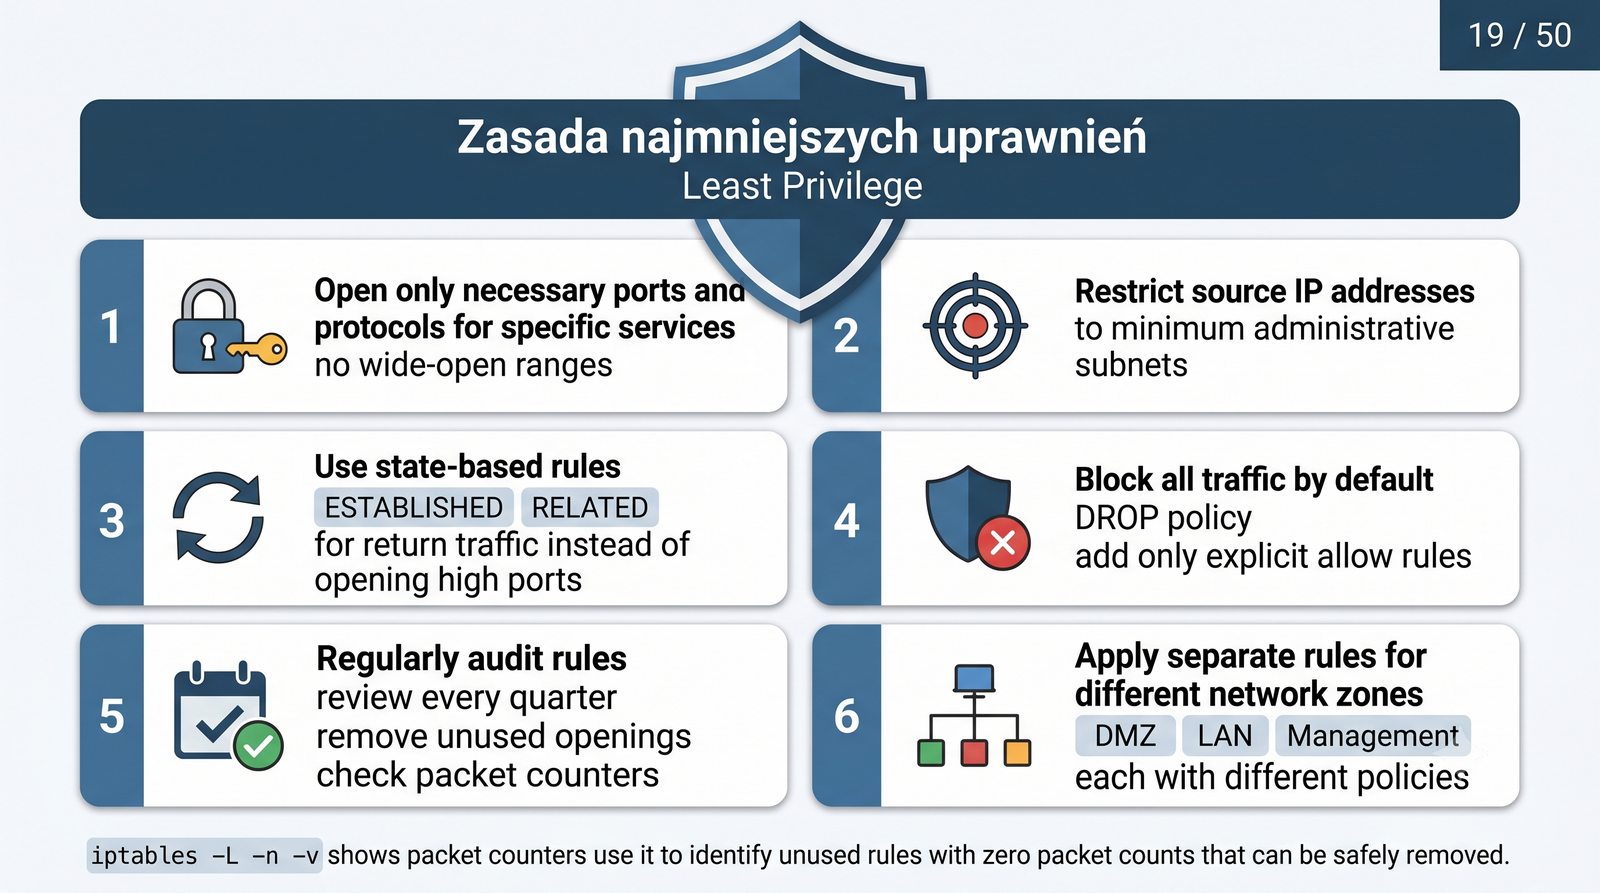
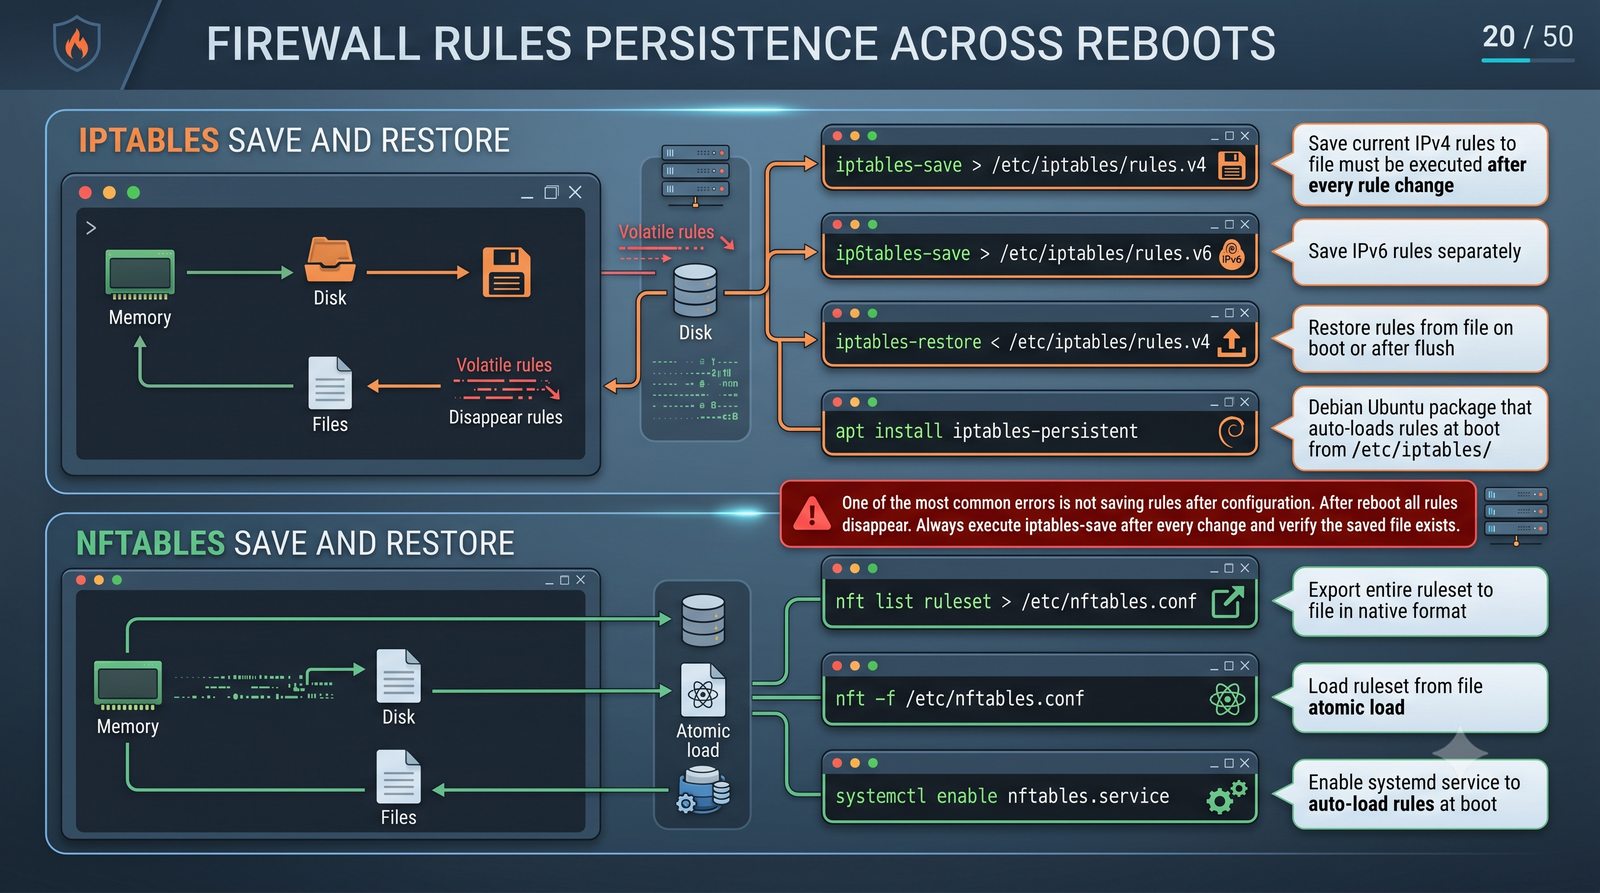
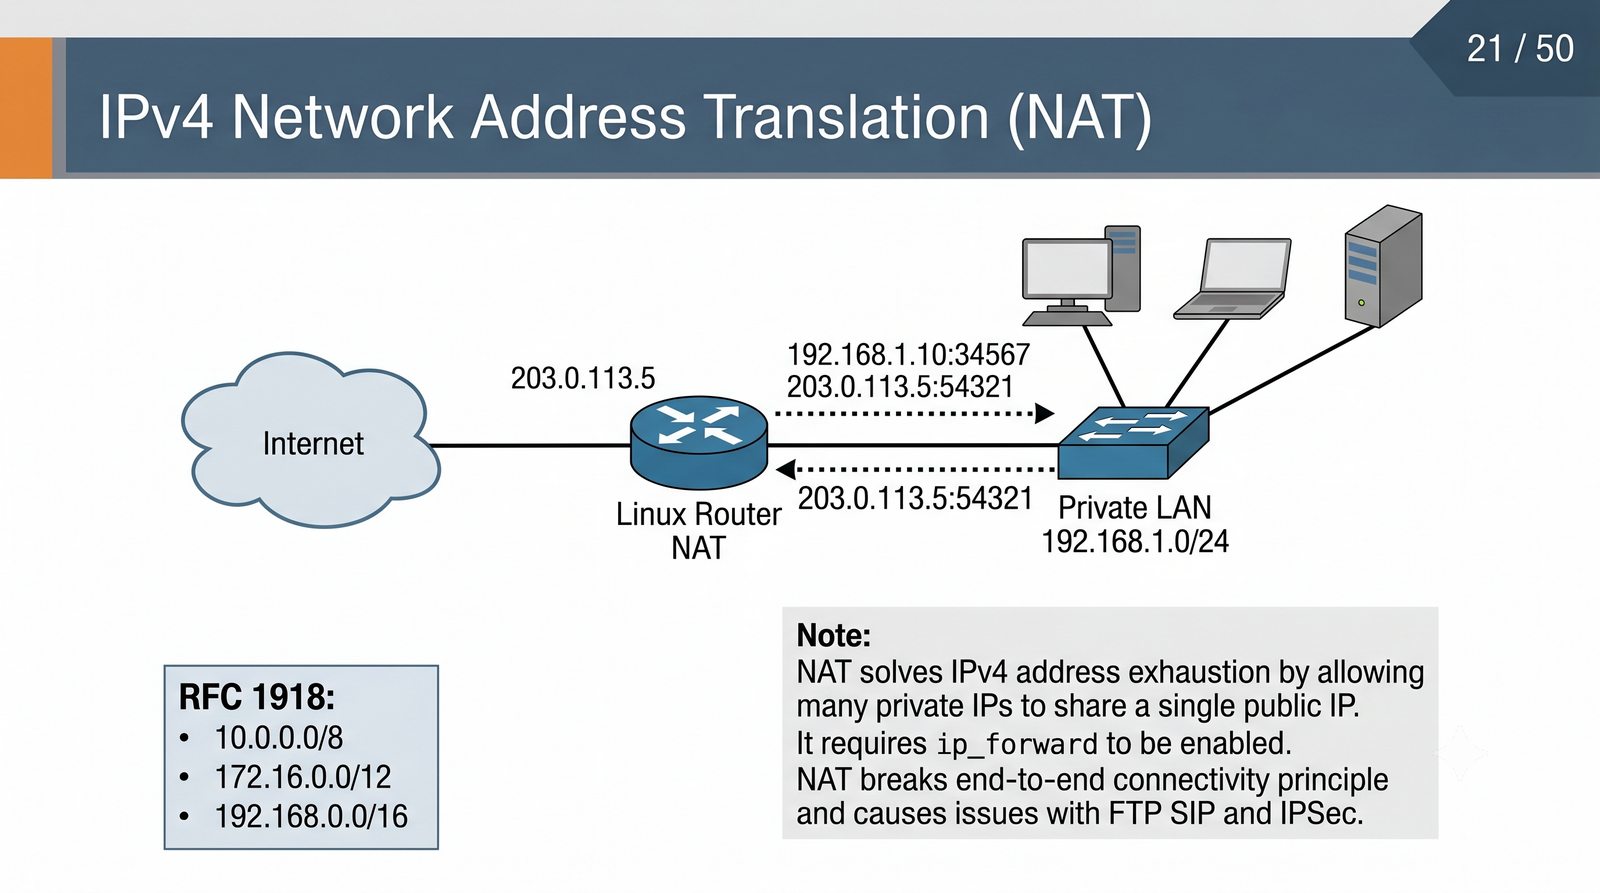
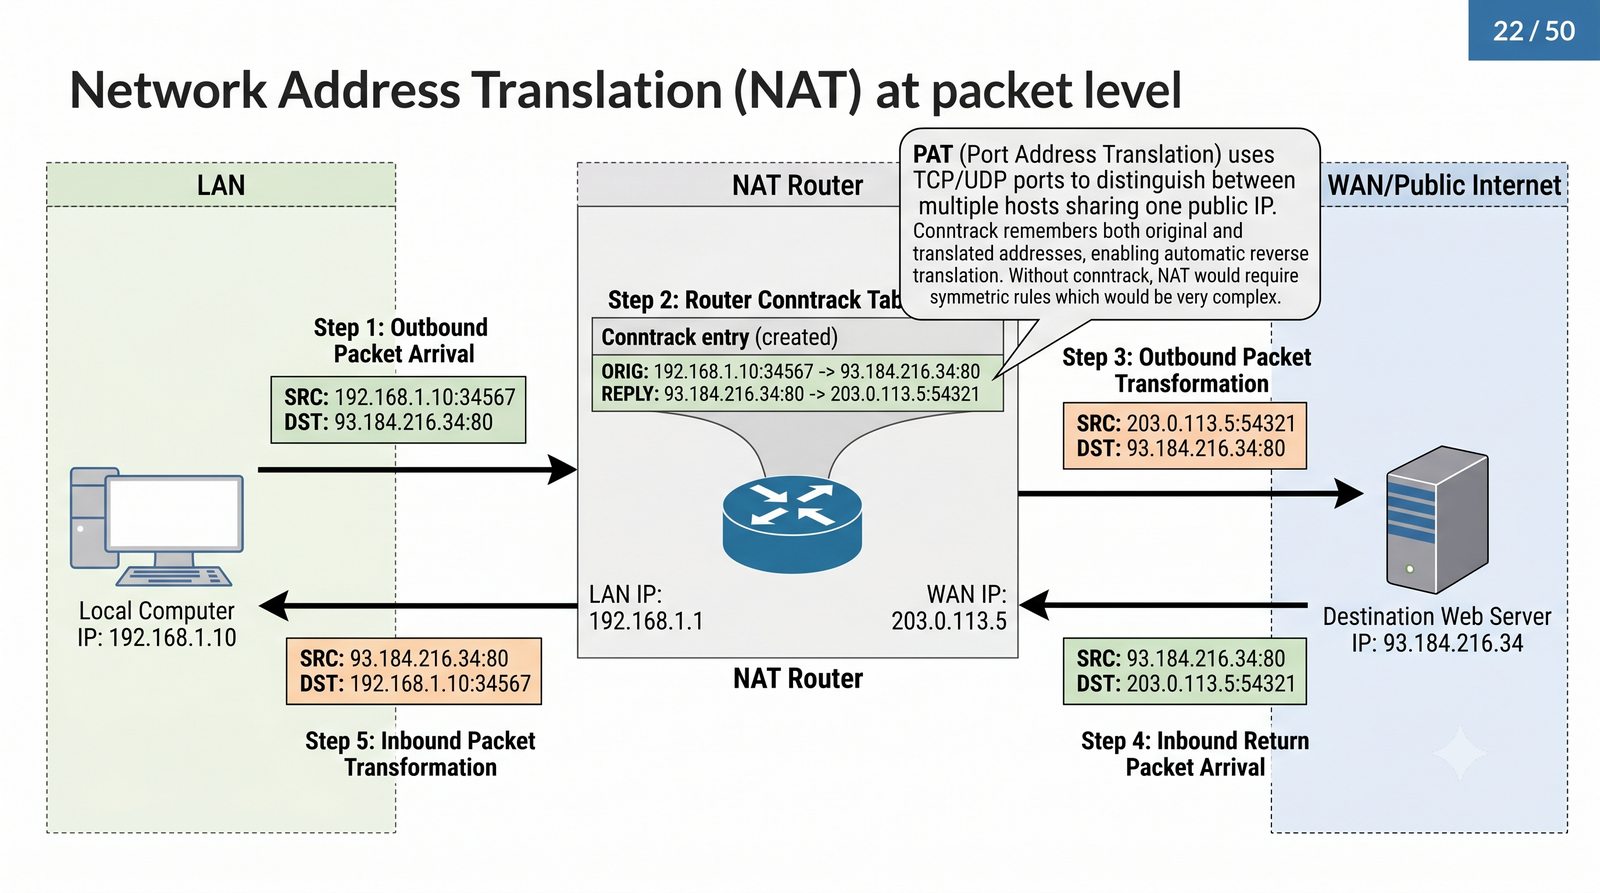
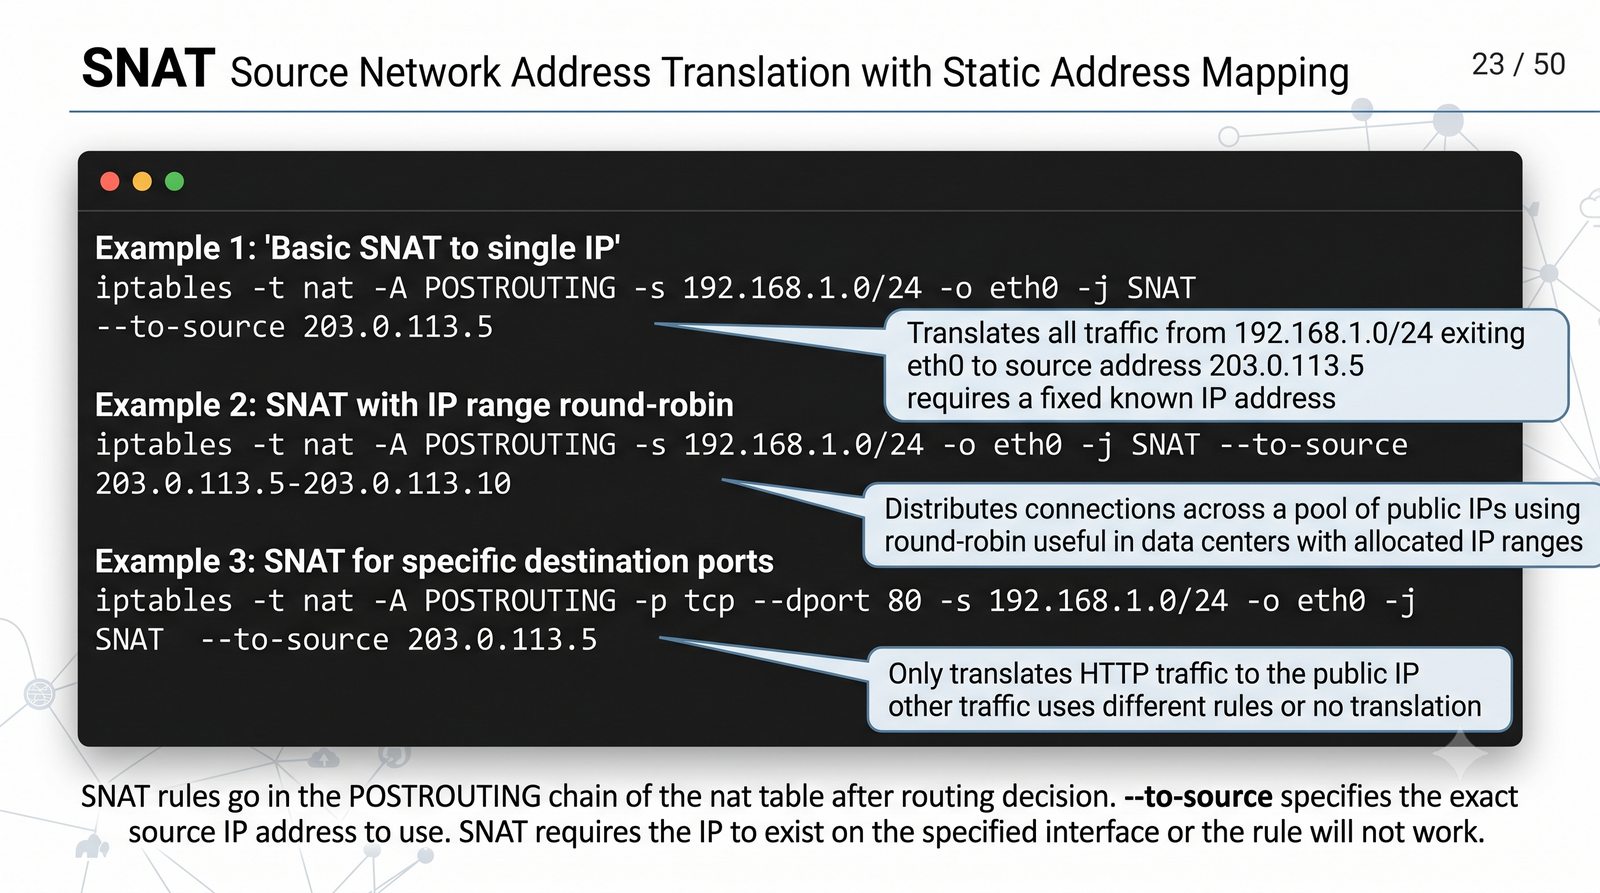
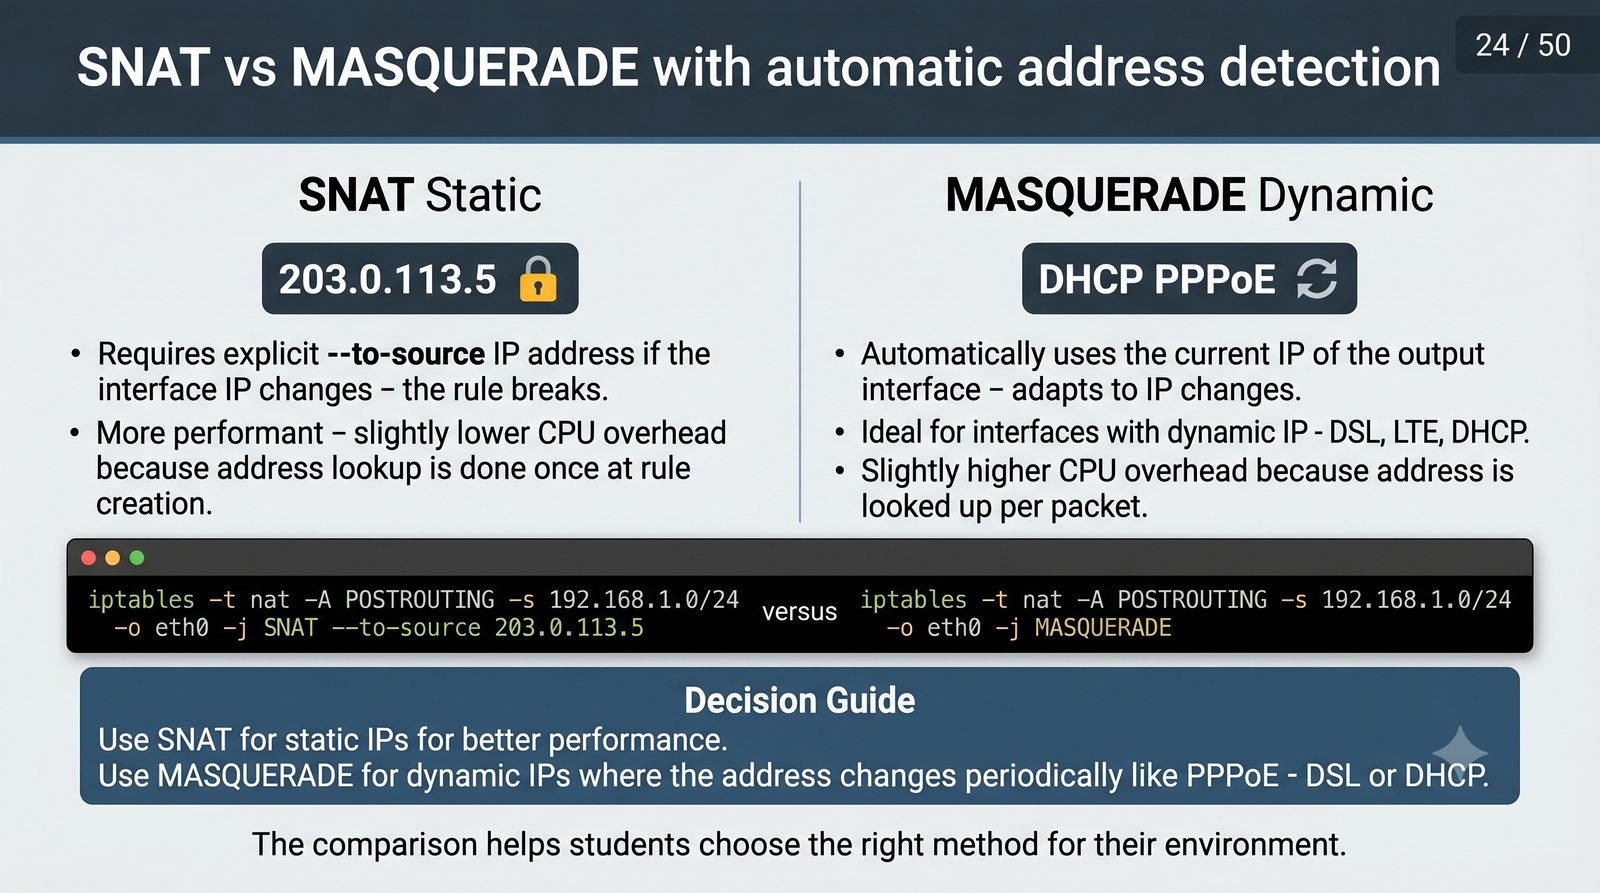
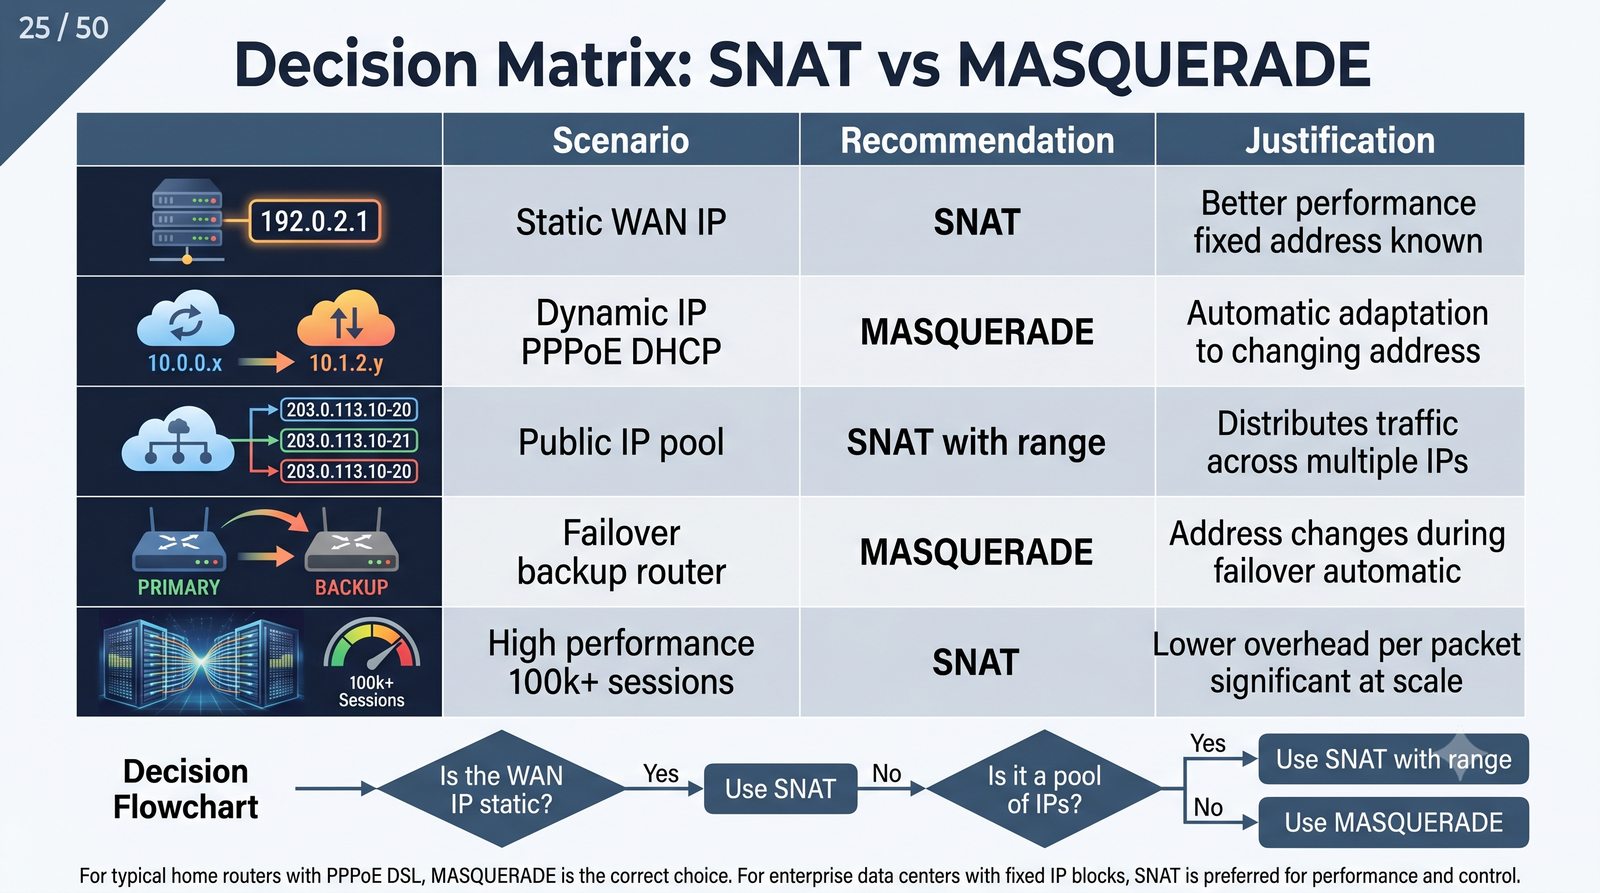
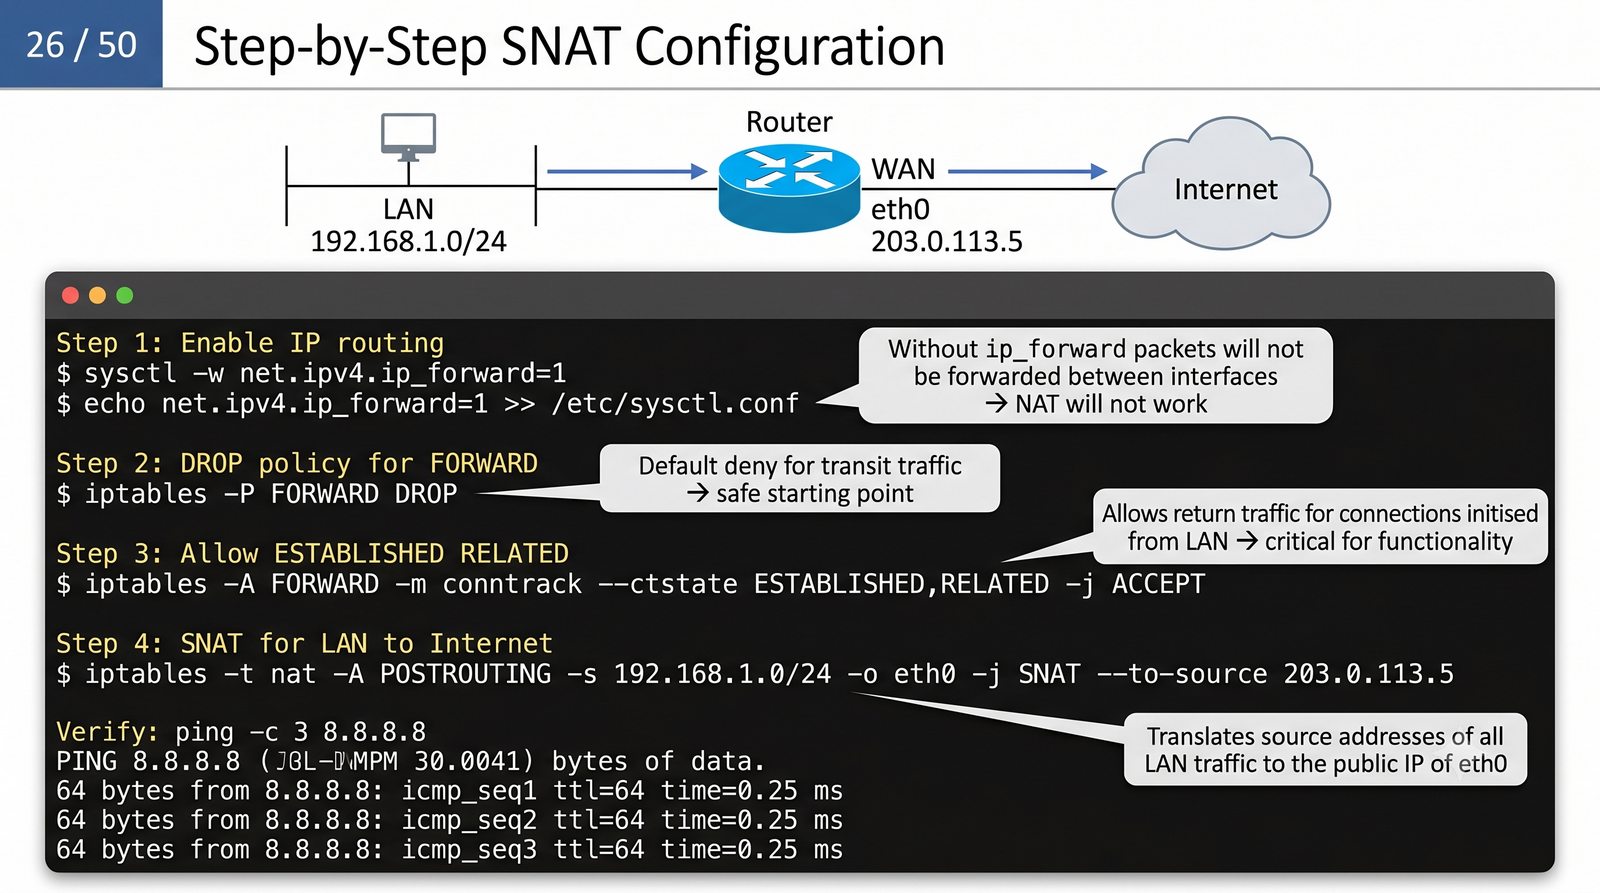
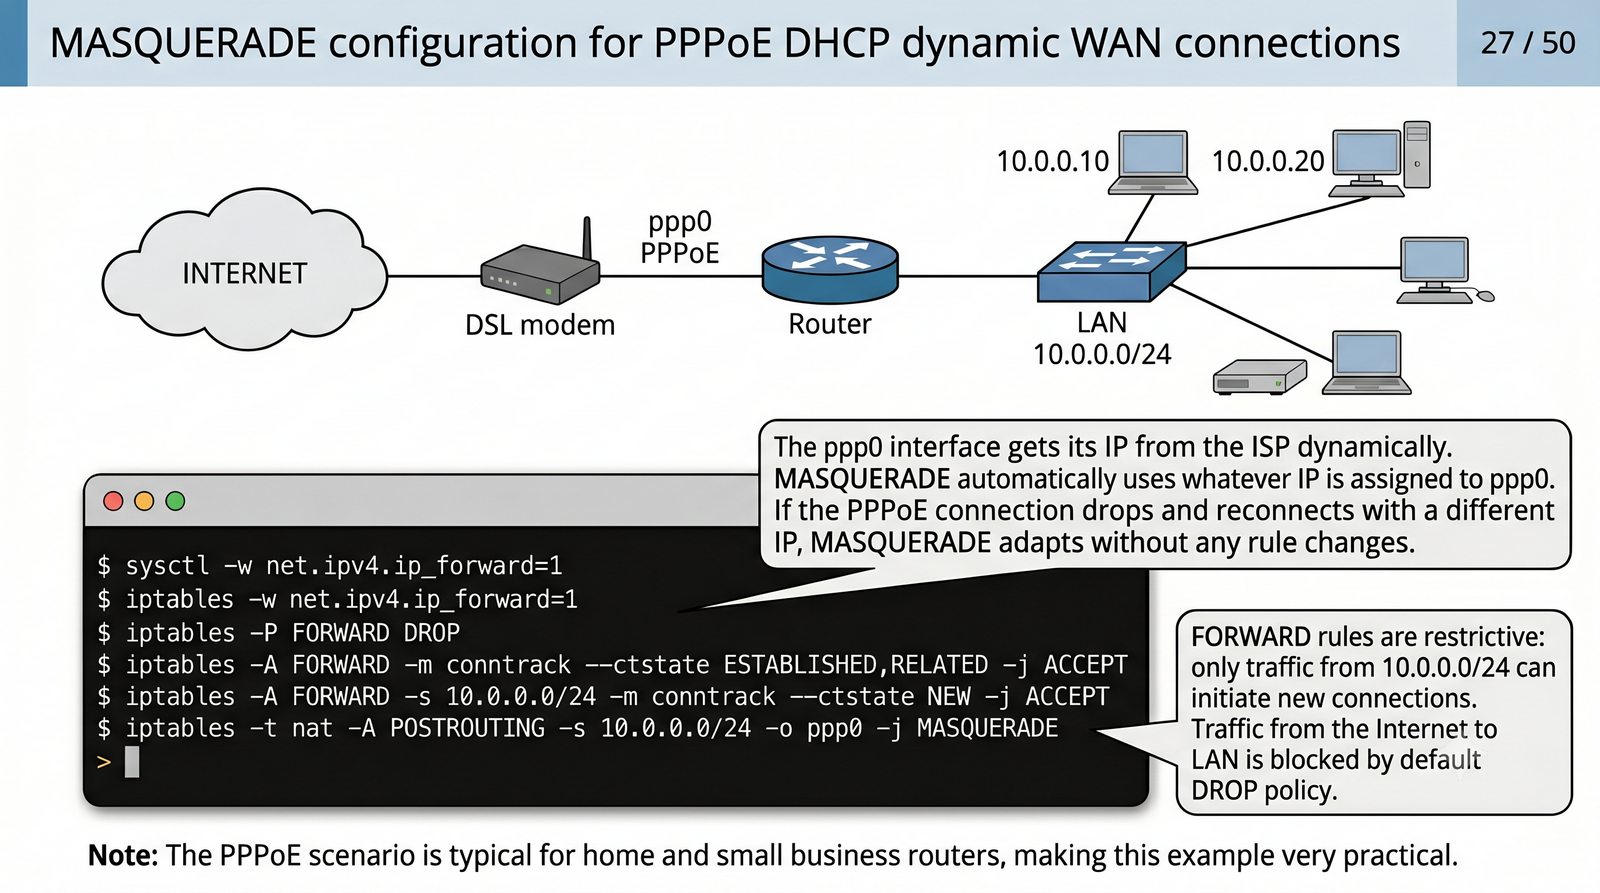
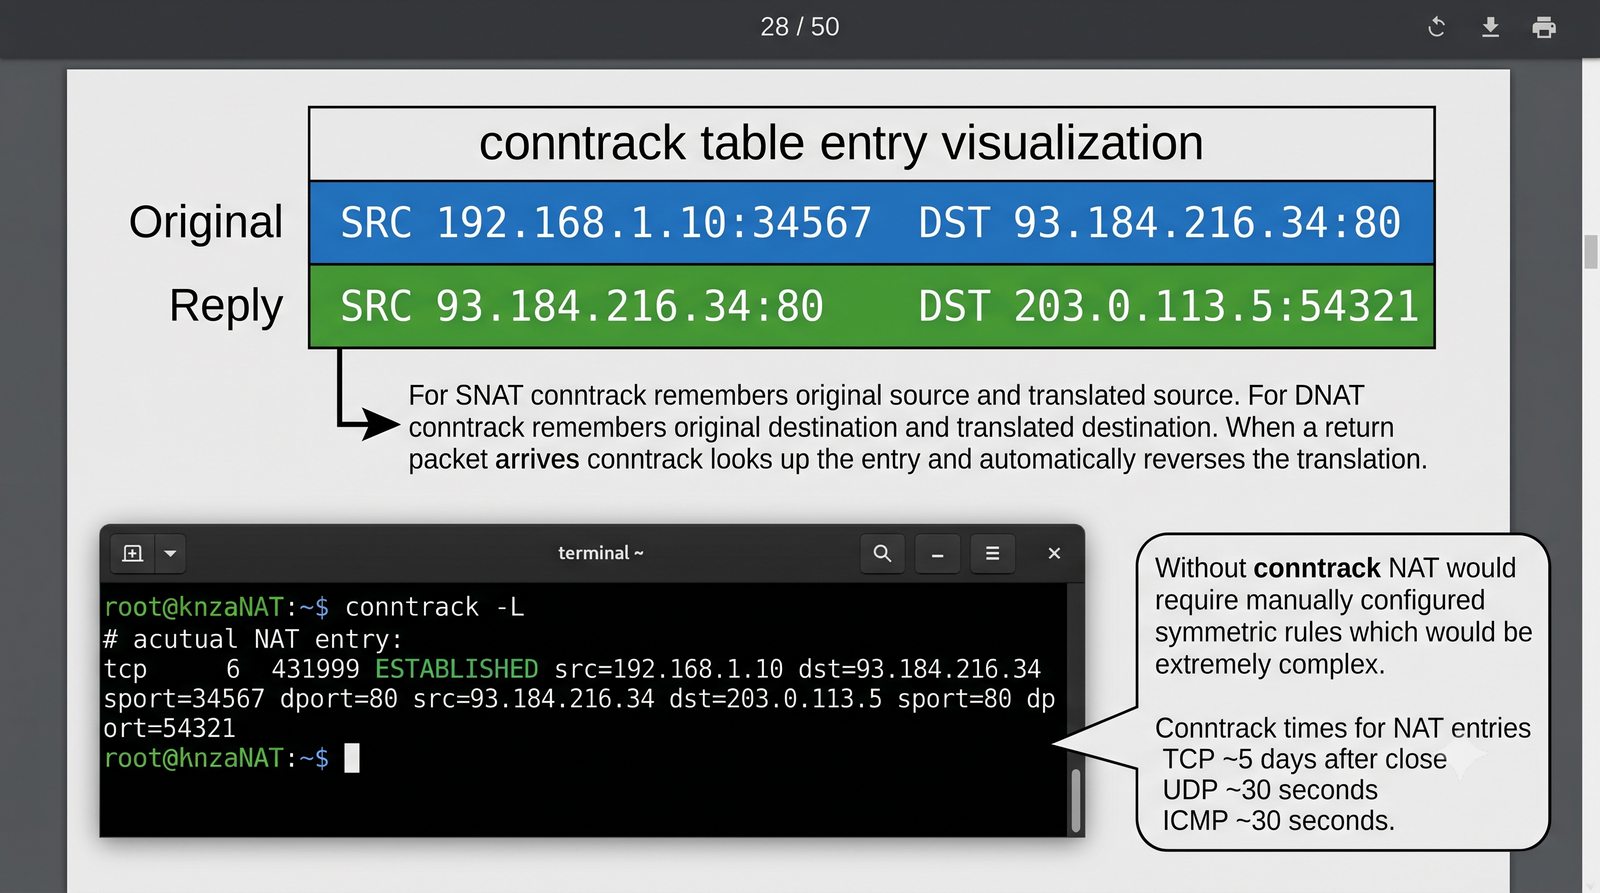
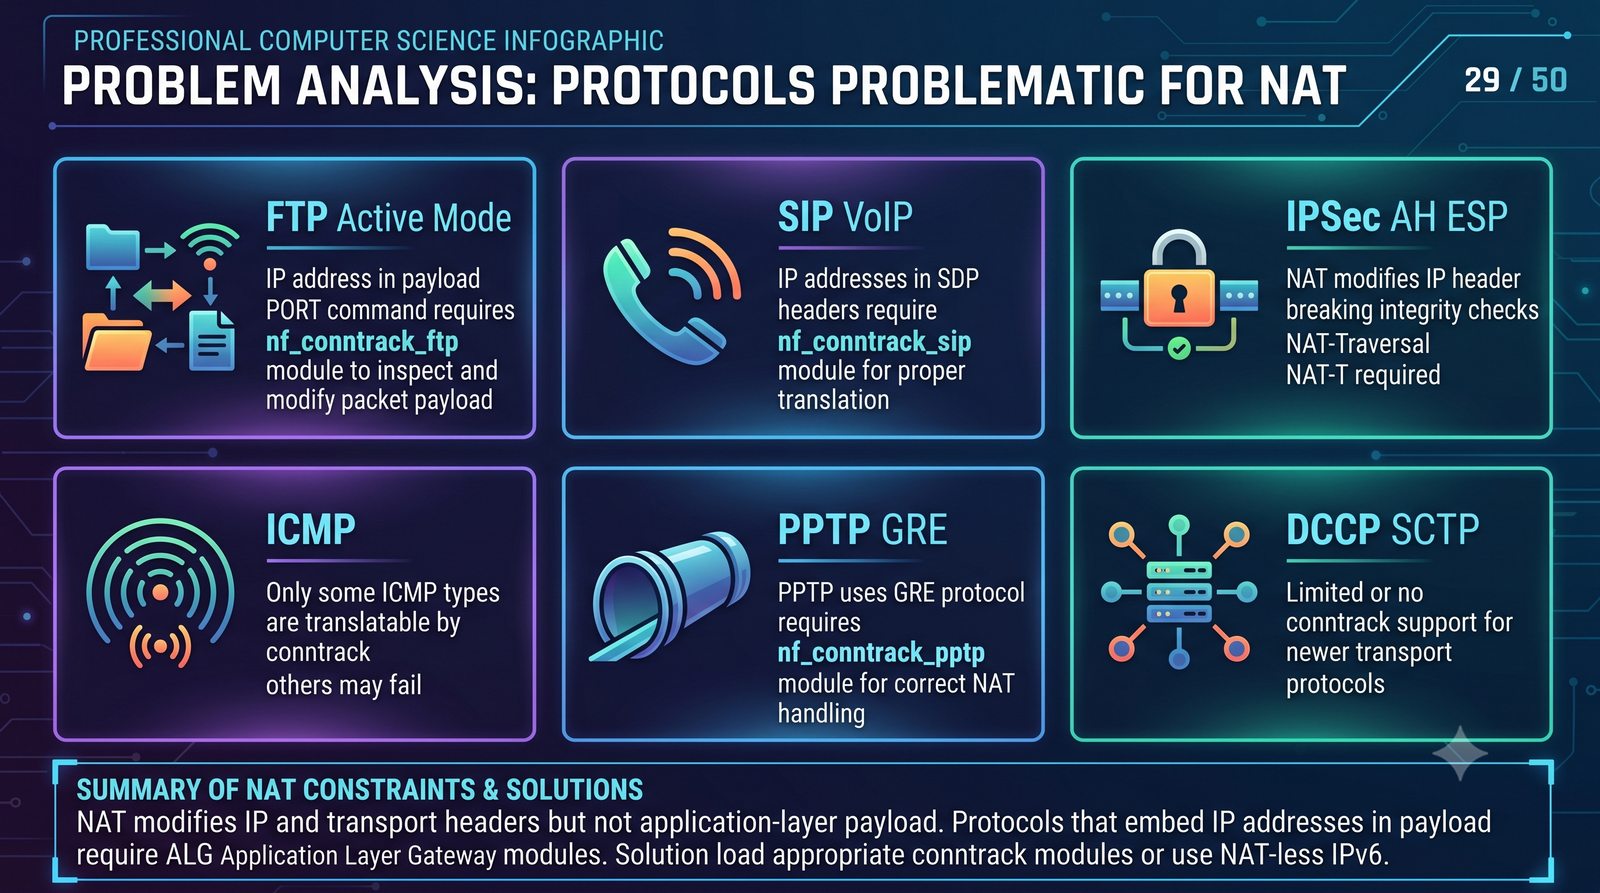
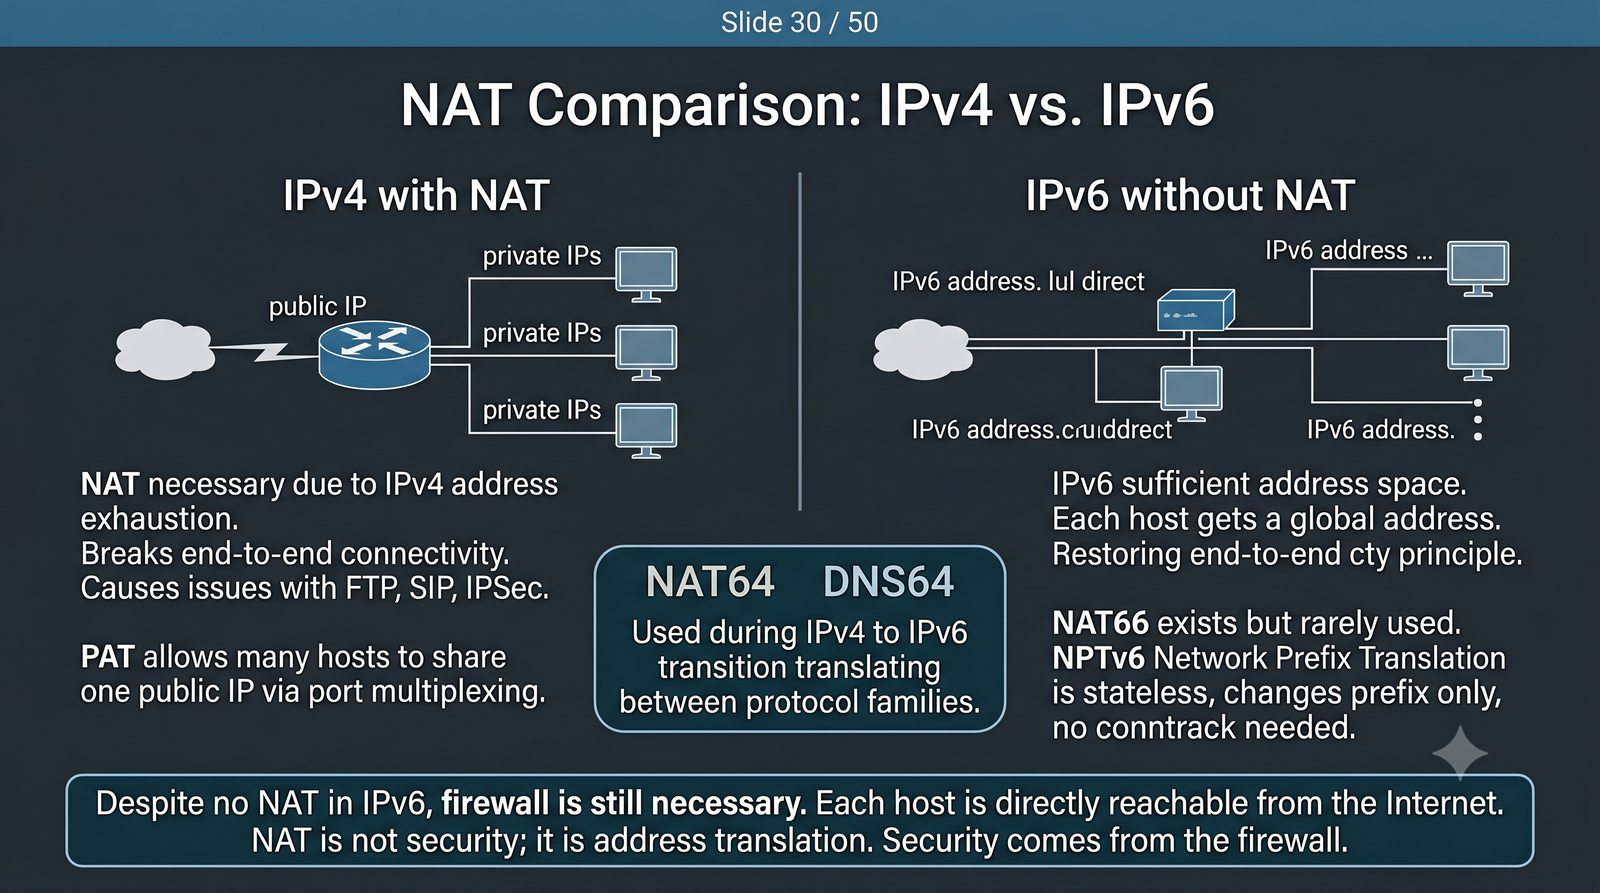
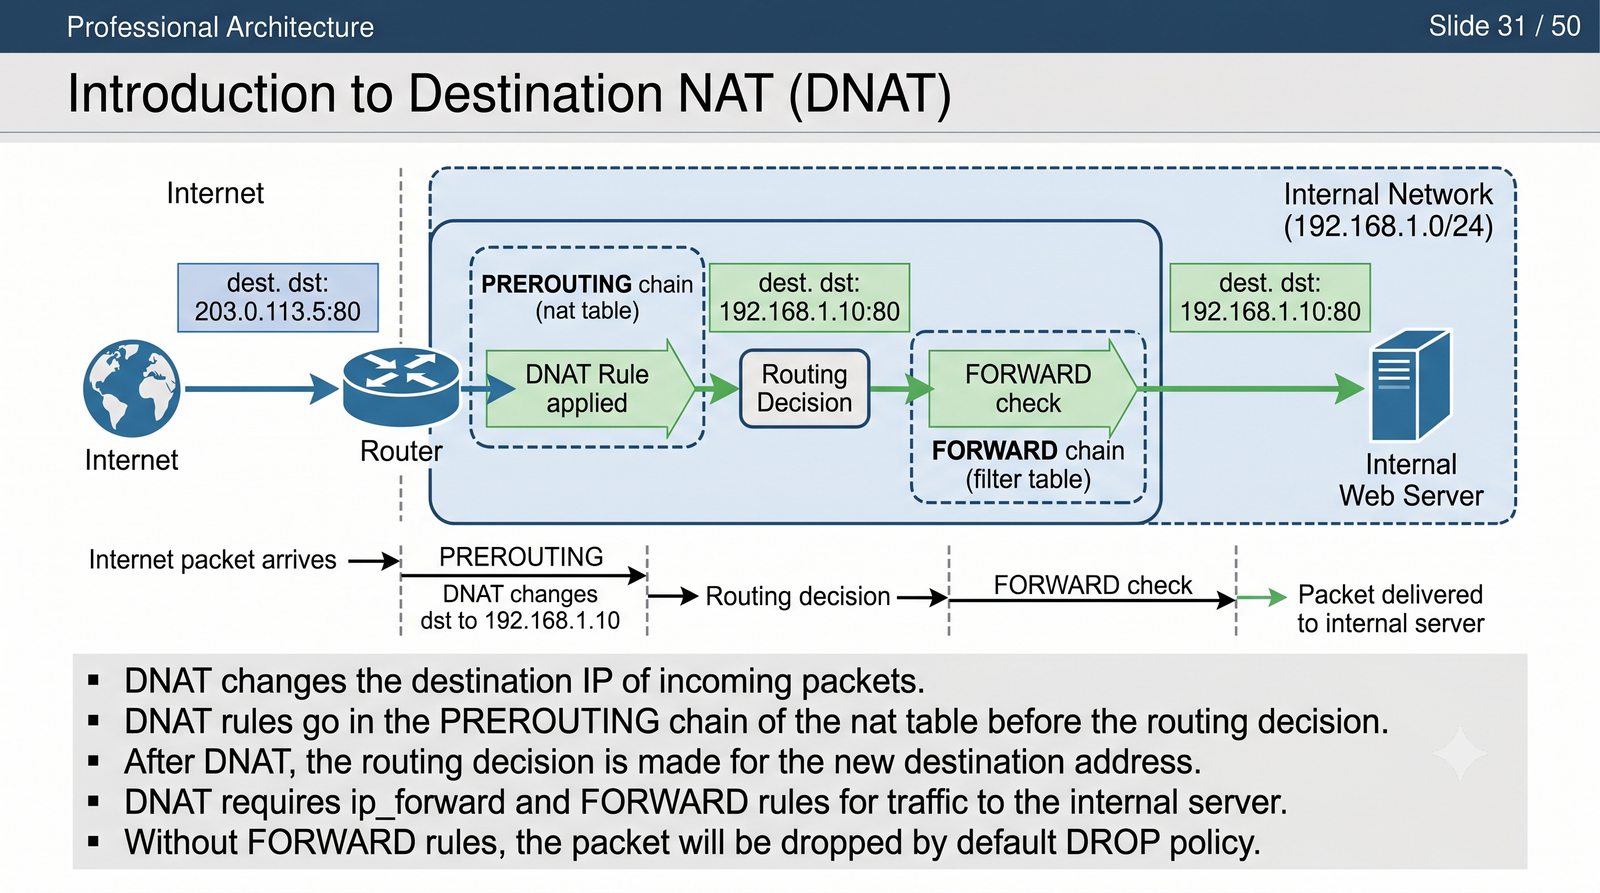
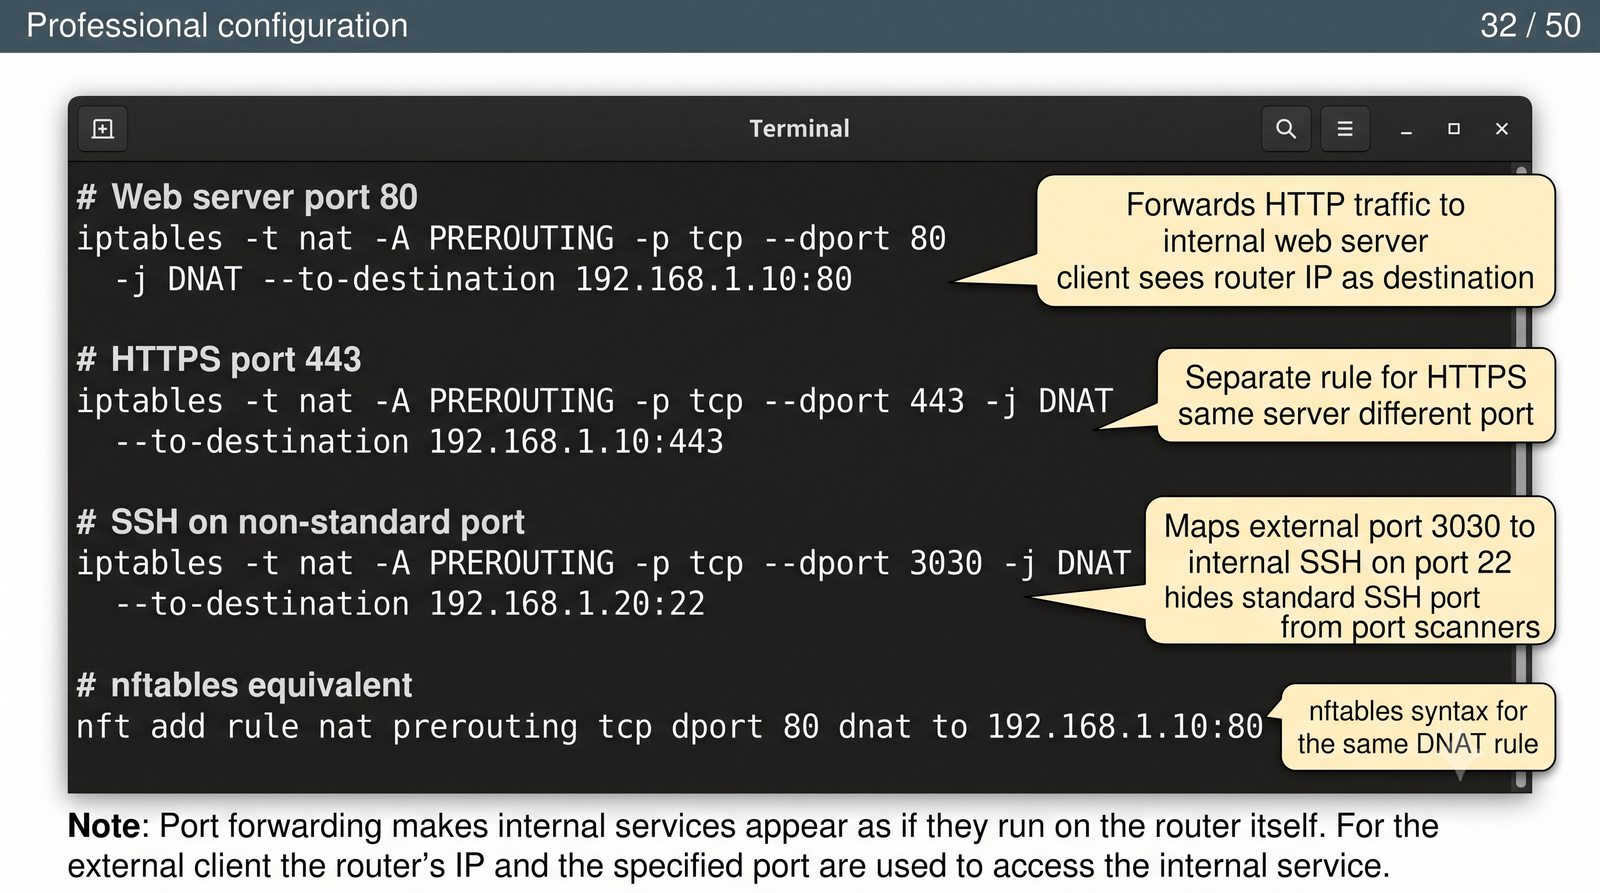
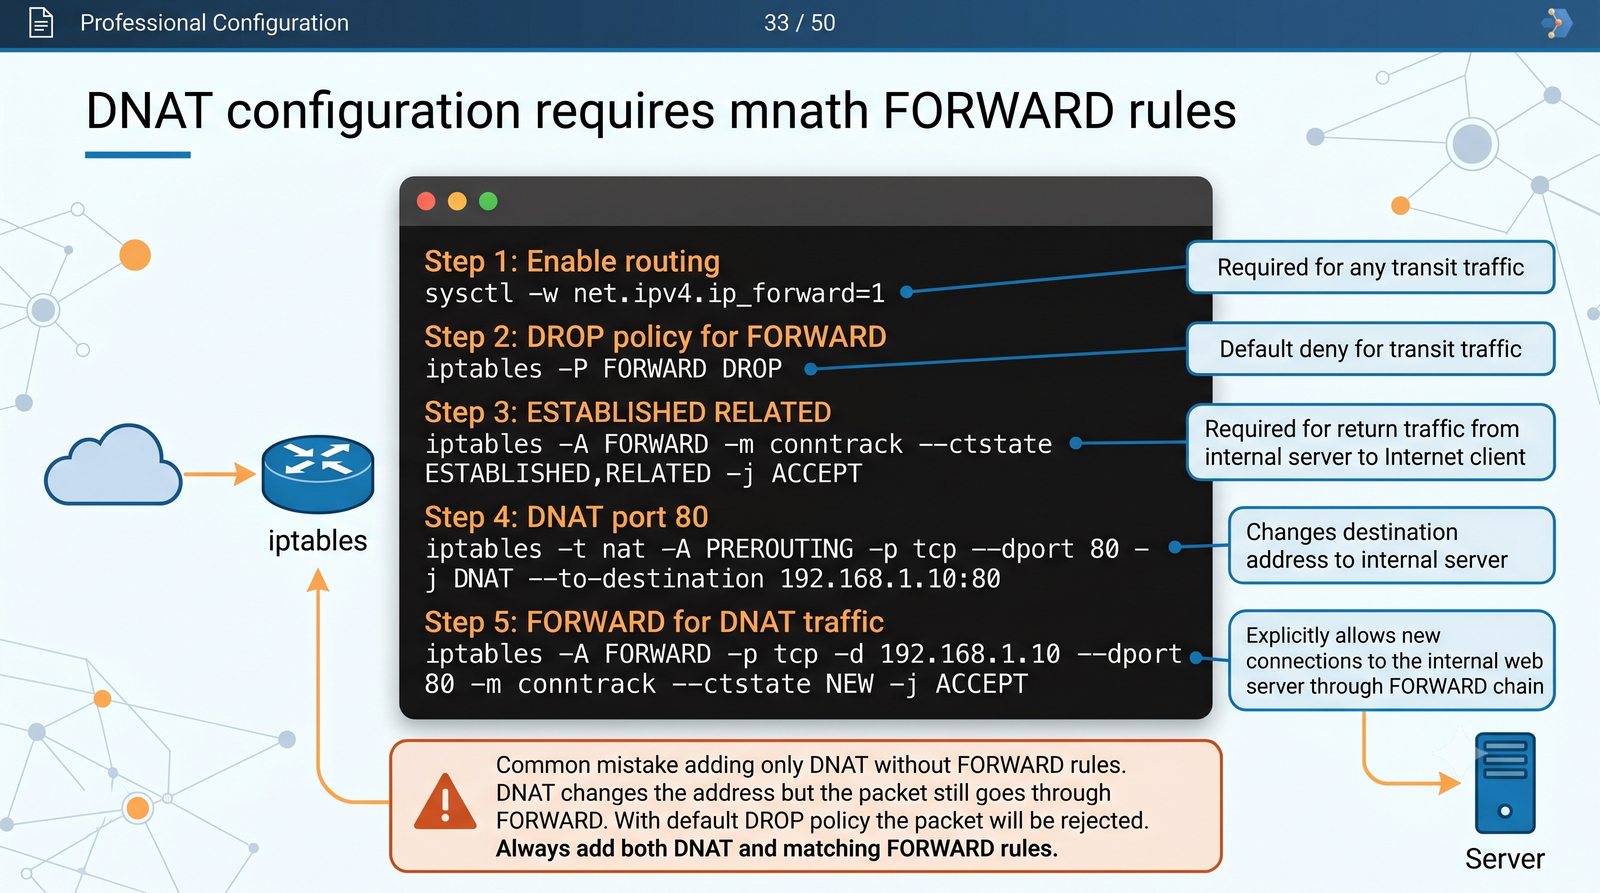
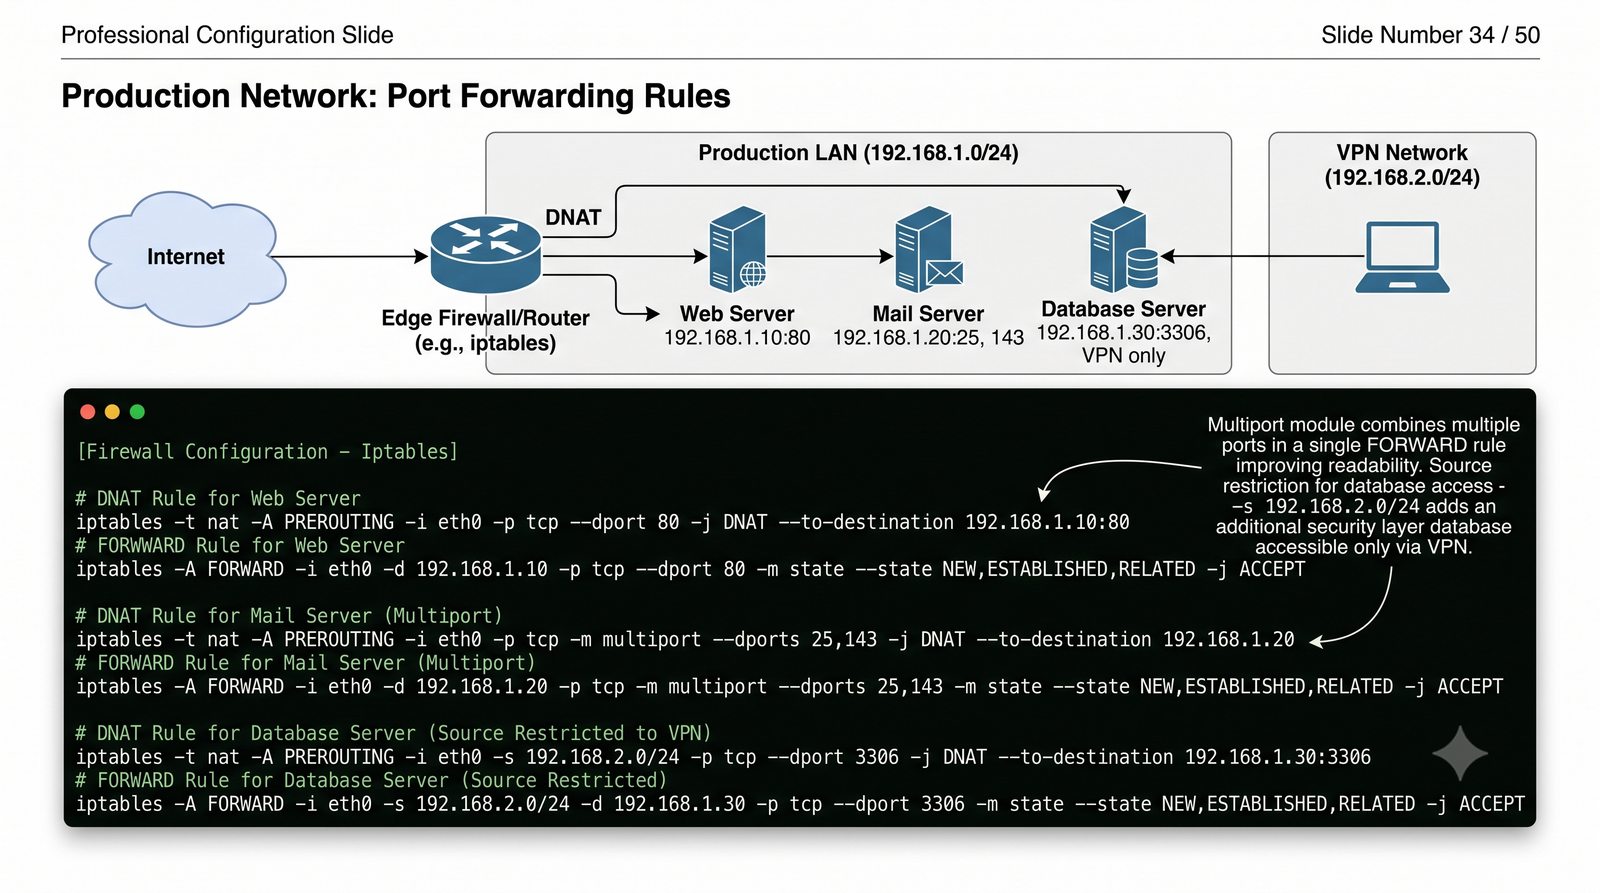
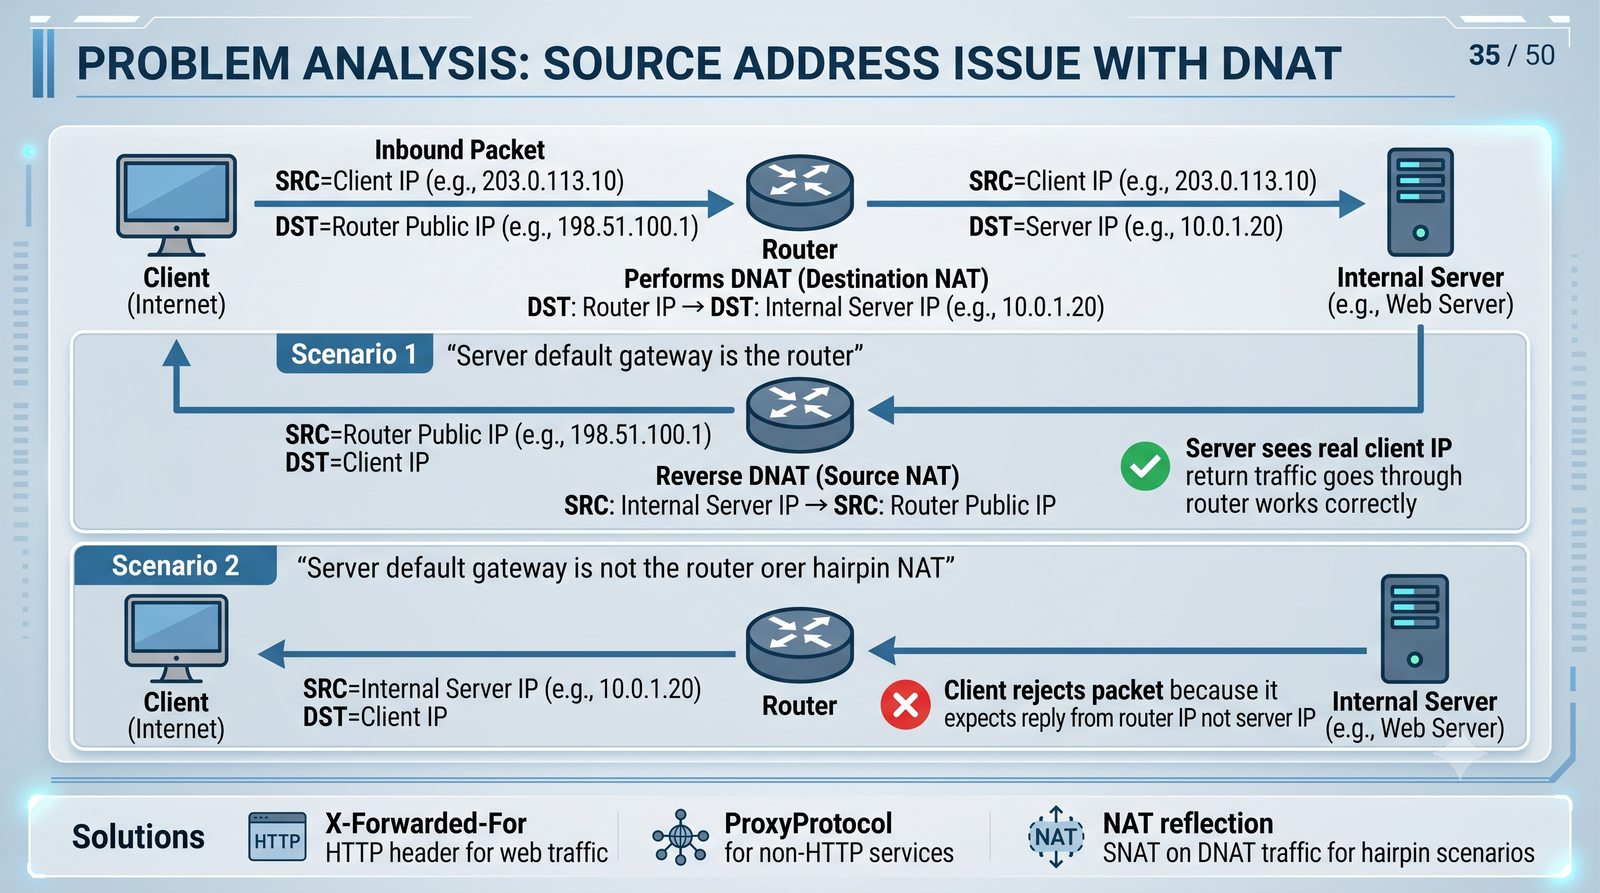
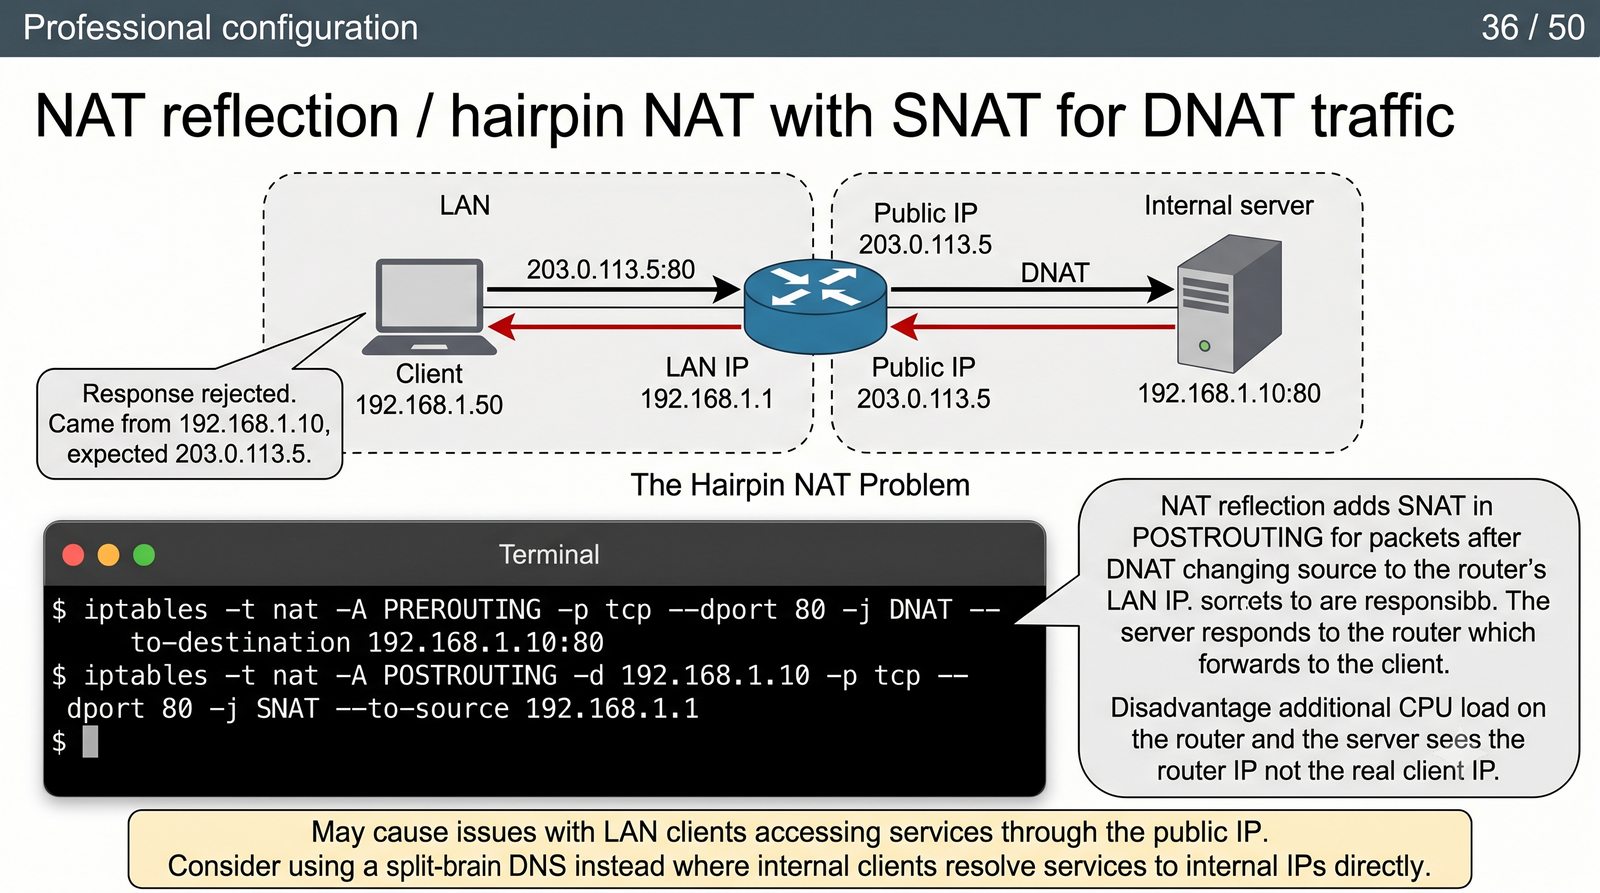
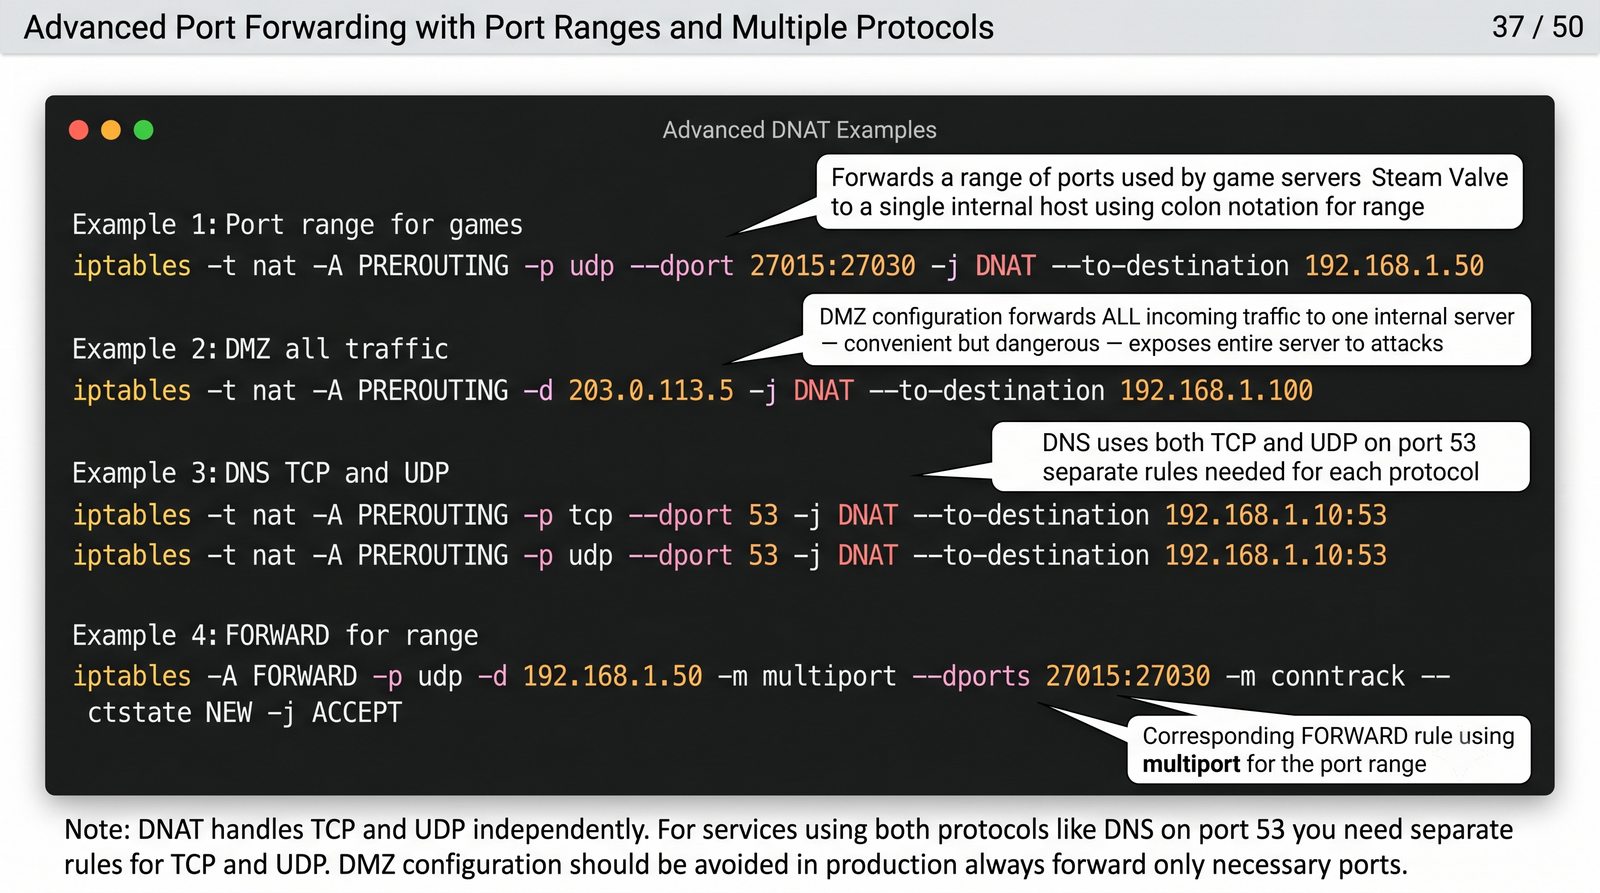
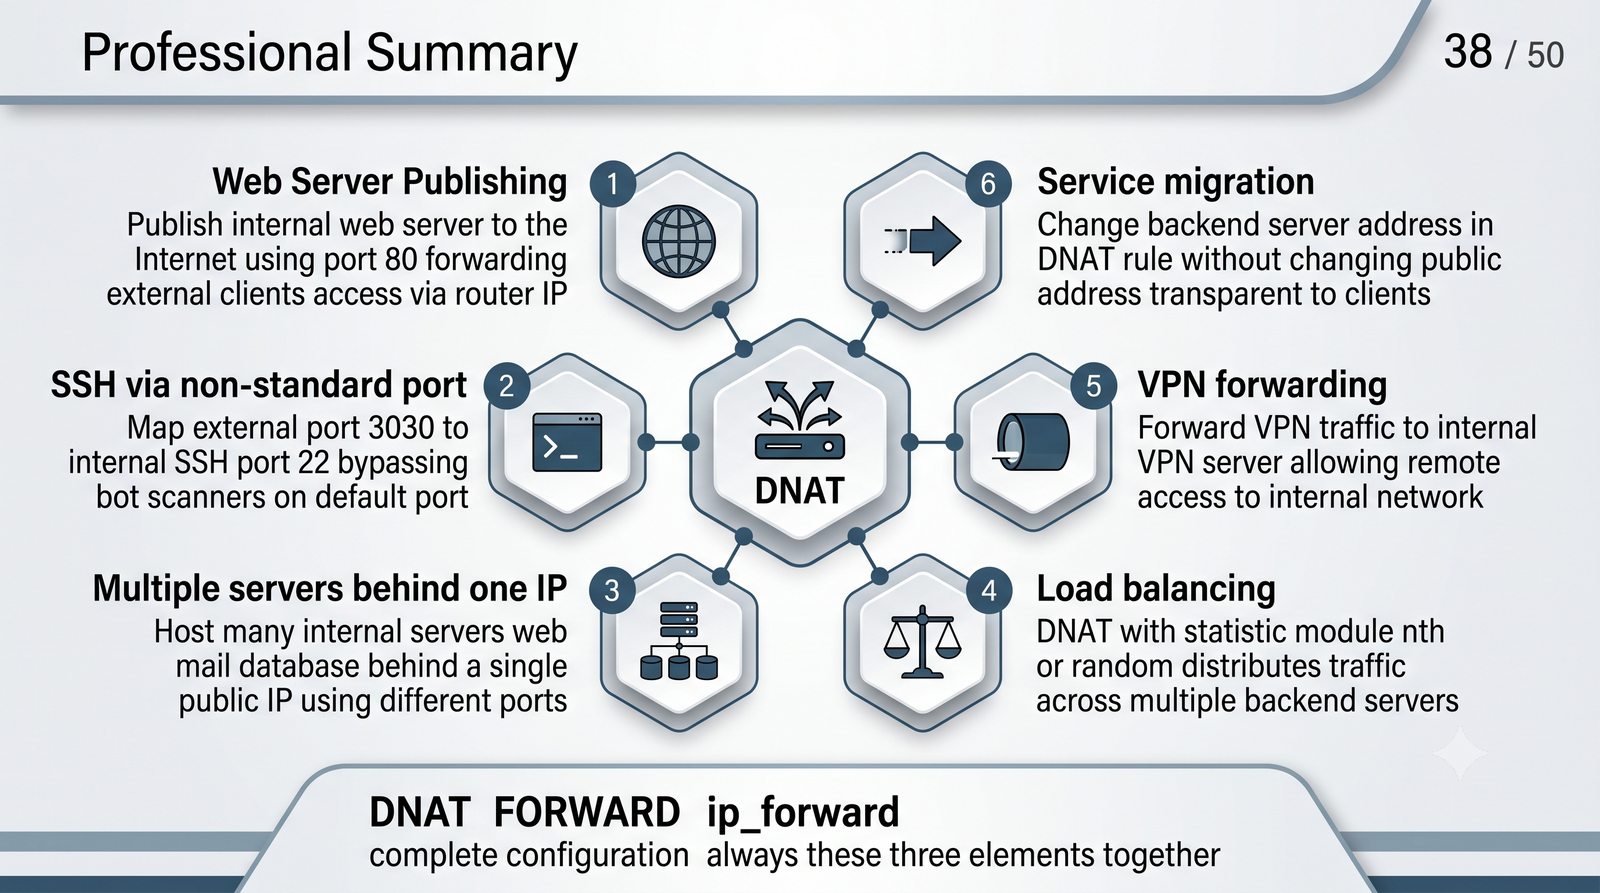
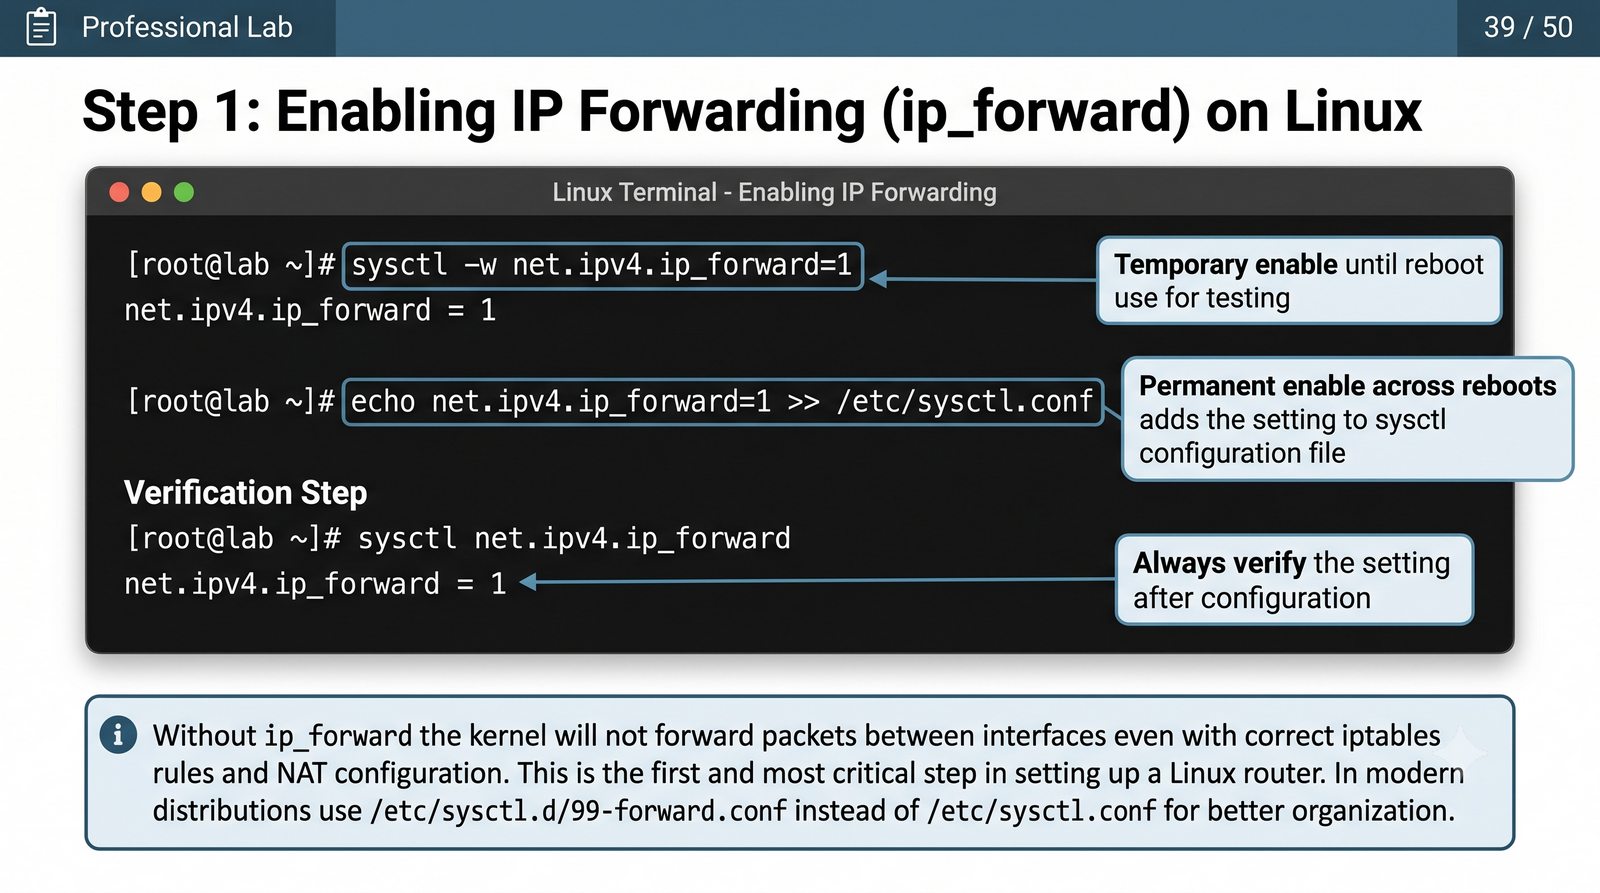
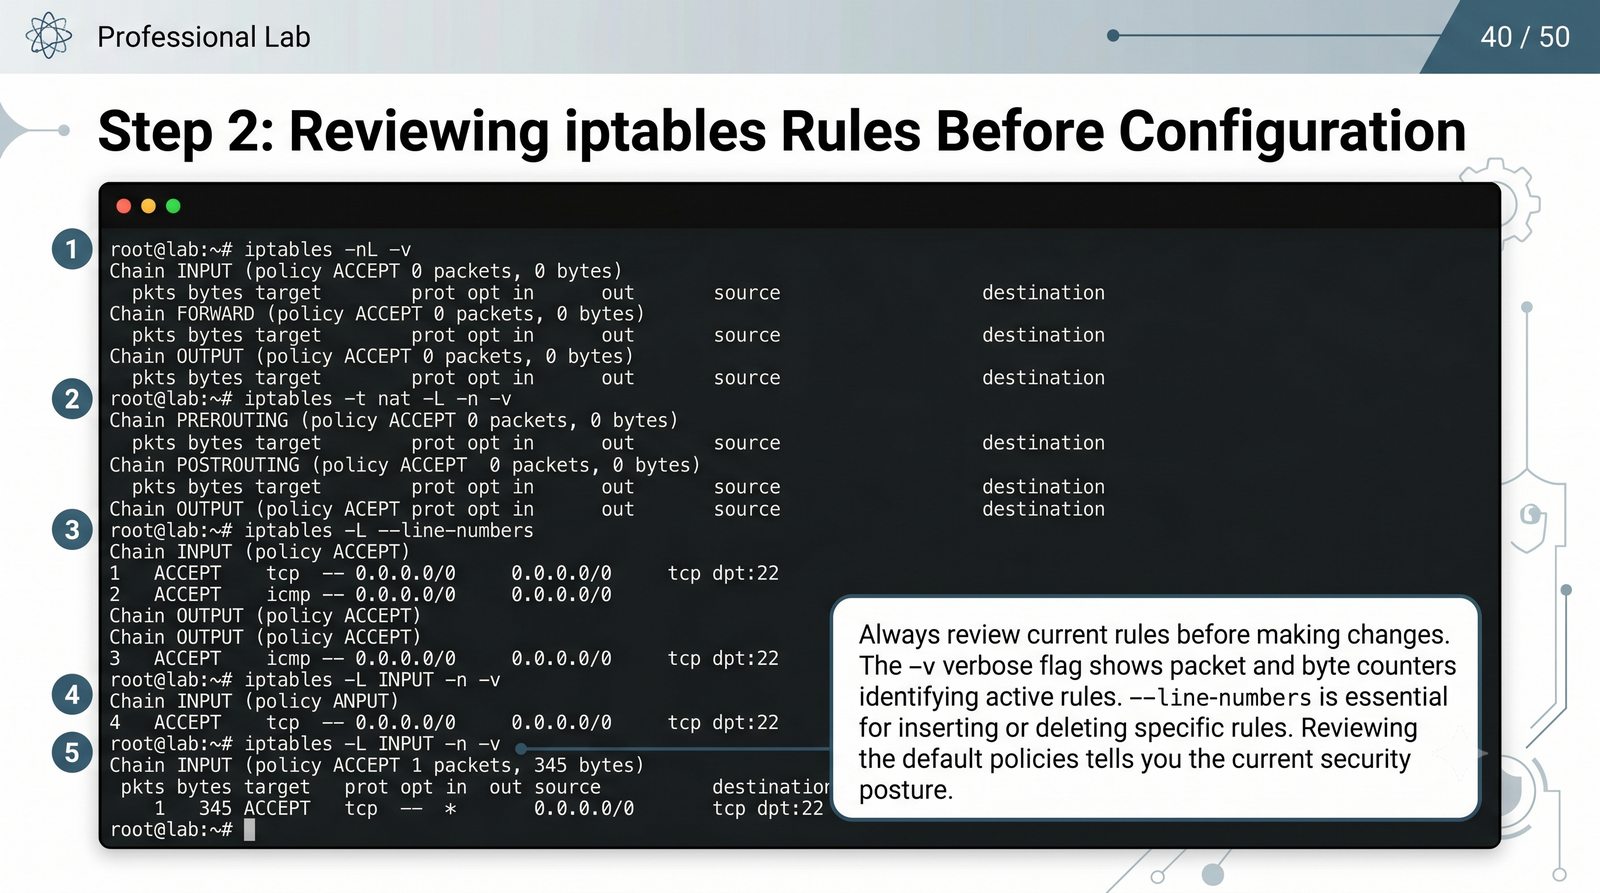
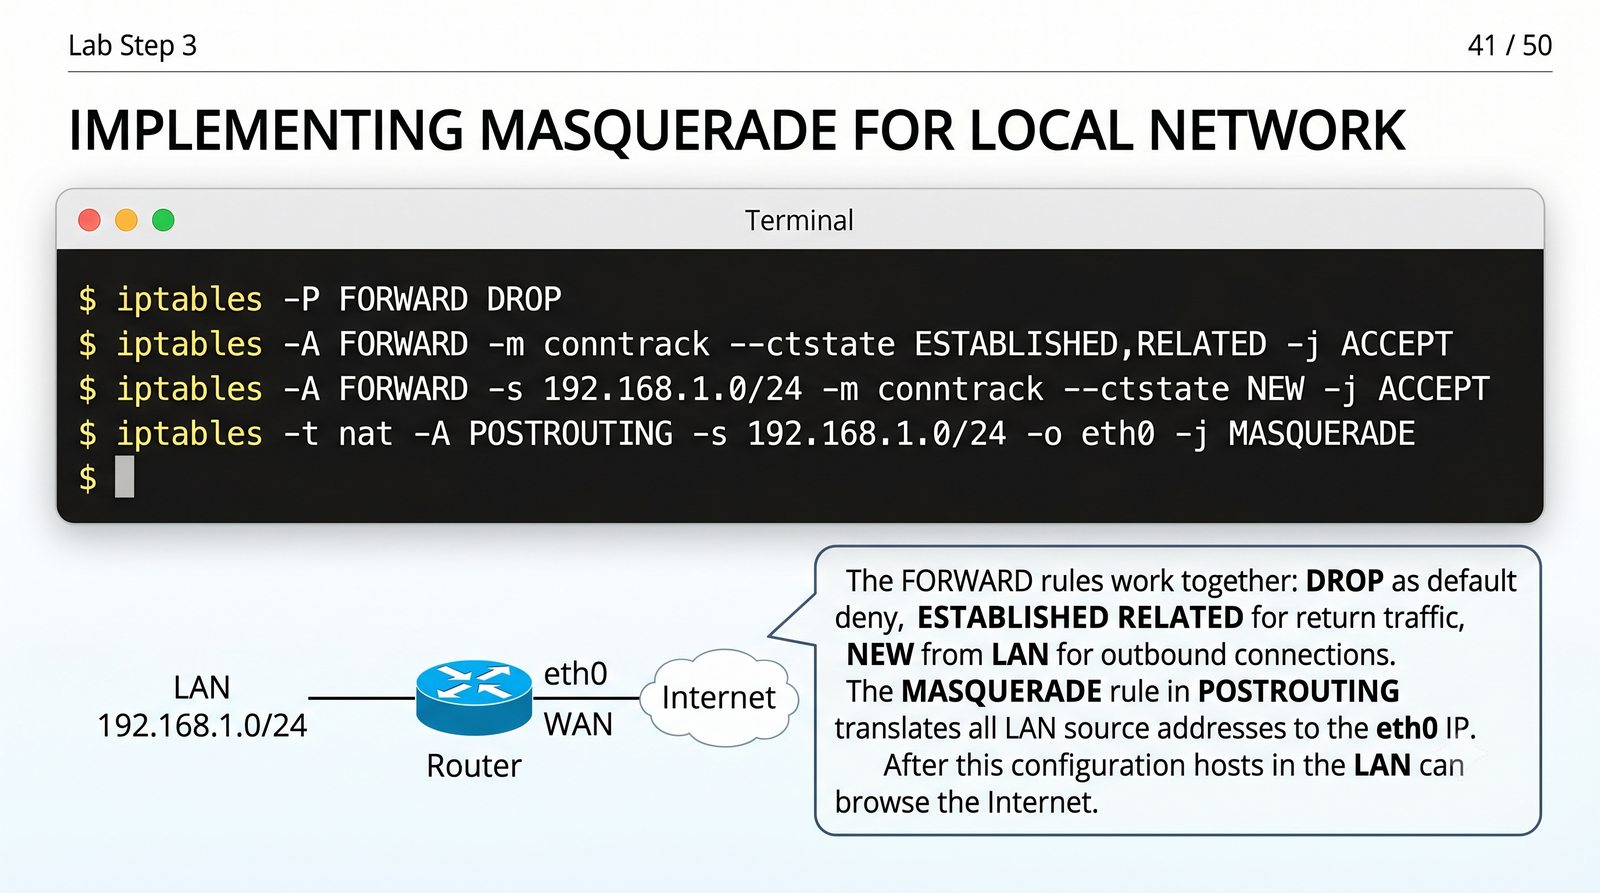
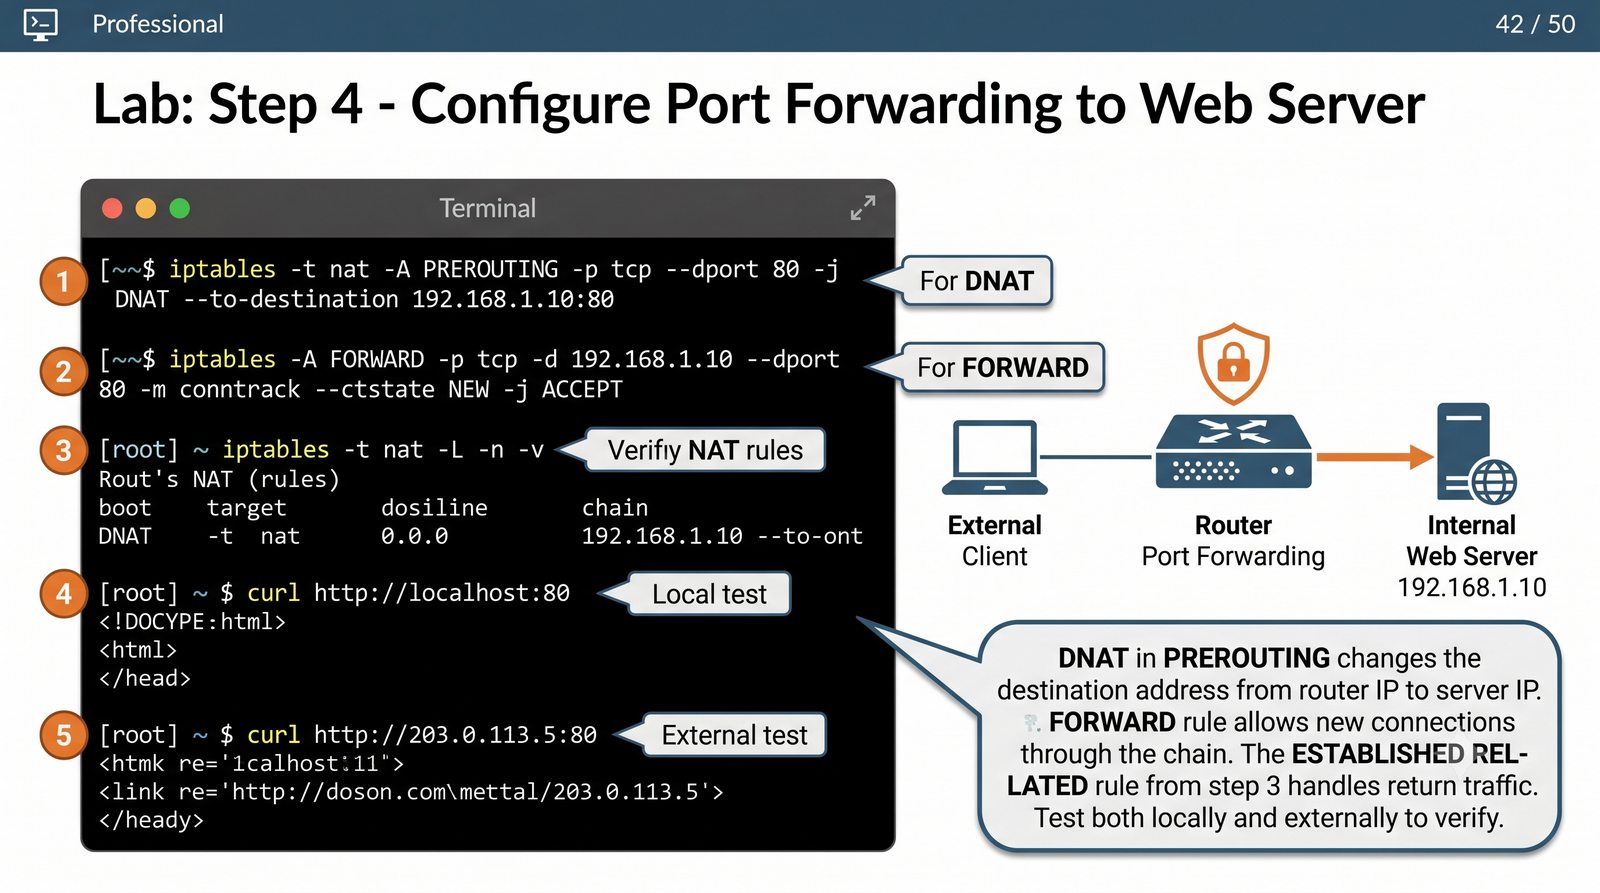
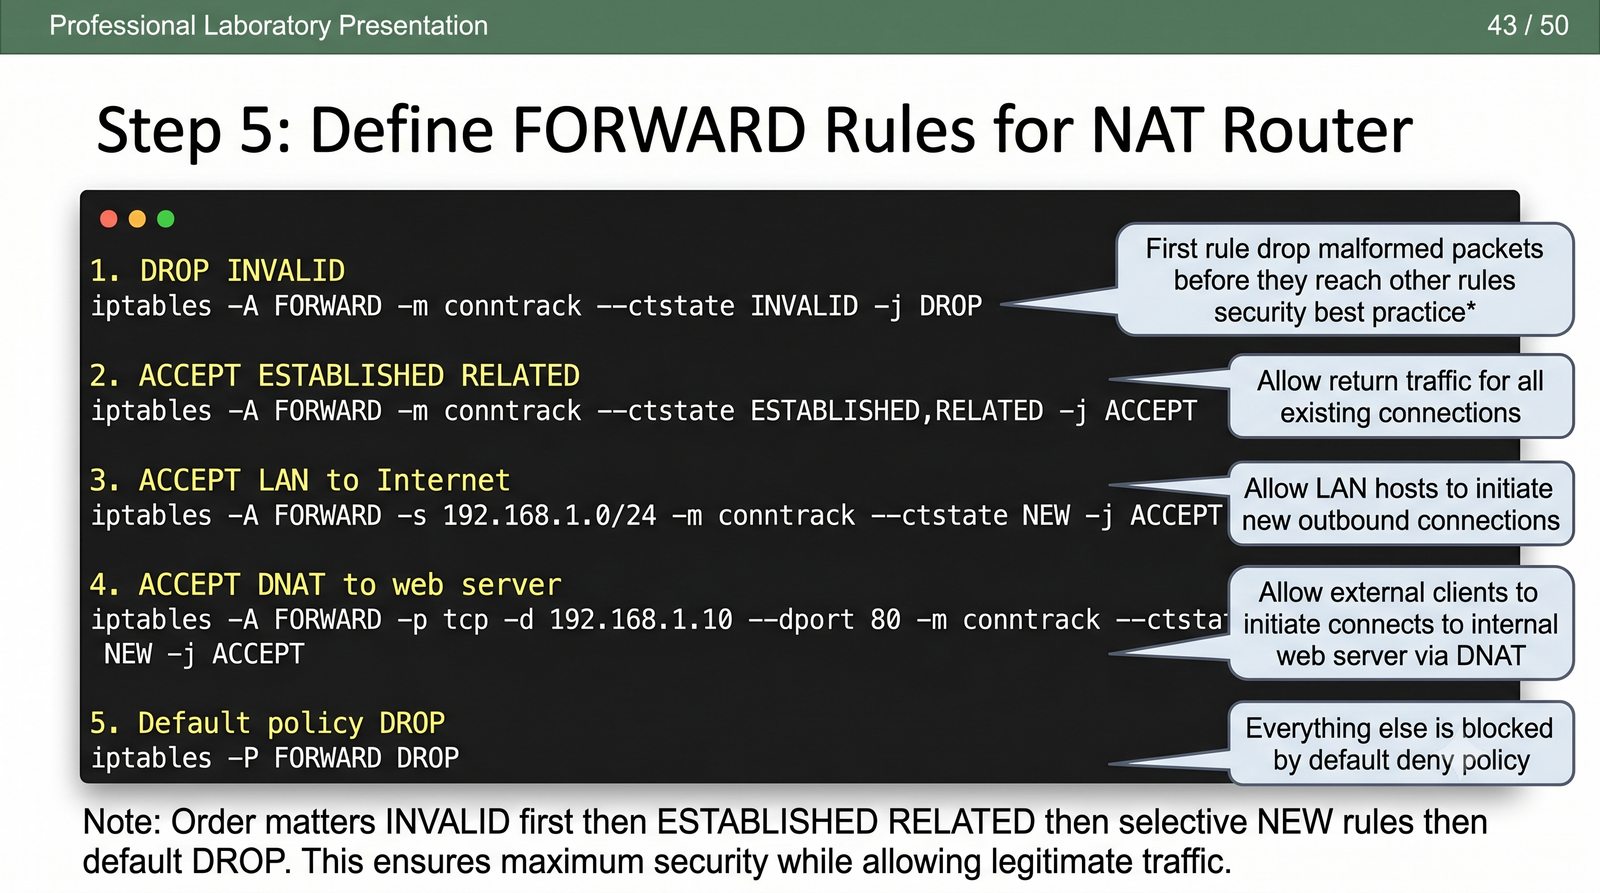
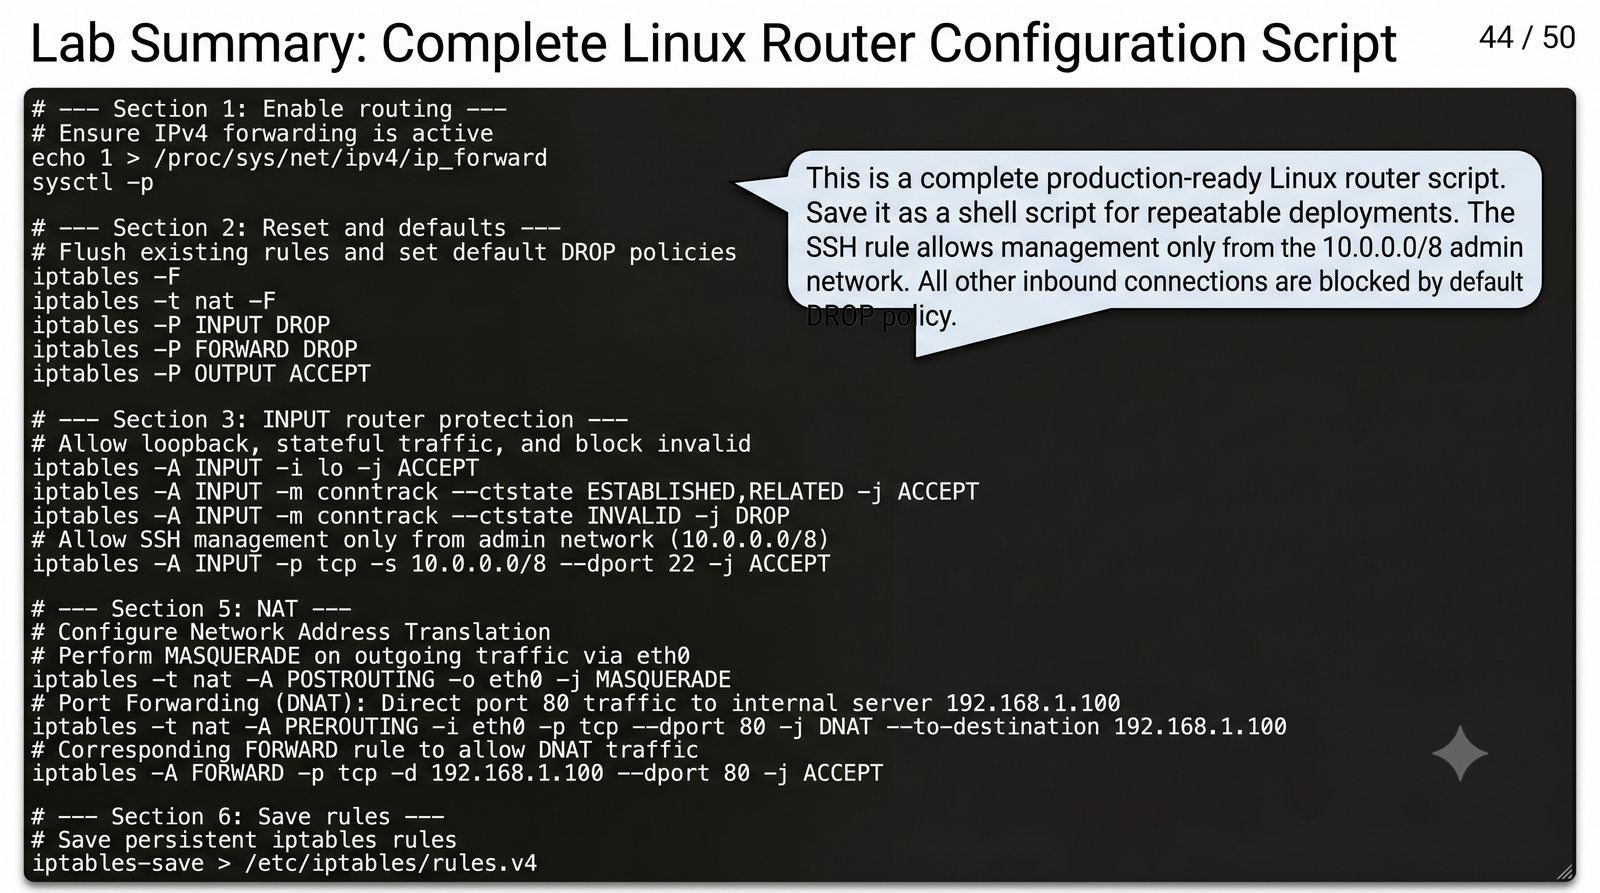
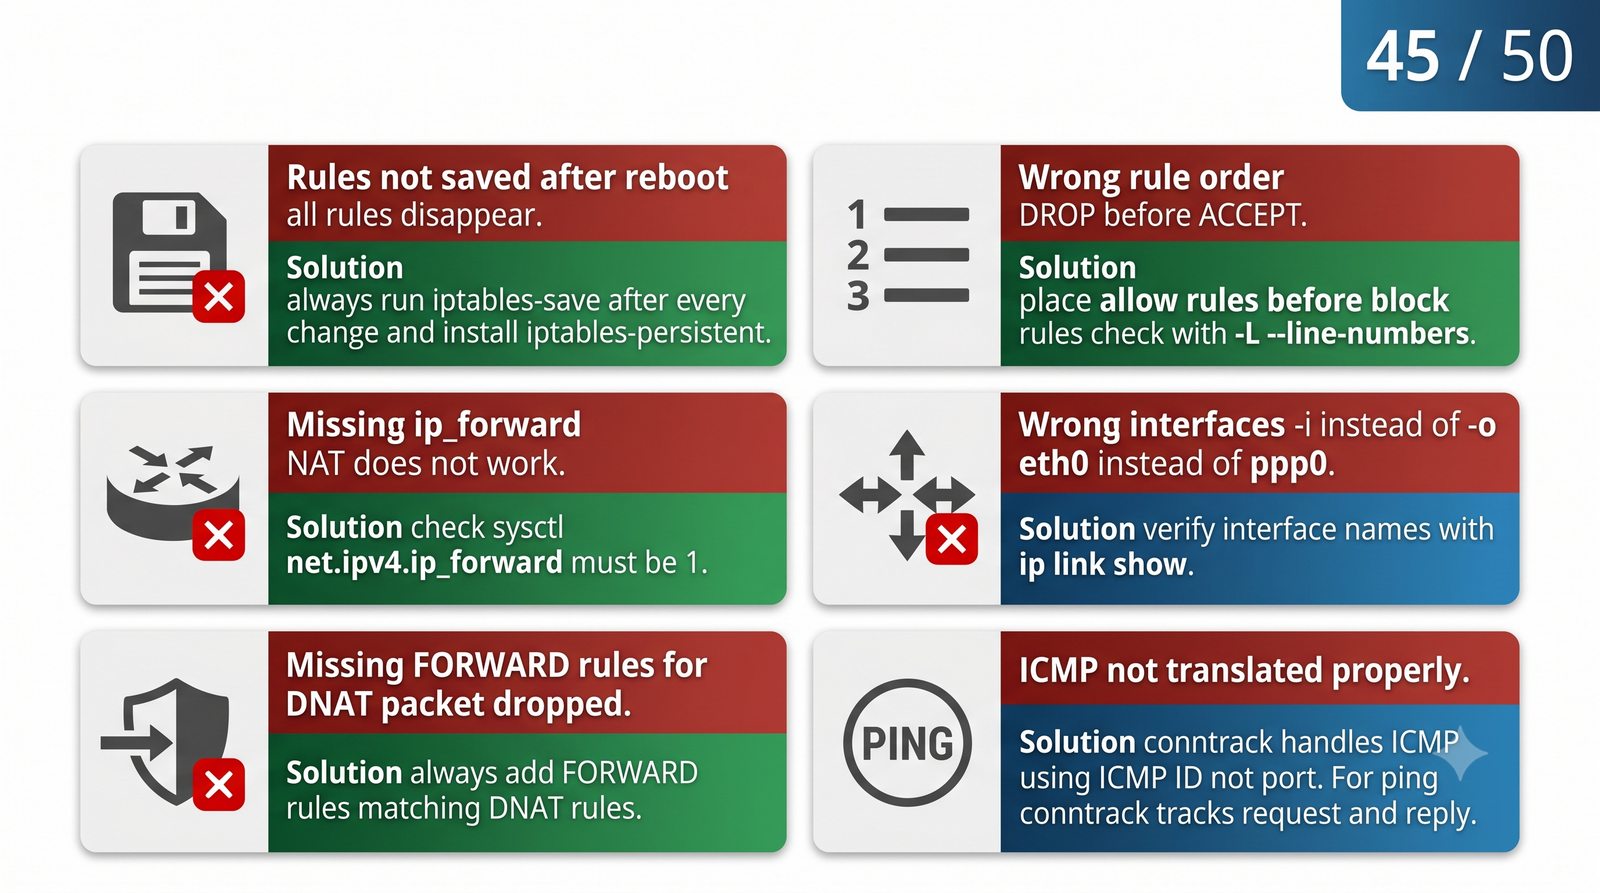
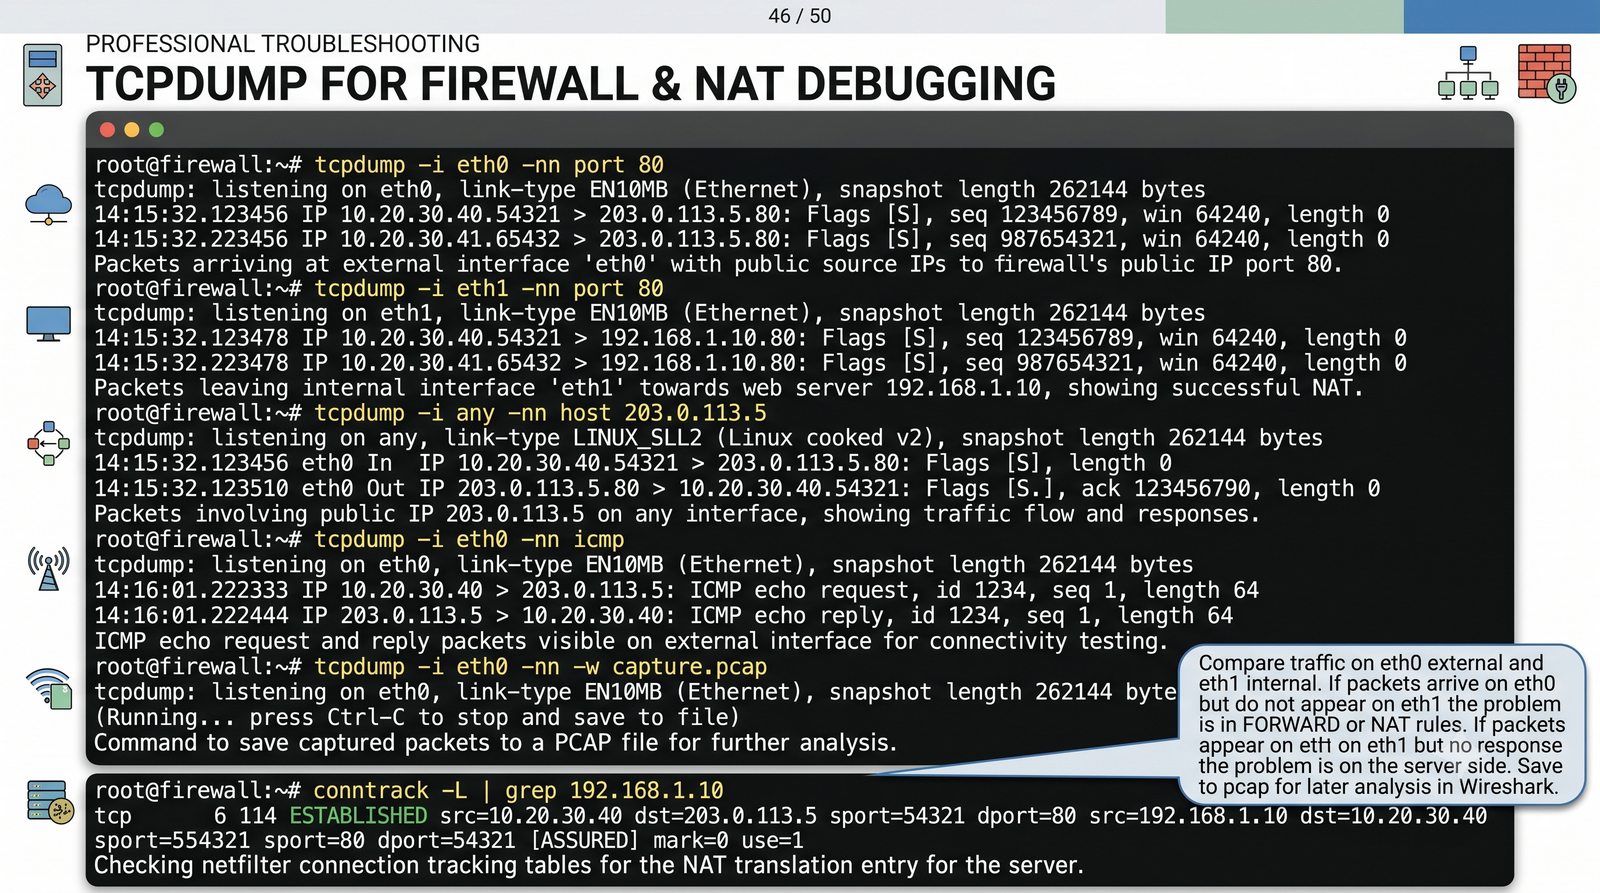
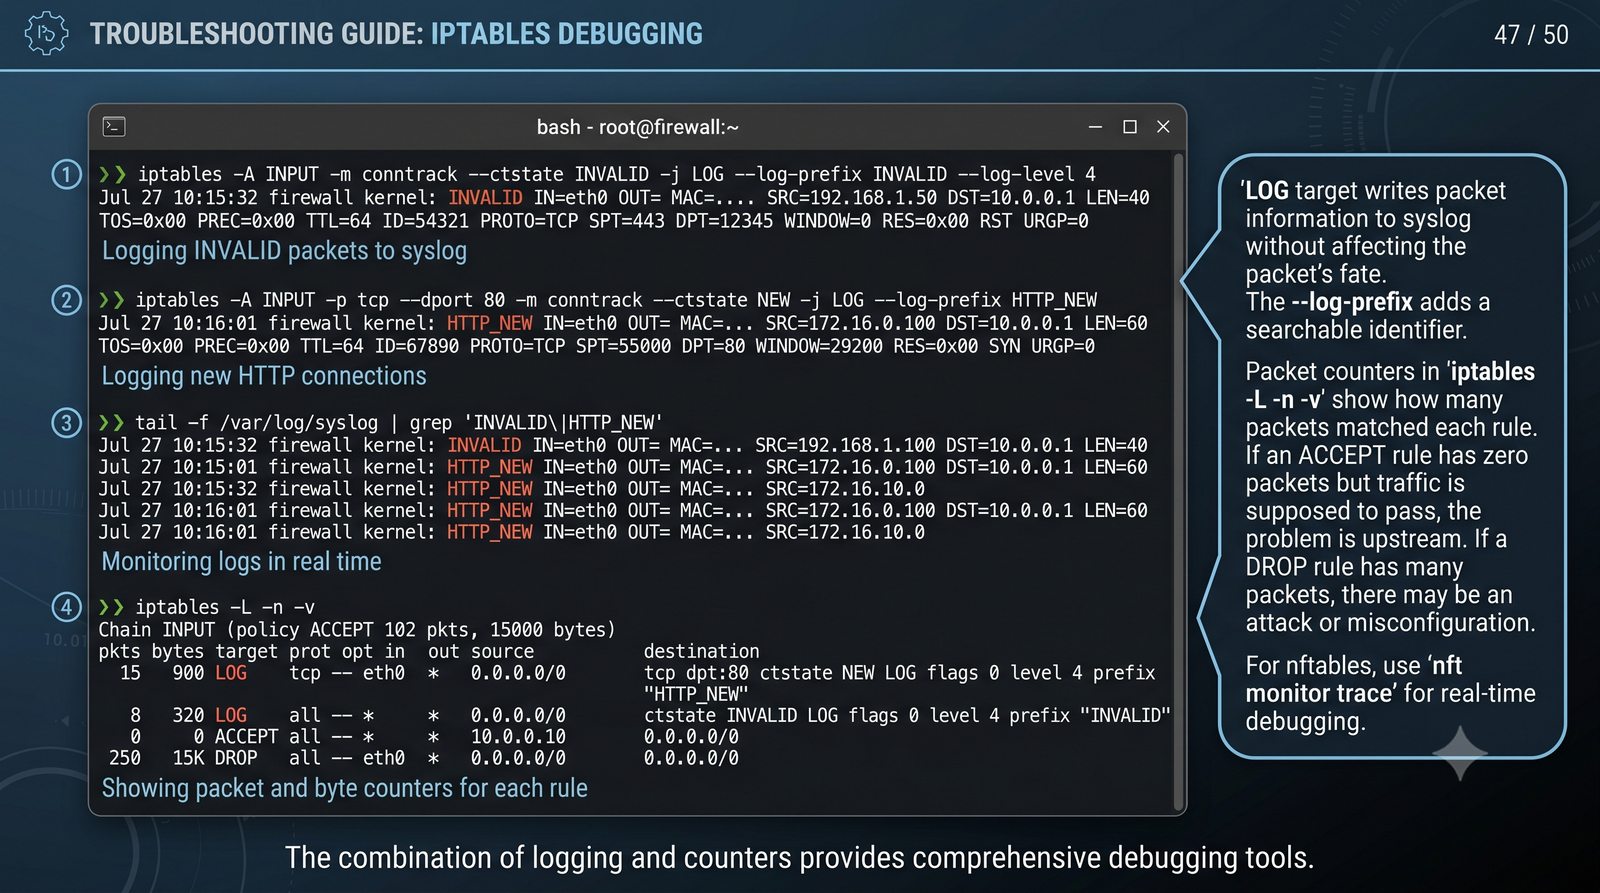
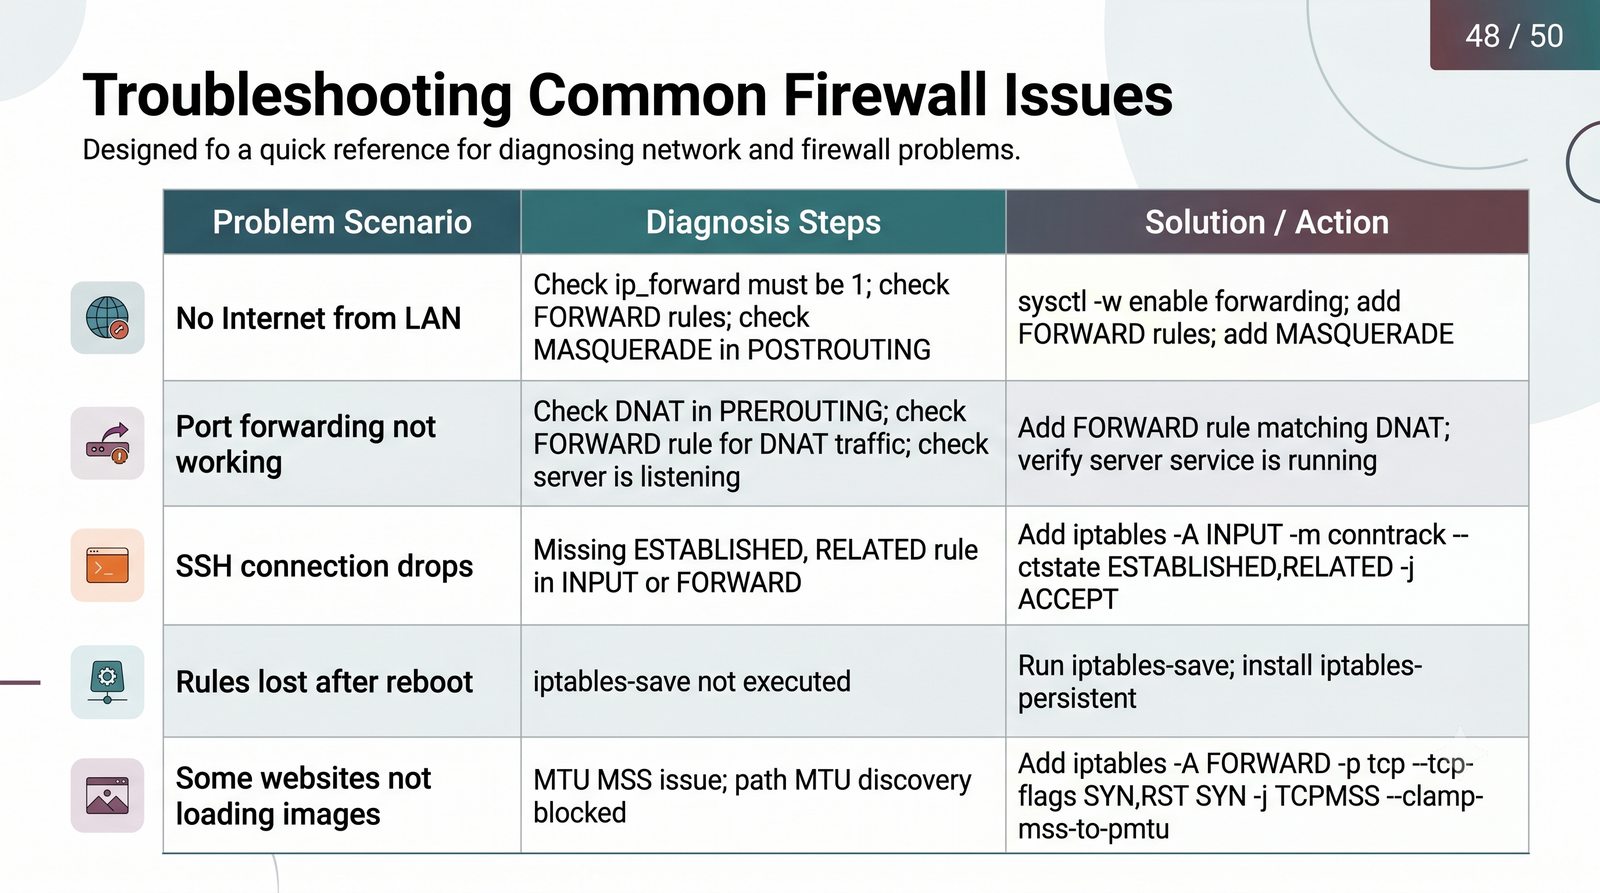
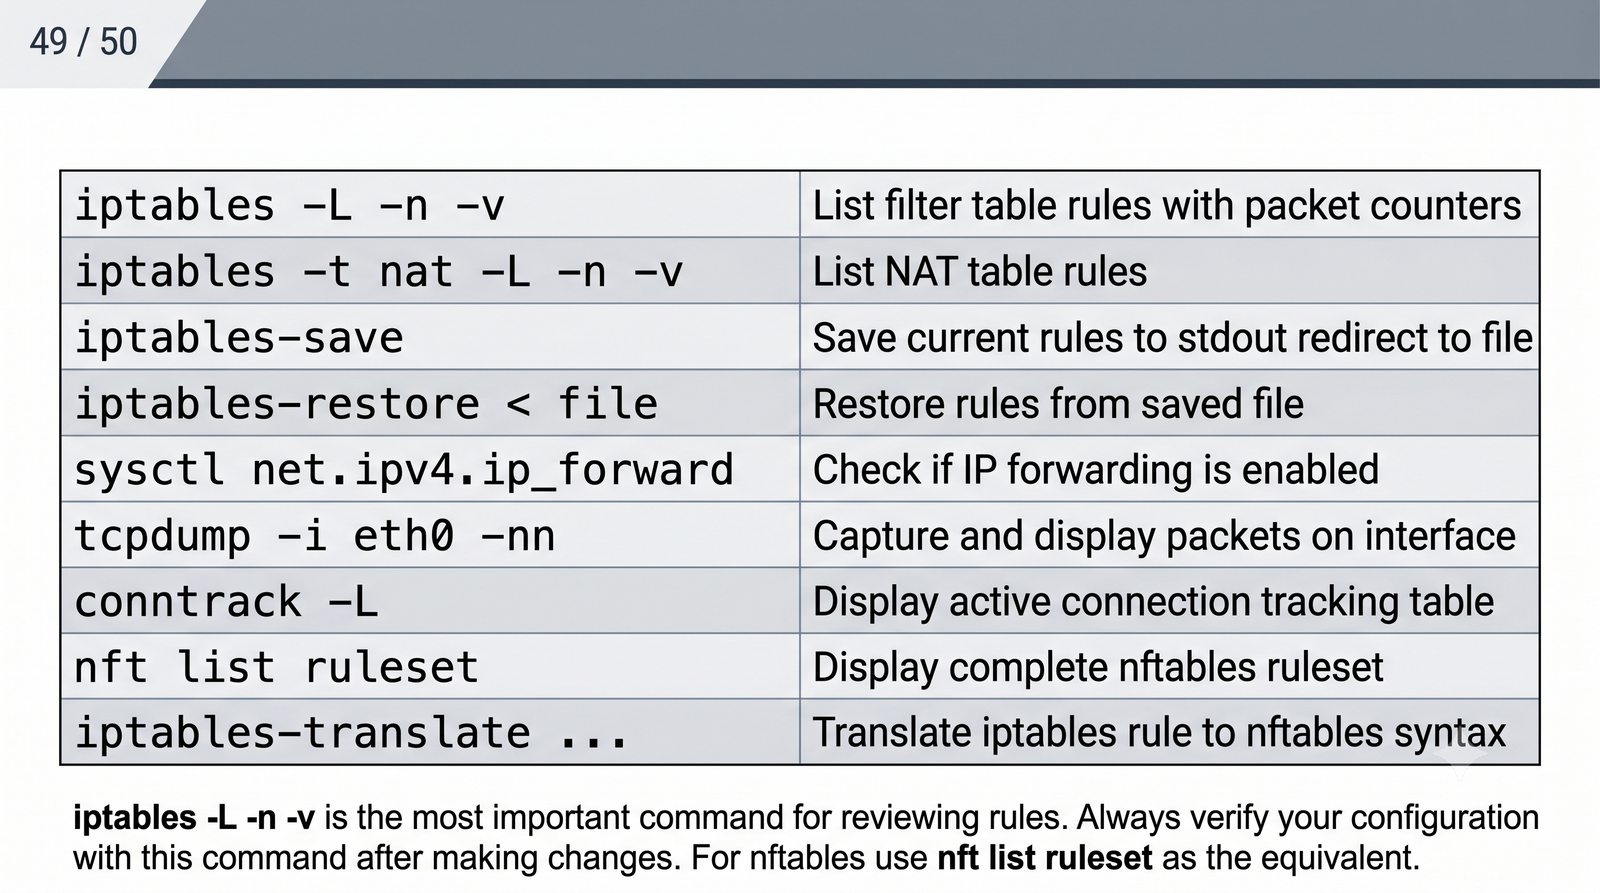
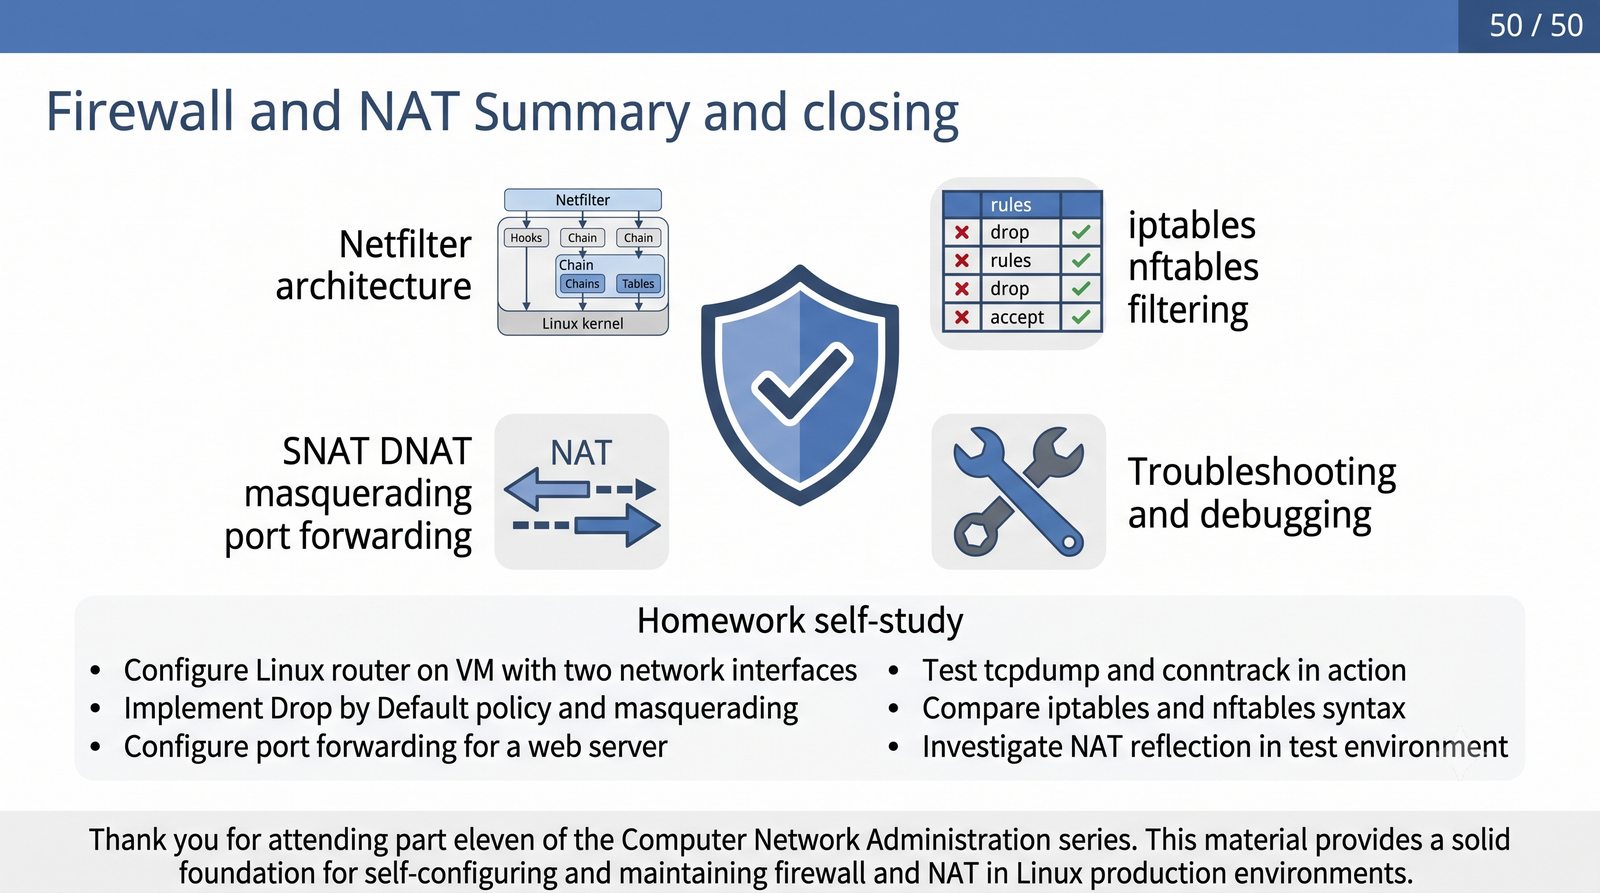
Wykład poświęcony jest zaawansowanemu zarządzaniu ruchem sieciowym, filtracji pakietów oraz translacji adresów sieciowych (NAT) w systemie Linux. Omawiamy wewnętrzną architekturę podsystemu Netfilter wbudowanego w jądro systemu operacyjnego, klasyczne narzędzie iptables oraz nowoczesny framework nftables. Przedstawiono różnice między zaporą bezstanową (stateless) a stanową (stateful), mechanizmy śledzenia połączeń (conntrack), politykę domyślnej odmowy (Drop by Default), a także implementację translacji adresów SNAT, MASQUERADE i DNAT (Port Forwarding) zgodnie ze standardami IETF (RFC 2663 oraz RFC 3022).
Zapory sieciowe i translacja adresów w Linux: Slajd przedstawia zagadnienie Ochrona sieci i zarządzanie ruchem w jądrze Linux w ramach tematu Zapory sieciowe i translacja adresów w Linux na przykładach konfiguracji i diagnostyki w systemie Linux. Architekturę filtrowania opisuje dokumentacja Netfilter, a mechanizm translacji adresów opisano między innymi w RFC 3022.